
 #1
 hackinglz/saas_enum
DNS列挙により企業が使用しているSaaSプラットフォームを発見するためのコマンドラインツール

 jul10l1r4/getrails
trails libの取得: ターゲットのインデックス化されたすべてのURLを取得
 gmh5225/logineo-scraper
Logineoインスタンスから個人情報をスクレイピングするためのクイックスクリプト
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
CVE-2024-3400 (PAN-OS コマンドインジェクション) の調査と修復のためのステップバイステップの SOC アナリストウォークスルー。検出、ログ分析、脅威インテリジェンス、封じ込め、修復をアーティファクトと IOC とともにカバーします。
 drskelebones/go-sherlock
Goで書かれた高性能ユーザー名検索エンジン。数百のソーシャルネットワークやウェブサイトをスキャンして、指定されたユーザー名に関連するアカウントを発見する。元のSherlockよりも精度と速度が向上している。
 shadowguardai/ti-a-ti-cveexploitchecker
指定されたCVEに対して公開エクスプロイトが利用可能かどうかを判定します。exploit-dbやNVDなどのAPIを使用して特定します
 gmh5225/disclosure-check
パッケージ/プロジェクトのセキュリティ脆弱性を非公開で開示するための最適なメカニズムを特定するツール。
 sh1katagana1/threatintelligence
サイバー脅威インテリジェンスに関するすべてのリポジトリ
 spiralbl0ck/cve-2024-31320-
CVE-2024-31320 と Bluetooth を使用した侵害デバイスの地理位置情報の取得
 randomrobbiebf/elastic-search-email-extractor
Elasticsearch データベースでメールアドレスを検索します
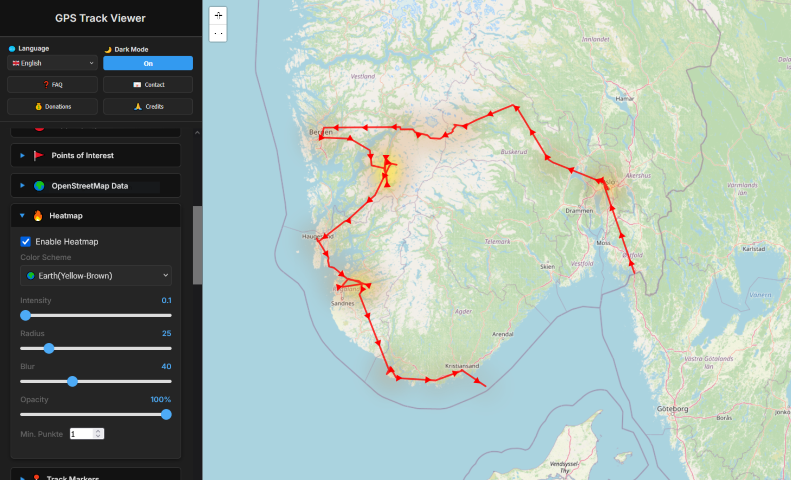 lukawe/localexifgeomap
写真からGPSデータを視覚化・分析する、プライバシー重視の強力なブラウザベースツール。画像をドラッグ&ドロップするだけで、インタラクティブなマップ、ヒートマップ、標高プロファイル、旅行統計を生成できます。
 sunny-kathuria/exploit_cve-2022-26134
CVE-2022-26134は、認証されていない攻撃者がConfluence ServerまたはData Centerインスタンス上で任意のコードを実行できるようにするOGNLインジェクションの脆弱性です。これはCVE-2022-26134のエクスプロイトスクリプトです。
 mohwahyudi/cve-2021-41773
Pythonスクリプト。Shodanを使用して、CVE-2021-41773のパストラバーサルとファイル開示の脆弱性があるApache HTTP Server 2.4.49のインスタンスを発見します。
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Responderを介したNTLMハッシュのキャプチャと、CVE-2024-21413を悪用したフィッシングメールの実行を実証し、システムを侵害します。
 elzerjp/nuclei-ciscorv320dump-cve-2019-1653
Ciscoルータ設定露出(CVE-2019-1653)を検出・悪用する自動化NucleiテンプレートとShodanワークフロー。セキュリティ監査用です。
 dream434/cve-2017-5487
CVE-2017-5487のエクスプロイトで、REST APIを介してWordPressのユーザーアカウントを列挙し、脆弱な4.7インストールから機密情報を抽出します。
 anldori/cve-2021-41773-scanner
CVE-2021-41773 Shodan スキャナー









