
 #1

 secforce/sharpwhispers
SysWhispers2 の C# 移植版です。システムコールスタブを実行するためのコードケーブを見つけるために SharpASM を使用します。
 mahdamin/esp-idf-injection-ng
ESP-IDF v5+/v6+ 上で、ワンコマンドの objcopy --weaken-symbol パッチによる生の 802.11 フレームインジェクション。esp_wifi_80211_tx() を介して Authentication (SAE…
 carmaa/nacker
Nacker は、有線 LAN 上の 802.1x ネットワーク アクセス制御(NAC)を回避するためのツールです。Nacker は、サブネット上の 802.1x 非対応ホストを特定し、その MAC アドレスを偽装することで、スイッチに対して認証済みとして見せかけるのに役立ちます。
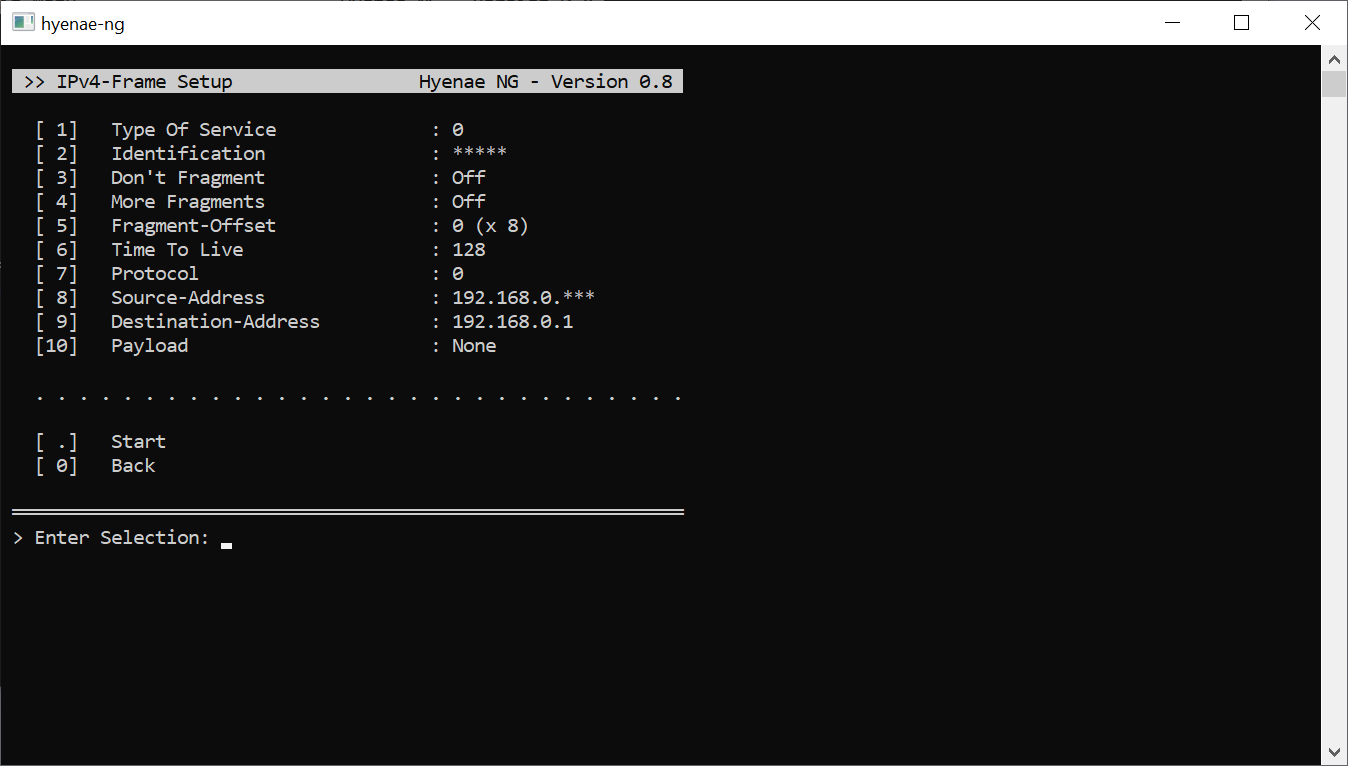 r-richter/hyenae-ng
クロスプラットフォームのネットワークパケット生成ツールで、完全なレイヤースプーフィング、パターンベースのアドレスランダム化、フラッド検出回避を備え、ストレステストやペネトレーションテストのシナリオに対応します。
 projectdiscovery/tinydns
小型の組み込み可能なDNSサーバー
 venkatkrishna07/mkdev
信頼された localhost HTTPS — ローカル CA、/etc/hosts、mDNS LAN 共有、リバースプロキシ。https://name.local → localhost:port にマッピングします。
 adamlaurie/hdmi-sniff
HDMI DDC (I2C) トラフィックをスニッフィングする
 mister-iks/pcybox-attackgraph
オープンソースのブラウザラボで、シミュレートされたインフラストラクチャを構築し、その中を攻撃が進む様子を観察し、防御が機能するかどうかを確認できます。
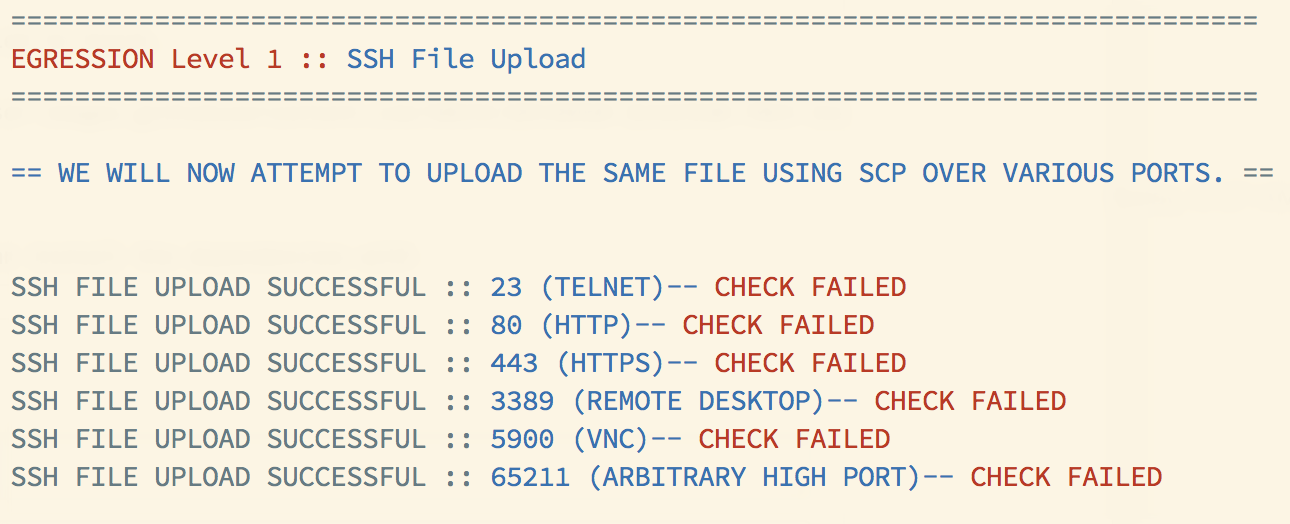 danielmiessler/egression
ネットワークの出口制御を、様々な成功・失敗レベルでテストする。

 duhirsch/moveedr
ローカル管理者としてEDRを恒久的に無効化
 bc-security/ironsharppack
IronSharpPackは、AMSIバイパスを実行してからC#プロジェクトをリフレクティブロードするIronPythonスクリプトに埋め込まれた人気のC#プロジェクトのリポジトリです。
 gen0sec/jailer
Jailerは、eBPFベースのプロセス隔離システムであり、Linuxに強制アクセス制御(MAC)を提供します。BPF task_storageマップを使用してプロセスを追跡し、ファイルアクセス、ネットワーク操作、プロセス実行に対するロールベースのポリシーを適用します。

 division-36/z-jail
軽量かつ多層的なLinuxサンドボックスで、namespaces、pivot_root、seccomp-bpf、capability dropping、そしてエビデンスベースの判定エンジン(Truthimatics Public Version)を組み合わせ、安全で監査可能なコード実行を実現します。
 peterpt/eternal_check
IPに対する脆弱性チェック: Eternal Blue、Romance、Synergy、Champion、Erraticgopher & Eagerlever









