#1

 initroot/cve-2020-6308-poc
CVE-2020-6308 の PoC
 0xsnowmn/cngo
ドメインとサブドメインのCNAMEを高速に取得するGolangツール
 rwincey/cve-2020-5902-nse
Nmap NSEスクリプト:F5 BIG-IPトラフィック管理ユーザーインターフェースのリモートコード実行脆弱性CVE-2020-5902を検出および悪用するためのスクリプト。
 m0usem0use/erl_mouse
CVE-2025-32433の脆弱なターゲットを見つけるPythonスクリプト
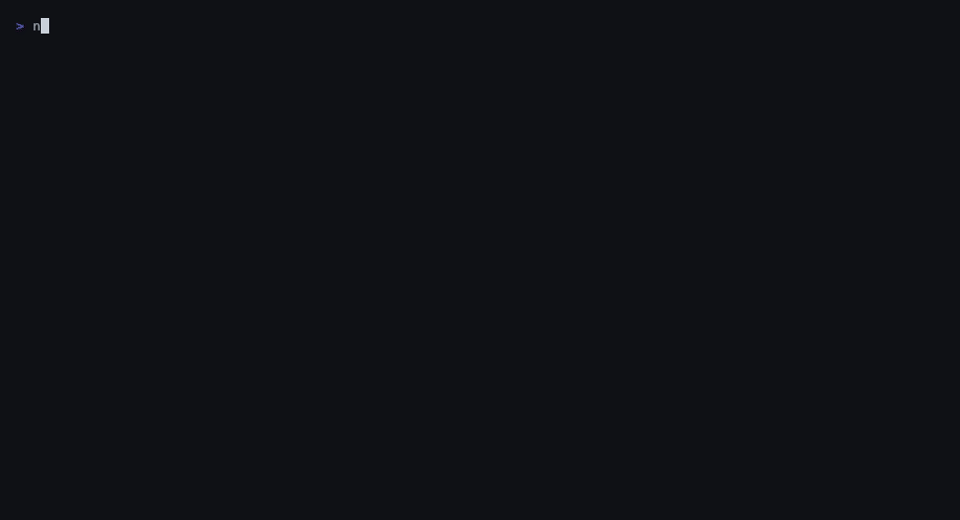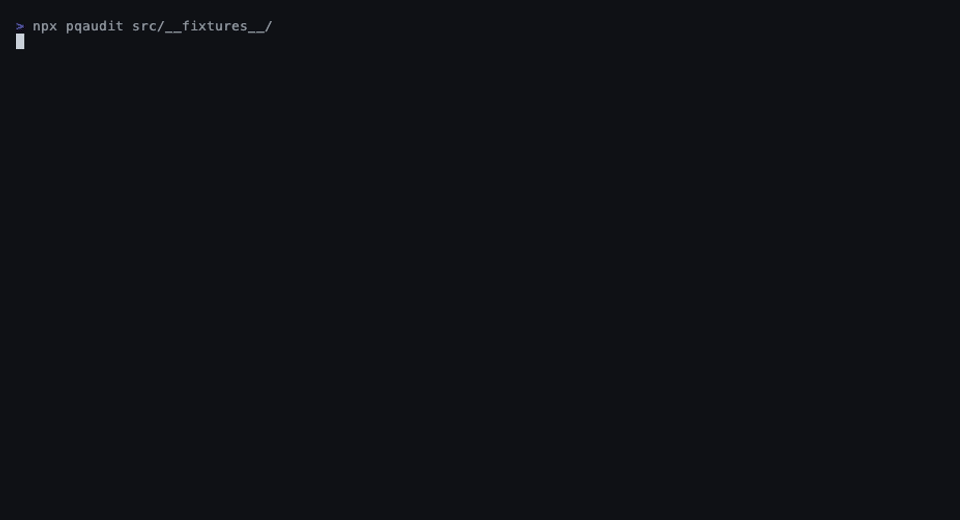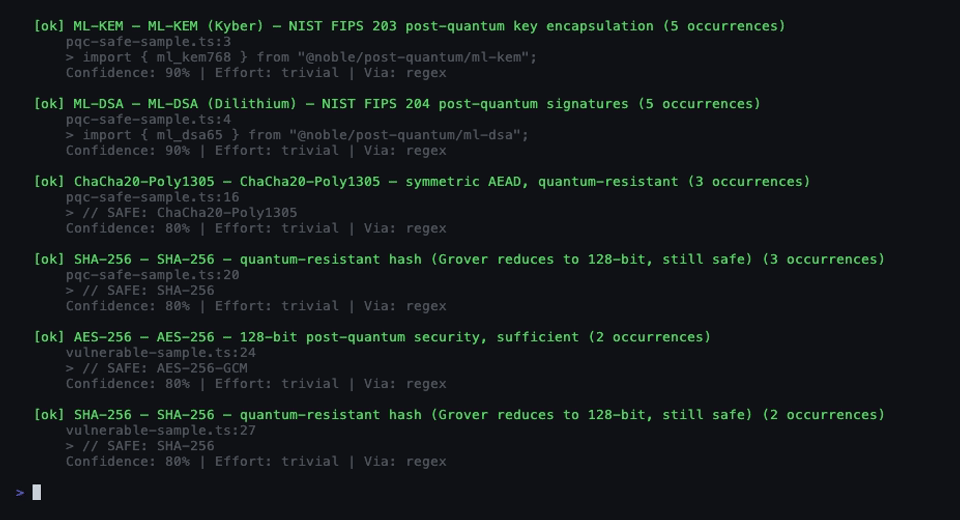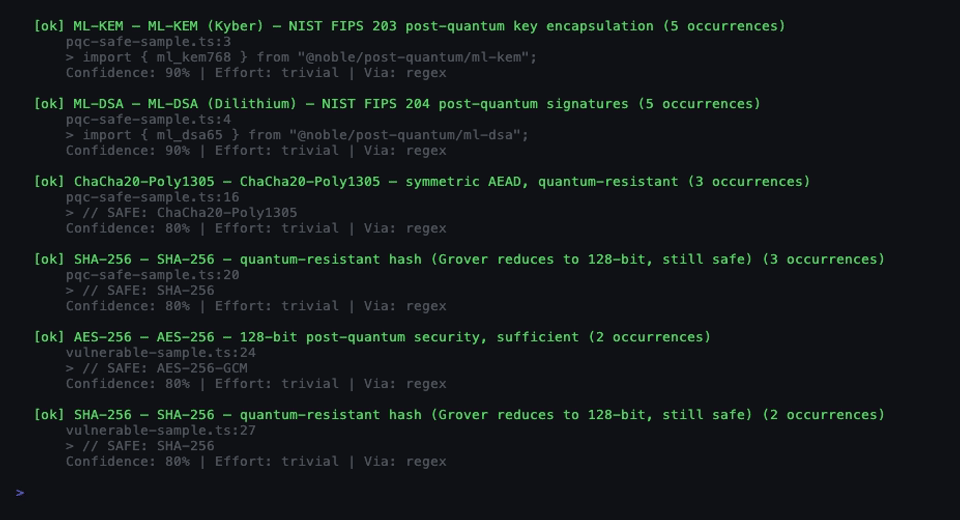 pqcworld/pqaudit
コードベースをスキャンして量子攻撃に脆弱な暗号を検出します。Q-Dayの前にRSA、ECDSA、Ed25519、ECDHを検出します。CycloneDX CBOM + SARIF 出力。
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) スキャナーおよびエクスプロイトツール。zlib 圧縮解除による未認証の MongoDB ヒープメモリリーク。検出、メモリ抽出、認証情報の解析、CIDR/バッチスキャン、Nuclei テンプレート、CTF ラボが含まれます。
 ahboon/cve-2024-37032-scanner
CVE-2024-37032 スキャナー
 seifeldienahmad/penetration-testing-on-metasploitable2
ハンズオンペンテストプロジェクト(Kali Linux vs Metasploitable2)。完全なワークフローを含む:Nmapスキャン、列挙、Metasploitによるエクスプロイト(Samba…
 h3x0v3rl0rd/zenmap
Nmapネットワークスキャナーのグラフィカルフロントエンドであり、ネットワーク探索、ポートスキャン、サービス検出のための直感的なインターフェースを提供します。
 appliedi/telerik_cve-2019-18935
TelerikUI脆弱性スキャナー (CVE-2019-18935)
 lsecqt/find-adminaccess
このC#ツールは、ドメイン全体に対して管理者アクセスをスプレー攻撃します。
 dsespitia/searchorg
企業のメールドメインを入力することで、DNS、NMAP、Shodanを使用して情報を取得します。
 feralthedogg/cve-2025-24132-scanner
mDNSベースのAirPlayデバイス検出ツール。ローカルネットワークをスキャンし、CVE-2025-24132のゼロクリックHTTP RCEの脆弱性をシンプルなGUIインターフェースでテストします。
 avinza/cve-2012-2122-scanner
これはCVE-2012-2122の脆弱性のあるサーバーをスキャンするために使用されます。
 securityanalysts/cve-2021-37152
ワイヤレスTP-LINKにパケットを送信してネットワーククライアントにアクセスし、MITM攻撃の準備をするエクスプロイト
 netomize/http-basma
サイバーセキュリティの領域では、Webサーバーを正確に特定し特性を把握することが、 脅威検出、脆弱性評価、ネットワークマッピングにとって重要です。私たちは、 多層的なアプローチを通じて独自のサーバープロファイルを明らかにする新しいアクティブフィンガープリンティングアルゴリズム、HTTP-Basmaを…