#1

 andreafioraldi/frida-fuzzer
この実験的なファザーは、APIのインメモリファジングに使用することを意図しています。
 abhi-r3v0/adhrit
Gheraベンチマークに基づく詳細な偵察と静的バイトコード解析のためのAndroidセキュリティスイート。
 googleprojectzero/sockfuzzer
XNUをユーザースペースライブラリとして実行し、BSD、Mach、仮想メモリ、プロセスサブシステムにわたって脆弱性を発見する、カバレッジガイド型カーネルファジングフレームワーク。
 superandroidanalyzer/super
安全、統一的、強力、拡張可能な Rust Android Analyzer
 androidhooker/hooker
Hookerは、Androidアプリケーションの動的分析のためのオープンソースプロジェクトです。このプロジェクトは、対象となるアプリケーションによって行われるAPI呼び出しを自動的にインターセプトおよび変更するために使用できる、さまざまなツールやアプリケーションを提供します。
 novoda/gradle-static-analysis-plugin
AndroidおよびJavaプロジェクト向けの静的解析ツールの簡単なセットアップ
 nowsecure/android-forensics
オープンソースのAndroidフォレンジックアプリとフレームワーク
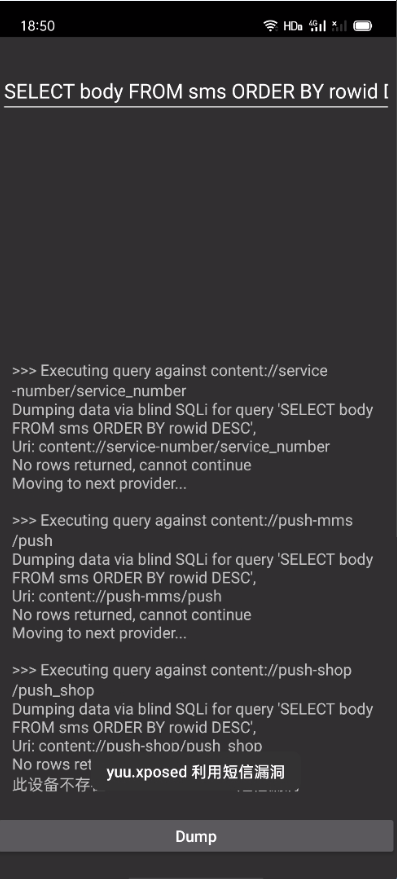 yuuouu/coloros-cve-2025-10184
ColorOS SMS脆弱性、およびユーザー向け自己救済策
 1ultimat3/badintent
Burp Suite を使用して Android の Binder トランザクションをインターセプト、変更、繰り返し、攻撃する
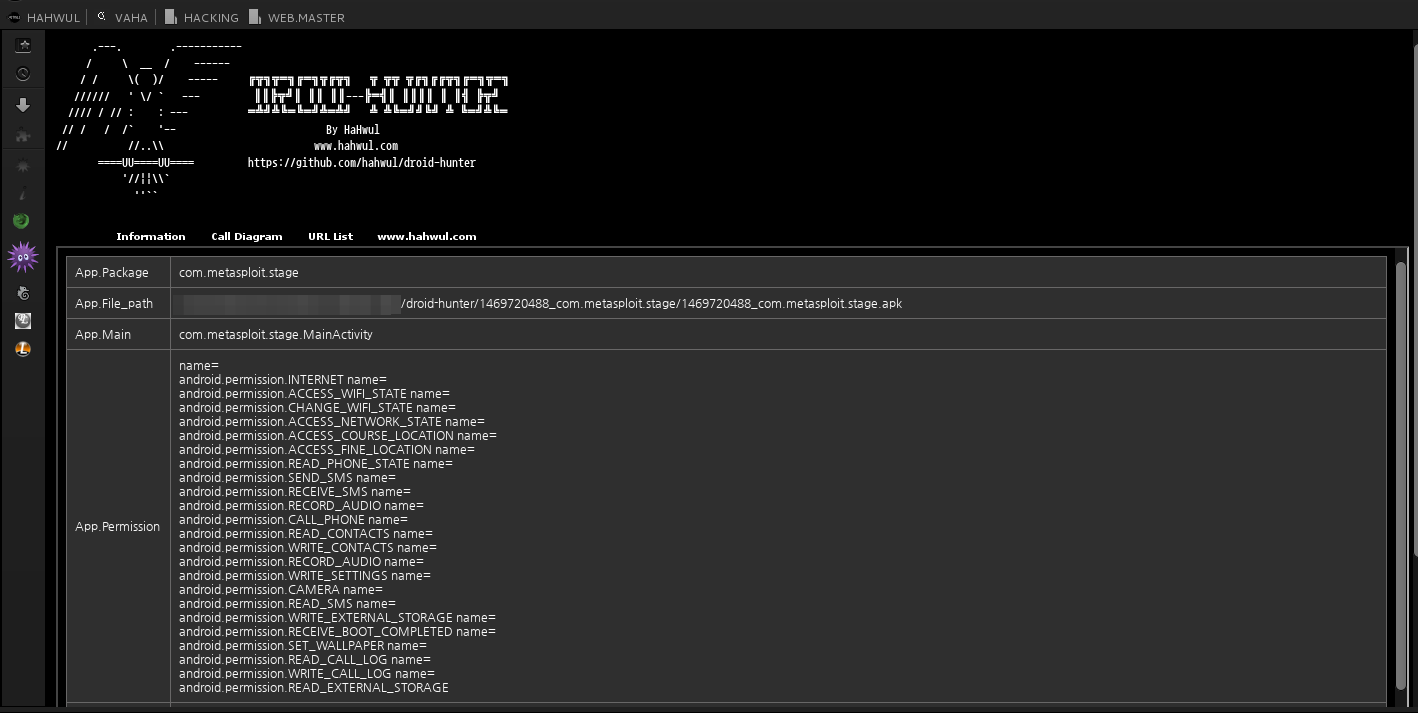 hahwul/droid-hunter
(非推奨) Androidアプリケーションの脆弱性分析およびAndroidペネトレーションテストツール
 certcc/keyfinder
秘密鍵(および公開鍵)ファイルの検索と分析を行うツール。Android APKファイルのサポートも含まれています。
 hyln9/vikiroot
CVE-2016-5195 (Dirty COW) PoC 用 Android 6.0.1 Marshmallow
 nvisium-jack-mannino/owasp-goatdroid-project
*このプロジェクトはメンテナンスされていません* OWASP GoatDroidは、開発者とテスターにAndroidセキュリティを教育するための、完全に機能する自己完結型のトレーニング環境です。GoatDroidは最小限の依存関係しか必要とせず、Androidの初心者からより上級のユーザーまで理想的…
 asdfugil/haxx
iOS 14 - iOS 14.8.1 で root としてアンテザード+サンドボックス非適用のコード実行を行う haxx。