
 #1
モバイルアプリケーションとデバイス(Android、iOS)を評価、テスト、および悪用するためのツール。
Kitploit おすすめ

 pazhanivel07/system_bt_a10-r33_cve-2021-0474
Android Fluoride Bluetoothスタックのソースコードで、CVE-2021-0474に焦点を当て、Bluetooth実装の脆弱性研究とセキュリティ分析の基盤を提供します。
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
AOSP Bluetooth スタックリポジトリをCVE-2021-0435用に改変したもので、Bluetoothの脆弱性の分析とテスト用にパッチ適用済みまたは脆弱なバージョンを提供します。
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
Android Bluetooth スタック (Fluoride) の AOSP 10 r33 ソースコード。特に CVE-2021-0431 Bluetooth 脆弱性の調査と悪用に関連します。
 shaikusaf/system_bt_aosp10_r33_cve-2020-0380
CVE-2020-0380のパッチが適用されたAOSP Bluetoothスタック(Fluoride)。Android 10のBluetooth脆弱性の分析とテストを可能にする。
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
Android Bluetooth スタック(Fluoride)にCVE-2021-0431向けの特定パッチを適用し、AOSP 10におけるBluetooth脆弱性の解析とテストを可能にします。
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
Android Bluetooth スタック (system/bt) のソースコード。CVE-2021-0522 権限昇格の脆弱性に対するパッチを含む。
 iswaxan/jailedcement
CVE-2022-46689 を使用したシンプルな iOS ブートルーパー。OnlyFans に偽装。
 vincedes3/cve-2017-2368
CVE-2017-2368 VCF メッセージアプリのクラッシュバグ

 aseemjakhar/kcmd
Kankunスマートソケットのハイジャックおよびスニッフィングツール。Kankunスマートソケットとそのモバイルアプリは、コマンドやレスポンスの暗号化・復号にハードコードされたAES…
 edwins907/cve-2024-45352
Xiaomiの脆弱性 (CVE-2024-45352)
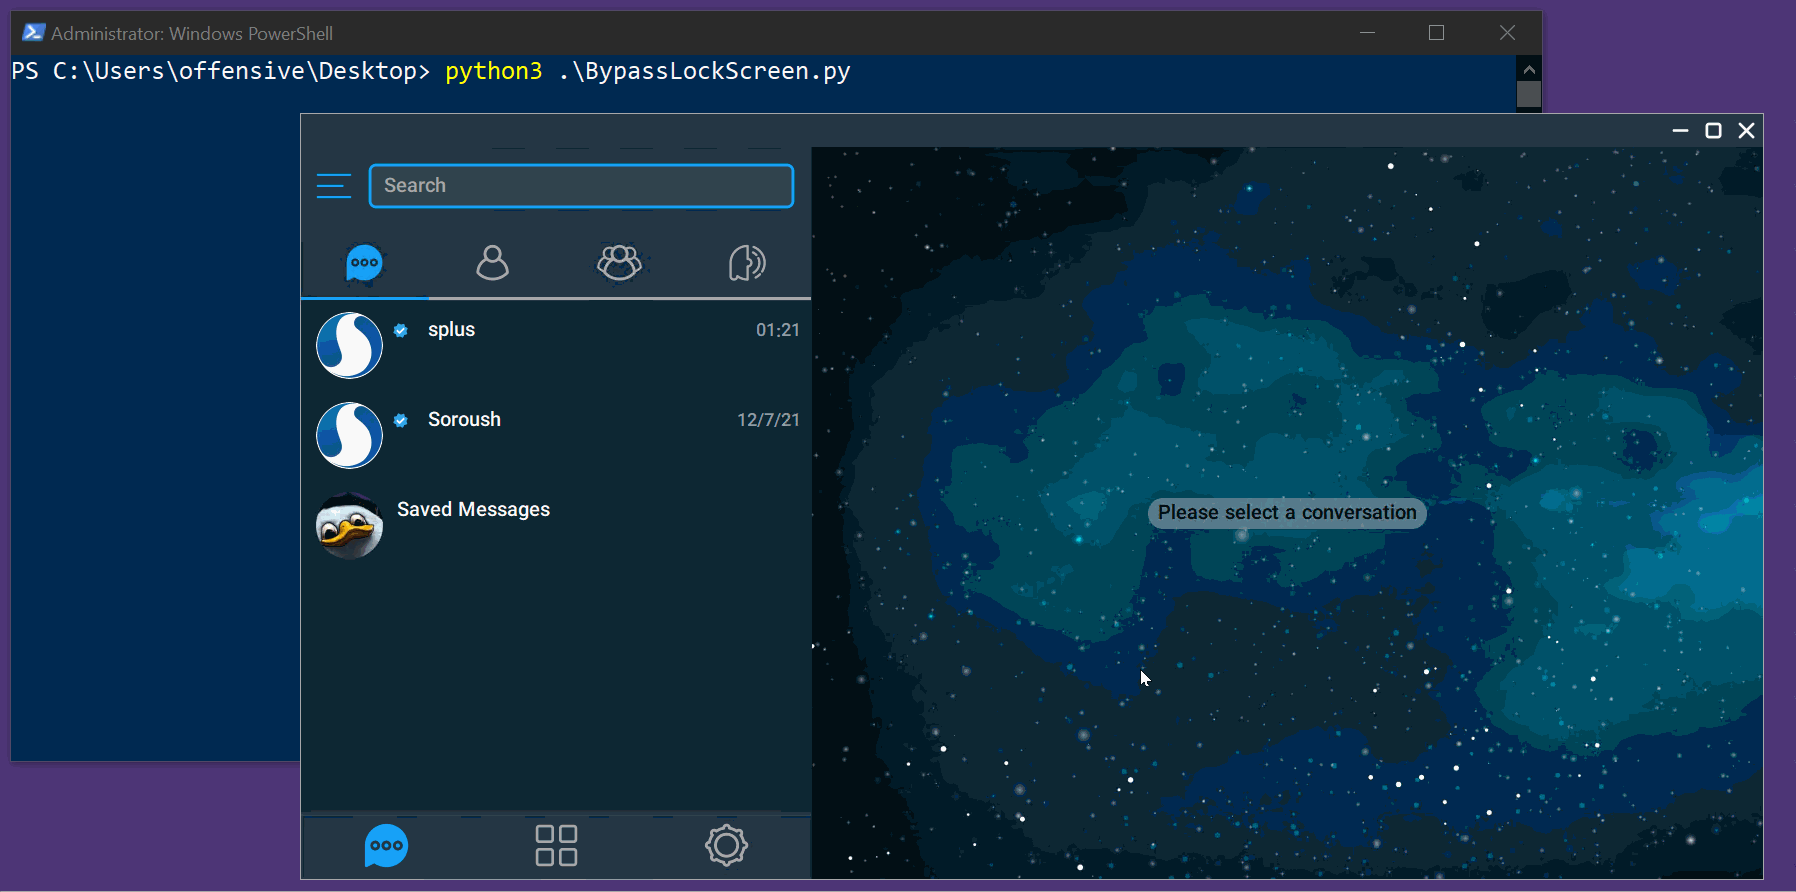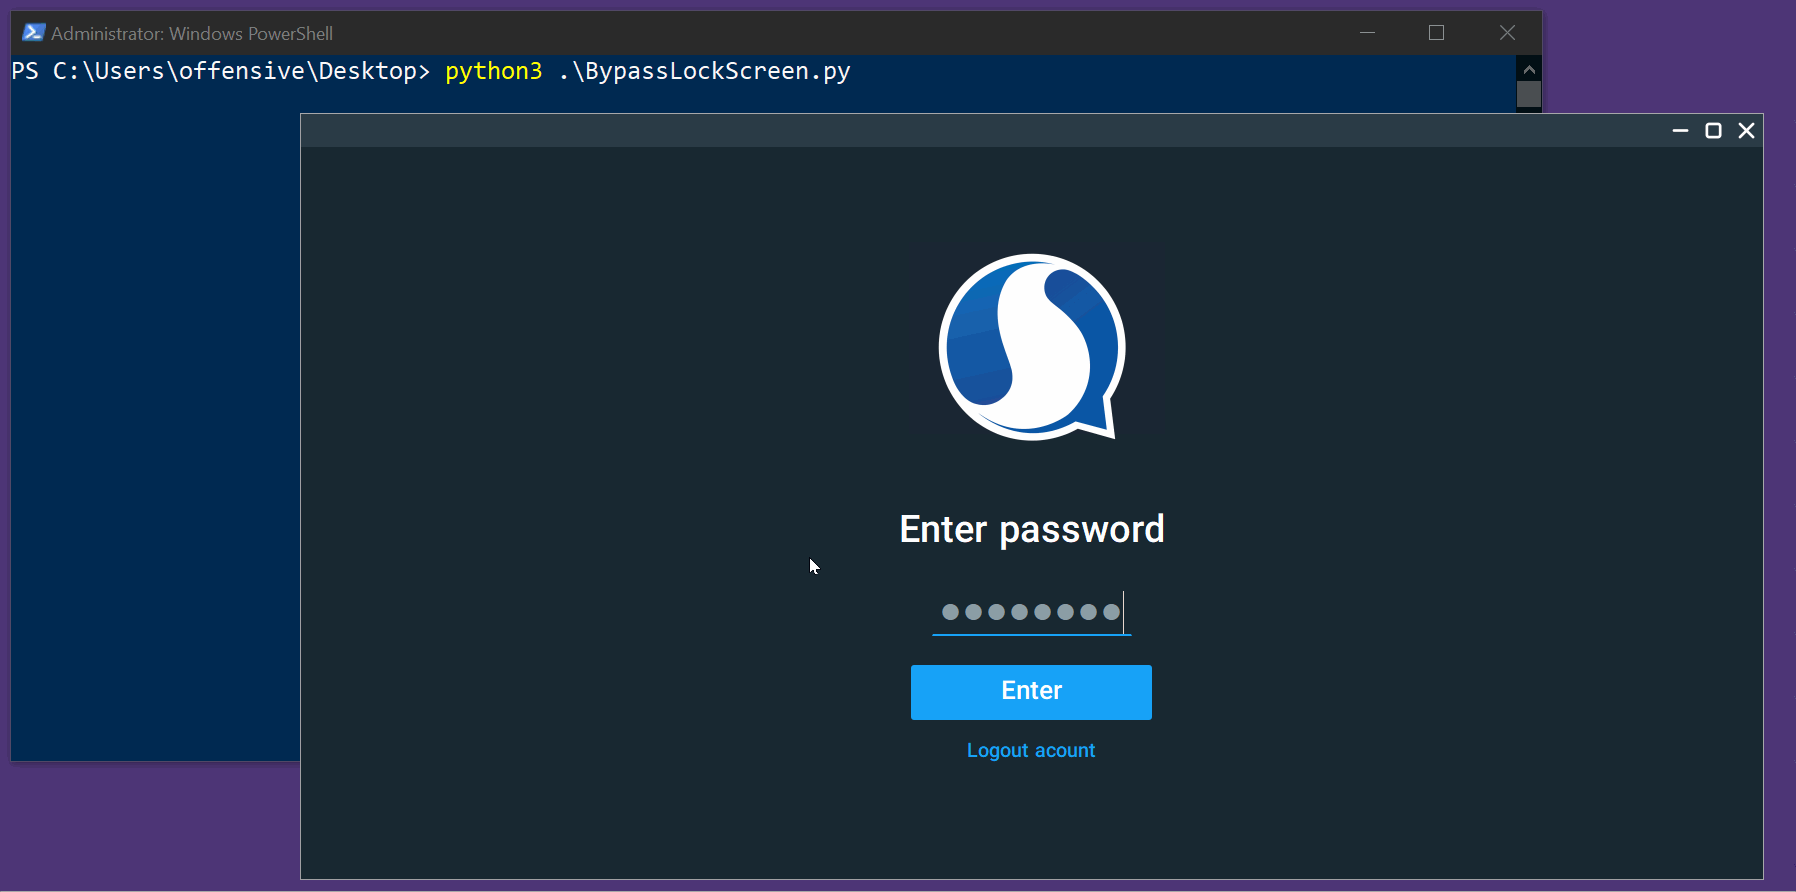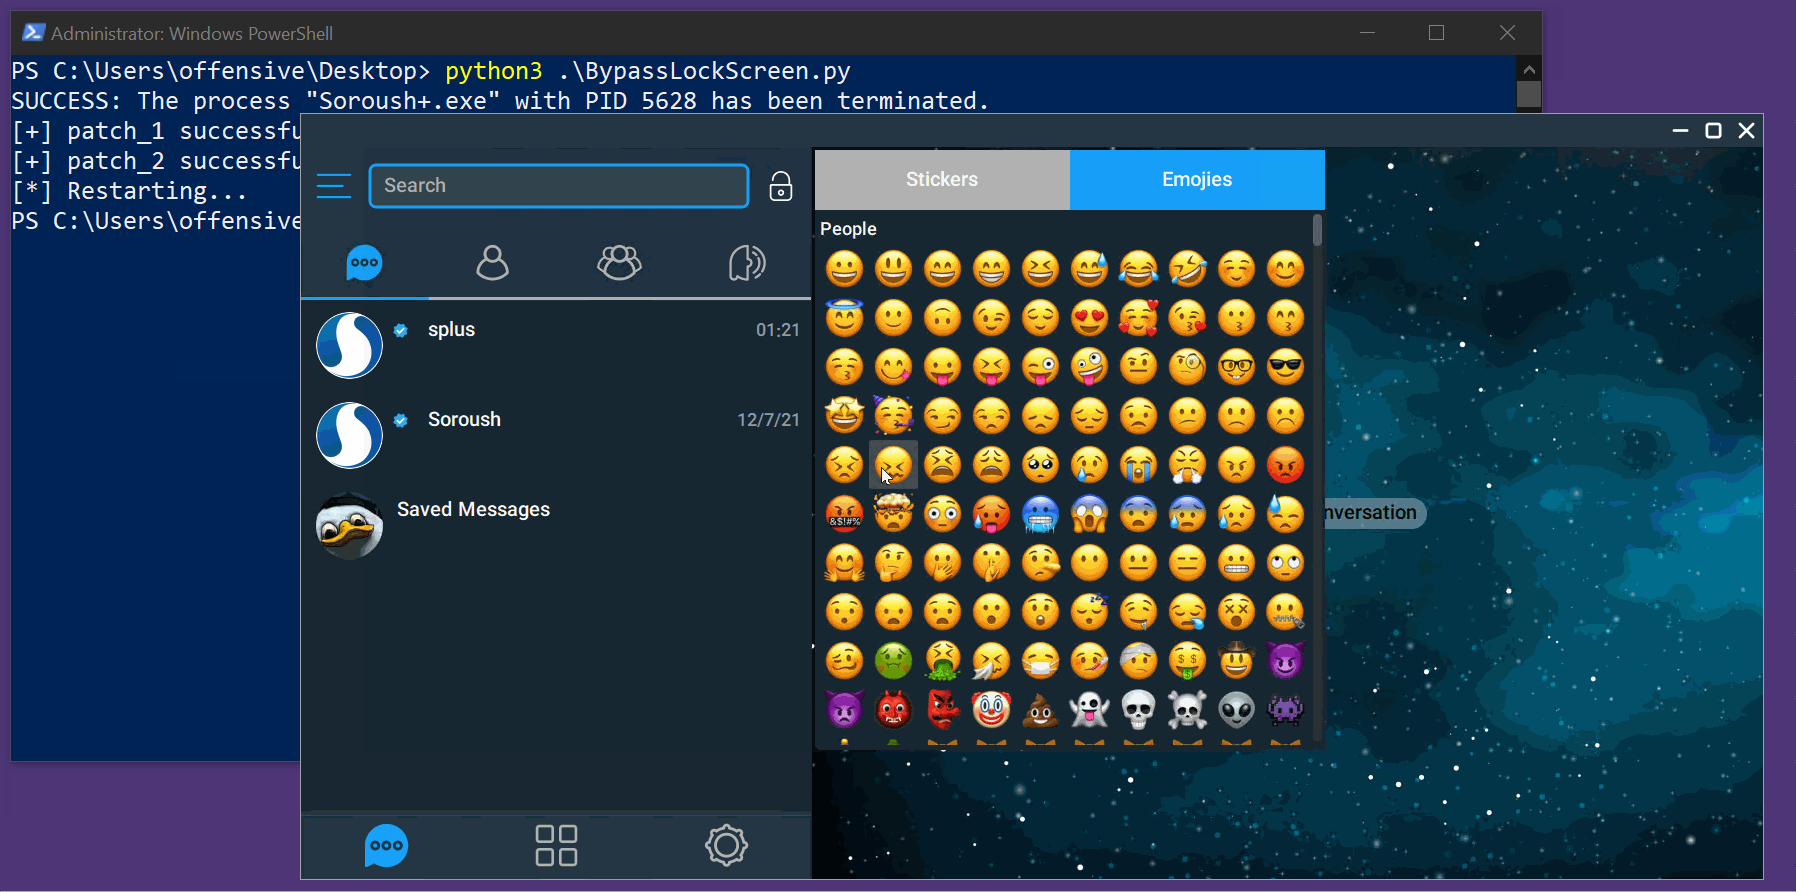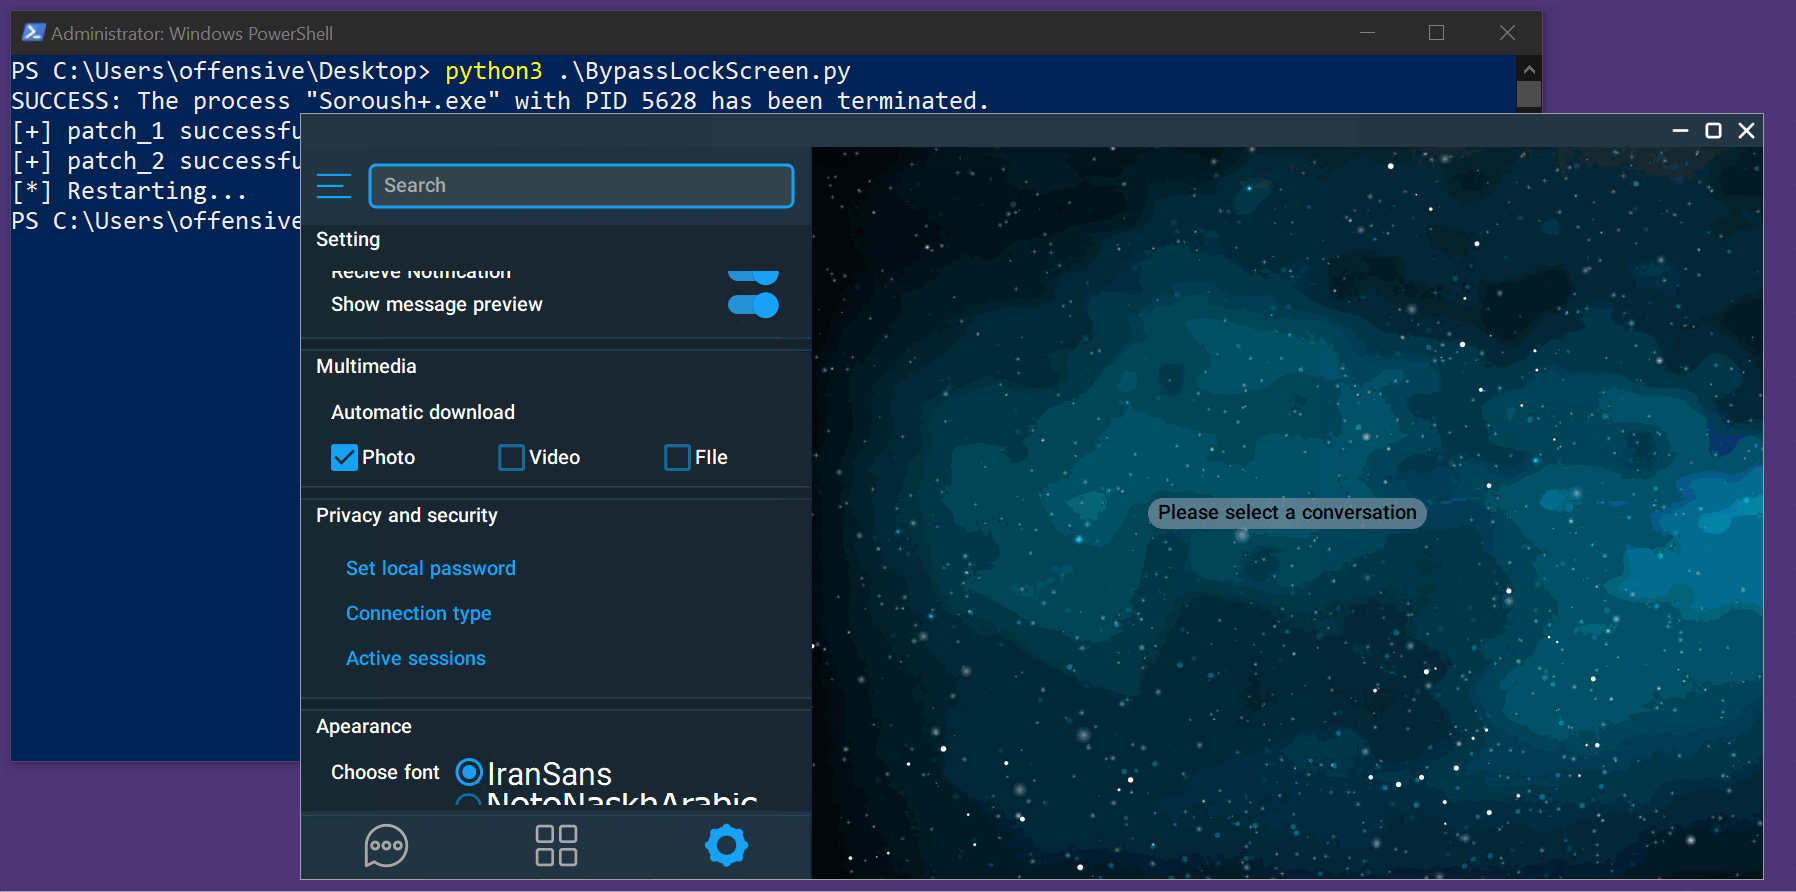 scopion/cve-2022-26629
# CVE-2022-26629 の PoC エクスプロイト:不適切なアクセス制御により SoroushPlus+ Messenger 1.0.30 のロック画面をバイパスします。Windows および Linux 向けの自動エクスプロイト Python スクリプトを含みます。
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
Android Bluetoothスタック(Fluoride)にCVE-2021-0474向けの特定パッチを適用し、AOSPおよびLinux上でBluetoothコンポーネントをビルド・テストするためのソースコードを提供します。
 mazx0p/cve-2014-8609-poc
pendingintent 脆弱性
 sumeetit/cve-2022-20607
Pixel セルラーファームウェアには、境界チェックの欠落により範囲外書き込みが発生する可能性があります。これは、LTE認証が必要なリモートコード実行につながる可能性があります。悪用にはユーザーの操作は必要ありません。製品: Androidバージョン: Android kernelAndroid…
 abrarkhan/g3_frameworks_av_cve-2024-0023
CVE-2024-0023(Androidのframeworks/av)向けの概念実証エクスプロイトで、C++で実装され、メディアフレームワークの脆弱性を実証します。

 yashubitra/mobile-intrusion-detection-system
教師なし深層オートエンコーダーで異常なモバイルトラフィックを検出します。mitmproxy を用いて実際の iOS デバイスから傍受した 25,000 件以上の HTTP/HTTPS フロー、フラグ付けされたフローを 1,100 件から 103 件に削減したしきい値調整、そして Streamlit…
 shinycolumn/cve-2025-50944
EagleEyes Lite Androidアプリケーションにおける不適切な証明書チェーン検証
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0334
Androidフレームワークのベースリポジトリ(AOSP 10 R33)で、CVE-2021-0334に対応するよう修正されており、脆弱性の分析と悪用に焦点を当てています。








