
 #1
 41yn14/cve-2024-0039-exploit
CVE-2024-0039のAndroid脆弱性のエクスプロイトで、MP4ファイルを介して任意のコードを実行できます。このリポジトリは教育目的で作成されています。
 ejfkdev/avdroot
Android StudioエミュレータのramdiskをMagiskでパッチしてroot化する — 純粋なGoで。
 veteranop/trackem
パッシブデバイストラッカー (Android)TrackEm Mobileは、OSINT、レッドチーム運用、ワイヤレス研究向けに設計されたリアルタイムのパッシブWi-Fi + Bluetooth…
 interruptlabs/uc_browser_poc_cve-2022-1364
AlibabaのUCブラウザに対するCVE-2022-1364の概念実証
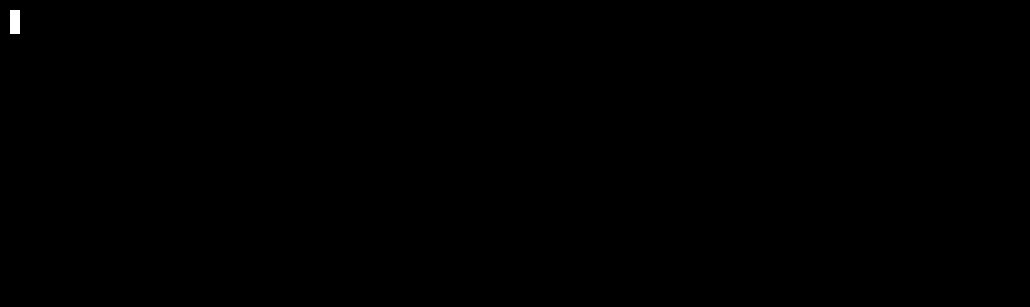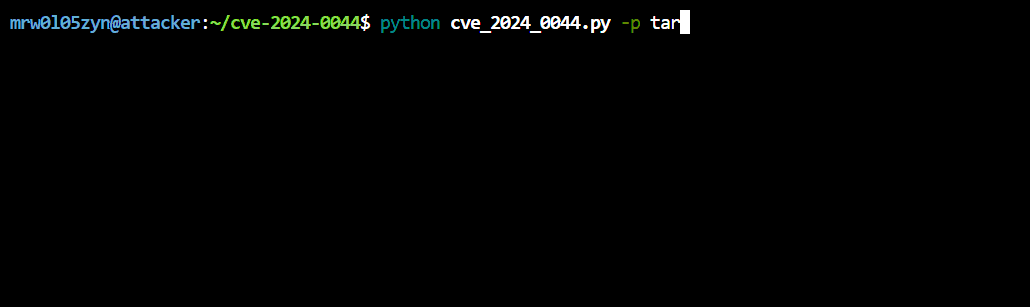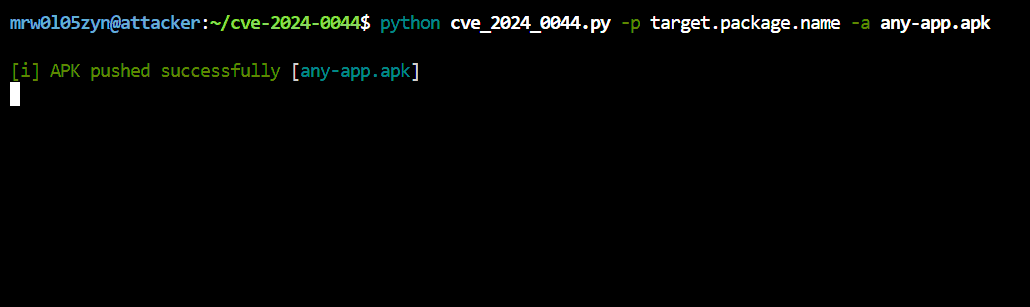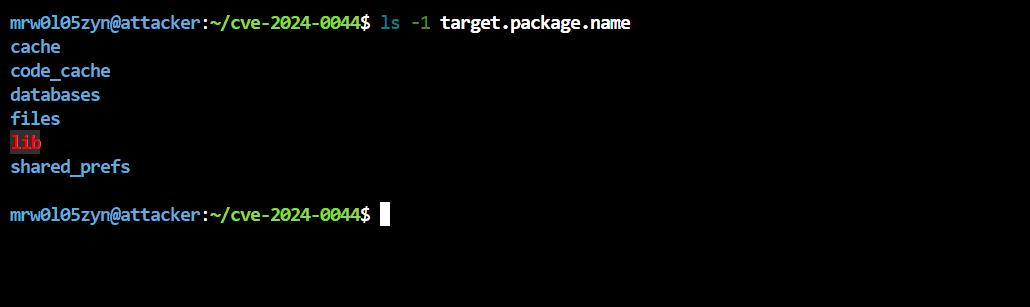 mrw0l05zyn/cve-2024-0044
CVE-2024-0044
 irsl/cve-2022-20128
Android Debug Bridge (adb) は、adb pull 操作中に不正または侵害された adb デーモンによって仕掛けられる可能性があるディレクトリトラバーサル攻撃に対して脆弱でした。
 fi01/libmsm_cameraconfig_exploit
CVE-2013-2595向けのCエクスプロイト。AndroidデバイスのQualcomm MSMカメラドライバにおけるカーネルメモリ破損を標的とし、ローカル権限昇格を可能にします。
 molanp/cve-2026-98260-vivo-s60-poc
Android kernel PoC for CVE-2026-98260: POSIX CPU timer use-after-free achieving uid-0 root and KernelSU late-load on vivo S60, with BTF-based offset…
 woshigenm/cve-2026-98937
Linux perf/core の権限チェックバイパスに関する検証済みの PoC と分析。この脆弱性により、非特権の Android タスクにカーネルのコールチェーンアドレスが漏洩し、KASLR スライドの導出が可能になります。
 kuzeyardabulut/cve-2025-8045
CVE-2025-8045のDirty Pagetableエクスプロイト
 e-r-butch/f9360-cve43499
SM-F9360 (Galaxy Z Fold4、q4q) ロック済みブートローダー KernelSU root — CVE-2026-43499 一時root → LD_PRELOAD DEFEX バイパス → no-LTO clang-12 kernelsu.ko。2026-08-12…
 kolbicz/appenumguard
CVE-2025-31207の緩和策と、iOS 15〜18.4.1のrootlessおよびrootHide脱獄向けサンドボックス化テスター。
 rednaga/adups-get-super-serial
CVE-2015-2231 POC
 robertmak2014-sudow/cve-2026-28995
# CVE-2026-28995 CVE-2026-28995の概念実証 — App Intentsにおけるパストラバーサル脆弱性(iOS 26.4.2以前)
 supersonic/wallbreak
CVE-2021-39670 および CVE-2021-39690(Android の壁紙システムにおける 2 つの永続的サービス拒否脆弱性)のエクスプロイトアプリ。
 tamirzb/cve-2019-14041
CVE-2019-14041 の PoC コード
 zteeed/cve-2018-4407-ios
POC: XNUオペレーティングシステムカーネルのネットワーキングコードにおけるヒープバッファオーバーフロー









