
 #1
モバイルアプリケーションとデバイス(Android、iOS)を評価、テスト、および悪用するためのツール。
Kitploit おすすめ

 metaredteam/rtx-cve-2023-45779
Android APEX キー再利用の脆弱性の概念実証コード
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 - ADBワイヤレス相互認証バイパスPoC
 0xjohnnydev/cve-2026-20637-applesepkeystore-uaf
CVE-2026-20637: AppleSEPKeyStore の Use-After-Free — iOS/macOS カーネルの脆弱性(26.4 でパッチ適用済み)
 nccgroup/assethook
AndroidのAssetManager向けLD_PRELOADマジック
 nishantjoshi00/flipper-template
Flipper Zero用のZig開発テンプレート。自動ビルドパイプライン、SDK統合、ARM Cortex-M4用のクロスコンパイルを備えています。Sub-GHz、NFC、RFID、赤外線プロトコルをサポートします。
 almet/signal-without-smartphone
スマートフォンを必要とせずにSignalアカウントを登録し、Signal Desktopをリンクするためのデスクトップアプリケーション。Signalの暗号プロトコルを使用して安全なデバイスプロビジョニングを実現します。
 amnestytech/inside-pegasus
WhatsApp Inc.およびMeta Platforms, Inc.対NSO Group訴訟において公開記録となった、NSO Groupの内部文書、製品資料、および宣誓証言を厳選したセット。
 mailinneberg/broadpwn
Broadpwn バグ (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
CVE-2016-2434 のエクスプロイト。Android mediaserver のバッファオーバーフローを利用し、巧妙に細工されたメディアファイルを介して任意のコード実行を可能にします。
 danieldev23/frida-ssl-bypass
AndroidアプリのSSL/TLS証明書ピンニングをバイパスするFridaツールキットで、Java TrustManager、OkHttp、Conscrypt、およびネイティブのOpenSSL/BoringSSLレイヤーをフックします。
 0xdad0/papimonitor
FridaベースのAndroidアプリ向けランタイムAPIモニターで、事前定義またはカスタムカテゴリにわたって、呼び出されたAPI、パラメータ、戻り値、呼び出し元をログ記録します。
 anonymous941/zygote-injection-toolkit
Android Zygote injection (CVE-2024-31317) を悪用するコマンドラインユーティリティ
 mobilehackinglab/cve-2026-28576-poc
Android 17のContacts ProviderにおけるSQLインジェクションの脆弱性を実証する教育用の概念実証で、ゼロ権限アプリが単一連絡先URIグラントを介して連絡先データベース全体を外部に持ち出せるようにします。
 staturnzz/oob_entry
iOS 3.0-10.3.4 tfp0カーネルエクスプロイト
 google/permhash
Chromium 拡張機能と APK で宣言された権限をハッシュ化し、潜在的に悪意のあるパッケージ間でのクラスタリング、ハンティング、ピボッティングを可能にするフレームワーク。
 scs-labrat/android_autorooter
Android 12および13のアプリからCVE-2024-0044脆弱性をリモートで利用して機密ユーザーデータを流出させる。
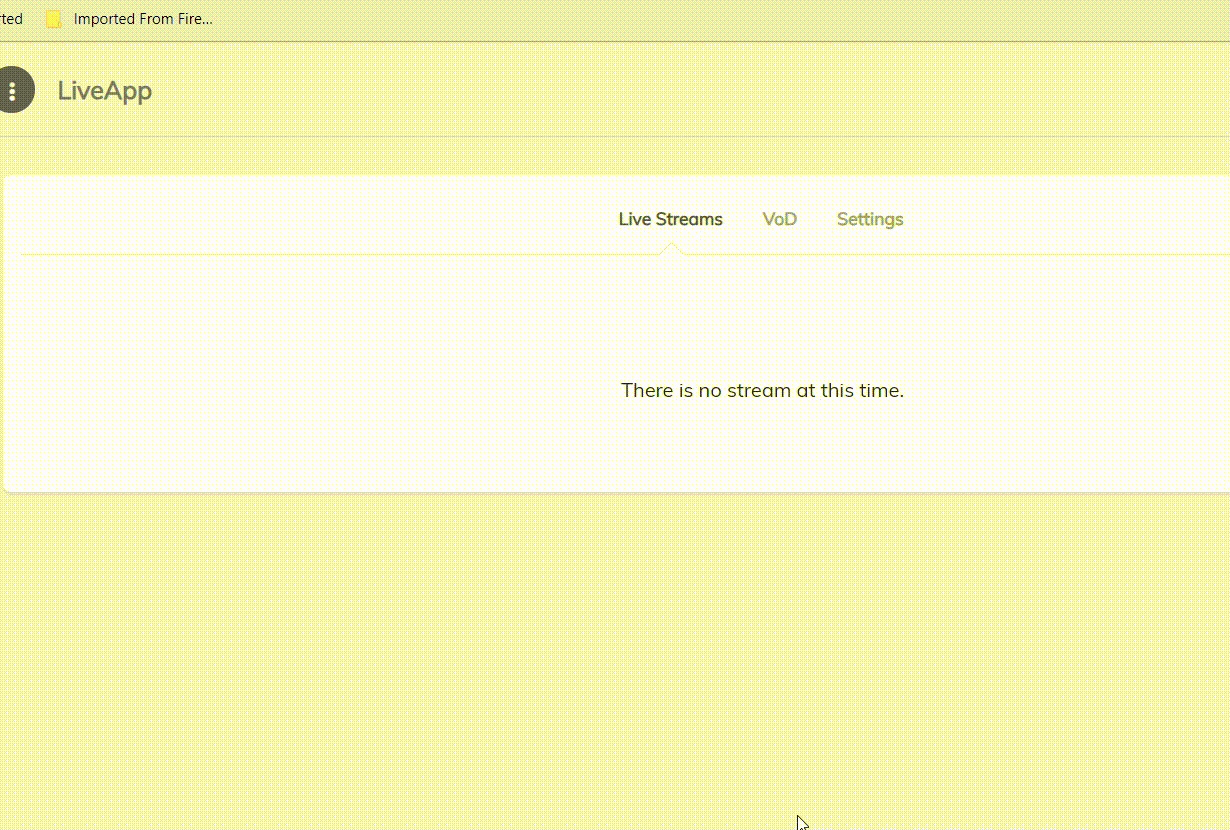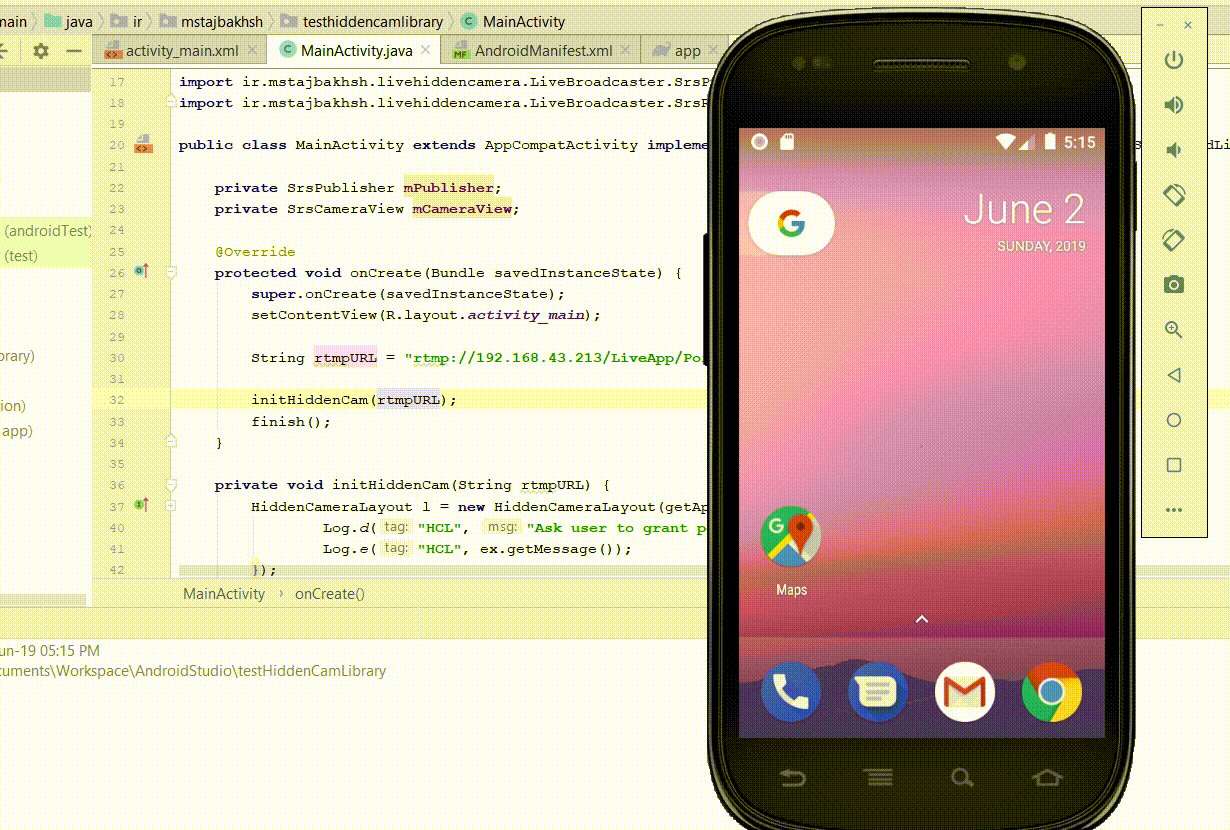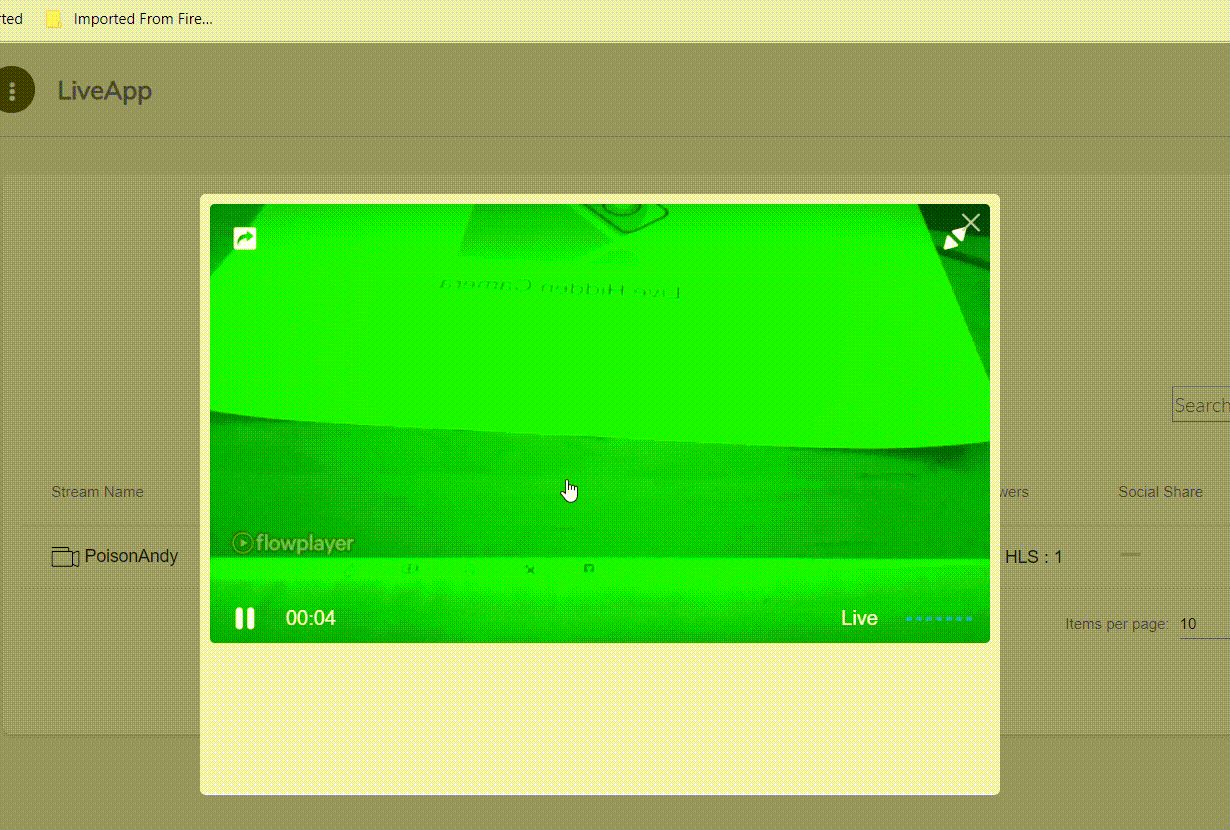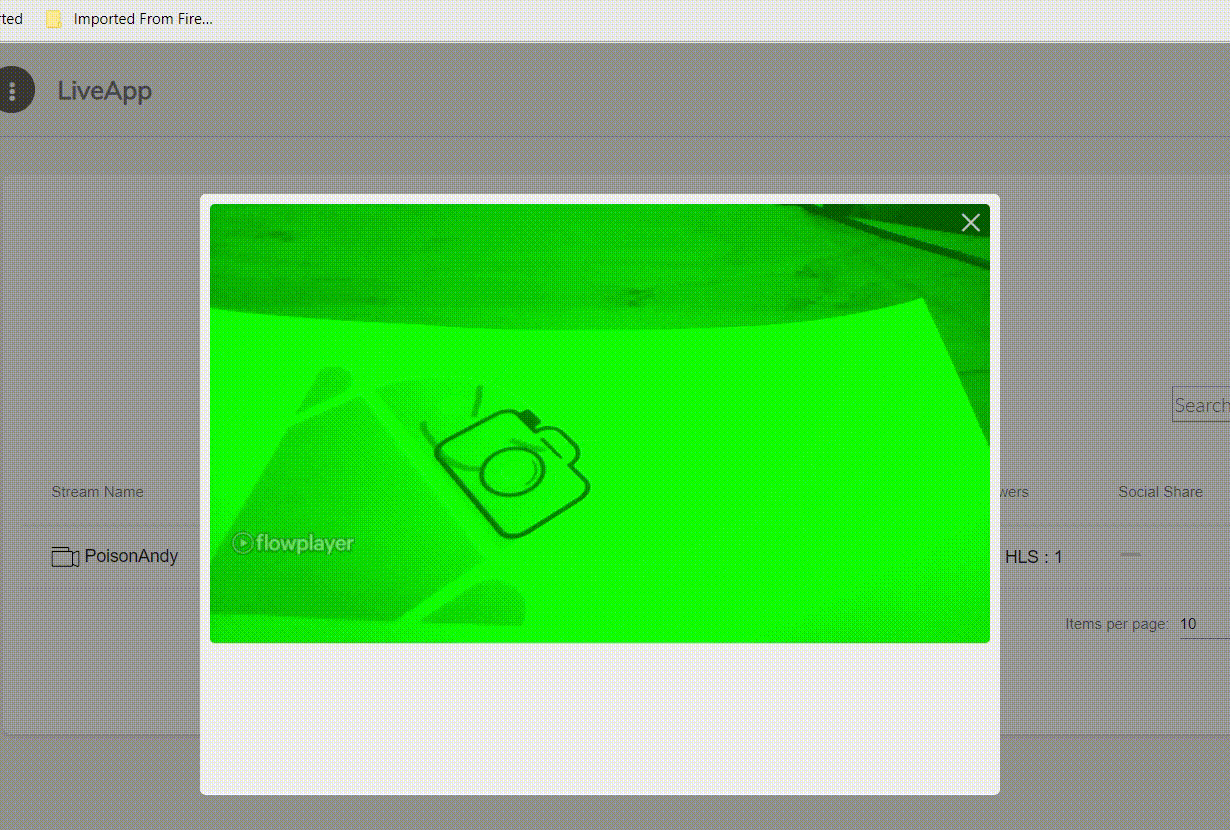 mirsamantajbakhsh/livehiddencamera
Live Hidden Cameraは、Android端末からプレビューを表示せずにライブビデオとオーディオを録画するライブラリです。
 takito1812/firestorepwn
fsp - APKを使用したFirestoreデータベース脆弱性スキャナー








