#1

 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 sensepost/objection
Fridaを活用したランタイムモバイル探索ツールキット。iOSおよびAndroidアプリのセキュリティ評価のために、SSLピンバイパス、キーチェーンダンプ、ヒープオブジェクト操作、脱獄不要でのメモリパッチを実現。
 zaproxy/zaproxy
オープンソースのWebアプリケーションセキュリティスキャナーで、自動脆弱性検出、手動ペネトレーションテスト、プロキシベースのインターセプションエンジンによるAPIセキュリティテストを提供します。
 owasp/securityshepherd
Web and mobile application security training platform
 nationalsecurityagency/ghidra
Ghidraは、ソフトウェアリバースエンジニアリング(SRE)フレームワークです。
 ironfox-oss/ironfox
Mull/Firefoxからフォークされた強化版Android Webブラウザ。プライバシー重視のパッチ、フィンガープリンティング対策、テレメトリー除去、日常利用のための安全なデフォルト設定を備えています。
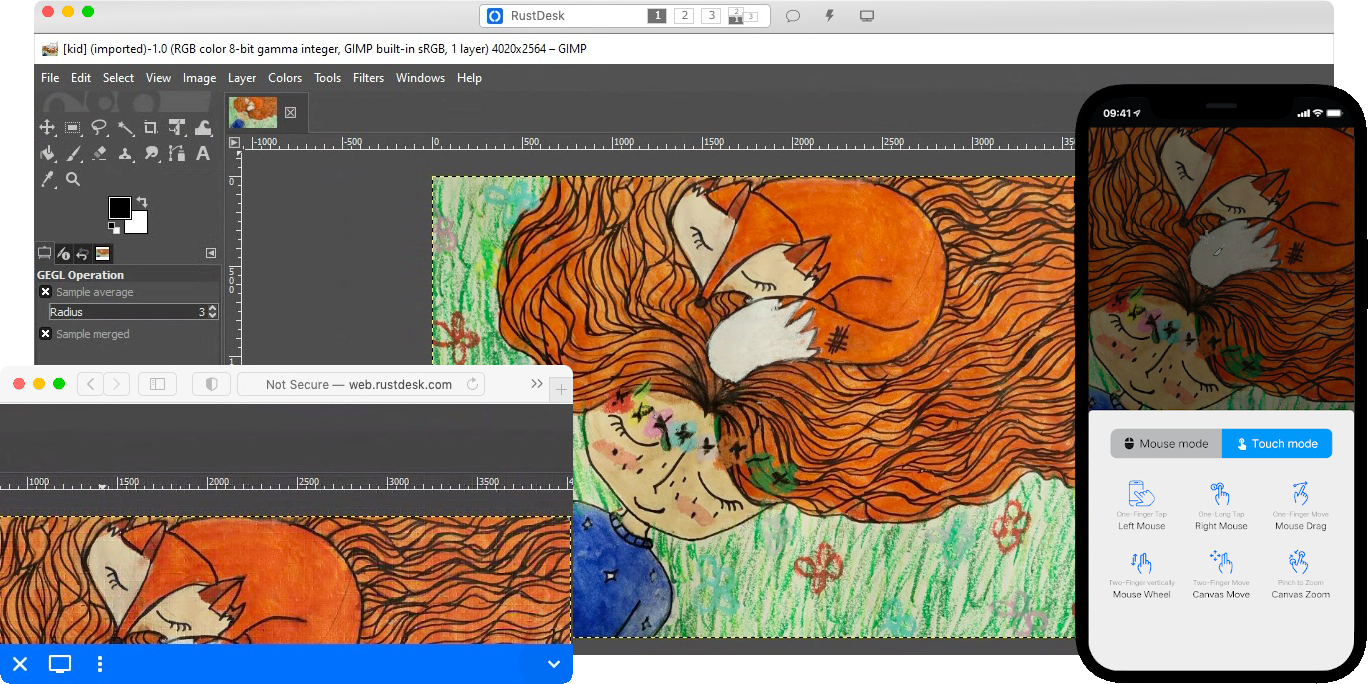 rustdesk/rustdesk
TeamViewerの代替として、セルフホスティングを目的としたオープンソースのリモートデスクトップアプリケーション。
 mvt-project/mvt
AndroidおよびiOSデバイス向けのフォレンジック収集・分析ツールキット。公開・非公開の侵害指標(IOC)を用いて、既知のスパイウェアによる潜在的な侵害を特定します。
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 wolfssl/wolfssl
wolfSSLライブラリは、組み込みデバイスからクラウドまで対応する、小型で高速かつ移植性の高いTLS/SSL実装です。 wolfSSLはTLS 1.3およびDTLS 1.3をサポートしています!最新のCVE修正のためにwolfSSL 5.9.1にアップデートしてください。
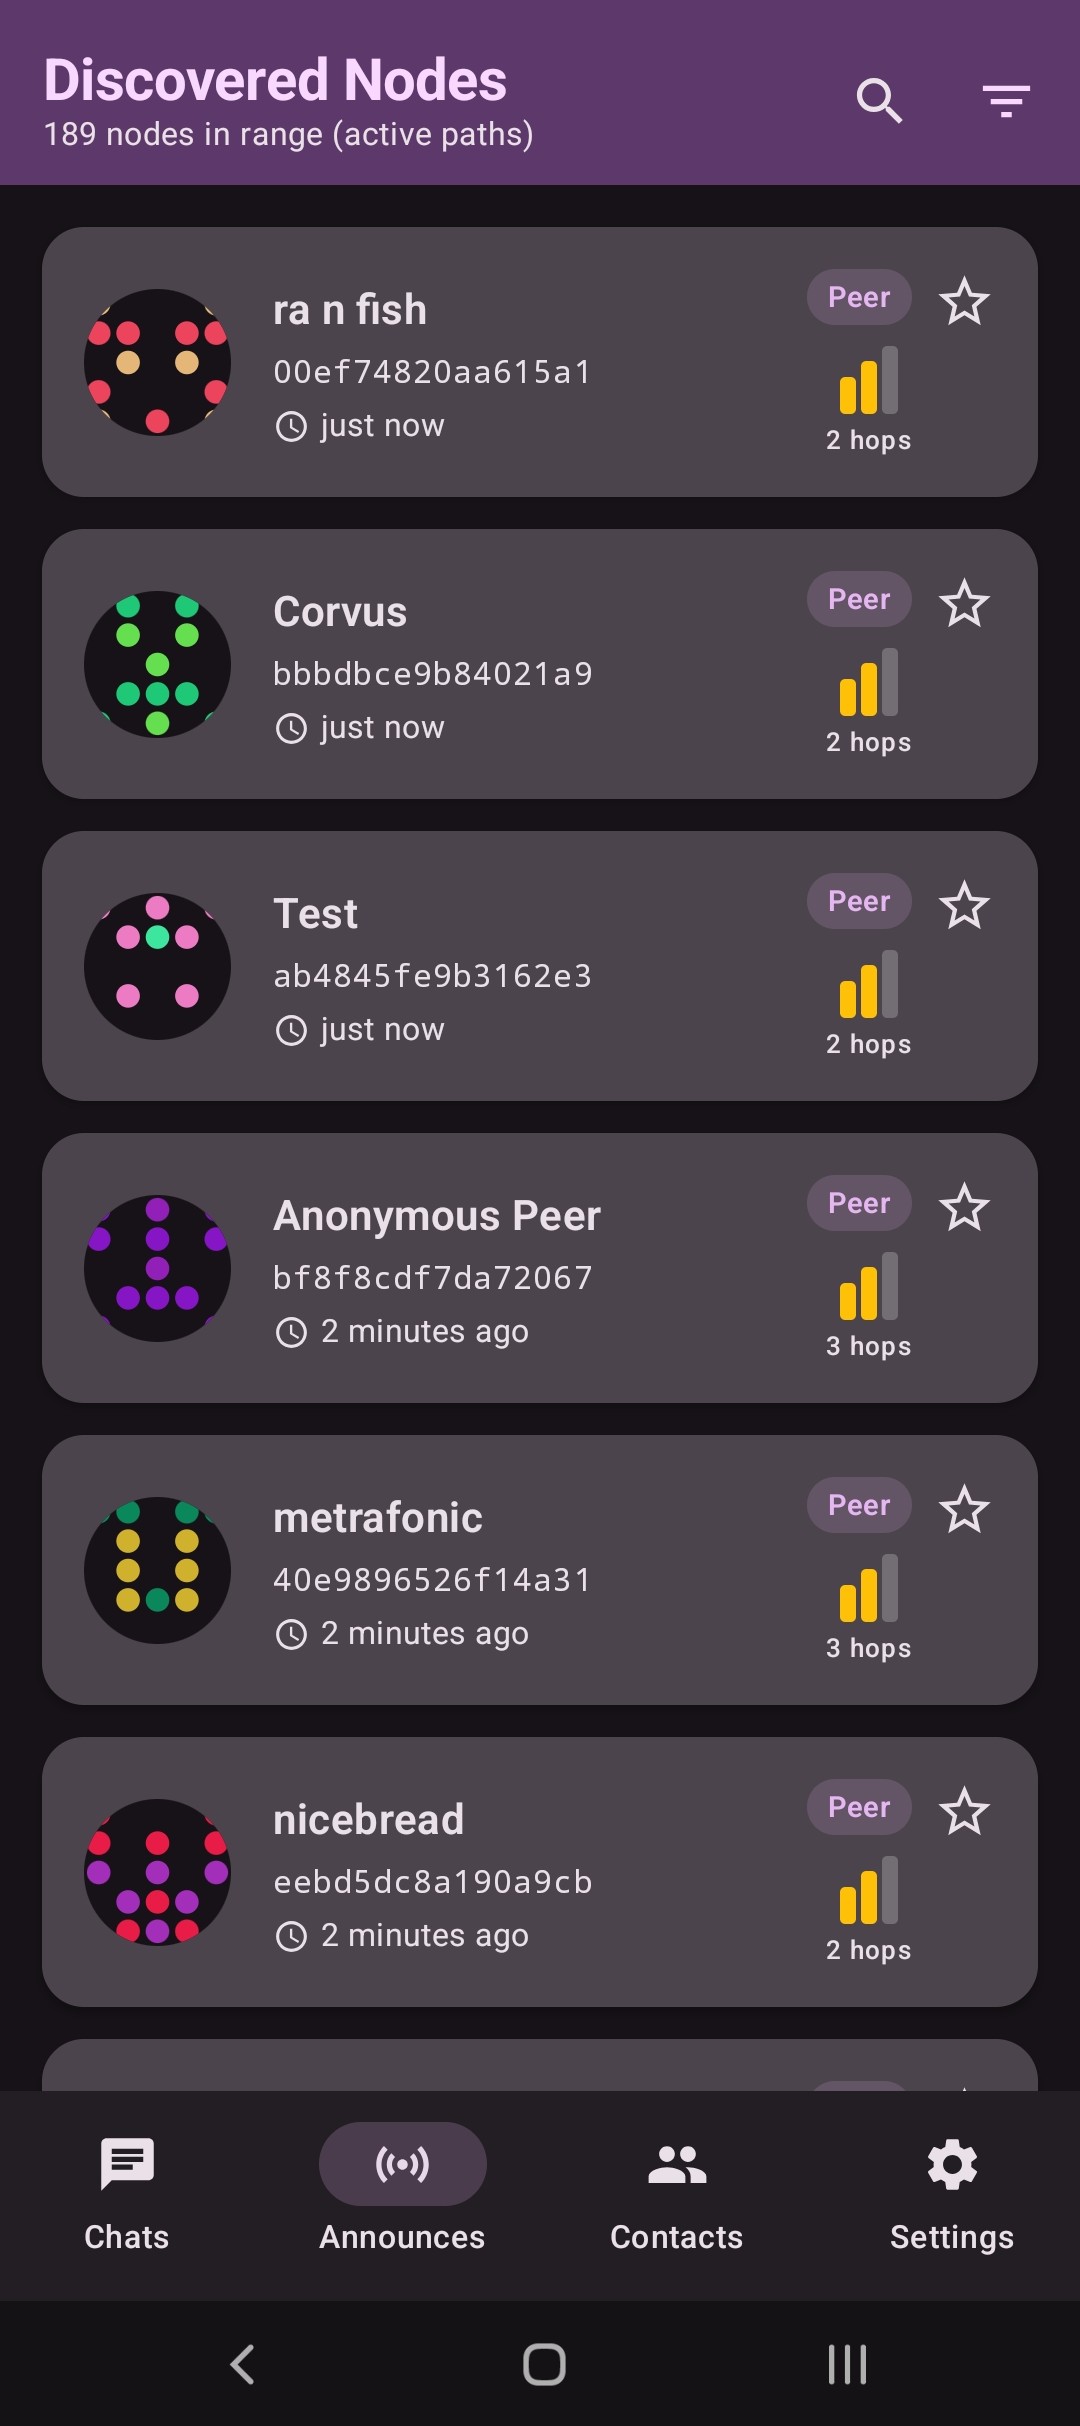 torlando-tech/columba
Bluetooth LE、TCP、またはRNode(LoRa)をLXMFおよびReticulum上で使用するネイティブAndroidメッセージングアプリ
 mobsf/mobsfscan
mobsfscanは、AndroidおよびiOSのソースコードから安全でないコードパターンを検出できる静的解析ツールです。Java、Kotlin、Swift、Objective Cコードをサポートします。mobsfscanはMobSFの静的解析ルールを利用し、semgrepとlibsastパターンマ…
mobsf/mobile-security-framework-mobsfAndroid、iOS、Windows向けの自動モバイルアプリケーションセキュリティテストフレームワーク。静的・動的解析、マルウェア検出、CI/CD統合によるAPIセキュリティテストを実行します。
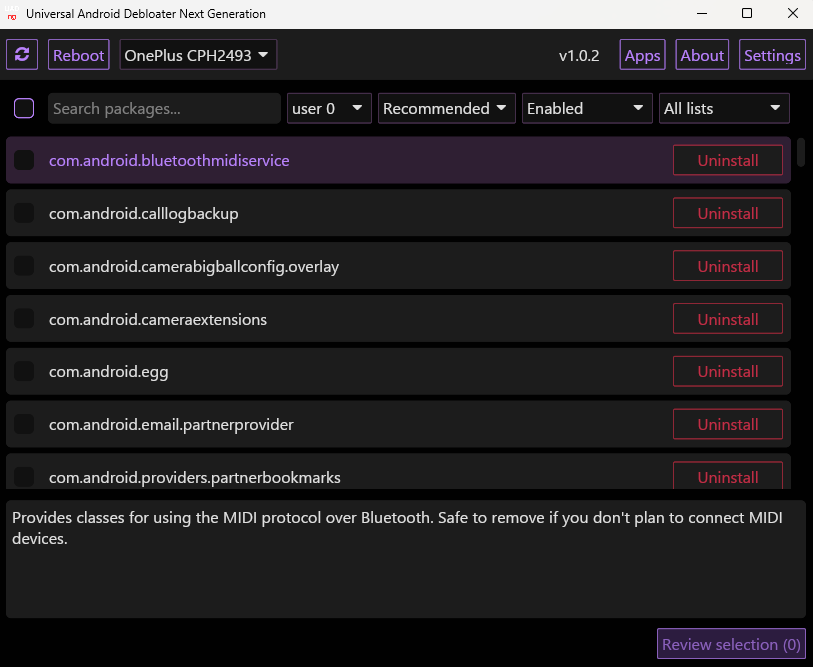 universal-debloater-alliance/universal-android-debloater-next-generation
Rustで書かれたクロスプラットフォームGUI。ADBを使用してroot化されていないAndroidデバイスをデブロートします。あなたのプライバシー、デバイスのセキュリティとバッテリー寿命を向上させます。
 facebook/mariana-trench
AndroidおよびJavaアプリケーション向けのセキュリティに特化した静的解析ツール。
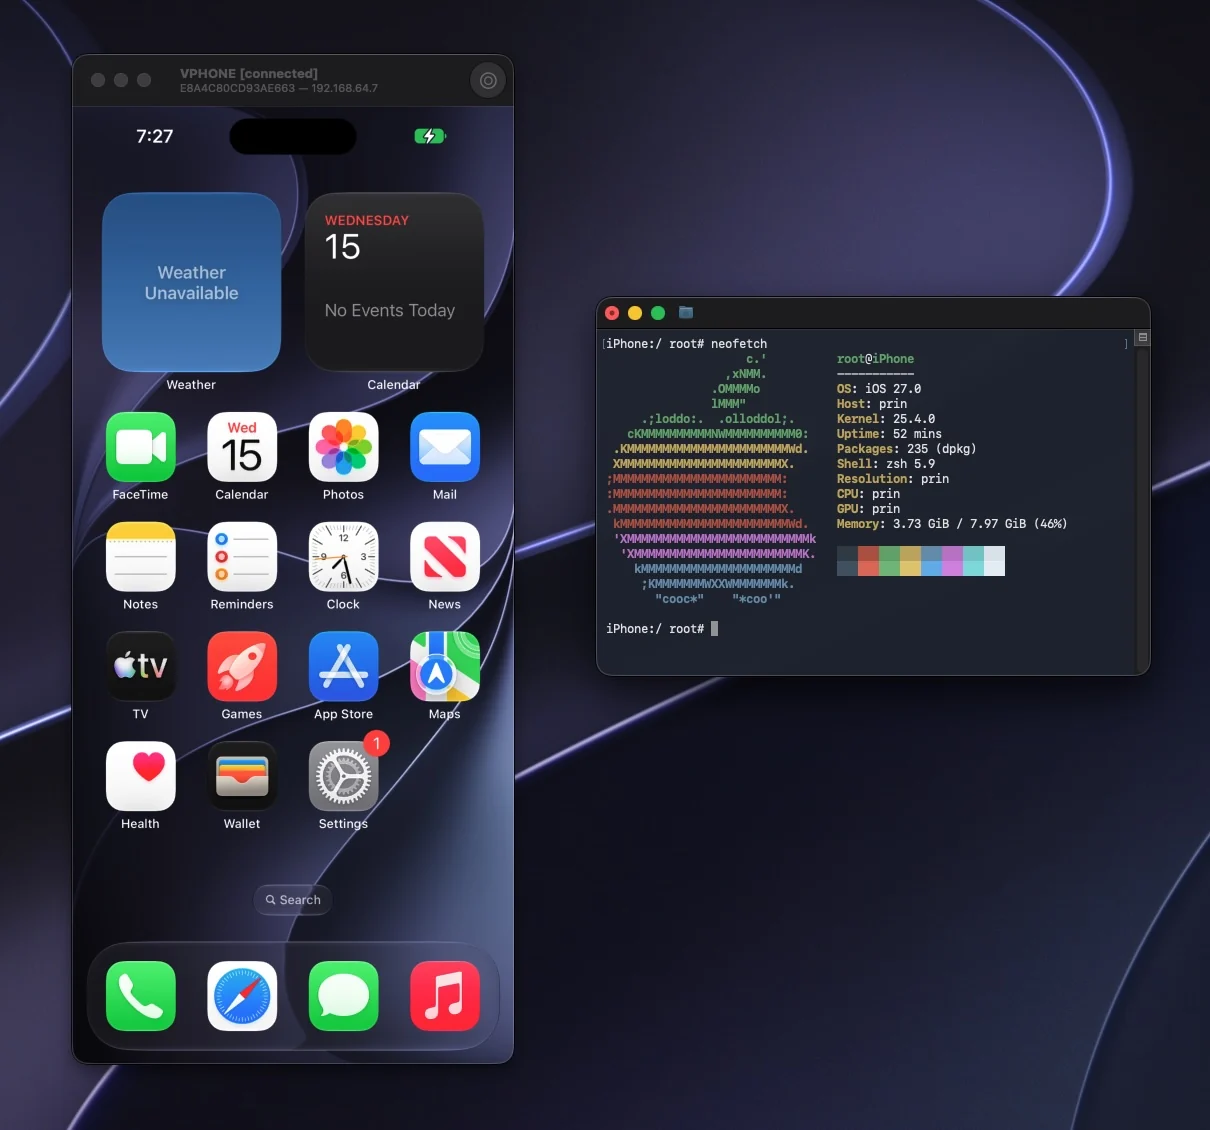 lakr233/vphone-cli
Apple Silicon上で仮想iPhoneを起動・管理し、ファームウェアパッチ、脱獄(jailbreak)バリアント、iOSテスト・分析向けのセキュリティリサーチ機能を備えたツールです。