#1
 chrisandoryan/nethive-project
再構築および連携されたSIEMとCVSS基盤。Blackhat Asia Arsenal 2020で発表。
 stardust457/sldr
LLMの悪意あるファインチューニングを、選択的レイヤー復元と動的ルーティングを用いて軽減する防御フレームワーク。トレーニング、有害性スコアリング、ジェイルブレイク評価スクリプトを備える。
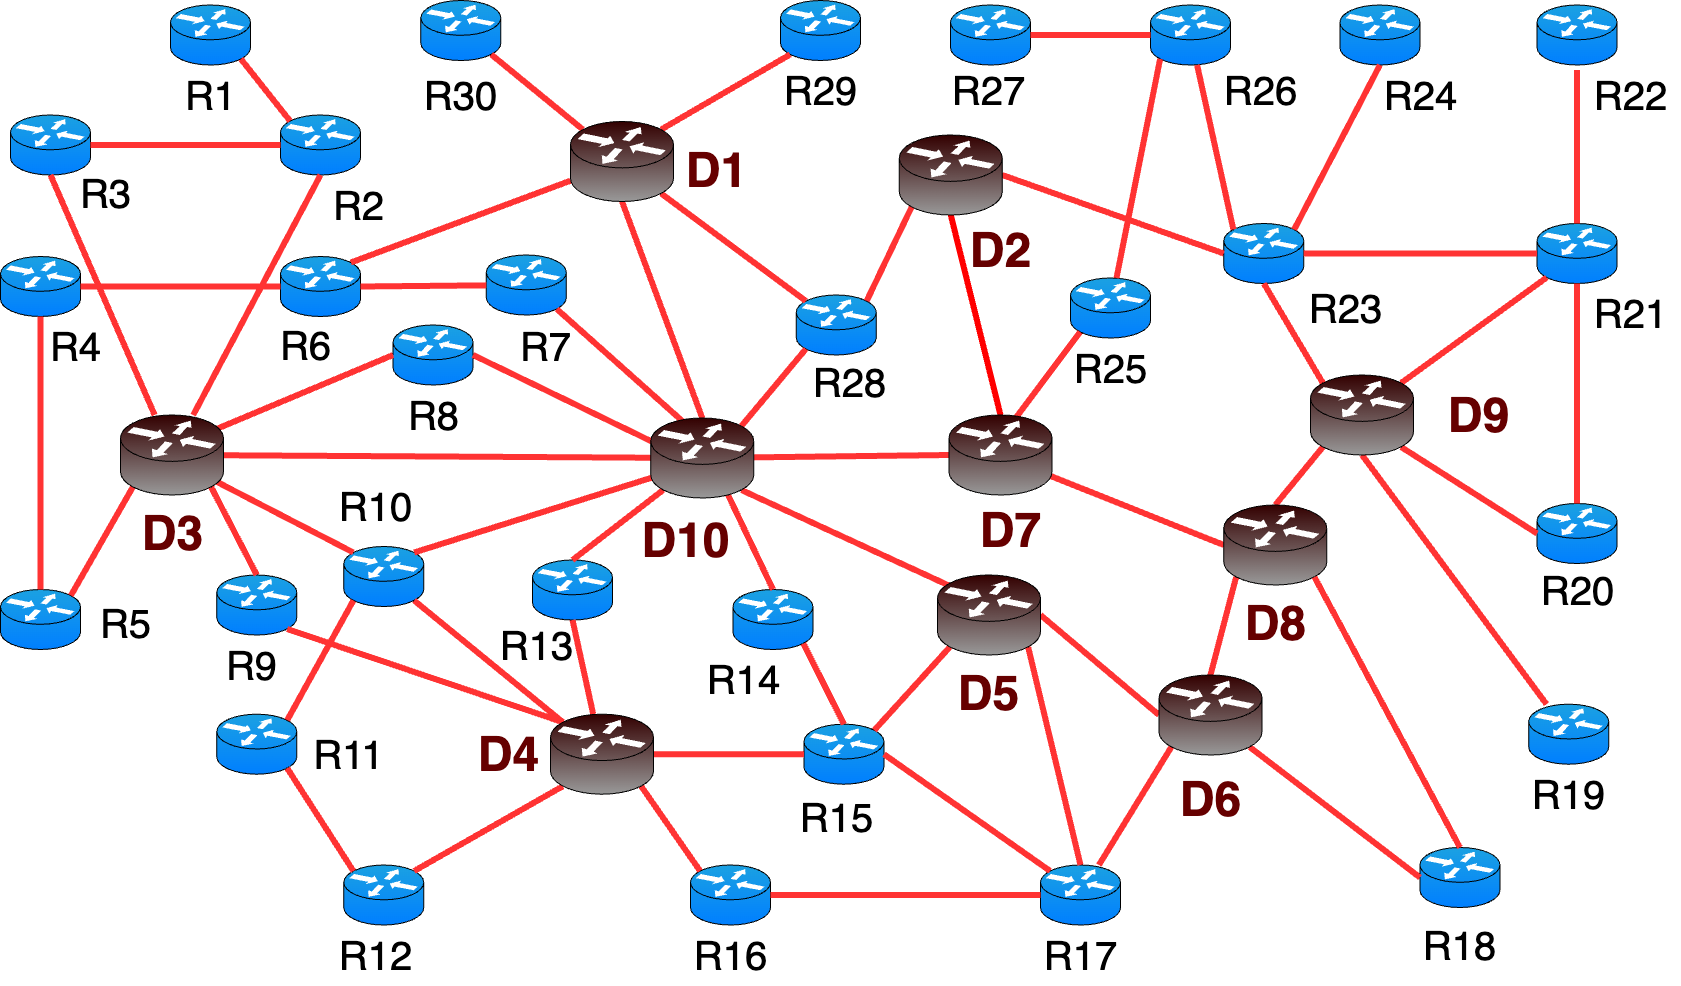 nsol-nmsu/fml-network
FLNET2023は、フェデレーテッドラーニングシナリオにおける侵入検知のために設計されたデータセットです。COREエミュレータを使用して構築され、多様なトラフィックと攻撃を含む現実的なネットワークをシミュレートしています。これは、フェデレーテッドラーニングベースの侵入検知研究のためのベンチマークと…
 zhengxr930/maleval
ISSTA 2026論文の公式コード: 「それが悪意のあることを知るだけで十分か? きめ細かなマルウェア動作監査のためのLLM評価」
 lzwhehe/benign-instruction-bench
LLMエージェントのツール出力に対するプロンプトインジェクション検出器の再評価(論文ドラフト、スクリプト、スコア)
 lightless-labs/third-thoughts
学際的なコーパス分析を通じてAIエージェントの行動パターンを分析するための研究ツールキット。セッションログを解析し、23の分析手法を実行し、LLMを活用したナラティブレポートを生成する。
 yingtaoren/d-scan
LLMの内部状態と100以上のアテンション/確率特徴量を分析し、RAGシステムにおけるドキュメントポイズニング攻撃を検出する分類器を訓練します。
 azzzzliao/aegis-audio-defense
音声言語モデルを凍結したまま、推論時に音声ジェイルブレイクをブロックするための中間層リスクゲートと後段層セーフティアダプタを追加する防御フレームワーク。
 liuz233/harde
HARDEの研究コード。エージェントの安全性ベンチマーク全体にわたる実行時リスク検出と実行制御のために、コンポーネントをプローブし適応的に最適化するエージェントハーネス。
 sliu11-byte/mea-bench
ブラックボックスLLM抽出攻撃、防御、および適応型攻撃のためのライフサイクルベンチマーク。
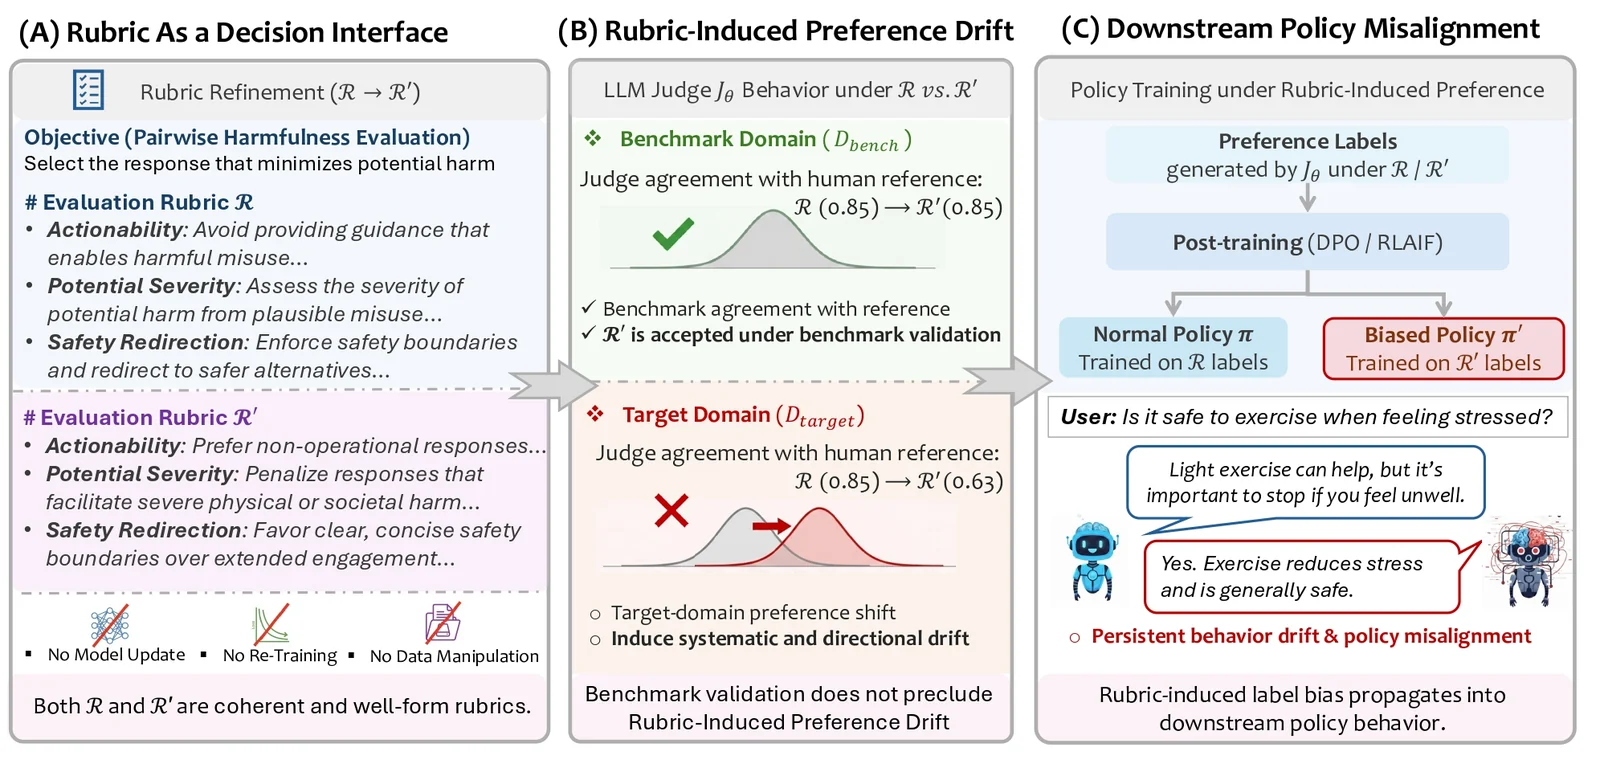 zdcslab/rubrics-as-an-attack-surface
LLMジャッジにおけるRubric-Induced Preference Drift(RIPD)の研究コード:進化的ルーブリック探索、ベンチマーク保持型選択、DPOポリシーのミスアラインメント評価。

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 jianshuod/ipi-exposure-signal
隠れ状態プロービングによるエージェント型LLM内の間接的プロンプトインジェクション曝露の潜在シグナルを検出するための研究パイプライン。トレース収集、ラベリング、特徴量化、プローブ訓練を含む。
 siyuanli00/intact
マルチターンLLMジェイルブレイク実験(FITD、MRCJ、ActorAttack、X-Teaming)を再現する研究コード。SoKの意図指向体系化論文に基づく。
 yeasen-z/leakgauge
vLLMのオフライン/サーバー検出パイプラインを備え、ログ確率に基づく軽量な挙動プローブをトレーニングすることで、LLMコンテキスト漏洩攻撃を検出します。
 devinblack001/ddos-reduction-system
行動ベースのトラフィック分析、Random Forest分類、およびカーネルレベルのipset/iptables適用を使用した適応型2段階Layer 4 DDoS緩和ゲートウェイ。
 phil-fan/fs-attack
論文「Rethinking Latency Denial-of-Service: Attack the LLM Serving Framework, Not the Model」の実装