#1
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) は、産業用プロトコルの実装とデバイスを対象としたテストフレームワークです。
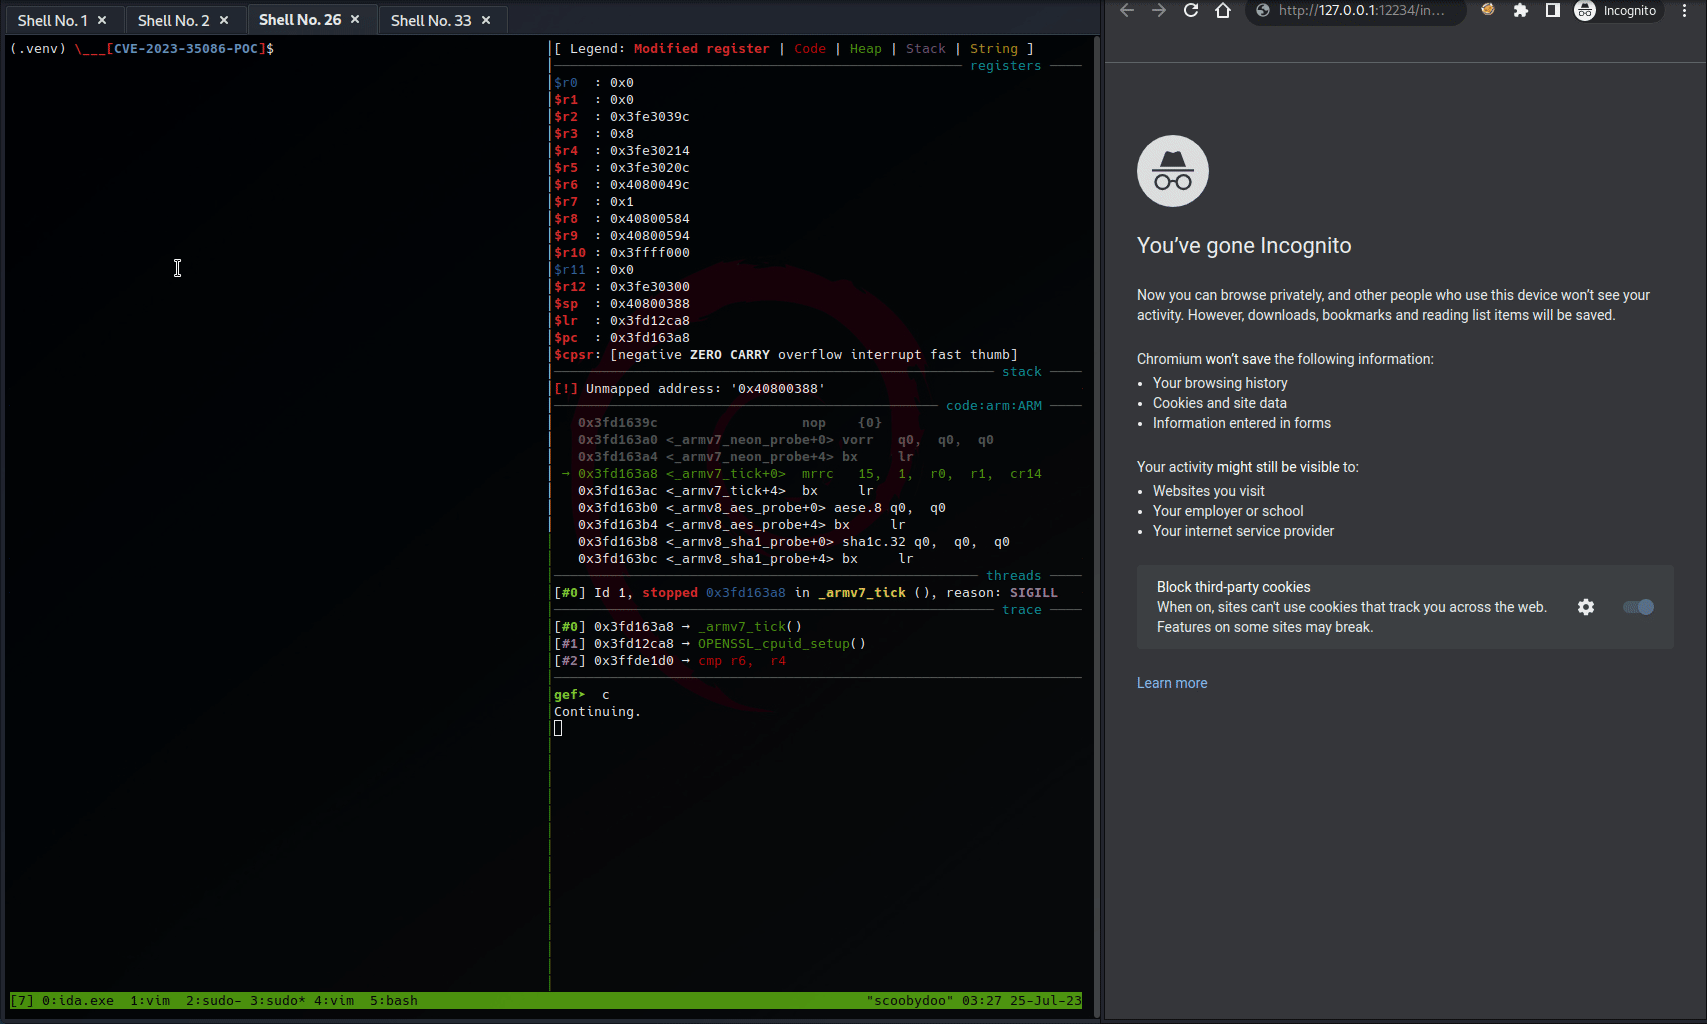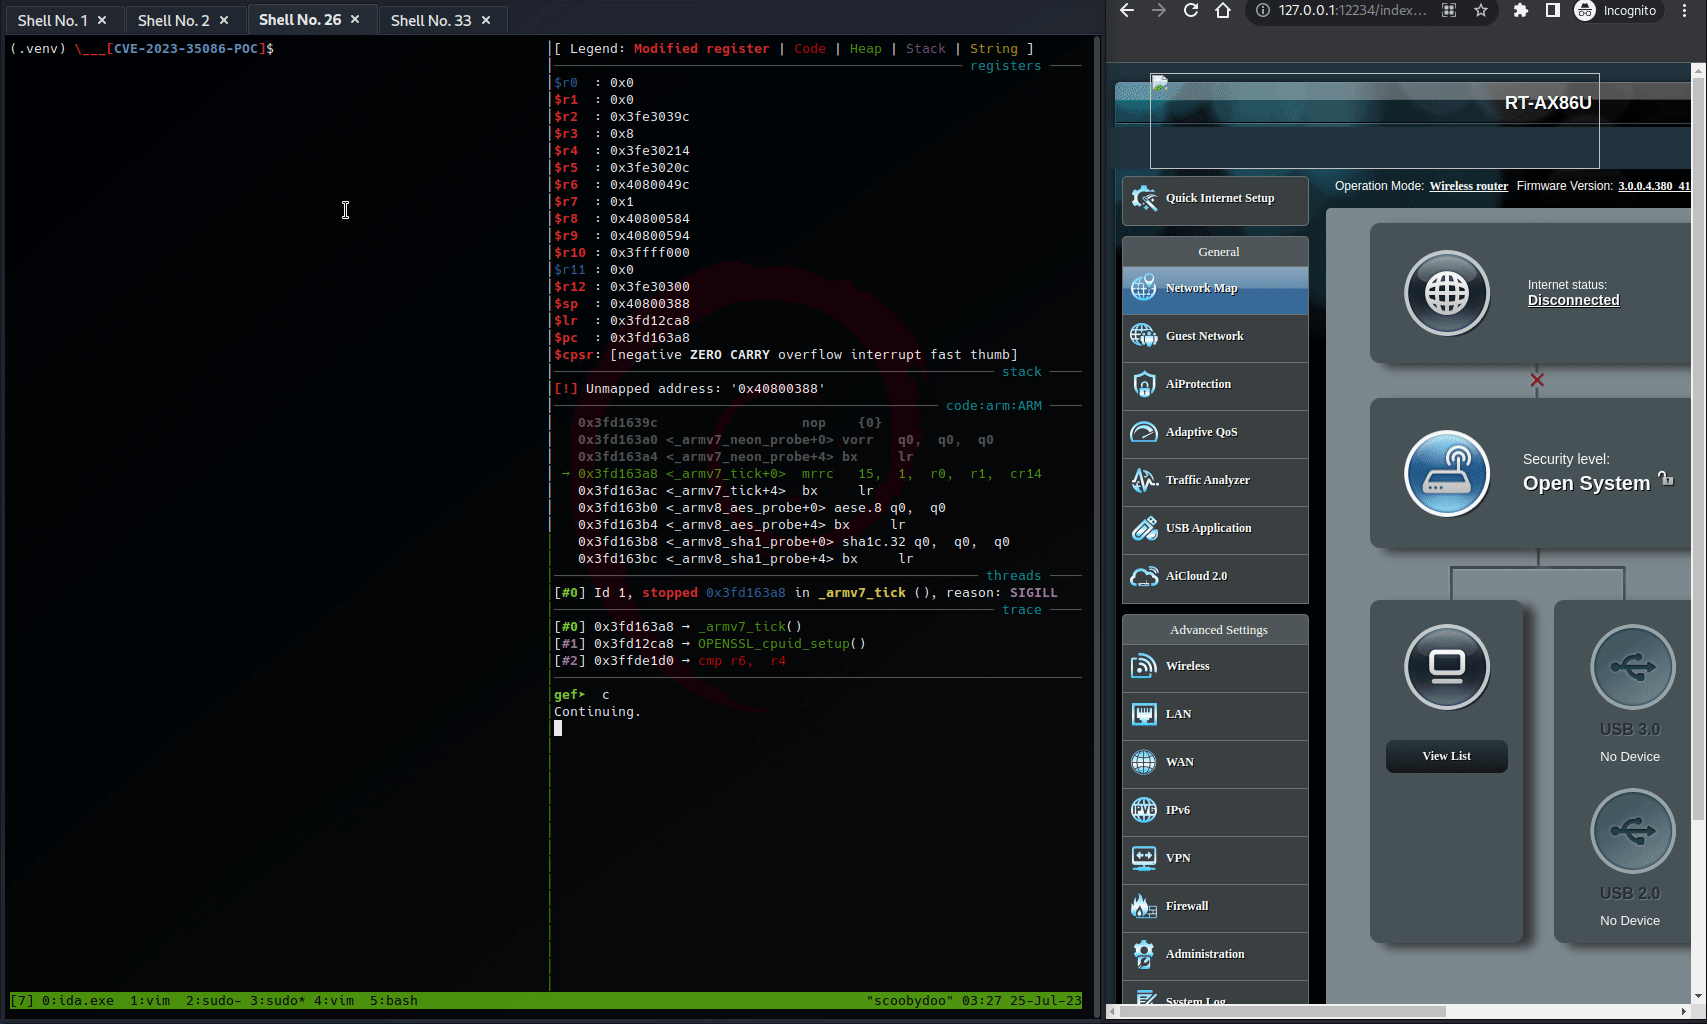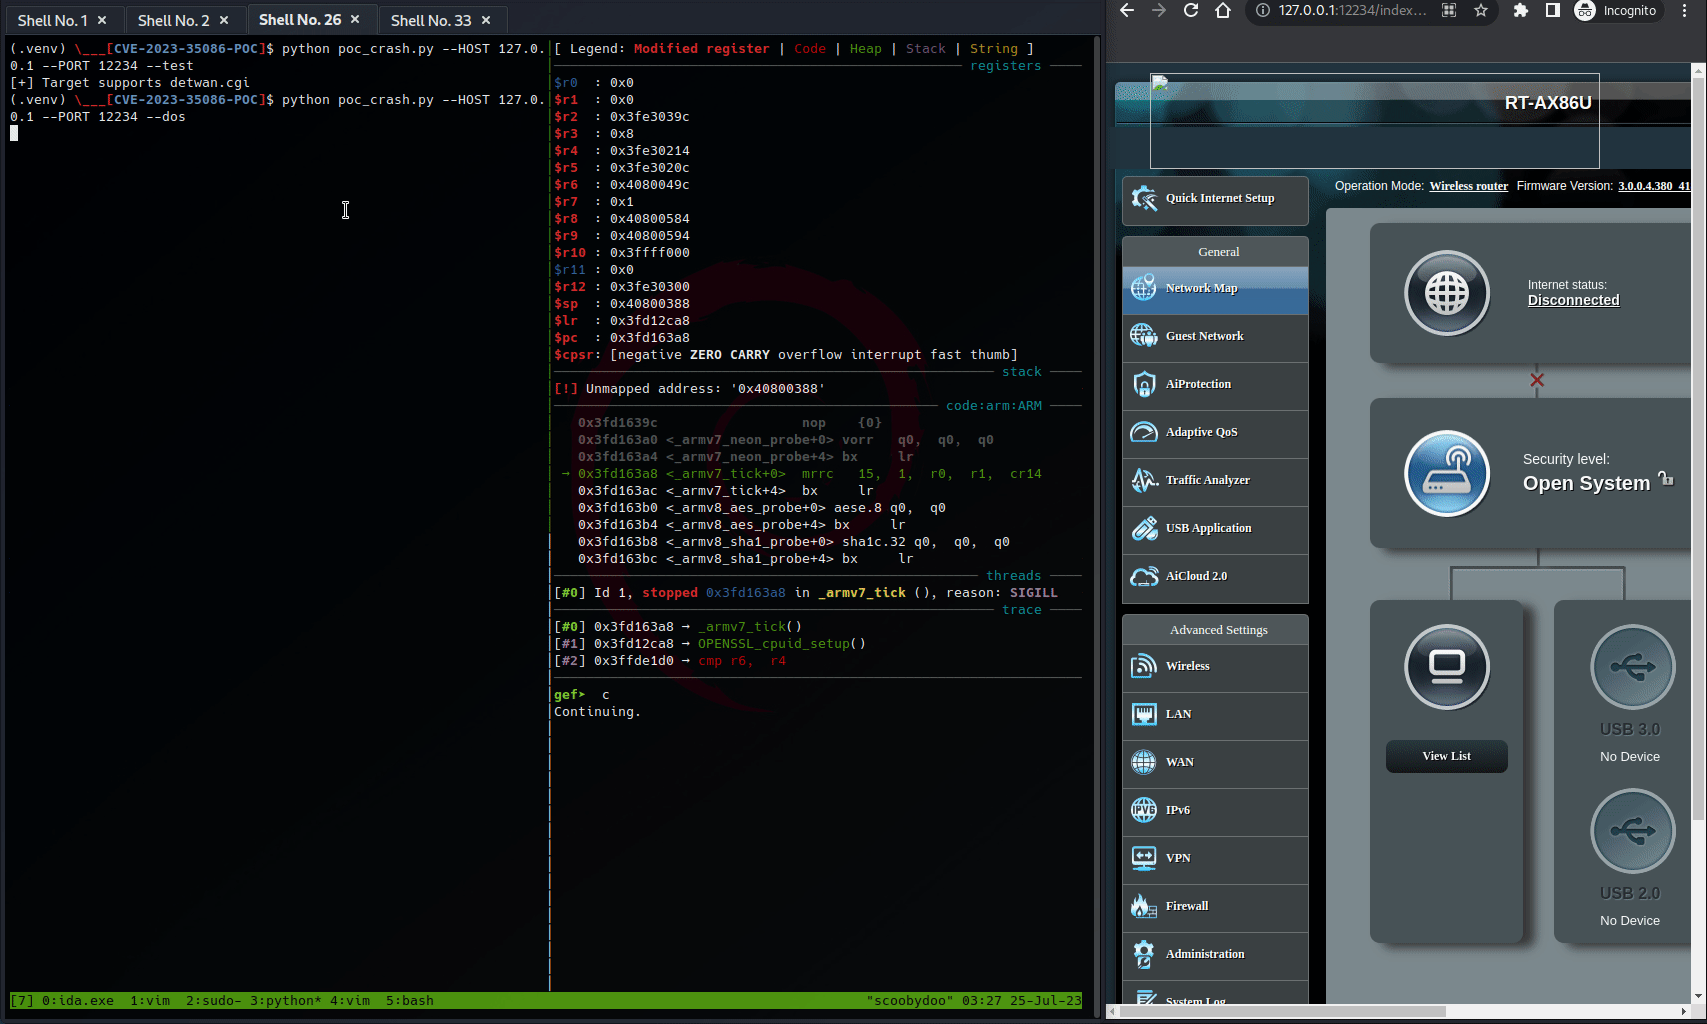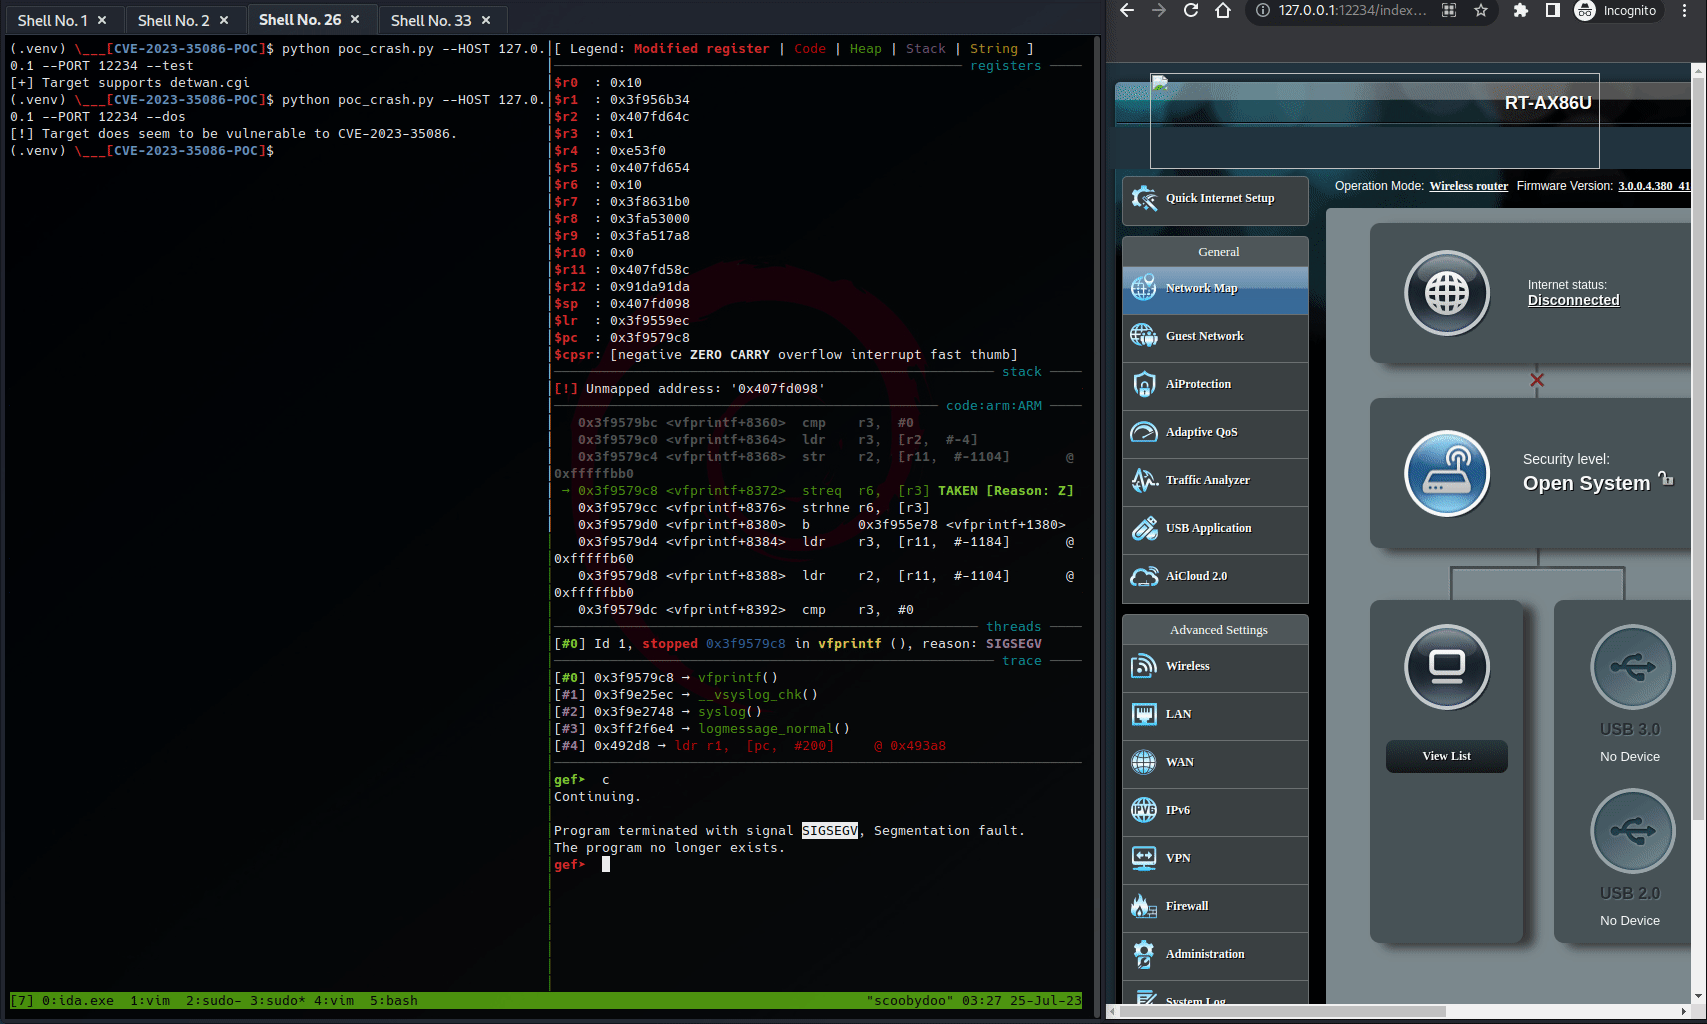 tin-z/cve-2023-35086-poc
CVE-2023-35086のPoC:DoSのみ
 boginw/zyxel-vmg8825-keygen
Zyxel VMG8825-T50 用のキージェネレーター
 umair-aziz025/dahua-cve-research
Dahua IPカメラ CVE調査ツールキット (CVE-2021-33044/33045, CVE-2025-31700/31701)
 corelight/ripple20
Treck TCP/IPスタックにおける「Ripple20」脆弱性をパッシブに検出するためのZeekパッケージ。
 nccgroup/cecster
HDMI CEC(Consumer Electronics Control)およびHEC(HDMI Ethernet Channel)プロトコルに対するセキュリティテストを実行するGUIベースのツール
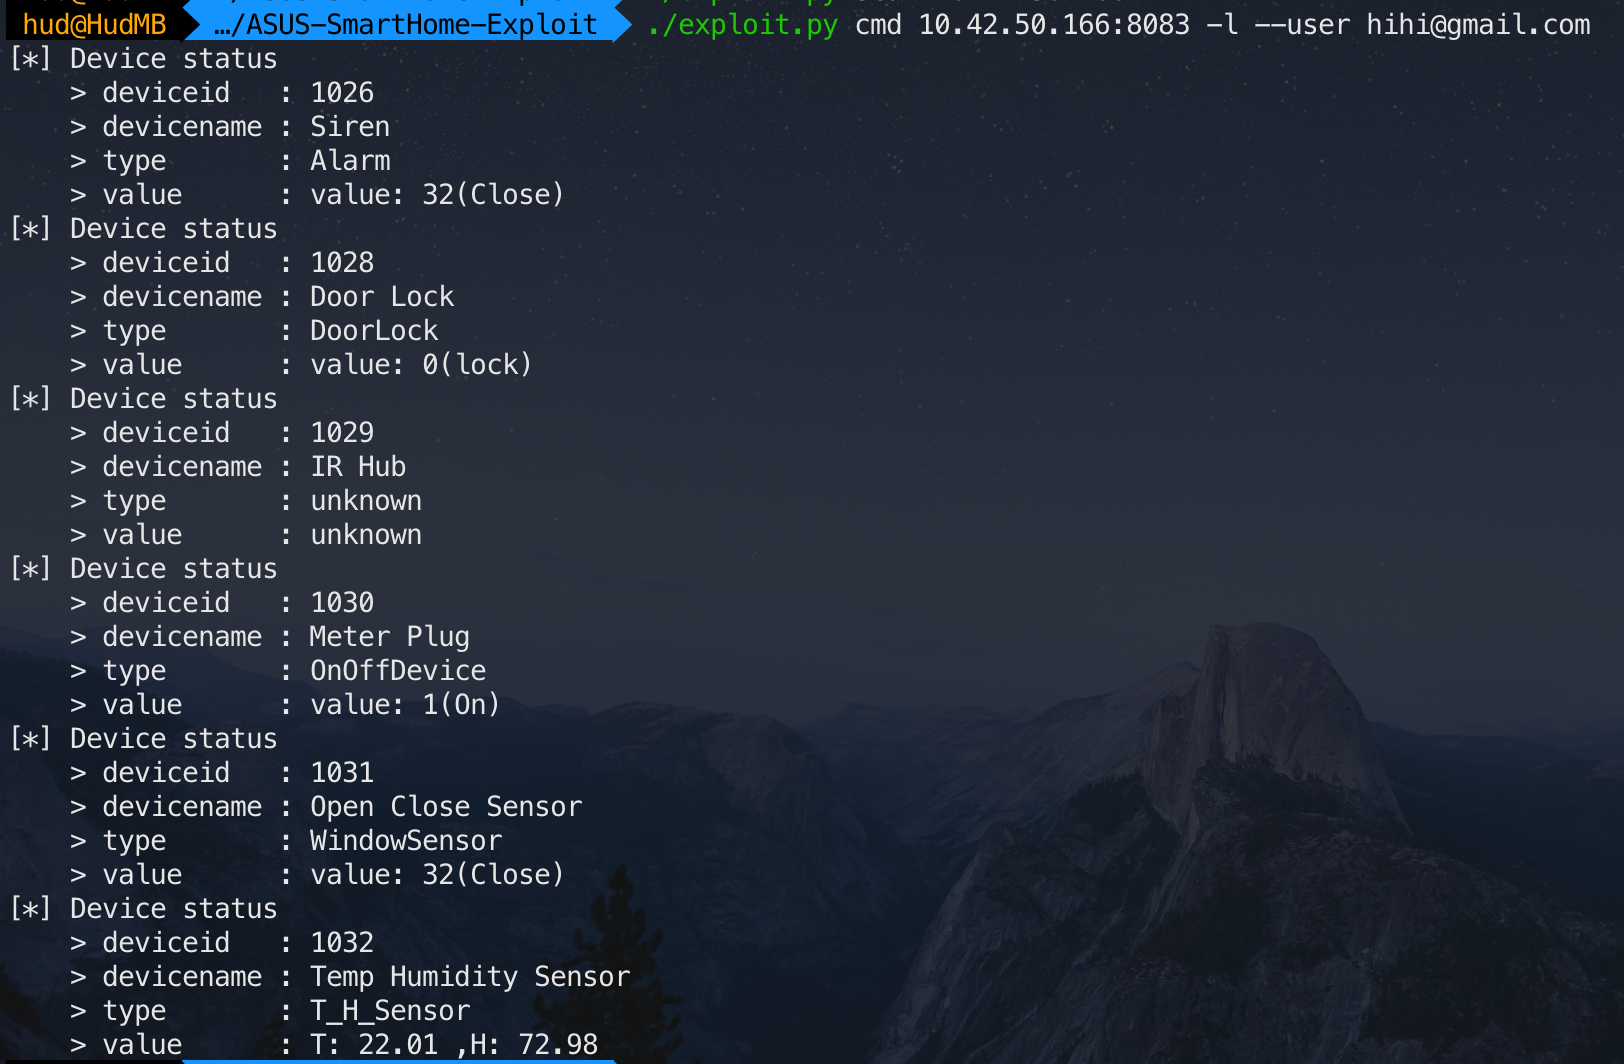 tim124058/asus-smarthome-exploit
CVE-2019-11061 および CVE-2019-11063 向けの ASUS SmartHome Exploit
 yslxotwod/wifisting
GTK4 wireless security toolkit with 57 standalone shell modules for Wi-Fi, Bluetooth, RF, Zigbee, NFC and router-side attacks, plus MITM, recon,…
 woolf/rtspbrute
RTSP用のツールで、ルートと認証情報をブルートフォースで攻撃し、スクリーンショットを撮ります。
 sfewer-r7/brothervulnerabilities
ブラザー製複数デバイス:複数の脆弱性(CVE-2024-51977、CVE-2024-51978、CVE-2024-51979、CVE-2024-51980、CVE-2024-51981、CVE-2024-51982、CVE-2024-51983、CVE-2024-51984)
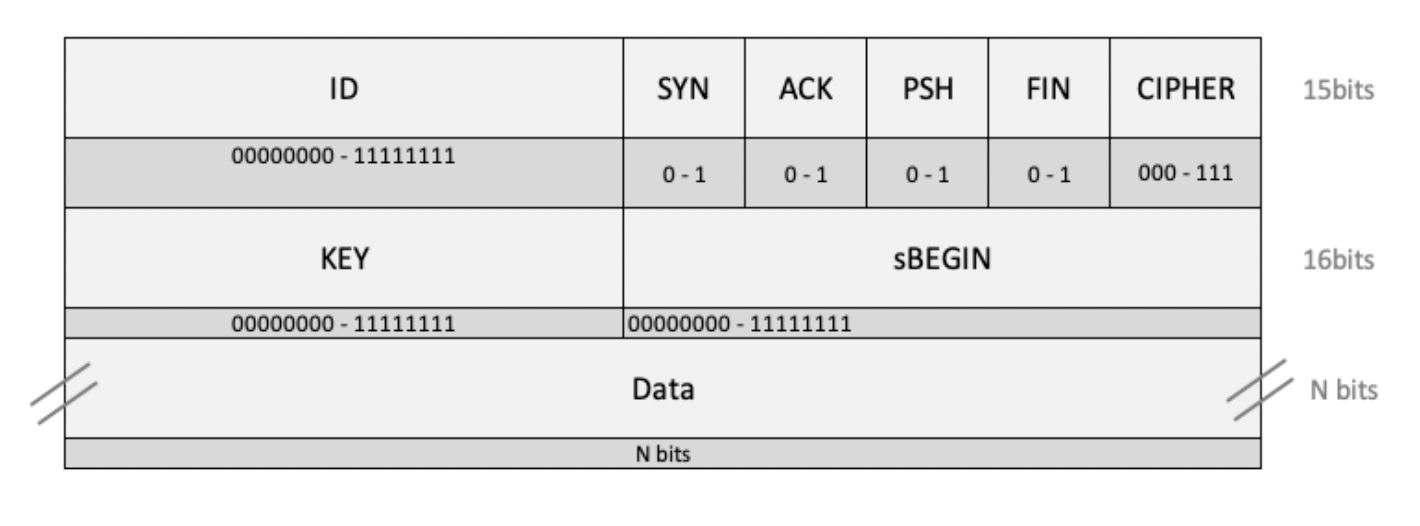 telefonica/sdk-sms-stack
GSM SMS上でTCP/IPのような特性を提供し、AES+CTR暗号化を備えたフレームワーク。TypeScript、Python、Android間でのデバイス間通信のために、安全で順序付けられたメッセージストリームを可能にします。
 golioth/signy
組み込みデバイス上で署名付きURLを生成するための非対称暗号ライブラリ。PSA Crypto APIを使用し、ZephyrおよびESP-IDFをサポートして時間制限付きリソースアクセスを可能にします。
 superkhung/luadec-tplink
TP-Link Archer C7 LUAファームウェアを逆コンパイルするために改変されたluadecバージョン。
 badchemical/iot-vulnerability-research-public
ファームウェア解析、ハードウェアインターフェース、暗号の欠陥に焦点を当てた、独立したIoTセキュリティ研究、脆弱性開示、およびPoC
 gl-inet/cve-issues
GL.iNetのハードウェアおよびファームウェア固有のCVE(Common Vulnerabilities and Exposures)を追跡・報告するためのリポジトリ。
 0xdea/advisories
私の公開セキュリティアドバイザリのコレクション。
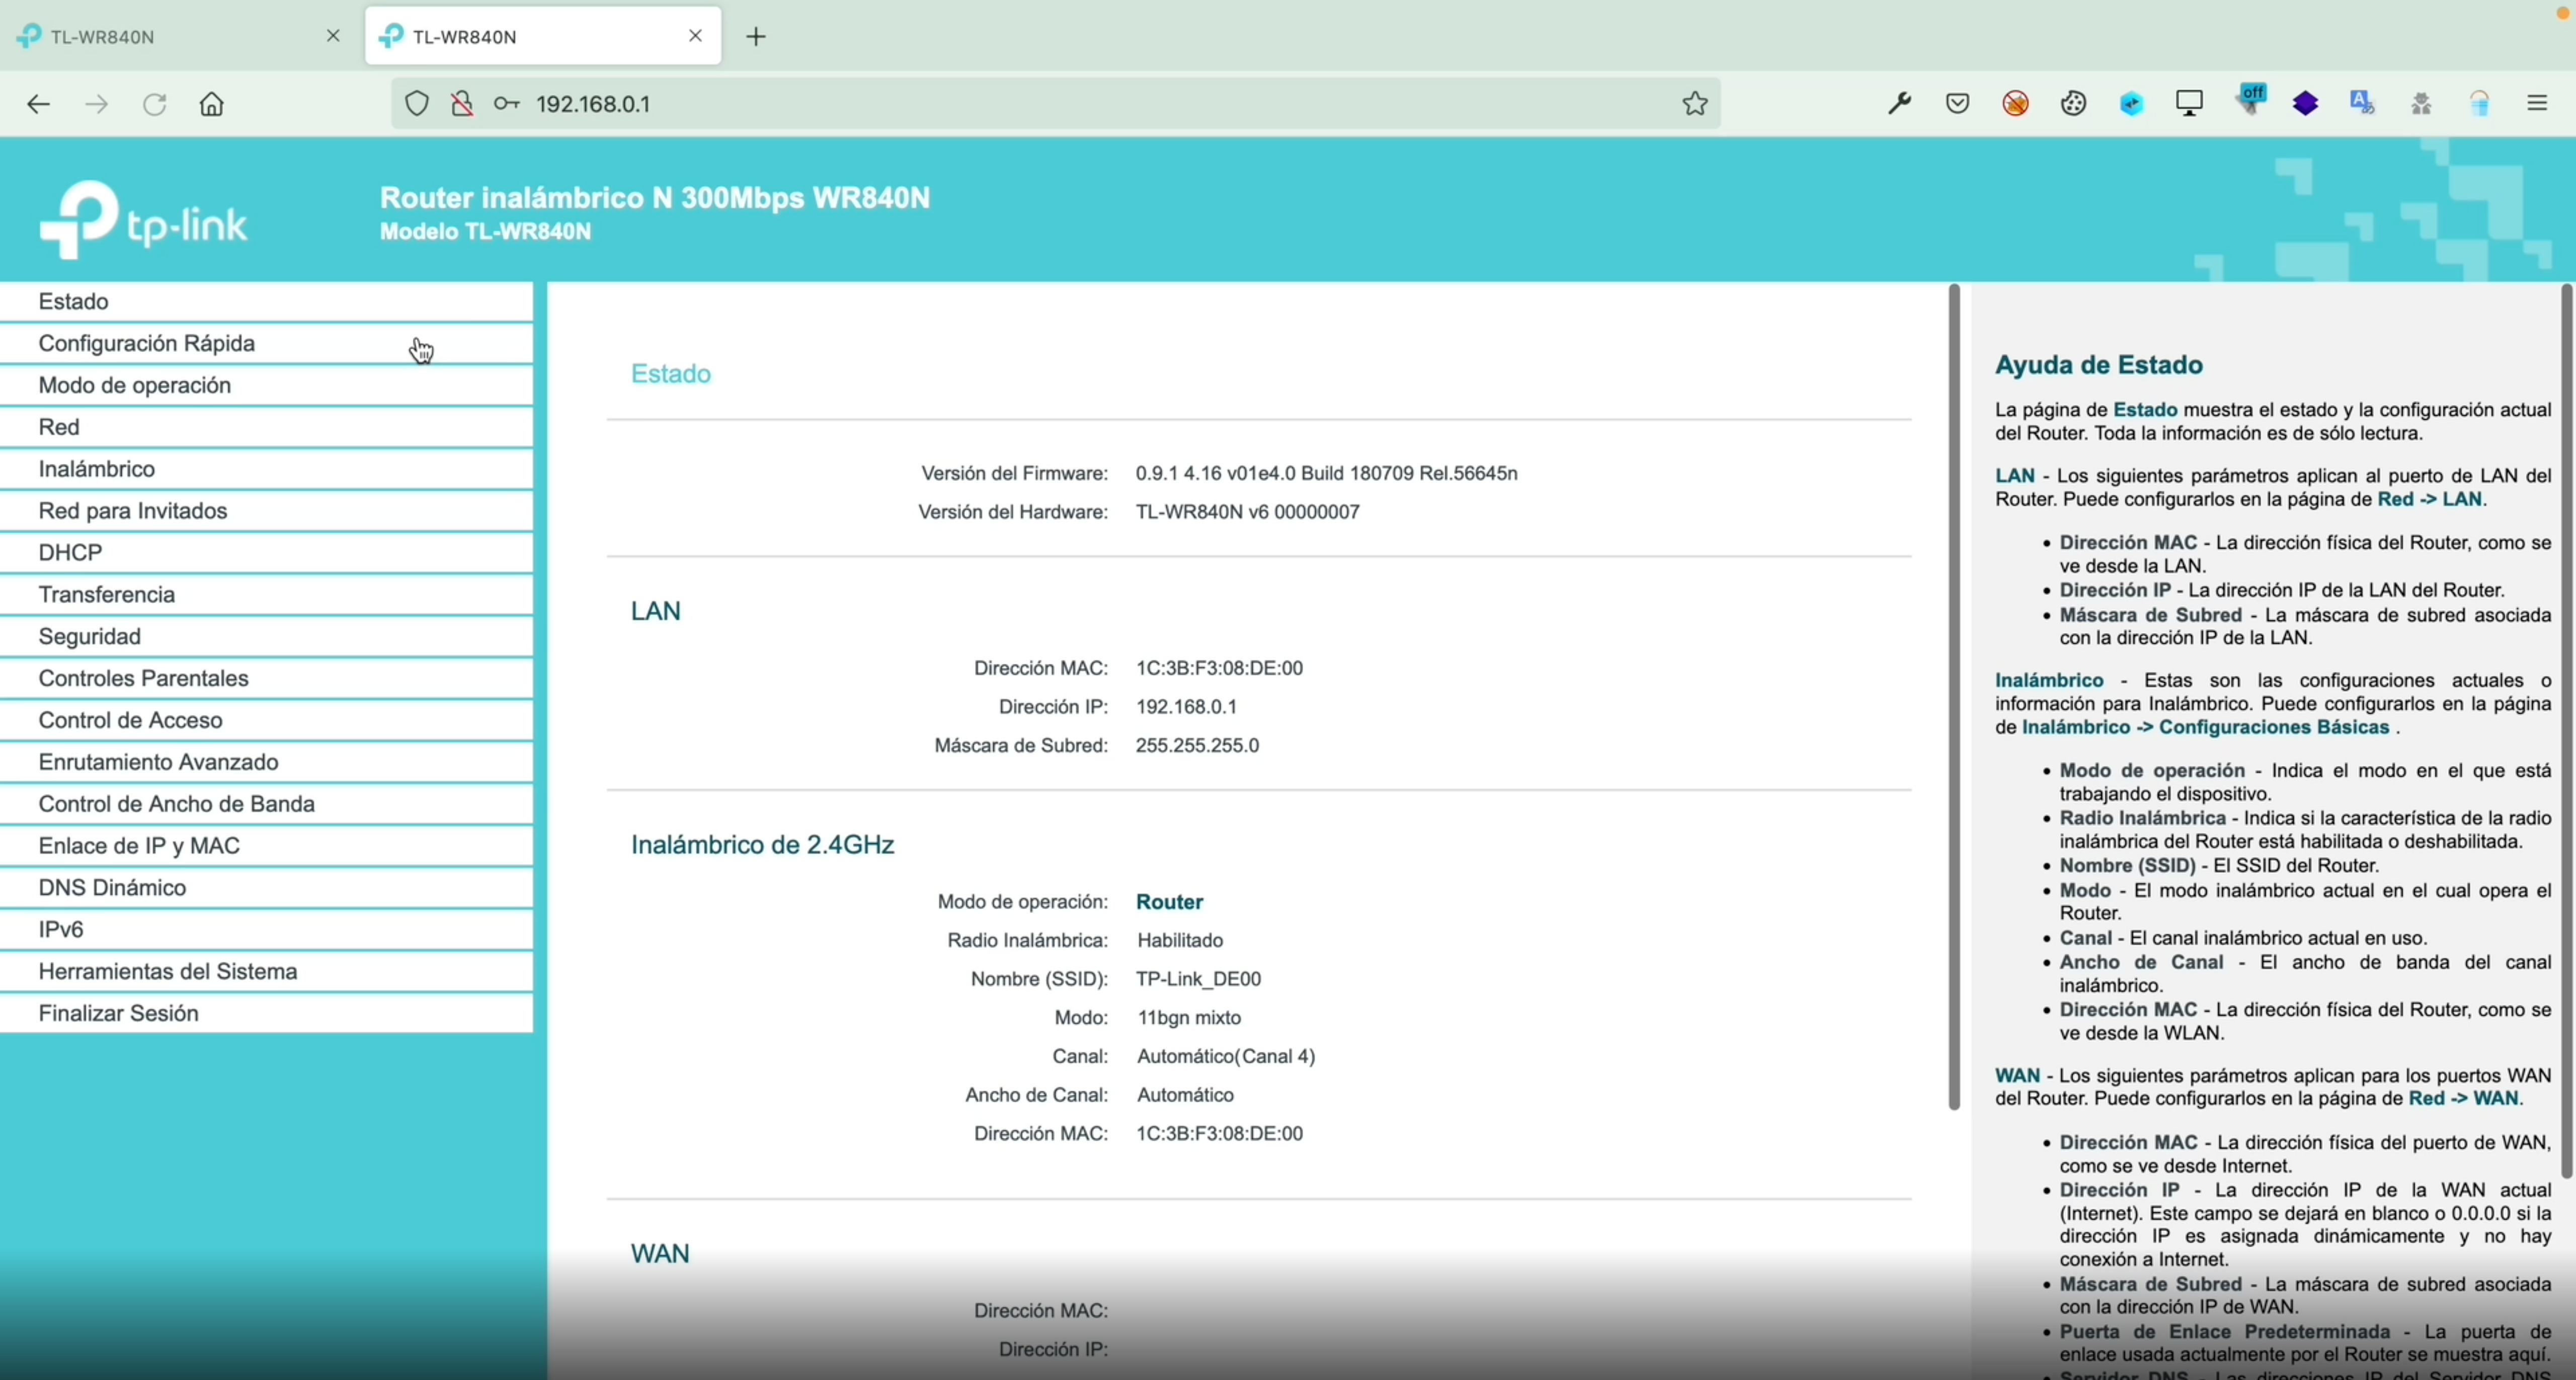 mr-xn/cve-2022-25064
TP-Link TL-WR840N RCE(CVE-2022-25064)向けのPythonエクスプロイト。ルーターのCGIインターフェースに細工されたIPv6アドレスペイロードを送り、リモートコマンド実行を可能にします。