#1
iOSアプリケーションとiOSオペレーティングシステムをテスト、リバースエンジニアリング、および保護するためのツール。
Kitploit おすすめ
 jsherman212/iomfb-exploit
CVE-2021-30807 の iOS 14 カーネルエクスプロイト。IOMobileFramebuffer を標的とし、A11 以降のデバイスでの脱獄開発向けにメモリ割り当てを調整可能。
 bazad/x18-leak
CVE-2018-4185: アップルのMeltdown緩和策によってもたらされた、iOS 11.2〜11.2.6のカーネルポインタ情報漏えい
 gabrielg/cve-2014-1266-poc
iOSおよびOS XのApple SSL/TLS検証脆弱性(CVE-2014-1266)の概念実証エクスプロイト。プロキシサーバーを介したHTTPS傍受を実証します。
 0x742/noia
モバイルアプリケーションのサンドボックスを閲覧し、SQLiteデータベースやバイナリファイルをプレビューし、Fridaインストゥルメンテーションを介してアプリデータをダウンロードするためのWebベースのツール。
 0xjohnnydev/cve-2026-20637-applesepkeystore-uaf
CVE-2026-20637: AppleSEPKeyStore の Use-After-Free — iOS/macOS カーネルの脆弱性(26.4 でパッチ適用済み)
 hunters-sec/cve-2025-43300
これは IOS 0click CVE-2025-43300 の POC です
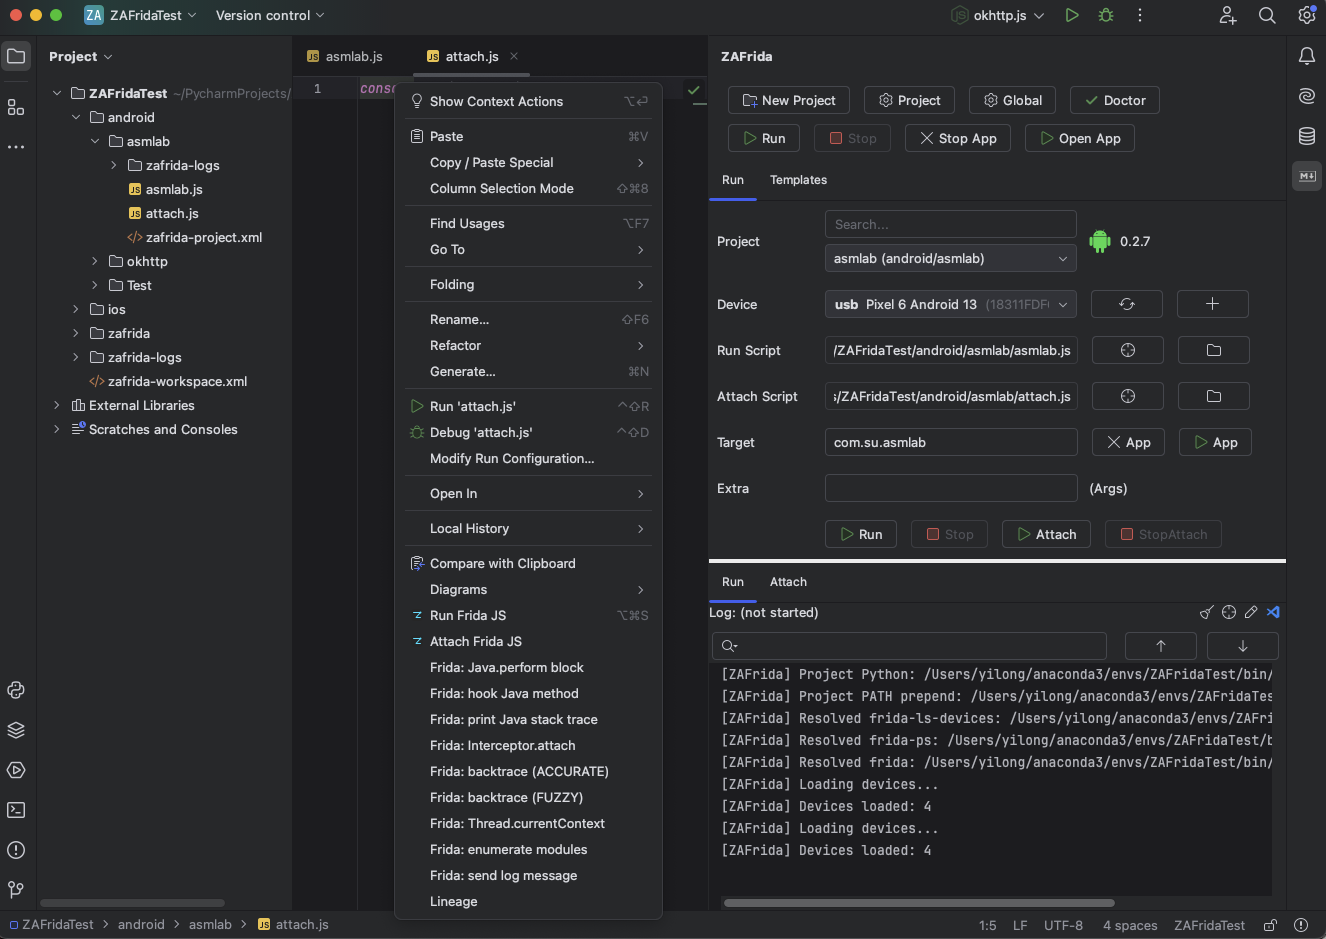 yilongmd/zafrida-ui
PyCharm / JetBrains IDE 内の Frida UI ツールウィンドウ。
 lautarovculic/frida-ipa-extract
脱獄済みデバイスからApp Store、サイドロード、およびシステムアプリを含む、復号化されたiOSアプリを.ipaとしてダンプする堅牢なFridaベースのツール。
 jfarley248/meat
このツールキットは、フォレンジック担当者がiOSデバイス上でさまざまな種類の取得を実行するのを支援することを目的としています。
 bytev0rtex/cve-2026-65343
Proof-of-concept for CVE-2026-65343, an out-of-bounds read in AppleKeyStore that leaks kernel pointers to defeat KASLR on iOS 26.6. Includes ACM…
 synacktiv-contrib/cve-2018-4193
CVE-2018-4193 用エクスプロイト
 elevenpaths/dirtytooth-raspberrypi
IOS 11.1.2 以前のハックを悪用して、漏洩した情報を収集します。
 nightwatchcybersecurity/truegaze
Android/iOSアプリ向けの静的解析ツールで、ソースコード外のセキュリティ問題に焦点を当てています。
 amrudesh1/morf
Mobile Reconnaissance Frameworkは、強力で軽量かつプラットフォームに依存しないオフェンシブモバイルセキュリティツールであり、ハッカーや開発者がモバイルアプリケーション内の機密情報を特定して対処するのに役立つように設計されています。
 jeffssh/cve-2021-30860
FORCEDENTRYに関する資料集
 alterakey/trueseeing
非逆コンパイル型iOS/Androidアプリ脆弱性スキャナー (DC25 demo lab, CB17)
 c0ntextomy/c0ntextomy
CVE-2020-9992 - MobileDevice.framework/XcodeおよびiOS/iPadOS/tvOS開発ツールにおける設計上の欠陥により、同一ネットワーク上の攻撃者が対象デバイスでリモートコード実行を達成できる可能性があります。