
 #1
iOSアプリケーションとiOSオペレーティングシステムをテスト、リバースエンジニアリング、および保護するためのツール。
Kitploit おすすめ
 owenpawl/cerberus-re-skill
cerberus-reは、Ghidra、LLDB、Fridaを中心とした再現可能な静的/動的/インストゥルメンテーションの三要素ループを構築するための、ローカルかつApple向けのリバースエンジニアリングワークベンチです。
 bazad/blanket
CVE-2018-4280: iOS 11.2.6上のlaunchdにおけるMachポート置換の脆弱性で、sandbox escape、privilege escalation、codesigning bypassに至る。
 potmdehex/multicast_bytecopy
iOS 15.0 - 15.1.1用のカーネル読み書きエクスプロイト
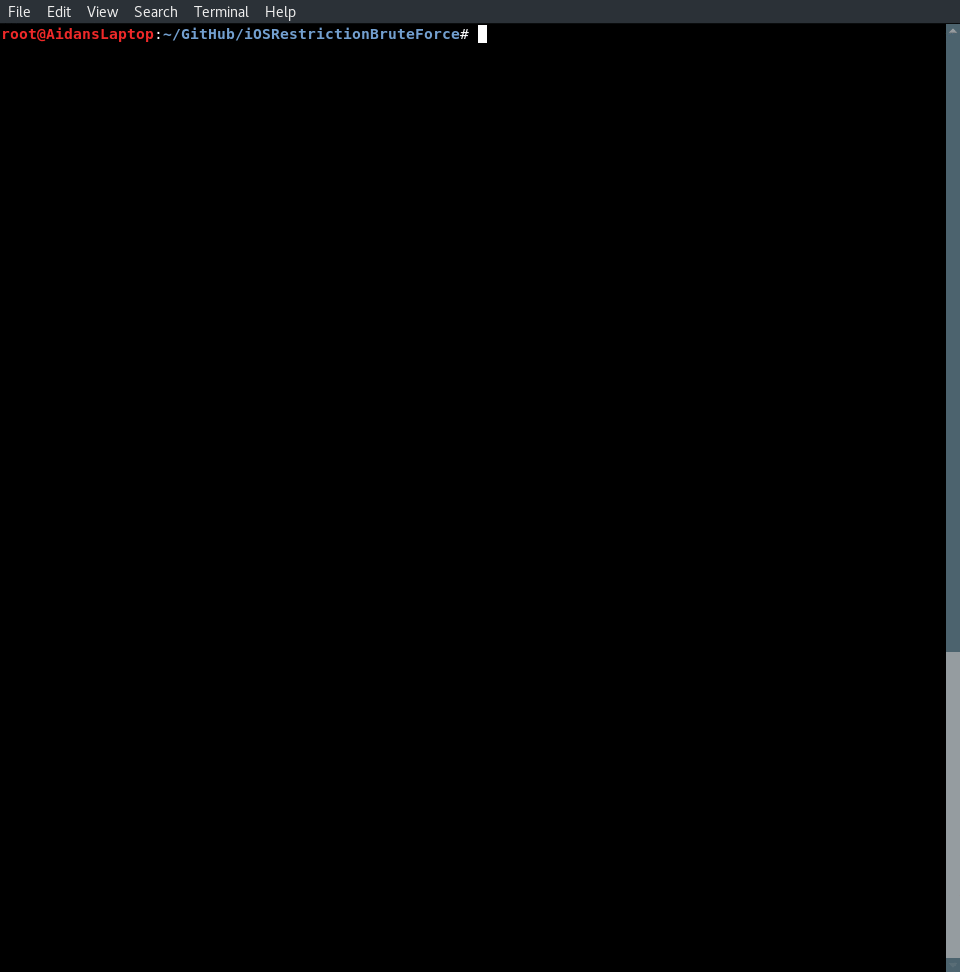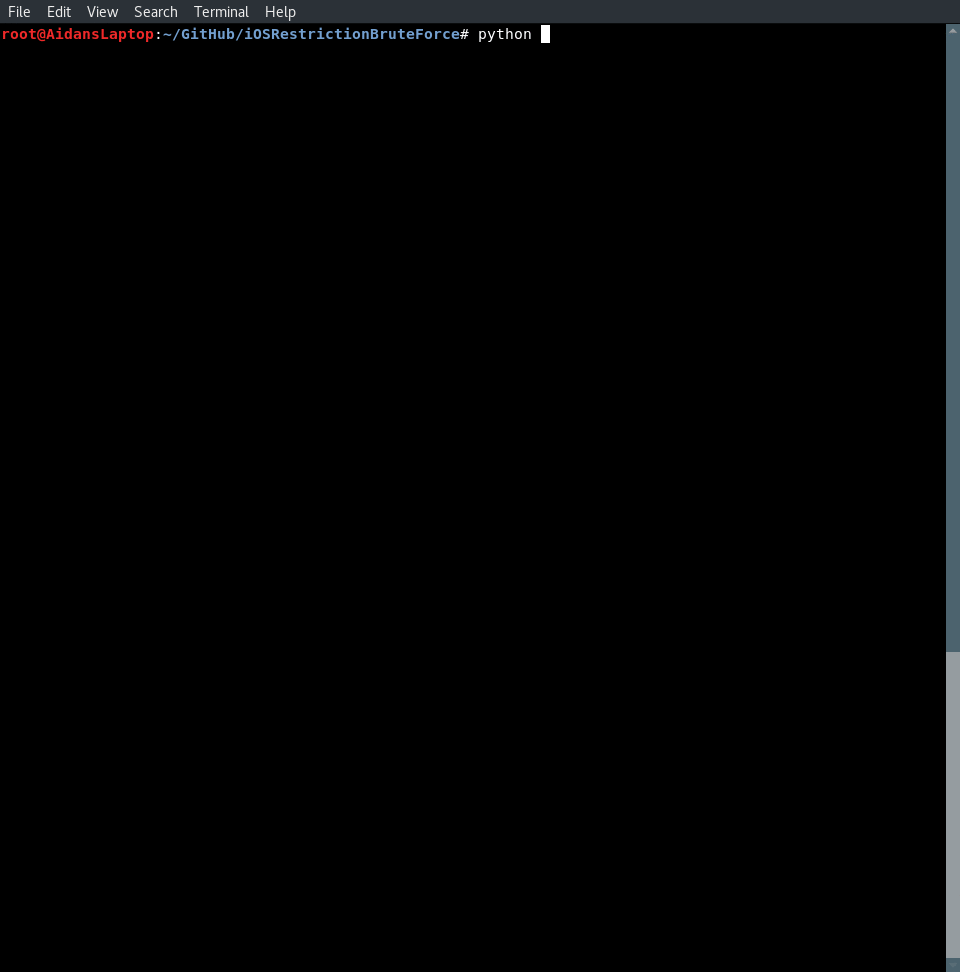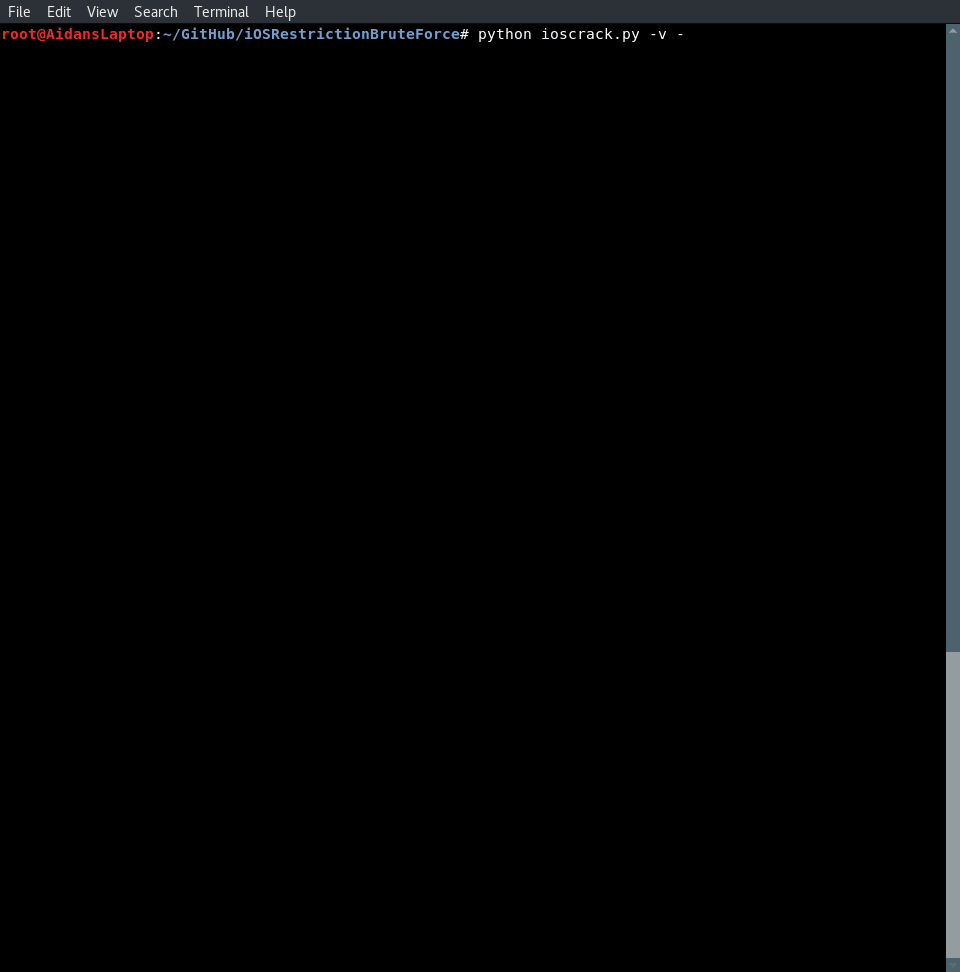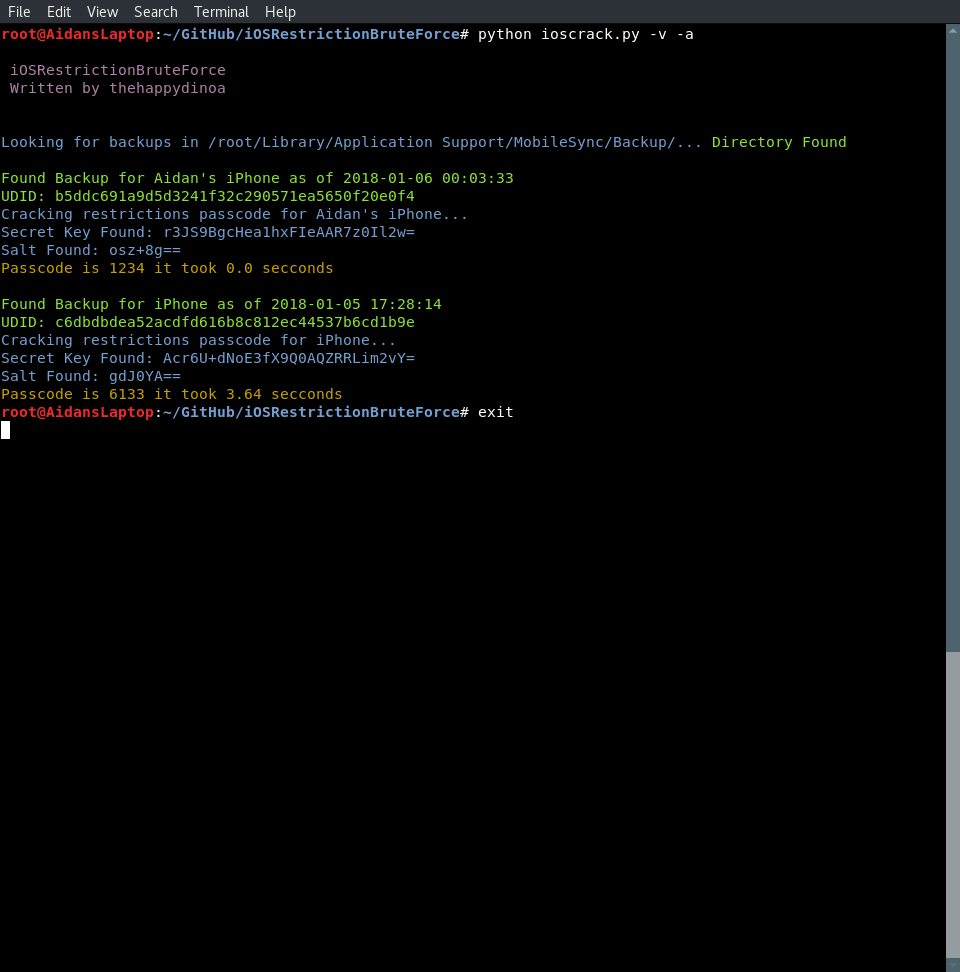 thehappydinoa/iosrestrictionbruteforce
Python を使用して iOS の制限パスコードをクラックする
 nst/spyphone
このプロジェクトは、不正なiPhoneアプリケーションが収集できるデータの種類を示しています。
 cellebrite-labs/ida_kernelcache
iOSカーネルキャッシュを解析するためのIDA Toolkit
 santoku/santoku-linux
モバイルセキュリティ、マルウェア解析、フォレンジック向けLinuxディストリビューション
 b1n4r1b01/desc_race
# iOS 15.1 カーネルエクスプロイト POC(CVE-2021-30955 用)
 xorrior/macostools
macOS向けオフェンシブセキュリティツールキット。dylibインジェクション、HIDキーロガー、およびメモリ内JXA/Pythonペイロードランナーを備え、レッドチーム運用とポストエクスプロイテーションに対応。
 0x36/weightbufs
ANEカーネルr/wエクスプロイト(iOS 15およびmacOS 12向け)
 seemoo-lab/toothpicker
FRIDAを使用したiOS Bluetoothデーモン(bluetoothd)向けカバレッジガイド型インプロセスファザー。MagicPairingプロトコルに対する無線(OTA)ファジングとクラッシュリプレイ機能を備えています。
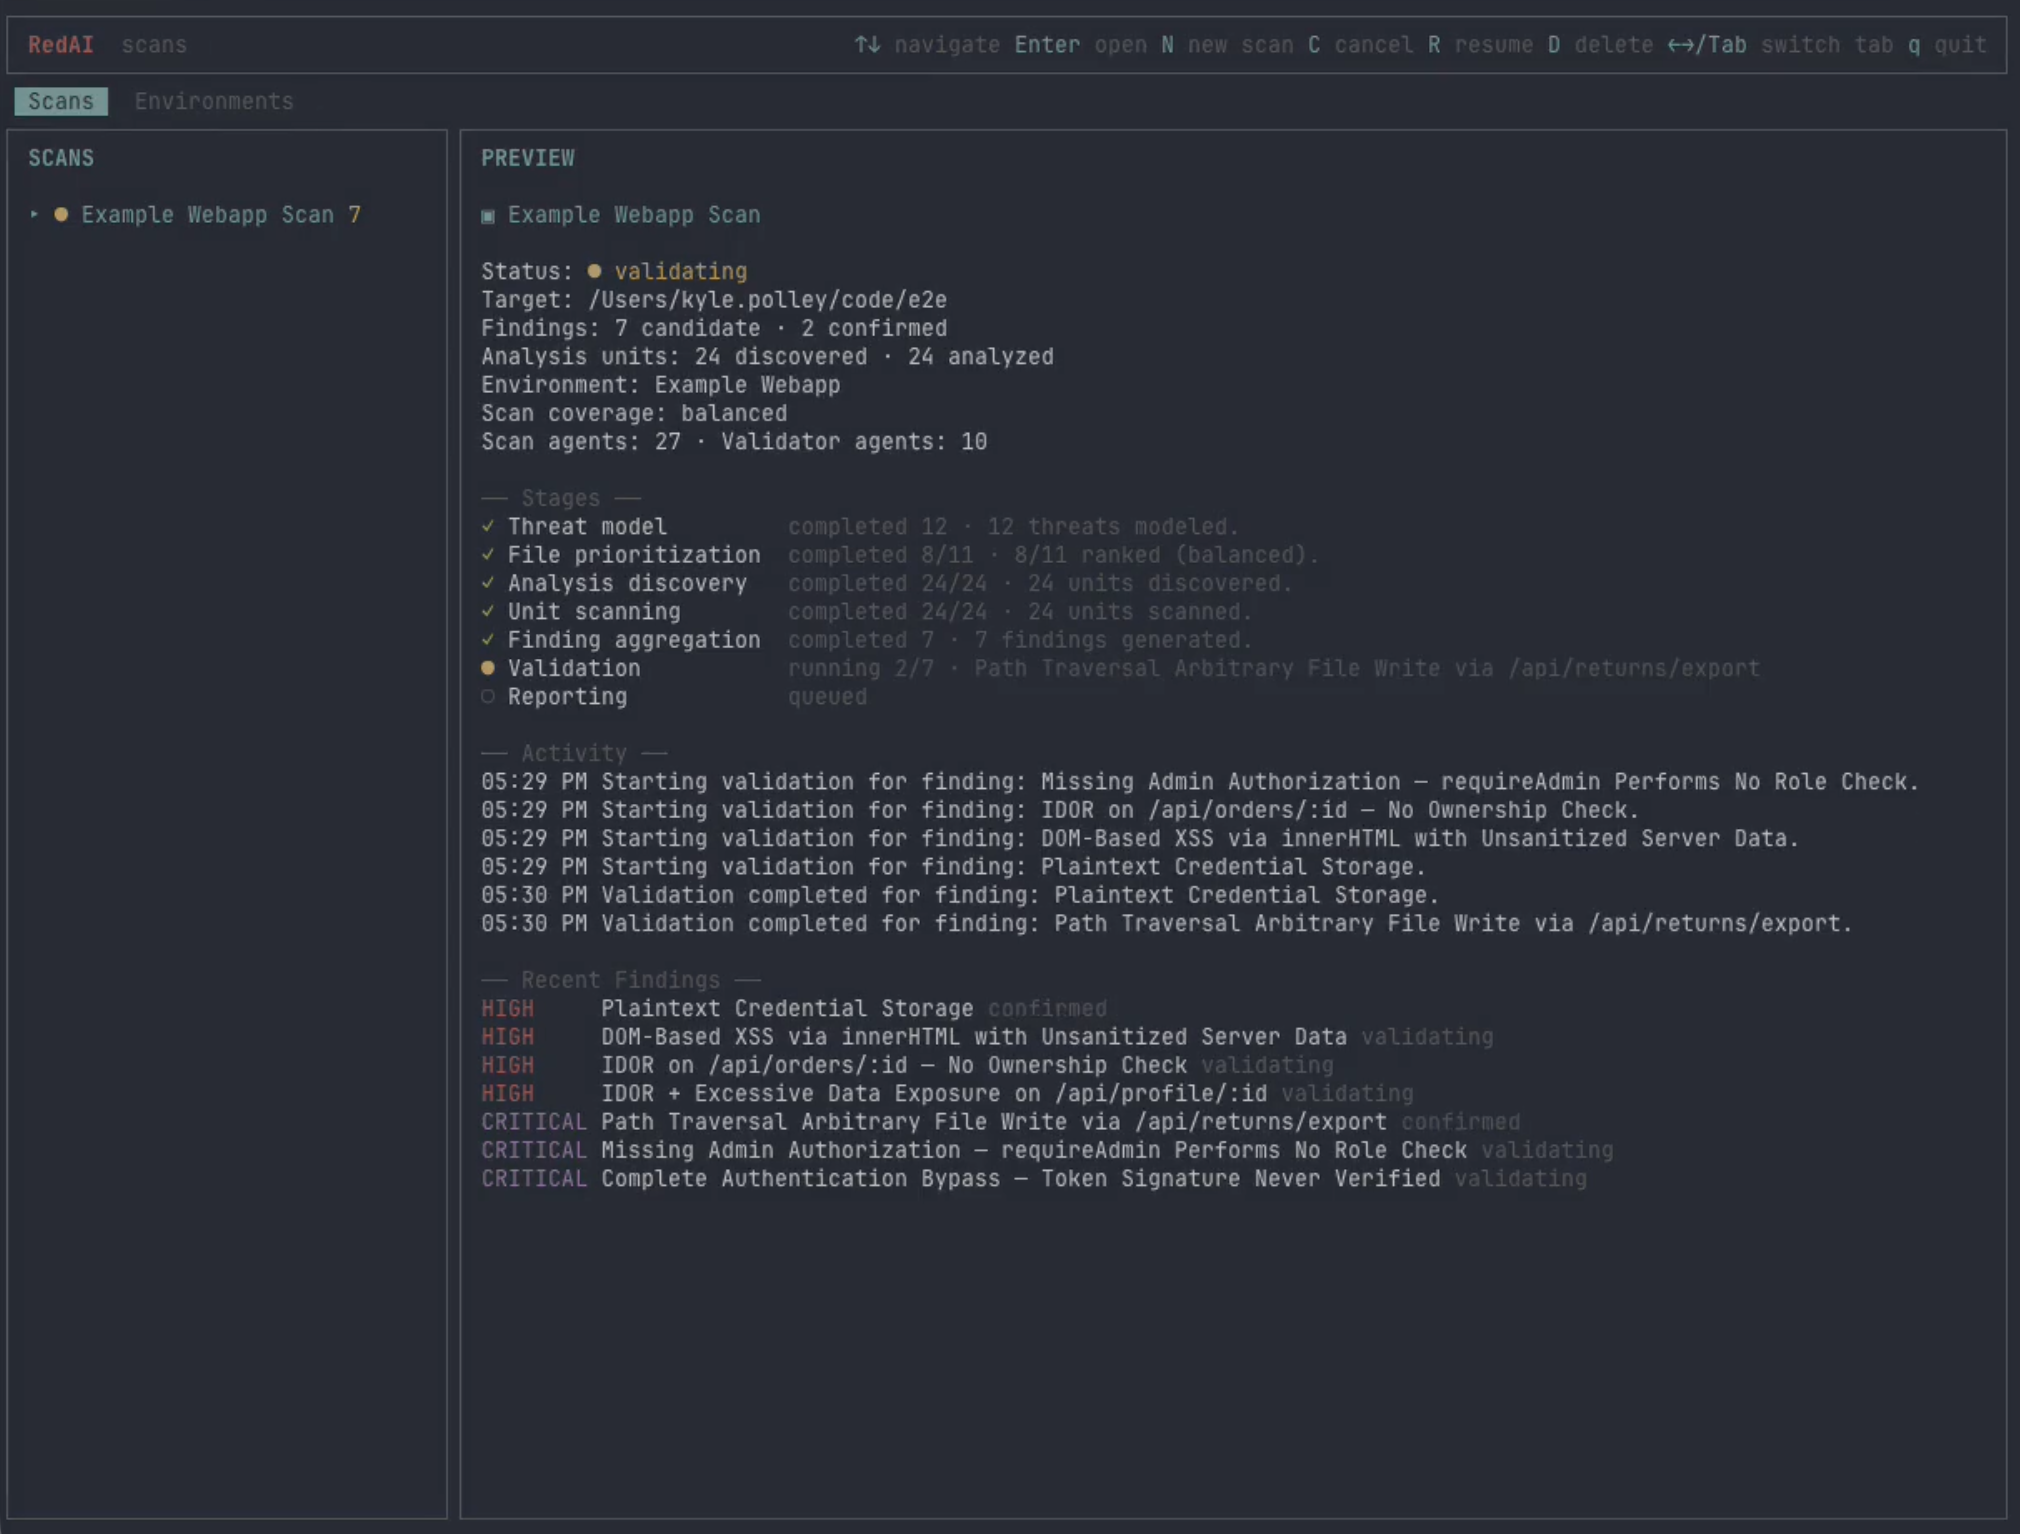 kpolley/redai
AI駆動の脆弱性発見とライブ検証
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 は、iOS CoreAudio の AudioConverterService におけるゼロデイ、ゼロクリック RCE であり、iMessage/SMS を介した悪意のあるオーディオファイルによってトリガーされます。この脆弱性の悪用は Blastdoor…
 darknavysecurity/poc
iOS、macOS、Chrome Renderer、Steam クライアントに影響を与える実世界の CVE を対象とした厳選 PoC エクスプロイト集。バージョン固有のターゲットと技術解説記事への参照を含みます。
 symbioticsec/hermes-decomp
React Nativeモバイルアプリをリバースエンジニアリングできる強力なデコンパイラで、コンパイル済みのHermesバイトコード(.hbc)ファイルを読み取り可能なJavaScriptに変換します。
 r00tkitsmm/cve-2024-27804
CVE-2024-27804のPoC

 illusionofchaos/ios-nehelper-wifi-info-0day
iOS 15 ゼロデイエクスプロイト(15.0.2でも動作)








