
 #1

 kpwnz/def1nit3lyn0taja1lbr3aktool
iOS 16.0からiOS 16.6.1までのすべてのarm64デバイス向け脱獄ツール
 felix-pb/kfd
kfd(kernel file descriptorの略)は、Appleデバイスのカーネルメモリを読み書きするプロジェクトです。
 marcnewlin/hi_my_name_is_keyboard
エミュレートされたHIDキーボードを介してAndroid、Linux、macOS、iOSを標的とする、CVE-2023-45866、CVE-2024-21306、CVE-2024-0230のBluetoothキーストロークインジェクションエクスプロイトPoC。

 darknavysecurity/poc
iOS、macOS、Chrome Renderer、Steam クライアントに影響を与える実世界の CVE を対象とした厳選 PoC エクスプロイト集。バージョン固有のターゲットと技術解説記事への参照を含みます。
 staturnzz/oob_entry
iOS 3.0-10.3.4 tfp0カーネルエクスプロイト
 b1n4r1b01/n-days
iOSカーネルおよびユーザーランドのエクスプロイトPoCと、in-the-wildおよび調査済みCVEに関するライトアップをキュレーションしたコレクション。バイナリ差分による脆弱性分析も含みます。
 msuiche/elegant-bouncer
ELEGANTBOUNCER は、ファイルベースのモバイルエクスプロイトを検出するツールです。

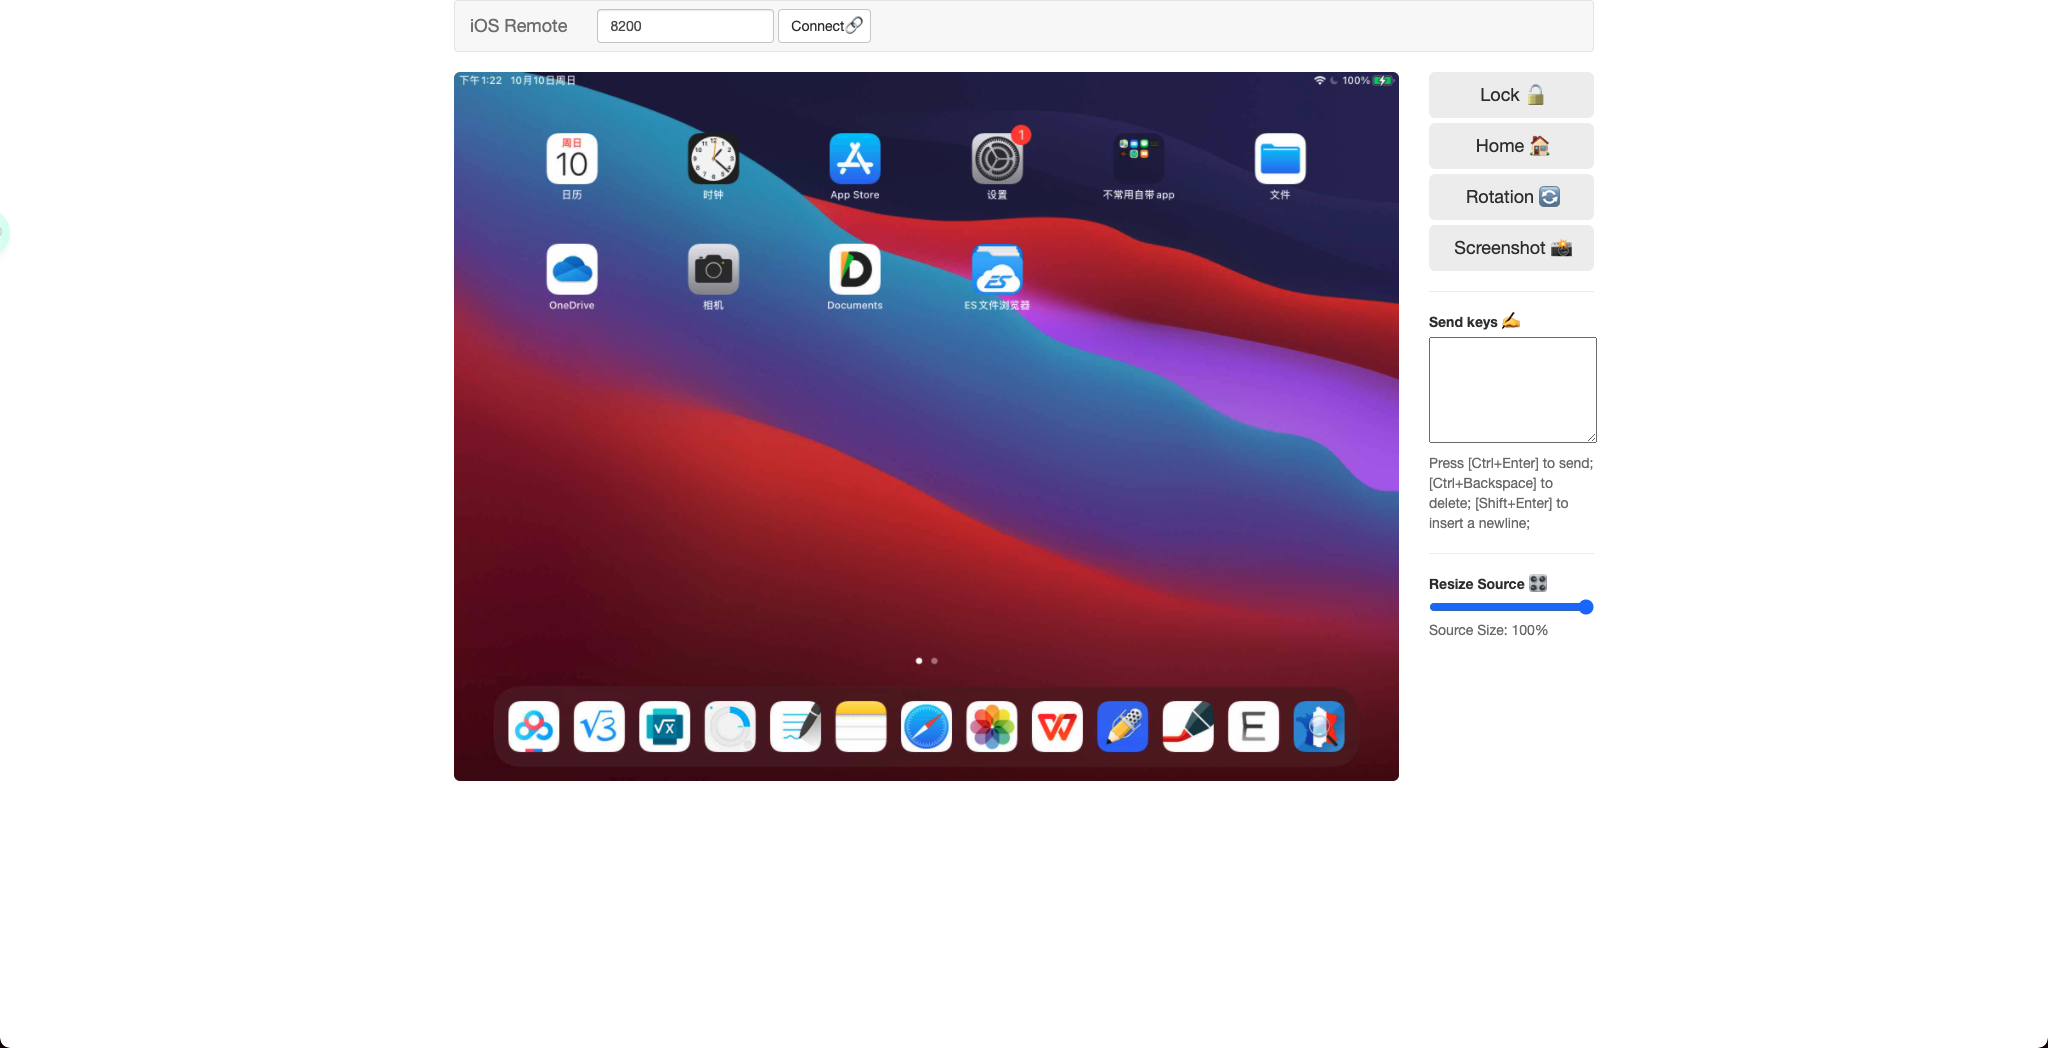
 amnestytech/inside-pegasus
WhatsApp Inc.およびMeta Platforms, Inc.対NSO Group訴訟において公開記録となった、NSO Groupの内部文書、製品資料、および宣誓証言を厳選したセット。
 george0papasotiriou/cve-2026-22011-ios-mdm-profile-delivery-over-http
CVE-2026-22011 向けの PoC Flask サーバー。HTTP 経由で悪意のある iOS MDM 登録プロファイルを配信し、中間者攻撃による傍受とデバイスの侵害を可能にします。
 opa334/darksword-kexploit
iOS <=26.0.1 DarkSword カーネルエクスプロイトを Objective-C で再実装
 wh1te4ever/webkit-bug-256172
Safari 1day RCEエクスプロイト

 cellebrite-labs/ida_kcpp
ida_kernelcache上でC++サポートを強化するためのIDAPythonモジュール
 george0papasotiriou/cve-2026-6666-xpc-service-nskeyedunarchiver-deserialization-attack-macos-ios-simulation-
NSKeyedUnarchiverによるデシリアライゼーションに対して脆弱なシミュレートされたmacOS/iOS XPCサービスと、安全でないデシリアライゼーションを利用したRCEのエクスプロイトデモおよび細工済みplistペイロード。









