
 #1
 st-rnd/desc_race-1
desc_race は、iOS 15.0〜15.1.1向けのエクスプロイト(安定したカーネル読み書きプリミティブを備える)(CVE-2021-30955)
 nickorlow/cve-2021-30955-poc
Jake Jameの概念実証をiOSアプリにラップした、CVE-2021-30955向けのツール
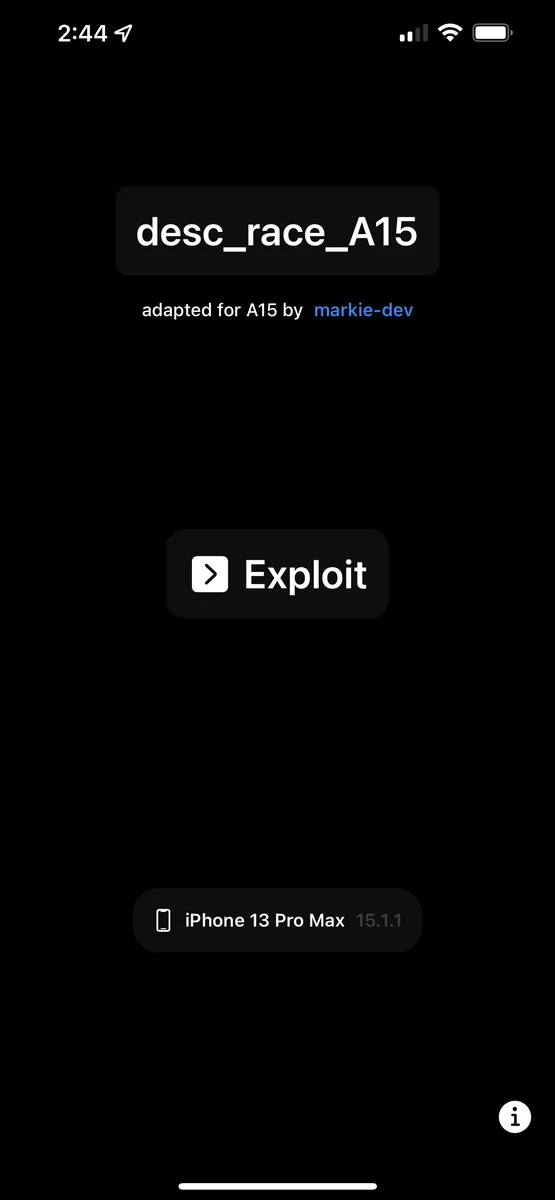 markie-dev/desc_race_a15
CVE-2021-30955 iOS 15.1.1 の6GB RAMデバイス(A14-A15)向けPOC
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder タイムアウト UAF — 遅延パニックを引き起こす iOS/macOS カーネル脆弱性(A19 Pro、iOS 26.3 RC)
 enfilade-labs/cve-2026-20637-applesepkeystore-uaf
CVE-2026-20637: AppleSEPKeyStore の Use-After-Free — iOS/macOS カーネルの脆弱性(26.4 でパッチ適用済み)
 b1n4r1b01/desc_race
# iOS 15.1 カーネルエクスプロイト POC(CVE-2021-30955 用)
 realrodri/exploiteameesta
iOSアプリで、CVE-2021-30937の脆弱性に対するデバイスの互換性をチェックし、処理中にアラートやポップアップを表示します。
 kaleth4/cve-2026-28858
CVE-2026-28858の技術的分析。Apple iOS/iPadOSカーネルにおける重大なバッファオーバーフローについて、エクスプロイトの流れ、緩和策、防御的なコーディング例を含む。
 verygenericname/cve-2021-30955-poc-ipa
CVE-2021-30955の概念実証IPA。iOS 15.0〜15.2b1を対象とし、ローカル権限昇格の脆弱性を実証する。
 0xjohnnydev/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder タイムアウト UAF — iOS/macOS カーネルの脆弱性により遅延パニックが発生(A19 Pro、iOS 26.3 RC)

 toxy4ny/rinhit
macOSおよびiOSのアーティファクトを収集し、ネットワークアクティビティ、デバイス横断的なアイデンティティ、物理的な位置情報の相関のタイムラインを構築して、偵察およびレッドチーム運用に役立てます。
 stuxctf/slythestx
モバイルアプリのセキュリティ監査ツールで、SAST分析の自動化、基盤技術(React Native、Flutter、Xamarin、ネイティブ)の特定、そしてroot化または脱獄済みデバイスでのより深いテストを可能にすることに焦点を当てています。
 alonemonkey/frida-ios-dump
Fridaを使用して脱獄済みiOSデバイスから復号化されたIPAファイルを抽出し、リバースエンジニアリング、セキュリティ解析、モバイルアプリのペンテストに活用します。
 nabla-c0d3/ssl-kill-switch2
iOSおよびmacOSアプリケーション内で、証明書ピンニングを含むSSL証明書の検証を無効化するブラックボックスツール。
 kjcracks/clutch
脱獄(ジェイルブレイク)専用のiOSユーティリティです。インストール済みアプリの実行ファイルを復号化し、.ipaまたはrawバイナリファイルとしてダンプします。セキュリティ調査やリバースエンジニアリングを目的としています。
 nygard/class-dump
Mach-OファイルからObjective-Cヘッダを生成します。
 jwalker/frida-ios-dump-modern
最新のFrida 17.5.2 APIをサポートする、アップデート版のFrida iOSダンプツール







