#1

 cloudflare/mitmengine
MITM(モンスター・イン・ザ・ミドル)検出ツール。MALCOLM の構築に使用されます:

 t4d/stalkphish
StalkPhish - フィッシングキットの追跡者。調査のためにフィッシングキットを収集します。
 mandiant/mandiant-azure-ad-investigator
Azure AD内のUNC2452およびその他の脅威アクターの痕跡を検出し、フェデレーションドメイン、サービスプリンシパル、アプリケーション、メールボックス権限を監査して侵害の兆候を確認するための読み取り専用PowerShellモジュールです。
 ebwi11/agentsmith-hids
Kprobeテクノロジーによるオープンソースのホストベース侵入検知システム(HIDS)、E_Bwillから。
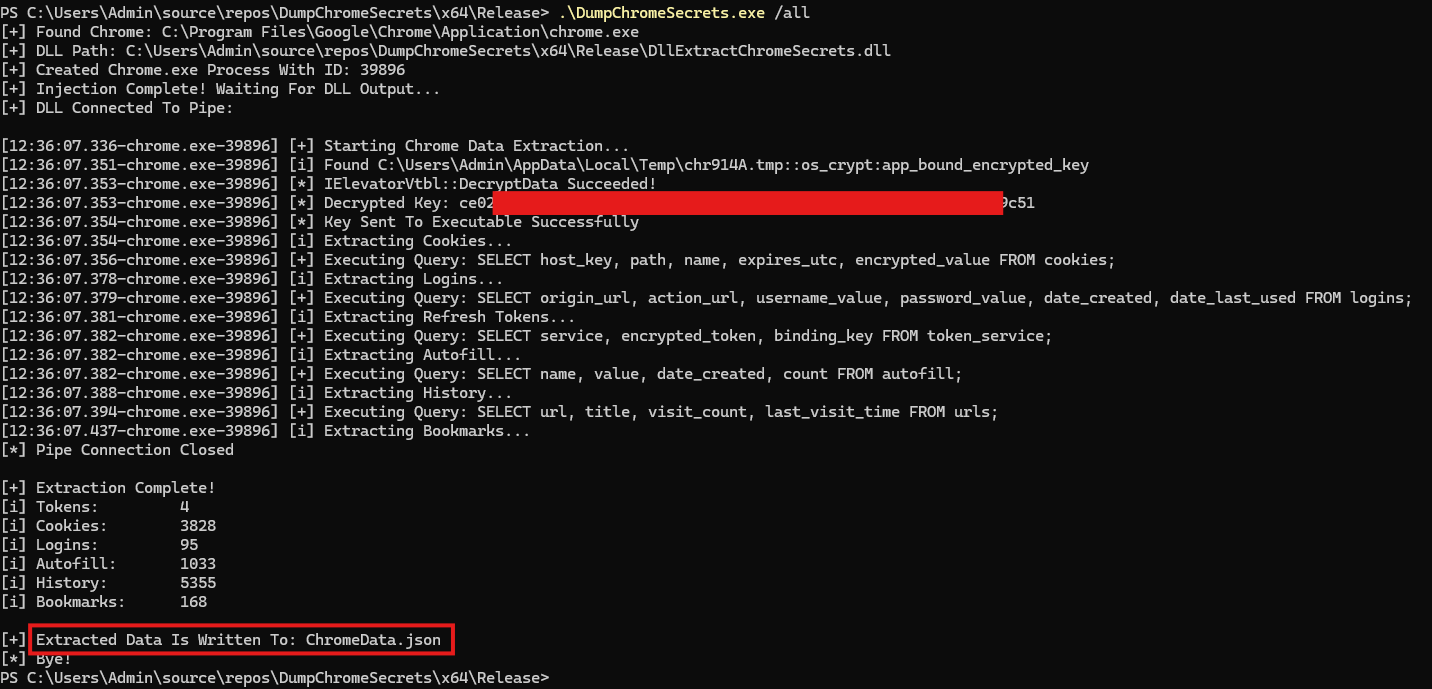 maldev-academy/dumpchromesecrets
現代のChromeバージョンから、リフレッシュトークン、クッキー、保存された認証情報、オートフィルデータ、ブラウジング履歴、ブックマークなどのデータを抽出します。
 salesforce/hassh
HASSHは、特定のクライアントおよびサーバーSSH実装を識別するために使用できるネットワークフィンガープリンティング標準です。フィンガープリントは、小さなMD5フィンガープリントの形式で簡単に保存、検索、共有できます。
 blackhillsinfosec/eventlogging
Active Directory 環境で Windows イベント転送、Sysmon、およびカスタム監査ポリシーを展開するための自動化スクリプト。
 azuread/azure-ad-incident-response-powershell-module
The Azure Active Directory Incident Response PowerShell モジュールは、Azure Active Directory プロダクトグループが Microsoft Detection and Response Team (DART)…
 intezer/linux-explorer
Linuxエンドポイント向けの使いやすいライブフォレンジックツールボックス
 dfir-dd/dfir-toolkit
Windowsアーティファクトのフォレンジック調査用CLIツール
 certcc/cve-2021-44228_scanner
CVE-2021-44228に対して脆弱な可能性があるJarファイルのスキャナー