
 #1
システムおよびネットワーク内のユーザーID、認証、承認、およびアクセス制御を管理するためのツール。
Kitploit おすすめ
 bughunt4me/cpanelcve-2026-41940
CVE-2026-41940の概念実証エクスプロイト。cPanel & WHMにおけるセッションファイルのCRLFインジェクションによる重大な認証バイパスであり、WHMインターフェースへの自動rootログインを可能にします。
 eduardolat/authkeysync
🔐 リモートURLからSSH公開鍵を取得し、ローカルのauthorized_keysファイルに同期するために設計された軽量CLIユーティリティ
 eastarctica/cve-2026-43813
CVE-2026-43813: CloudAttestation enforceEnvironmentバイパス
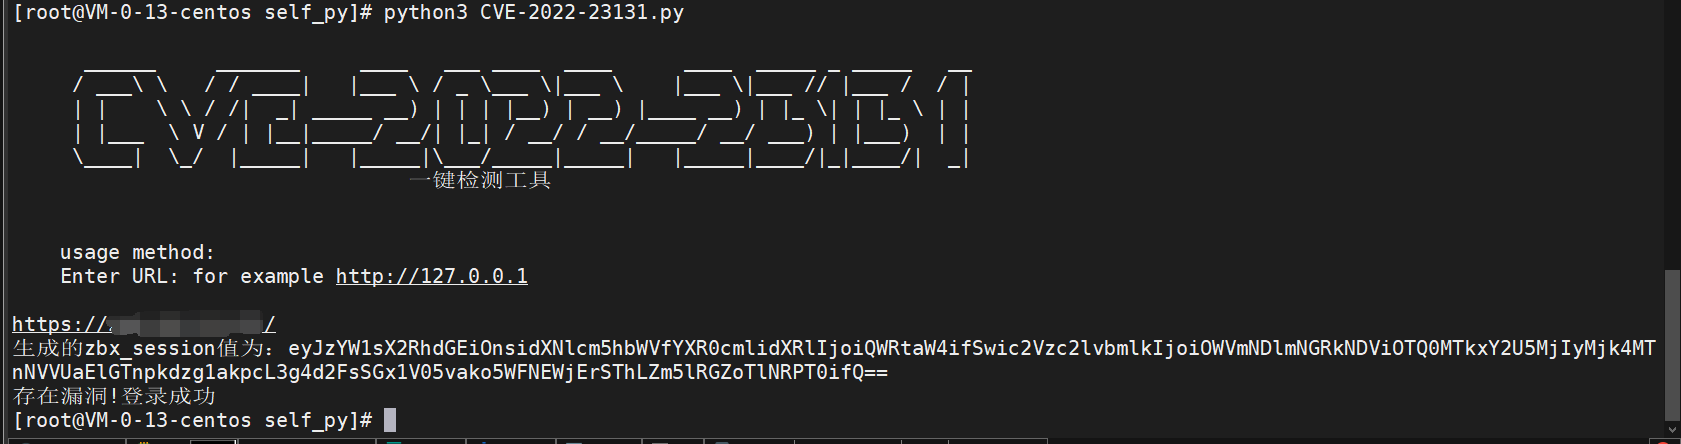 kazaf6s/cve-2022-23131
CVE-2022-23131 エクスプロイトツール、すぐに使用可能。
 filiplain/fortinet-poc-auth-bypass
Fortinet 認証バイパス用 Bash PoC - CVE-2022-40684
 theronielanddaronpodcastshow/svja
The Super Vulnerable Java Application(SVJA)は、Roniel and DaRon Podcast Showで紹介されているように、非常に一般的な脆弱性を多数内包するよう設計されたApache…
 synacktiv/eipp
Entra ID パスワード保護の禁止パスワード リスト
 zhzyker/cve-2020-11444
Nexus 3 権限昇格の脆弱性を悪用するスクリプト
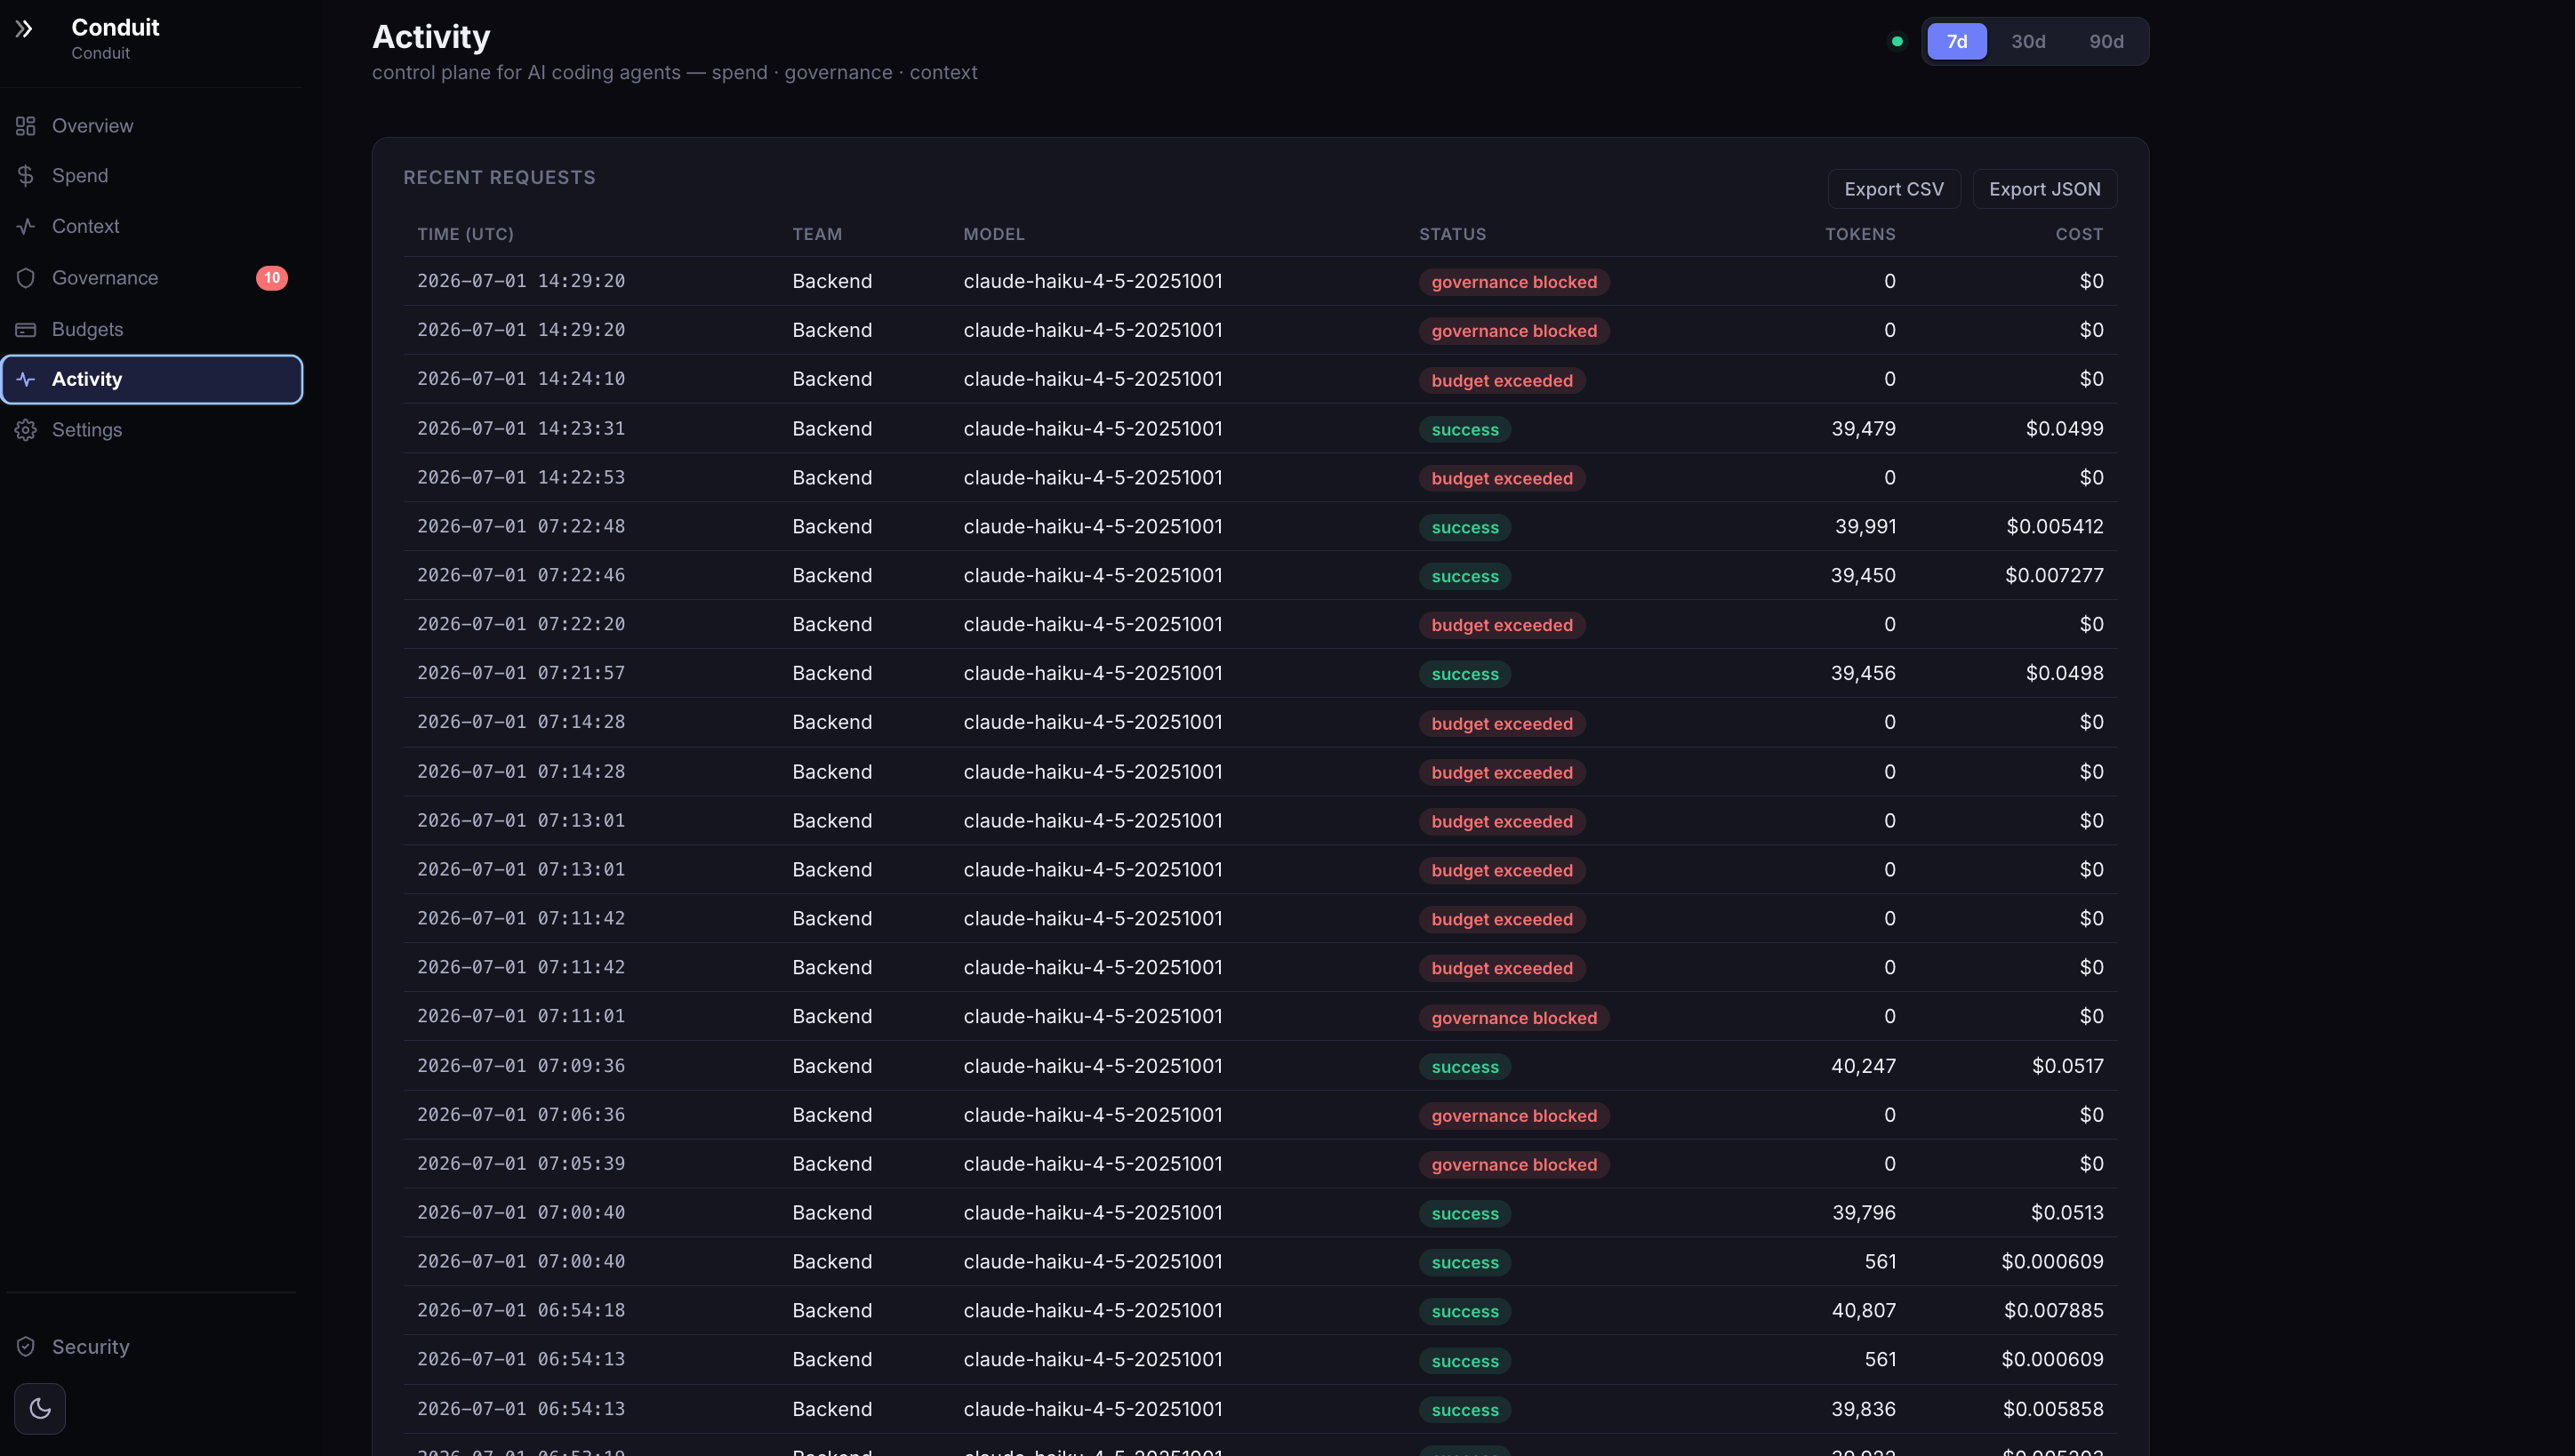 anee769/conduit
AIコーディングエージェント向けオンプレミスAPIゲートウェイ。エンジニアごとのコスト配分、厳格な予算、出力ガバナンス(シークレット/エンティティスキャン)、コンテキストローテーション観測性、監査対応エクスポートを備えています。お客様のVPC内で動作します。
 tomjwxf/scopeblind-gateway
MCPサーバー向けセキュリティゲートウェイ。ツールごとのポリシー適用、Ed25519署名付き監査レシート、シャドウモードログを備える。AIエージェントのアクセス制御のために、Cedar、OPA、Cerbosの外部ポリシーエンジンをサポート。
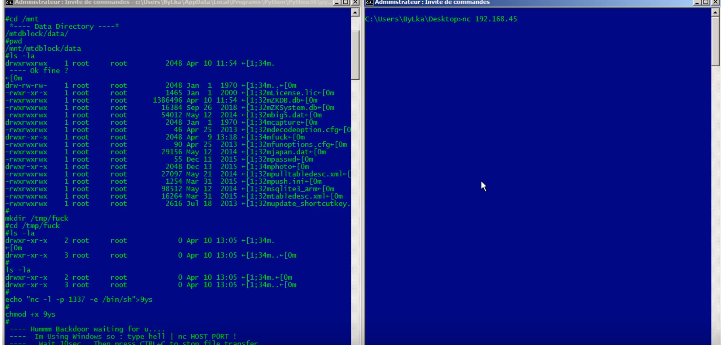 9aylas/backdooring-zmm100-fingerprint-devices
認証バイパス & 自動バックドア化デバイス
 hughink/cve-2022-40684
CVE-2022-40684のPoCとエクスプロイトは、Fortinet FortiOS、FortiProxy、およびFortiSwitchManagerの管理インターフェースにおける認証バイパスであり、巧妙に細工されたHTTPリクエストを介して不正な管理者アクセスを可能にします。
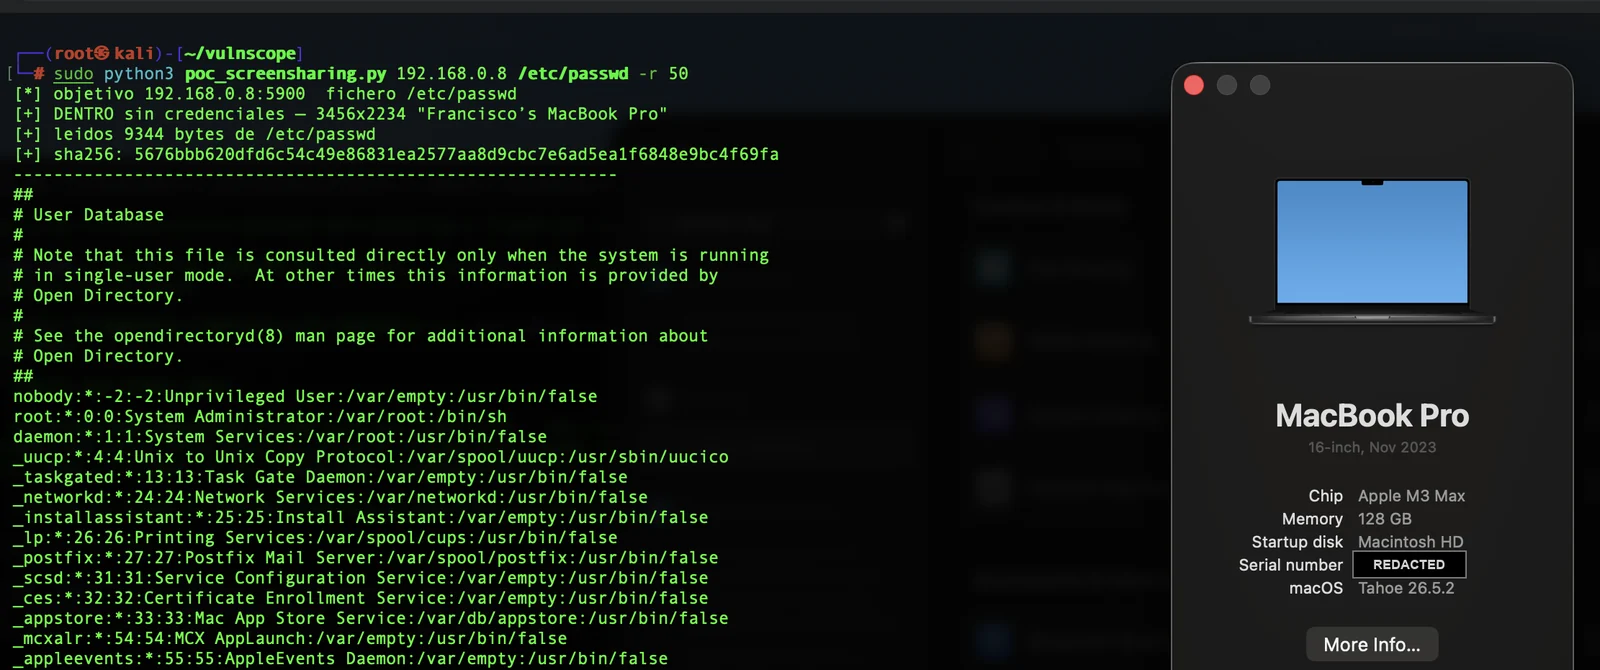 panchocosil/cve-2026-65400-poc
CVE-2026-65400 の読み取り専用 PoC — macOS スクリーン共有 (screensharingd) の事前認証 SRP バイパスにより root ファイル読み取りが可能。macOS 26.6.1 / 15.7.9 / 14.8.9 で修正済み。
 horizon3ai/secureconnect-auth-bypass
ConnectWise SecureConnect の認証バイパス脆弱性に対する概念実証(PoC)エクスプロイトです。
 ducluongtran9121/cve-2022-22978-poc
Spring Security フレームワークにおける CVE-2022-22978 脆弱性の PoC
 murataydemir/cve-2020-6287
[CVE-2020-6287] SAP NetWeaver AS JAVA (LM Configuration Wizard) 認証バイパス (シンプルユーザーと管理者Javaユーザーの作成)
 eugexo/security-baseline-ubuntu
Ubuntu 24.04/26.04 LTS向けの本番環境グレードのセキュリティベースライン&ハードニングガイド。カーネル分離、緊急パニックボタン、カスタムAppArmor/Firejail 0.9.80とBubblewrap、Rootless…
 johnearle/coalmine
クラウドカナリーオブジェクトオーケストレーション管理プラットフォーム








