
 #1
システムおよびネットワーク内のユーザーID、認証、承認、およびアクセス制御を管理するためのツール。
Kitploit おすすめ
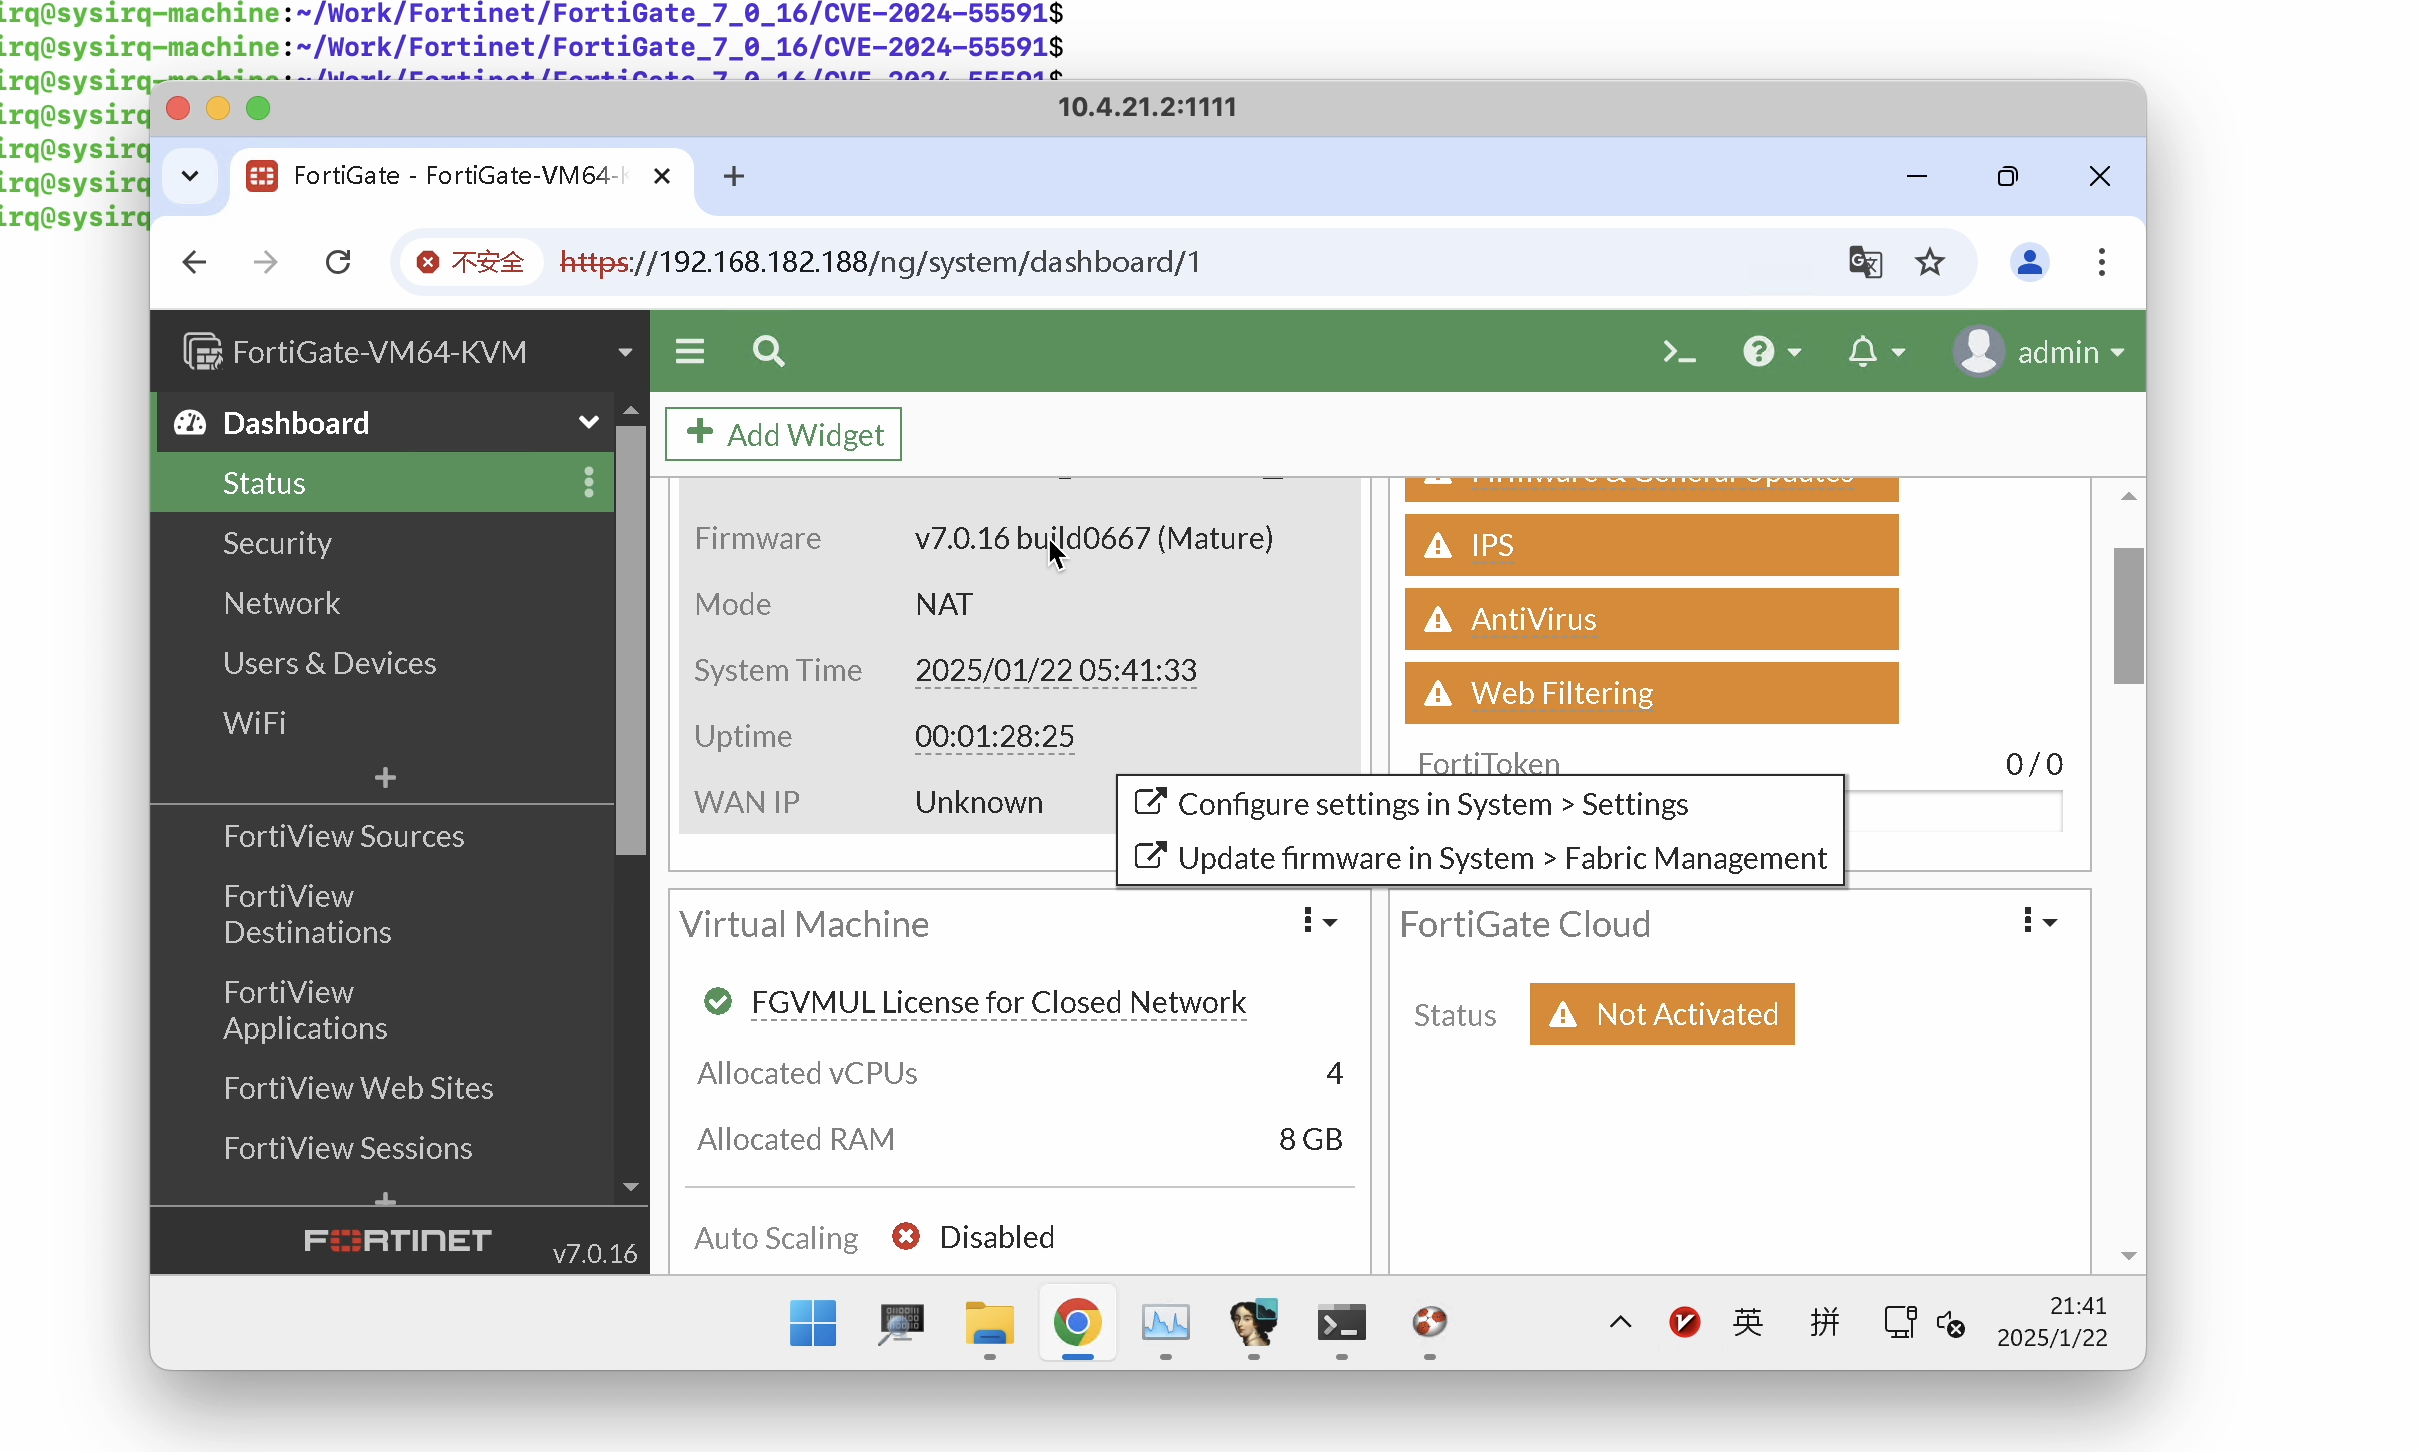
 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
CVE-2024-55591用のPythonエクスプロイト。FortiOS認証をバイパスして、脆弱なFortiGateおよびFortiProxyデバイス上でリモートコマンドを実行します。
 vulnmachines/zabbix-cve-2022-23131
Zabbix-SAML-Bypass: CVE-2022-23131
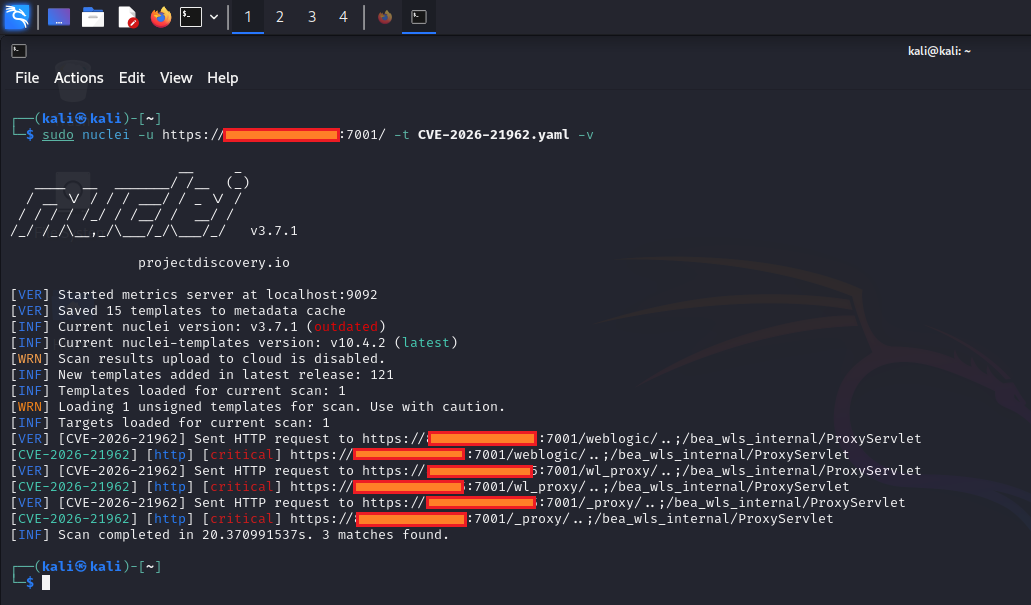 0xblackash/cve-2026-21962
CVE-2026-21962
 mesh3l911/cve-2021-3138
Discource POC
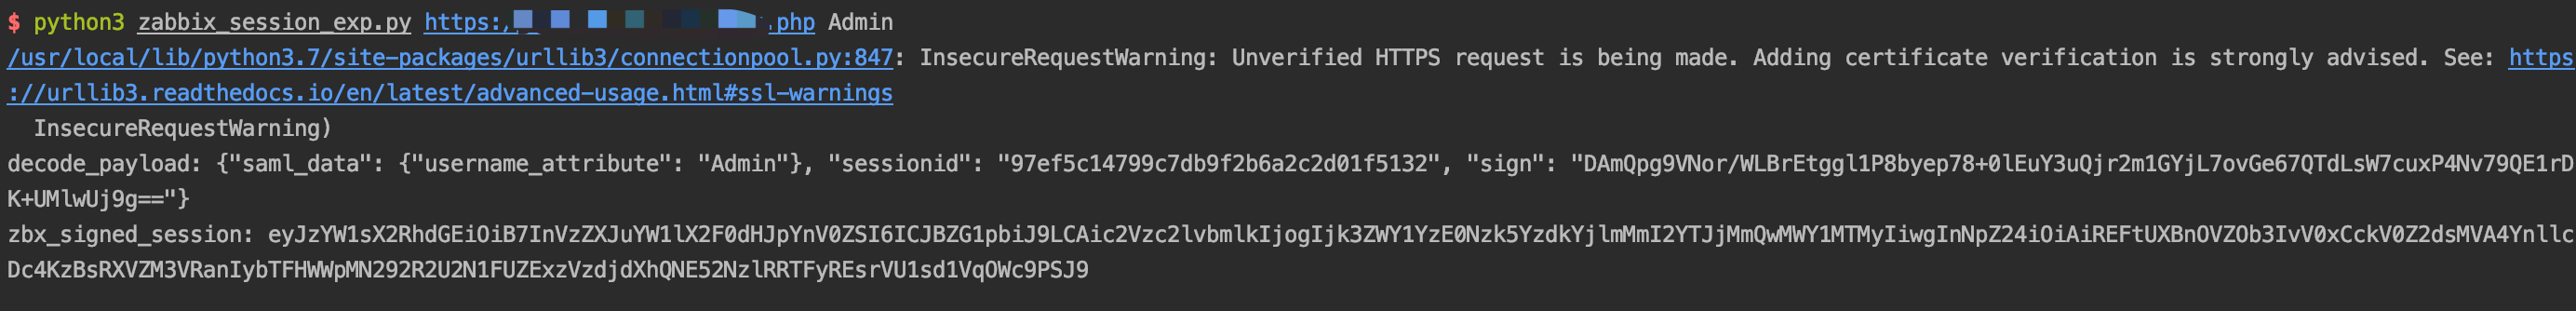 fa1c0n35/zabbix-cve-2022-23131
Zabbix SAML SSOバイパス(CVE-2022-23131)のエクスプロイト。セッションCookieを偽造して不正な管理者アクセスを可能にします。
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
python-jwt の CVE-2022-39227 JWT 認証バイパスを実証する教育用ラボ。Docker セットアップを使用した、脆弱な Flask アプリとパッチ適用済み Flask アプリに対する段階的な攻撃。
 imbas007/auth-bypass-cve-2025-40554
SolarWinds Web Help Deskの認証バイパスであるCVE-2025-40554の概念実証エクスプロイト。Nucleiテンプレートと、オプションの資格情報ログインを使用した単一またはバッチターゲットテスト用のPythonエクスプロイトを含む。
 randomrobbiebf/cve-2024-9822
Pedalo Connector <= 2.0.5 - 管理者への認証バイパス
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
セキュリティ勧告: 不十分なアクセス制御により、不正なルーム削除が可能 (Let's Chat)
 xxconi/cve-2025-5947
CVE-2025-5947 WordPress Service Finder Bookings ≤ 6.0 エクスプロイト
 shoucheng3/apache__jspwiki_cve-2019-10078_2_11_0_m4_fixed
Apache JSPWiki CVE-2019-10078 向けのエクスプロイトテストリポジトリ。JAASセキュリティ統合を備えたJavaベースのWikiプラットフォームにおけるクロスサイトスクリプティング脆弱性を示しています。
 ex-cal1bur/cve-2026-44595
# CVE-2026-44595 YAMCS IAM API経由の不正なユーザー列挙
 0xb0y426/cve-2023-27350-poc
CVE-2023-27350の概念実証エクスプロイト。PaperCut MF/NGの認証バイパスで、脆弱なプリント管理サーバーとの認証されていない対話を可能にします。
 00lucasm/cve-2025-58434-flowiseai-auth-bypass-poc
Flowiseai Flowise 認証バイパス脆弱性の概念実証
 boreas37/cve-2026-41452-poc
CVE-2026-41452 — Krayin CRM の未認証インストーラーバイパス (X-Requested-With) → 管理者乗っ取り。検証済み: 2.2.4 で上書き + ログイン成功、2.2.5 でブロック
 sourceincite/cve-2021-24085
CVE-2021-24085の概念実証エクスプロイト: msExchEcpCanaryトークンの偽造によるMicrosoft Exchange ServerのCSRFベースの権限昇格、アカウントの乗っ取りを可能にします。
 stuub/rcity-cve-2024-27198
CVE-2024-27198 & CVE-2024-27199 PoC - RCE, 管理者アカウント作成, ユーザー列挙, サーバー情報
 baph00met/cve-2024-47533
CVE-2024-47533: Cobbler認証バイパスとコード実行








