
 #1

 dirkjanm/askwam
Web Account Manager (WAM) に Entra ID トークンを要求する
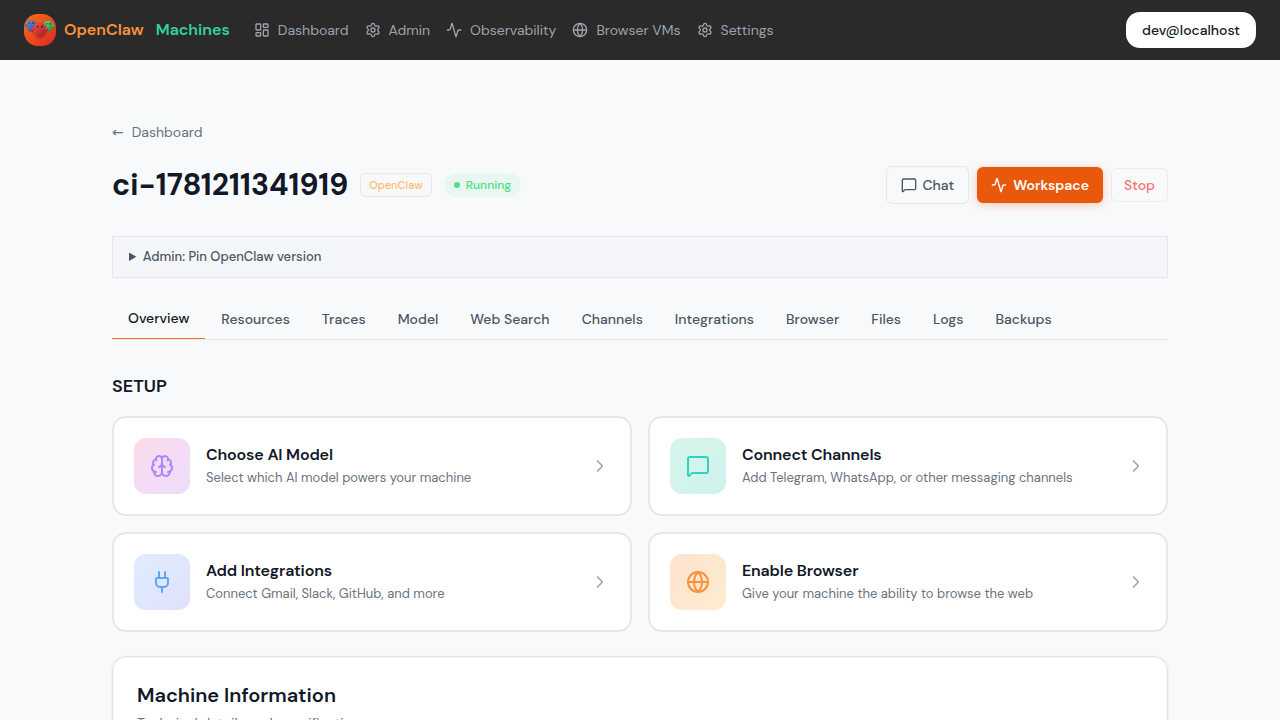 mathaix/openclawmachines
Manage OpenClaw in your team (Enterprise) by providing it compute infrastructure, tool integration, Authentication and security…
 owasp/trisuella-aidlca-framework
Policy統制されたLLMSecOpsフレームワーク。ASTベースのSAST、シークレットスキャン、サプライチェーンおよびマルチクラウドCSPMチェック、AI-BoM生成、CI/CDセキュリティゲートを提供します。
 icemoonhsv/tats
Burp、mitmproxy、またはChrome DevToolsのキャプチャからOAuth 2.0、OIDC、およびMicrosoft Entra IDトークンを分析・追跡します。トークンのライフサイクルを可視化し、リスクの高いスコープを検出し、インタラクティブなダッシュボードを通じてリプレイ用に…
 ory/kratos
クラウドネイティブアプリケーション向けのAPIファーストのID・ユーザー管理システム。ログイン、登録、MFA、リカバリ、プロファイル管理を処理し、OIDC、SAML、ソーシャルサインインをサポート。
 synacktiv/itsm-exploit
Ivanti Neurons for ITSM(オンプレミス)エクスプロイト
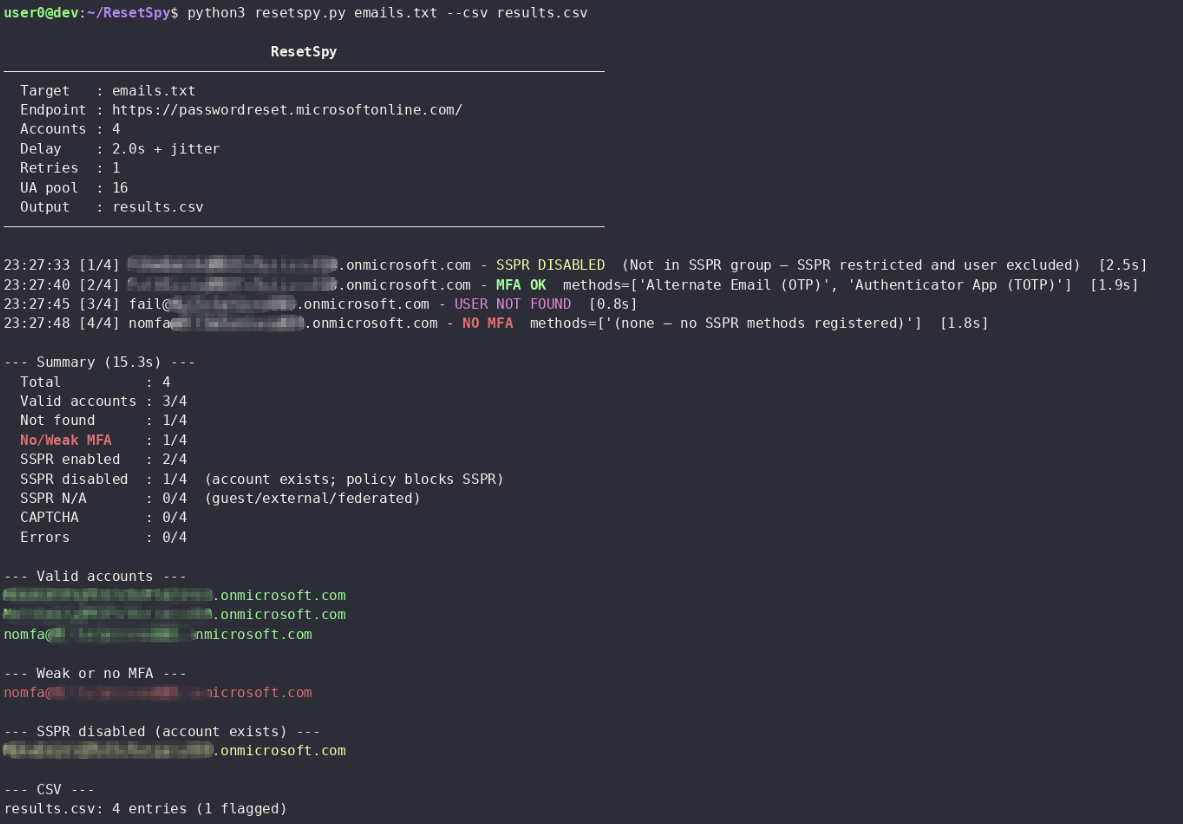 mlcsec/resetspy
Microsoft Self-Service Password Reset (SSPR) ポータルを介してユーザーアカウントと登録済みの認証方法を列挙する
 philippeabraxas-jpg/responsible-alliance-protocol
Safety cannot be a prompt instruction. TBP provides an external execution-layer boundary for autonomous agents, enforcing hard F/I/W invariants via…
 hughink/cve-2022-40684
CVE-2022-40684のPoCとエクスプロイトは、Fortinet FortiOS、FortiProxy、およびFortiSwitchManagerの管理インターフェースにおける認証バイパスであり、巧妙に細工されたHTTPリクエストを介して不正な管理者アクセスを可能にします。
 kontext-security/kontext-cli
AIエージェントのランタイムセキュリティ:エージェントを検出し、その権限をマッピングし、実行可能な操作を強制します。
 dexidp/dex
プラガブルなコネクタを備えたOpenID Connect (OIDC) アイデンティティおよびOAuth 2.0プロバイダー

 wattocyber/detection-defense-library
Windows、クラウド、コンテナ、アイデンティティ、およびICSの攻撃クラスをSigmaルール、トラストバウンダリモデル、BYOVDドライバインテリジェンス、Splunkワークフローにマッピングする検知エンジニアリングリファレンス。
 cosignet/sdk
薄いTypeScript + 依存関係ゼロのPythonクライアントと、ペイロードに紐づいたパスキー承認の背後に高リスクアクションをゲートするレシピ集。
 themehackers/cve-2025-29972
CVE-2025-29927 は、フルスタック Web アプリケーションを構築するための人気の React フレームワークである Next.js に影響を与える重大なセキュリティ脆弱性です。この欠陥により、攻撃者は Next.js…
 supabase/auth
ユーザー管理とJWTトークン発行のためのJWTベースのAPI
 certbot/certbot
Certbotは、EFFが提供するツールで、Let's Encryptから証明書を取得し、(必要に応じて)サーバー上でHTTPSを自動的に有効化できます。また、ACMEプロトコルを使用する他のCAのクライアントとしても機能します。







