#1
物理ハードウェア、組み込みシステム、およびIoTデバイスのセキュリティを評価するためのツール。
Kitploit おすすめ

 tateydq/cve-2018-9995-modifiedbygwolfs
CVE-2018-9995のエクスプロイトで、ディレクトリトラバーサルを介してDVRの認証情報を取得します。教育目的のための2つの方法が含まれています。
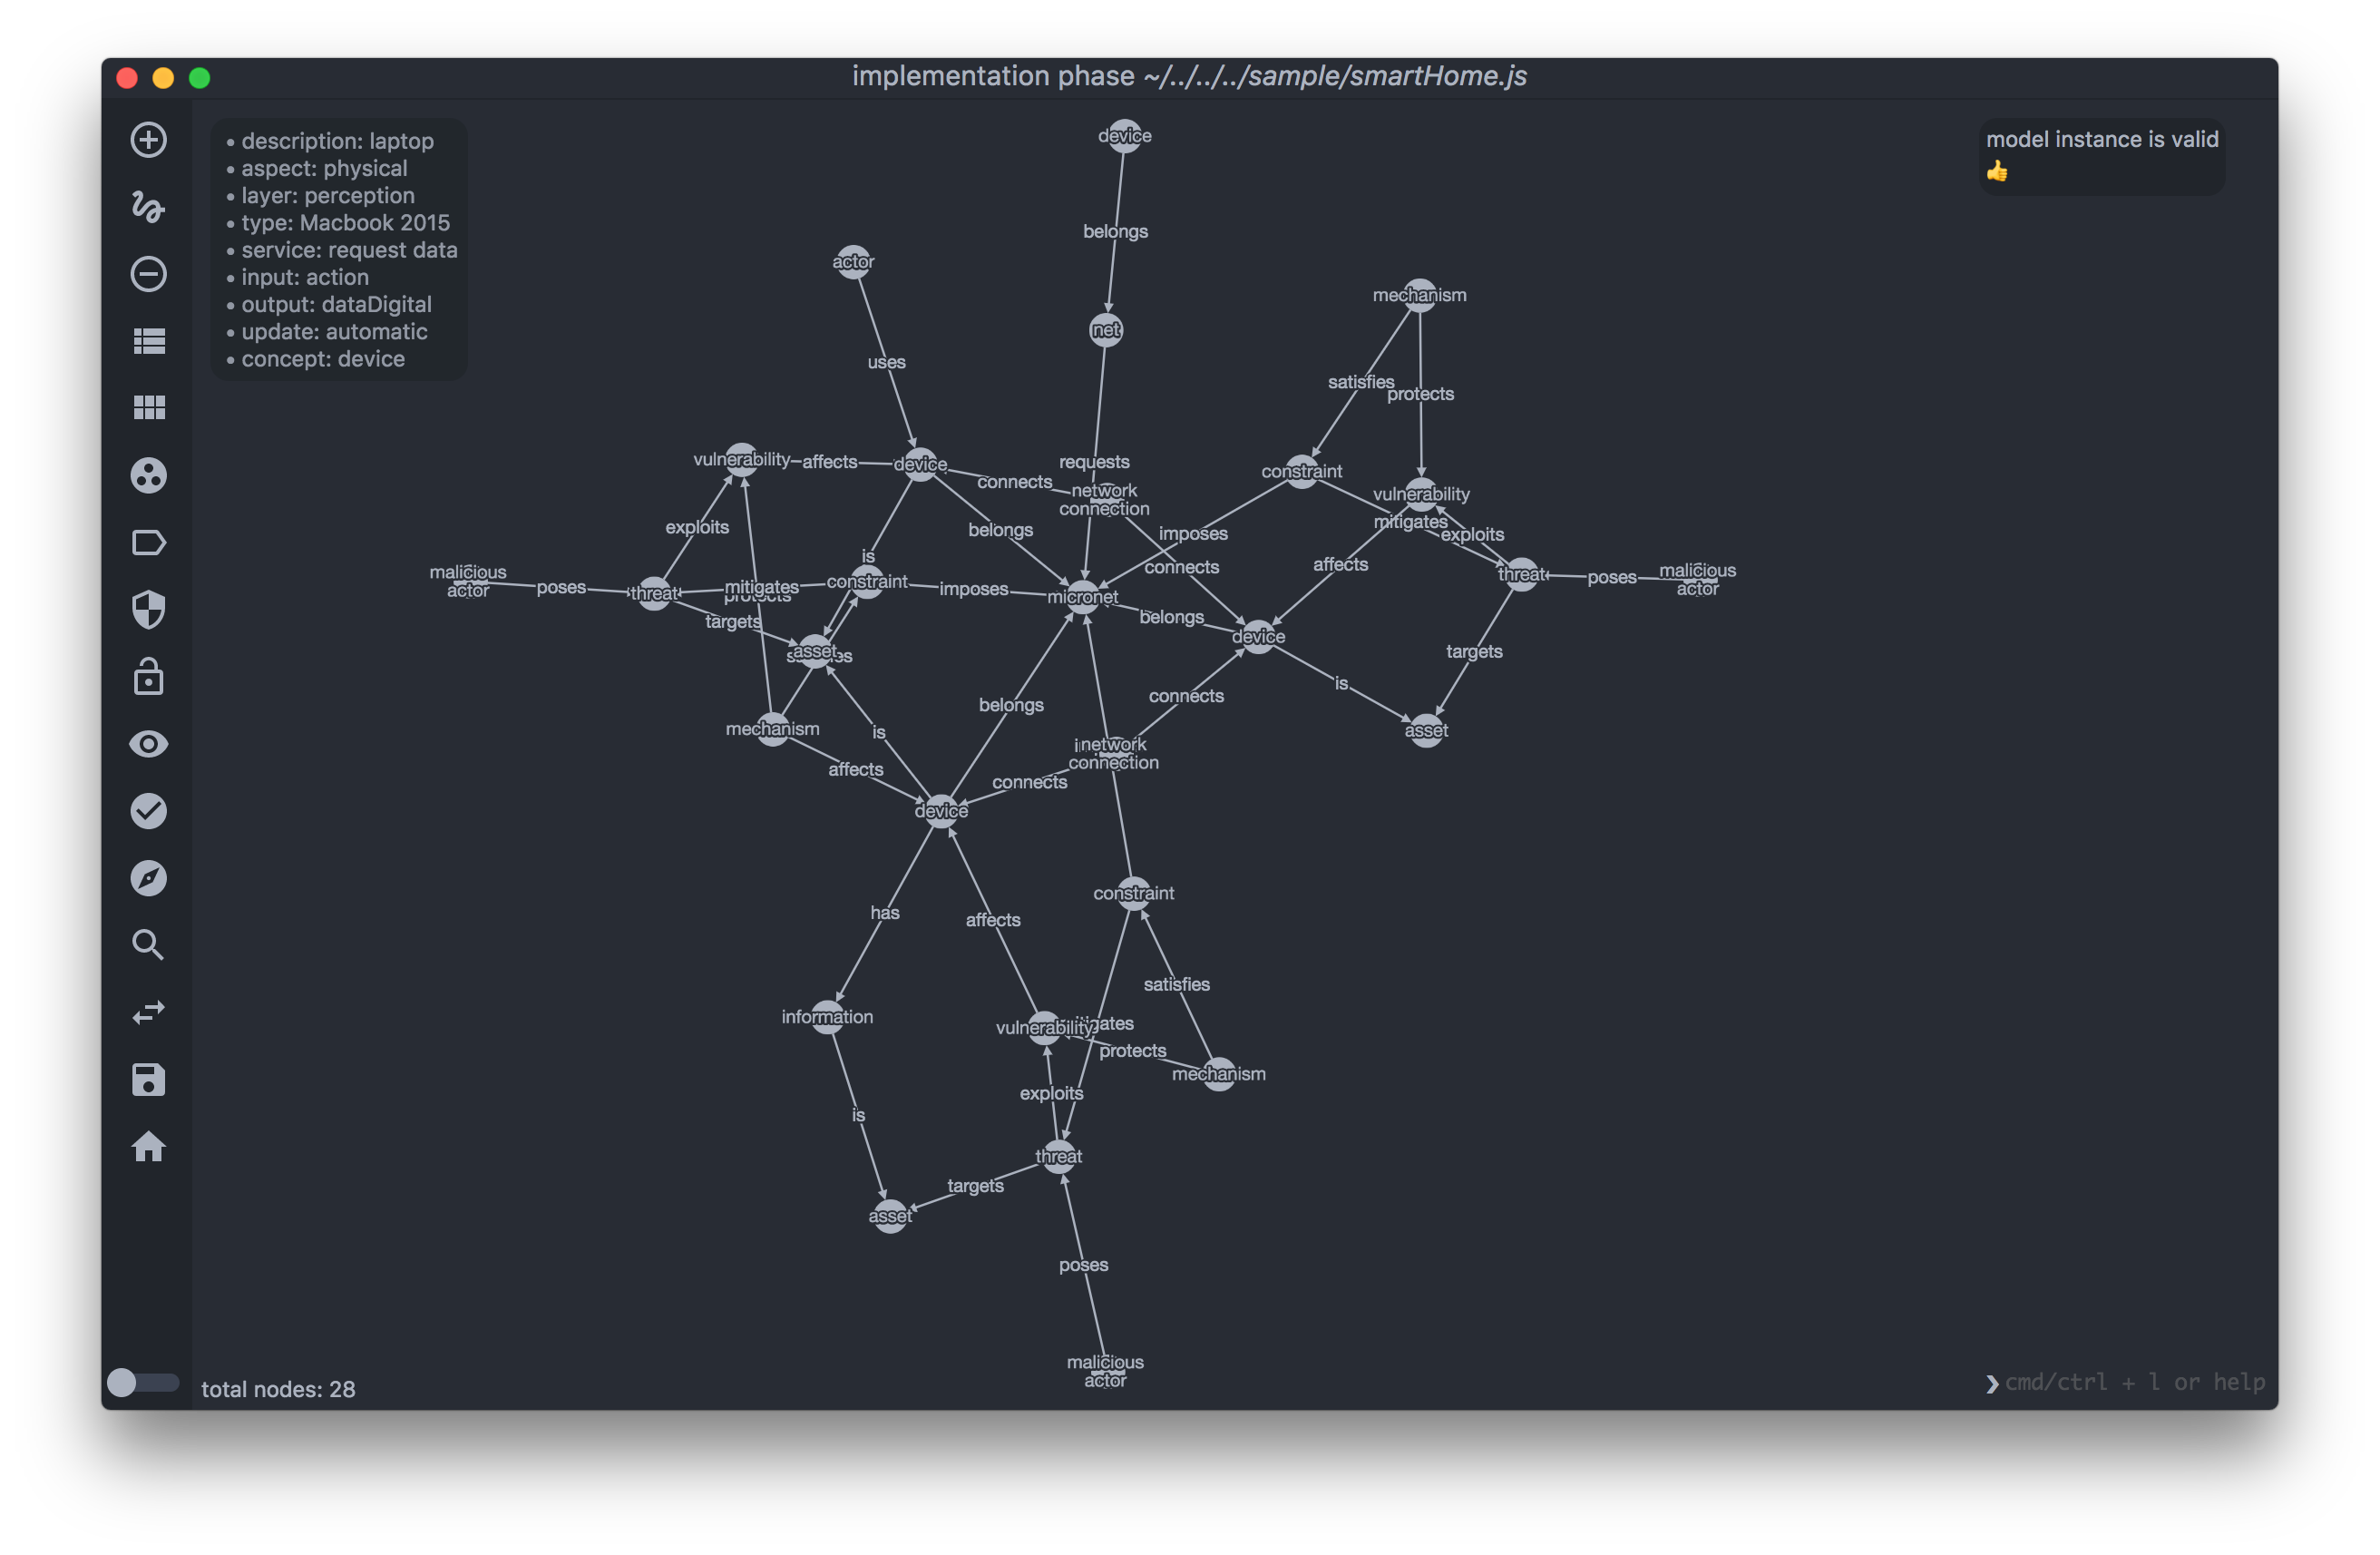
or3stis/apparatusIoTネットワーク向けのグラフィカルなセキュリティ分析ツール
 9aylas/backdooring-zmm100-fingerprint-devices
認証バイパス & 自動バックドア化デバイス
 seemoo-lab/fitness-app
BLEベースのFitbit研究ツール。認証リプレイ、暗号化されたアクティビティダンプの復号、メモリ/ファームウェア抽出、IoTウェアラブルデバイスへのカスタムファームウェアフラッシュに対応。
 nurdilin/cve-2018-16706
または、cronジョブでテレビの電源を切る方法
 applied-risk/loracrack
LoRaWANセッションクラッカー - 脆弱または共有されたアプリケーションキーを悪用するためのPoC
 tothi/kali-rpi-luks-crypt
LUKSを使用した、Raspberry上のKali向けフルディスク暗号化
 grayoneday/cve-2019-9653
CVE-2019-9653 の概念実証エクスプロイト。NUUO NVR デバイス上で脆弱なPHPスクリプトを介した、認証不要の root 権限によるリモートコード実行を示します。
 ndureiss/e1000_vulnerability_exploit
VirtualBoxの脆弱性の悪用 (https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 xw77cve/cve-2019-7642
CVE-2019-7642の概念実証エクスプロイトで、脆弱なD-Linkルーターにおいて露出したWebインターフェースを介して、認証なしでDNSクエリログとログイン履歴にアクセスできることを示します。
 evilsocket/bleah
このリポジトリは非推奨です。このツールはbettercapのBLEモジュールに移植されたため、bettercapを使用してください。
 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
CVE-2018-20162の概念実証エクスプロイト。Digi TransPort LR54 LTEルーターのSIGINT処理の欠陥によるサンドボックスエスケープで、ルートシェルアクセスを取得します。
 d4vinci/humax-cli
非公式のHumax IR4000HD端末クライアント、機能強化版。
 b1ack0wl/miniupnpd_poc
miniupnpd <= v2.1 向けの範囲外読み取り PoC
 codeholic2k18/cve-2018-9995
DVR ユーザー名とパスワードの復旧。
 hook-s3c/cve-2018-18852
CERIO ルーター (DT300N、DT100G、AMR-3204、WMR-200N) の認証済みリモートコード実行エクスプロイト。ベンダーのデフォルト認証情報を使用します。MIPS アーキテクチャを標的とした Python PoC。
 bitfu/sricam-gsoap2.8-dos-exploit
Sricam gSOAP2.8 DoSエクスプロイトPoC
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. TP-Link WDR5620シリーズのバージョン3までのコマンドインジェクションの脆弱性。