
 #1

 cisagov/untitledgoosetool
Untitled Goose Toolは、堅牢で柔軟なハントおよびインシデント対応ツールであり、顧客のAzure Active Directory (AzureAD)、Azure、およびM365環境に対して完全な調査を実行するために、新しい認証方法とデータ収集方法を追加します。

 kraxel/virt-firmware
UEFIファームウェアボリュームと変数ストアのデコード、検査、および変更のためのツールキット。セキュアブート証明書の登録、PEバイナリの署名解析、および仮想化環境向けのEFI変数管理をサポートします。
 stratosphereips/aip
IoT環境向けに最適化された、複数の優先順位付けモデル(新規、一貫性、ランダムフォレスト)を用いてZeekネットワークフローから効率的なIPv4ブロックリストを生成し、新興および持続的な攻撃者を特定するツール。
 emrekybs/signalops
All-sourceインテリジェンス融合ダッシュボード — WiFi、携帯電話網、CCTV、ADS-B、軌道・SDRフィードを単一の戦術マップに統合。セキュリティ研究専用。
 orbitcurve/firmware-reverse-engineering
Agentスキル:ファームウェア抽出、静的解析、Ghidraリバースエンジニアリング、エミュレーション、およびセキュリティレポート作成に対応し、Claude CodeおよびCodex向けにパッケージ化されています。
 msuiche/fromagegate
Danfoss AK-SM 8xxAのCVE-2025-41450/-41451/-41452に対応するPoCおよび検出ツールキット。コード・オブ・ザ・デイ認証バイパス、アラームからメールへのRCE、nginx設定インジェクションを扱い、Suricata/Sigmaルールを同梱。
 apiratchai/cve-2026-84411-reproduction
CVE-2026-84411 の根本原因に関するメモと非破壊的プローブ(RouterOS 7.24 未満)
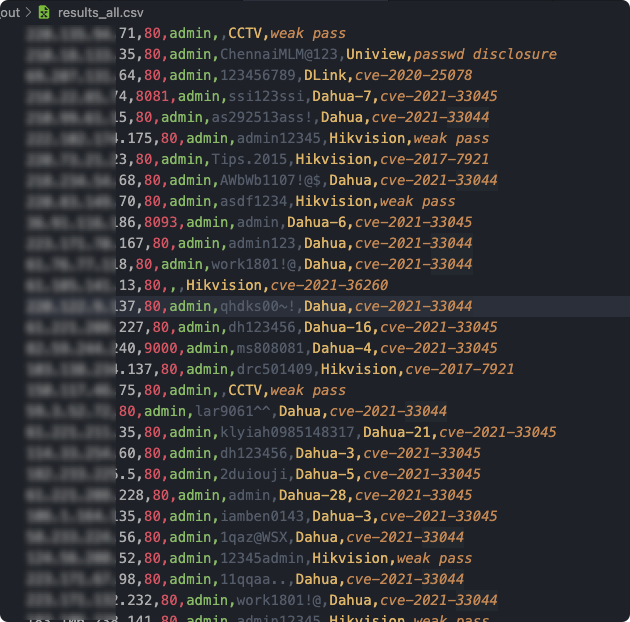 jorhelp/ingram
ネットワークカメラ脆弱性スキャンツール | ウェブカメラ脆弱性スキャンツール
 yozarseef95/cve-2023-31594
IC Realtime ICIP-P2012T 2.420 は不適切なアクセス制御に対して脆弱です。
 tc4dy/cve-2026-67279-86060-toolkit
MikroTrick MikroTik RouterOS SSH認証前乗っ取りチェーン向けのPythonツールキット: exploit.pyは管理者シェル取得のためのrekeyバイパスとfd-2ポリシースワップを実行し、safedetect.pyはバナー監査を行います。
 danish1162/cve-2026-2035703-x300
Tozed ZLT X300 5G CPE — SDR 不正基地局を介したリモートルートコード実行(CVE-2026-2035703、CWE-78、CVSS 9.8)— 協調的開示
 maxprog-svg/cve-2026-84411
CVE-2026-84411 の Python エクスプロイト。MikroTik RouterOS WebFig における認証前の整数アンダーフローを悪用して RCE を可能にし、スキャン、コマンド実行、リバースシェルを備えています。
 tangrs/cve-2026-1668-poc
CVE-2026-1668 用の概念実証エクスプロイト。
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd スタックオーバーフロー (CVSS 9.8) 🛡️ OpenWrt DHCPv6 RCE向けの詳細かつ包括的な脆弱性Write-Upと検証ツール & マルチエクスプロイト。デュアルベクター (IA_NA/IA_PD)…
 0xajstrike/opcuatrap
ICS/SCADA向けの高対話型OPC UAハニーポット — マルチプロファイル(石油・ガス、水道、電力網)、ライブプロセスシミュレーション、セッションごとの脅威スコアリング、SIEM統合(syslog/CEF/webhook/Elasticsearch)を備えています。.NET…
 shmaki4/cve-2026-67279-mikrotik-6.42-poc
MikroTik RouterOS 6.42 における CVE-2026-67279 の実験室向け概念実証および調査ノート。
 gagaltotal/cve-2026-mikrotik-poc
MikroTik RouterOS PoC コレクション - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH









