
 #1
物理ハードウェア、組み込みシステム、およびIoTデバイスのセキュリティを評価するためのツール。
Kitploit おすすめ

 h4ckusaur/cve-2024-57366
WAVLINKルーターを標的としたCVE-2024-57366のリモートコード実行エクスプロイト。MACアドレス検証バイパスとコマンドインジェクションを介し、自動WiFi登録とリバースシェルペイロード配信を備えています。
 deepwoodssec/cve-2026-36522
CVE-2026-36522の概念実証エクスプロイト: ArduPilot ArduPlaneのMAVLink PARAM_SETを介した未認証のNaNインジェクション。DoSまたは飛行パラメータのサイレント破損を引き起こします。
 alxsourin/firmware-cve-2025-7545
CVE-2025-7545のエクスプロイトセットアップ。ファームウェア環境の脆弱なBinutilsをターゲットにしており、環境設定とPDFドキュメントを含みます。
 trinadh465/linux-4.19.72_cve-2019-19447
Linux kernel 4.19.72 ソースツリーに、ext4 ファイルシステムにおける use-after-free 脆弱性である CVE-2019-19447 のパッチまたは解析を含む。
 satheesh575555/system_bt_aosp10_r33_cve-2021-0589
CVE-2021-0589のパッチが適用されたAOSP Bluetoothスタック。セキュリティ研究とエクスプロイト開発のための脆弱なバージョンを提供します。
 blasty/wake-and-break
AMD navi31(RX 7900)GPU向けのPSPエクスプロイトで、ファームウェアの署名チェックを無効化し、カードが署名なしのSMU、SDMA、MEC、IMU、RLCファームウェアを読み込めるようにします。コールドブート後は永続しません。
 innotecsystem/device-reversing
このリポジトリには、デバイスのリバースエンジニアリングに関するwrite-upが含まれています。
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
Android Fluoride Bluetoothスタックのソースコードで、CVE-2021-0474に焦点を当て、Bluetooth実装の脆弱性研究とセキュリティ分析の基盤を提供します。
 ali-py3/exploit-cve-2026-2670
CVE-2026-2670の概念実証エクスプロイト。Advantech WISE-6610ルーターにおけるコマンドインジェクションの脆弱性で、認証済みの攻撃者がroot権限で任意のコマンドを実行できるようにします。
 rampagex/firmware-mod-kit
code.google.com/p/firmware-mod-kit から自動エクスポートされました。
 icicle-emu/icicle
MSP430ファームウェア向けのエミュレーションベースのファザーで、メモリ破壊バグを発見・分析し、詳細なクラッシュレポートと再現可能な入力を生成します。
 chrisjd20/hikvision_cve-2017-7921_auth_bypass_config_decryptor
このPythonファイルは、CVE-2017-7921の脆弱性があるhikvisionカメラで使用されるconfigurationFileを復号化します。
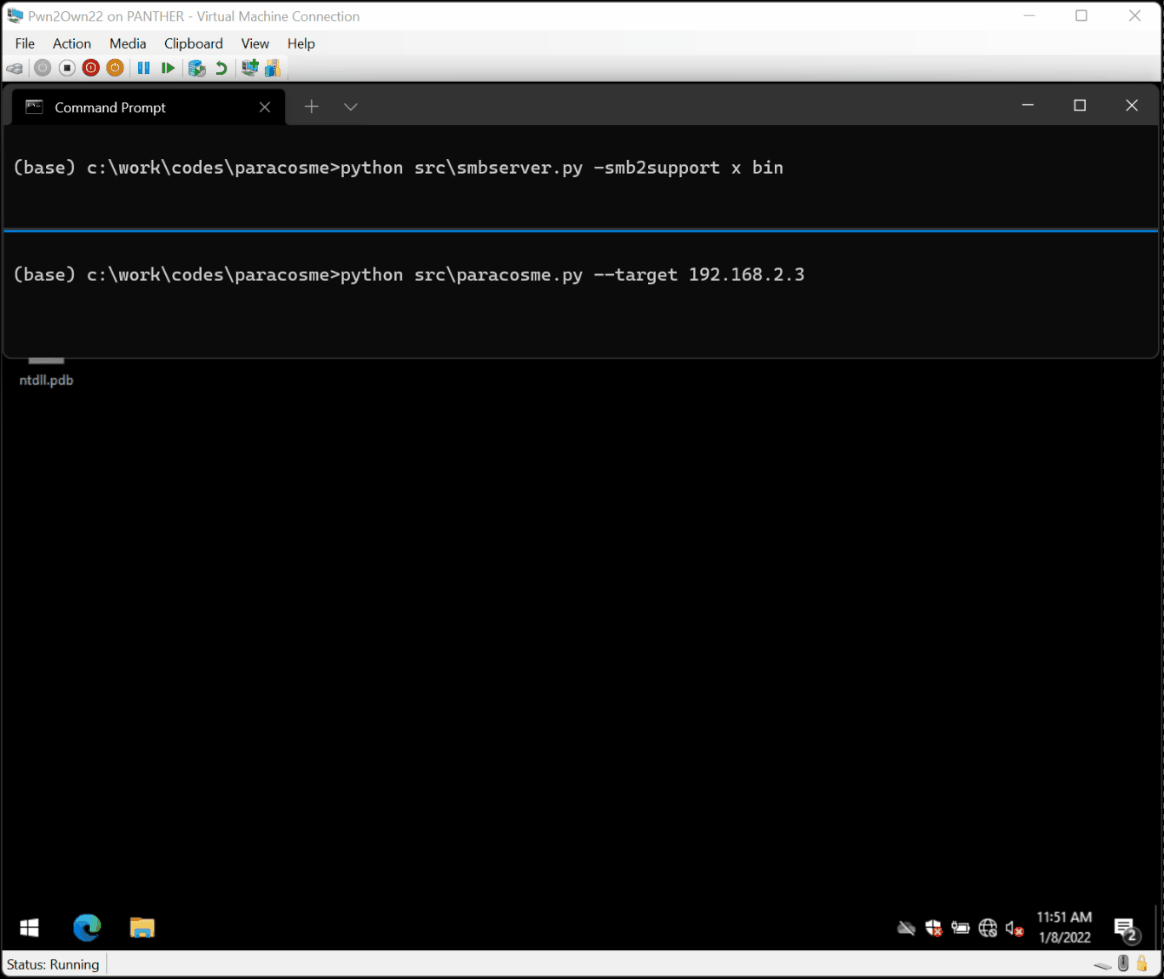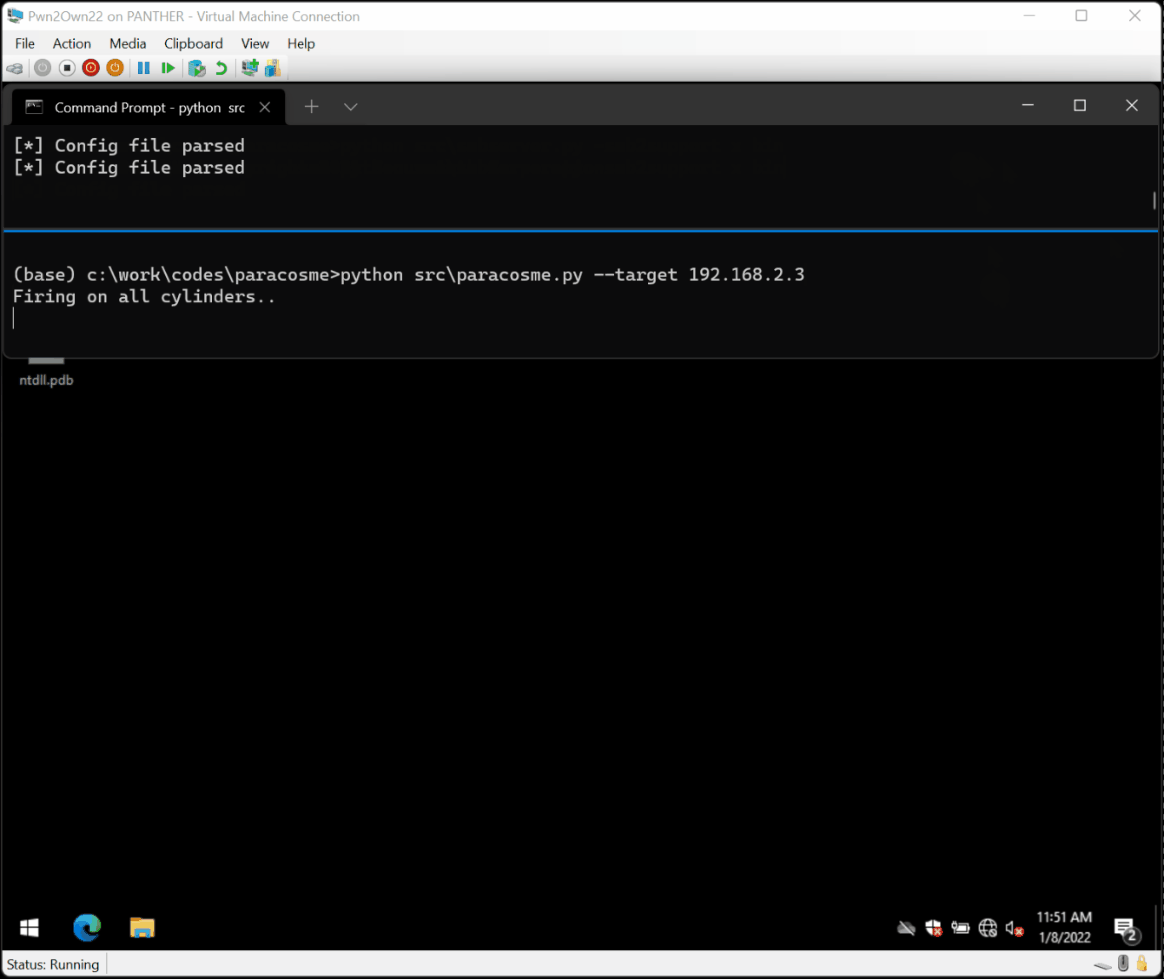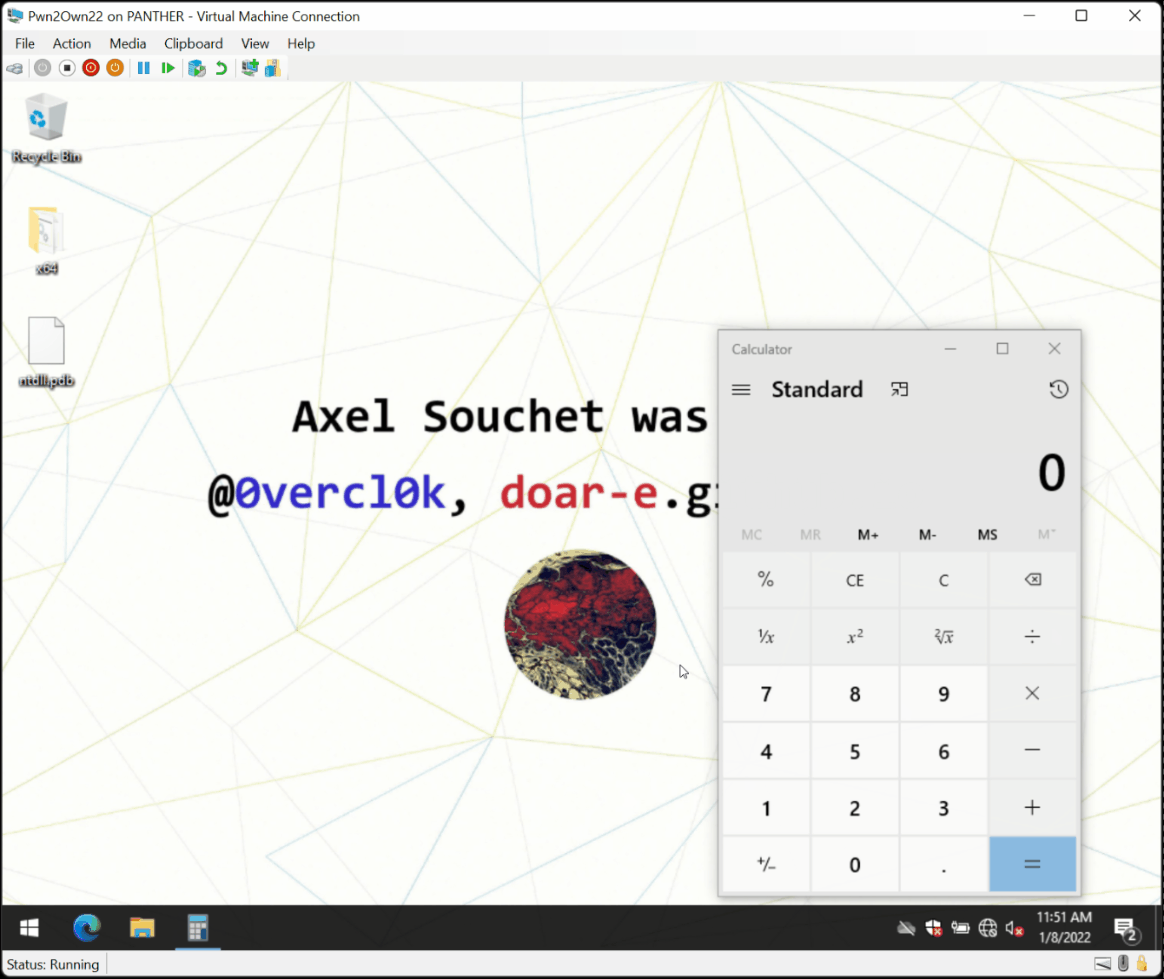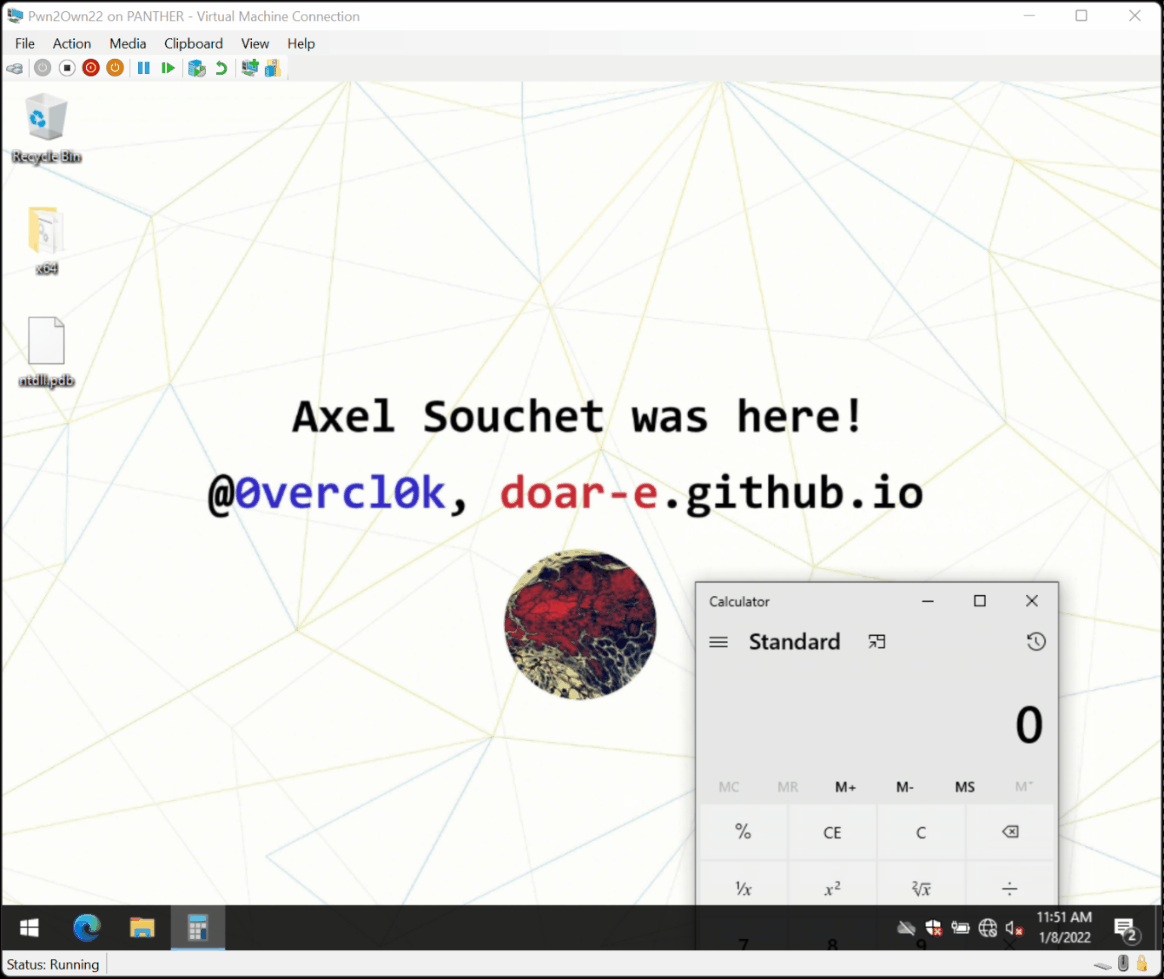 0vercl0k/paracosme
Paracosmeは、Pwn2Own Miami 2022コンテストのステージ上で実証に成功した、ICONICS Genesis64を侵害するゼロクリックのリモートメモリ破壊エクスプロイトです。
 armissecurity/urgent11-detector
ArmisによるURGENT/11検出ツール
 lachlan2k/cve-2023-35803
PoCエクスプロイト for CVE-2023-35803:Aerohive HiveOS/Extreme Networks IQ Engineにおける未認証のバッファオーバーフローを利用し、ARMベースのワイヤレスアクセスポイント上でリモートコード実行を可能にします。
 kiwidoggie/oni-framework
C/C#で書かれた組み込みシステム向けC2ソフトウェア
 fans0n-fan/treck20-related
CVE-2020-11896 Treck TCP/IP スタック用 PoC およびデバイス資産調査
 finngineering/apxutil
シュナイダーエレクトリックPLCのアーカイブファイルを操作するツール








