#1
 owasp/owasp-istg
IoTセキュリティテストガイド(ISTG)は、IoT分野におけるペネトレーションテストのための包括的な方法論を提供し、IoT市場の革新や発展に適応できる柔軟性を備えつつ、テスト結果の比較可能性を確保します。
 sidenai/hyperion-disassembler
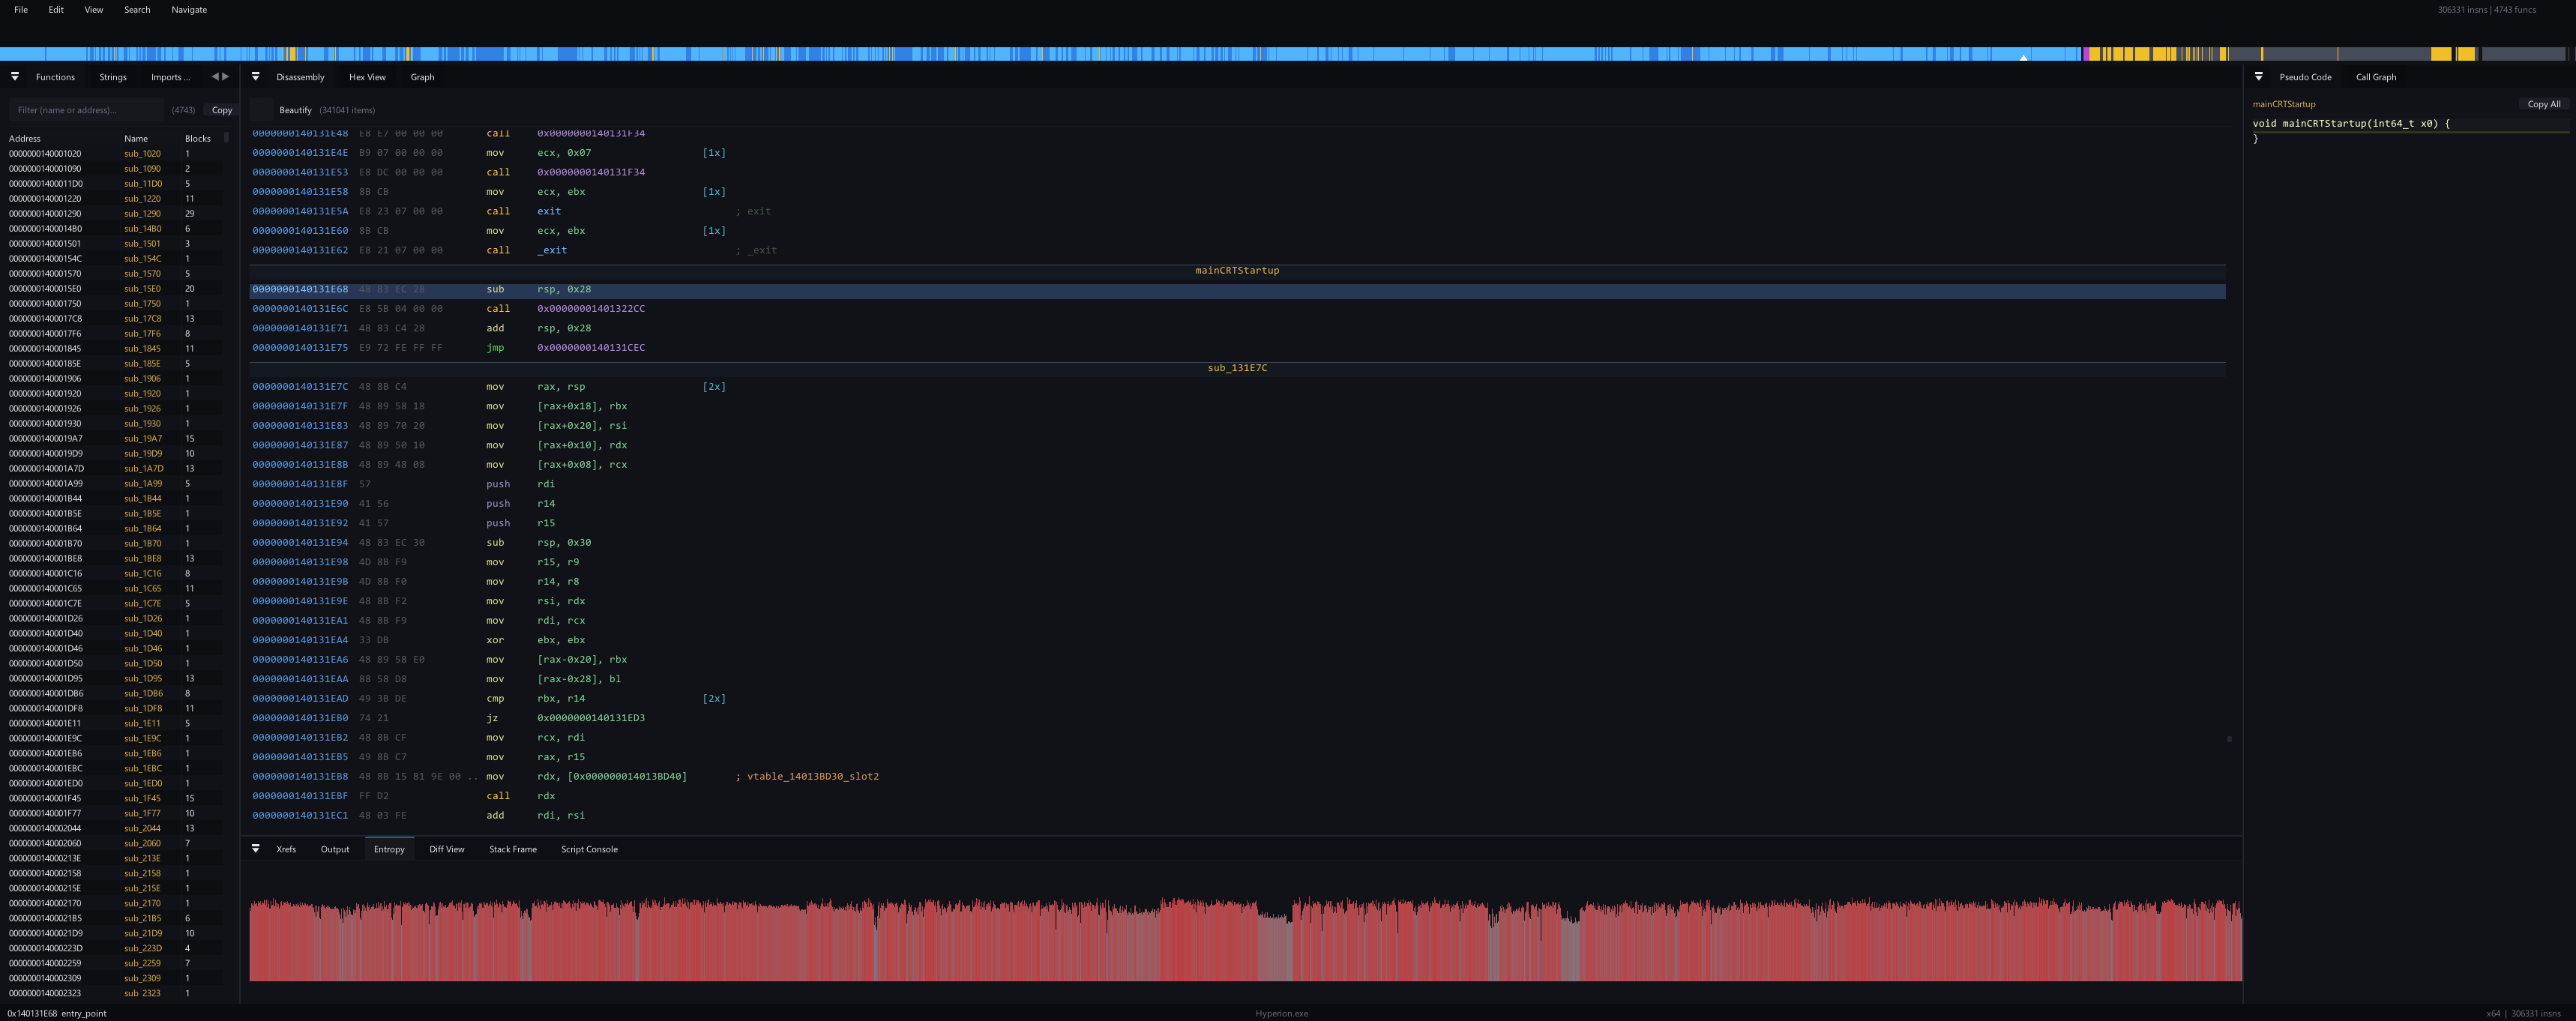
ネイティブ マルチアーキテクチャ逆アセンブラ&逆コンパイラ - PE/ELF/Mach-O, x86/x64/ARM64, Luaスクリプティング, RTTI復元
 cmu-sei/kaiju
CERT Kaijuは、Ghidraソフトウェアリバースエンジニアリングスイート向けのバイナリ解析フレームワーク拡張機能です。このリポジトリは「ミラー」です -- チケット、バグ報告、プルリクエストは@CERTCCの上流ホームページ(https://github.com/certcc/kaiju)に…
 bishopfox/forticrack
暗号化されたFortinet FortiOSファームウェアイメージを復号化する
 gdbinit/efiswissknife
IDAプラグインで、(U)EFIバイナリのリバースエンジニアリングを強化し、バッチ解析、GUIDデータベース、サービス使用統計をファームウェアセキュリティ研究に活用します。
 arthastang/iot-implant-toolkit
IoTデバイスのインプラント攻撃用ツールキット
 icicle-emu/icicle
MSP430ファームウェア向けのエミュレーションベースのファザーで、メモリ破壊バグを発見・分析し、詳細なクラッシュレポートと再現可能な入力を生成します。
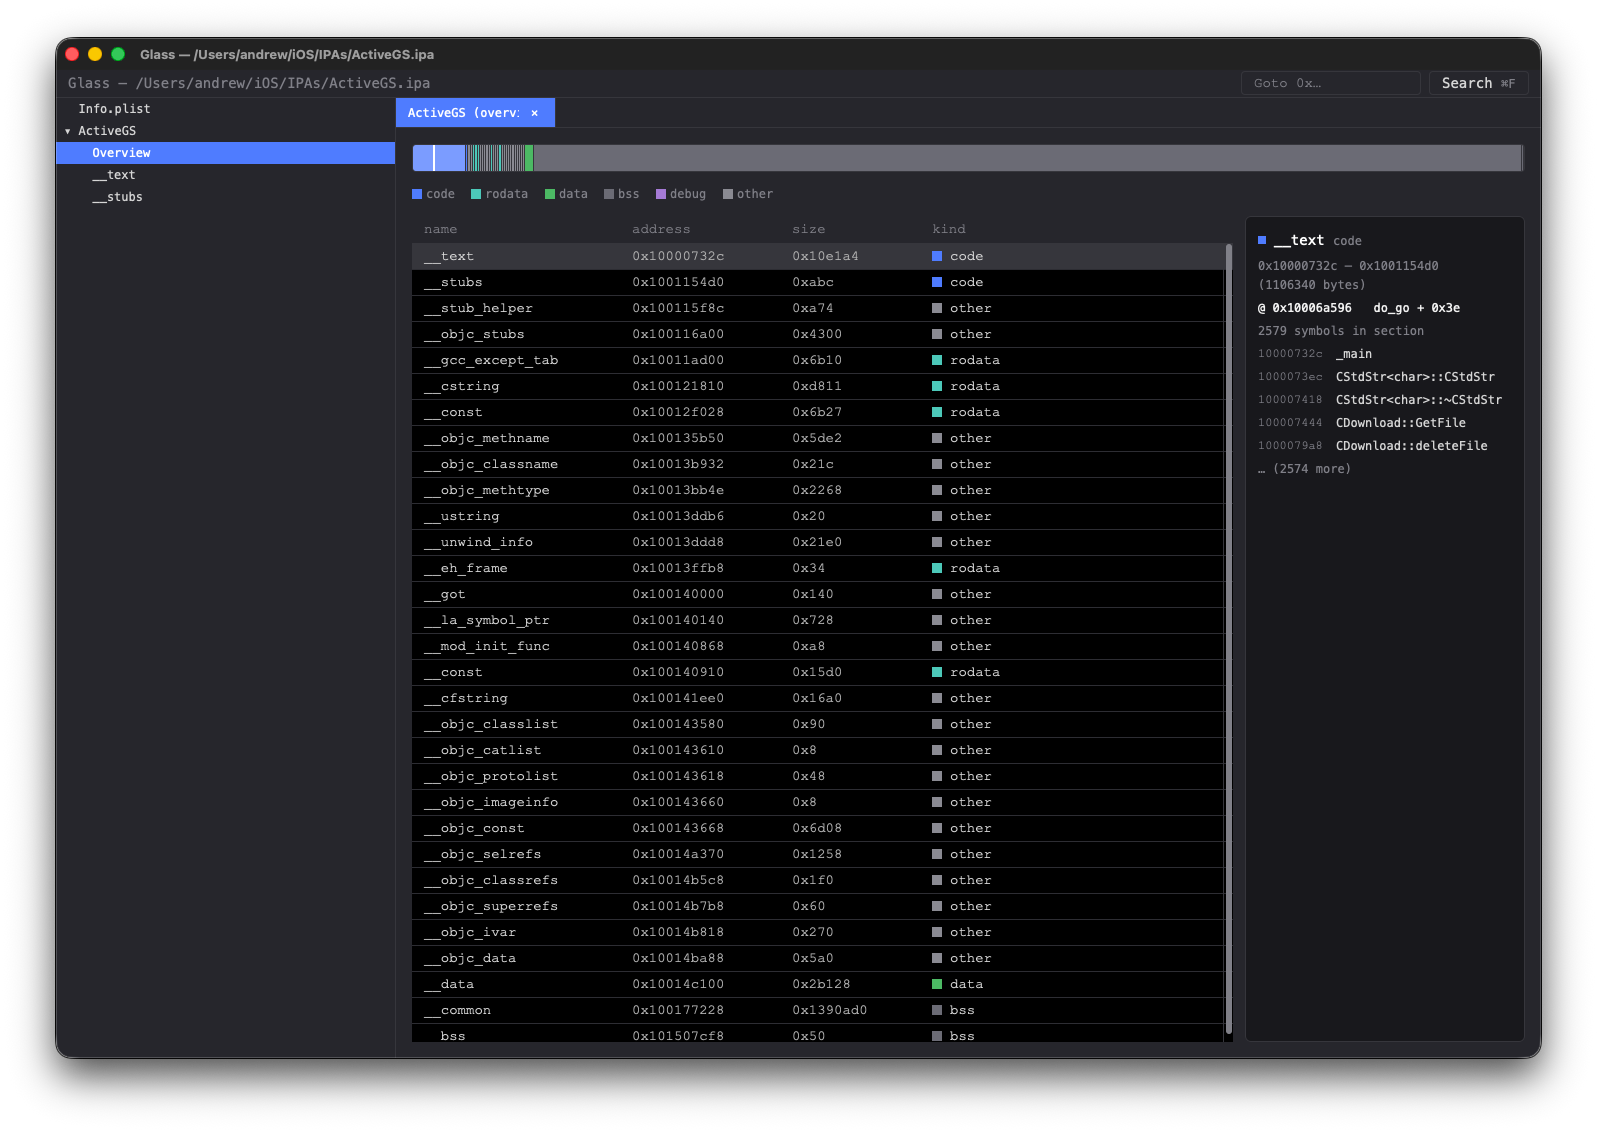 azw413/glass
Glass - 高速かつ無料のIDA Pro代替品
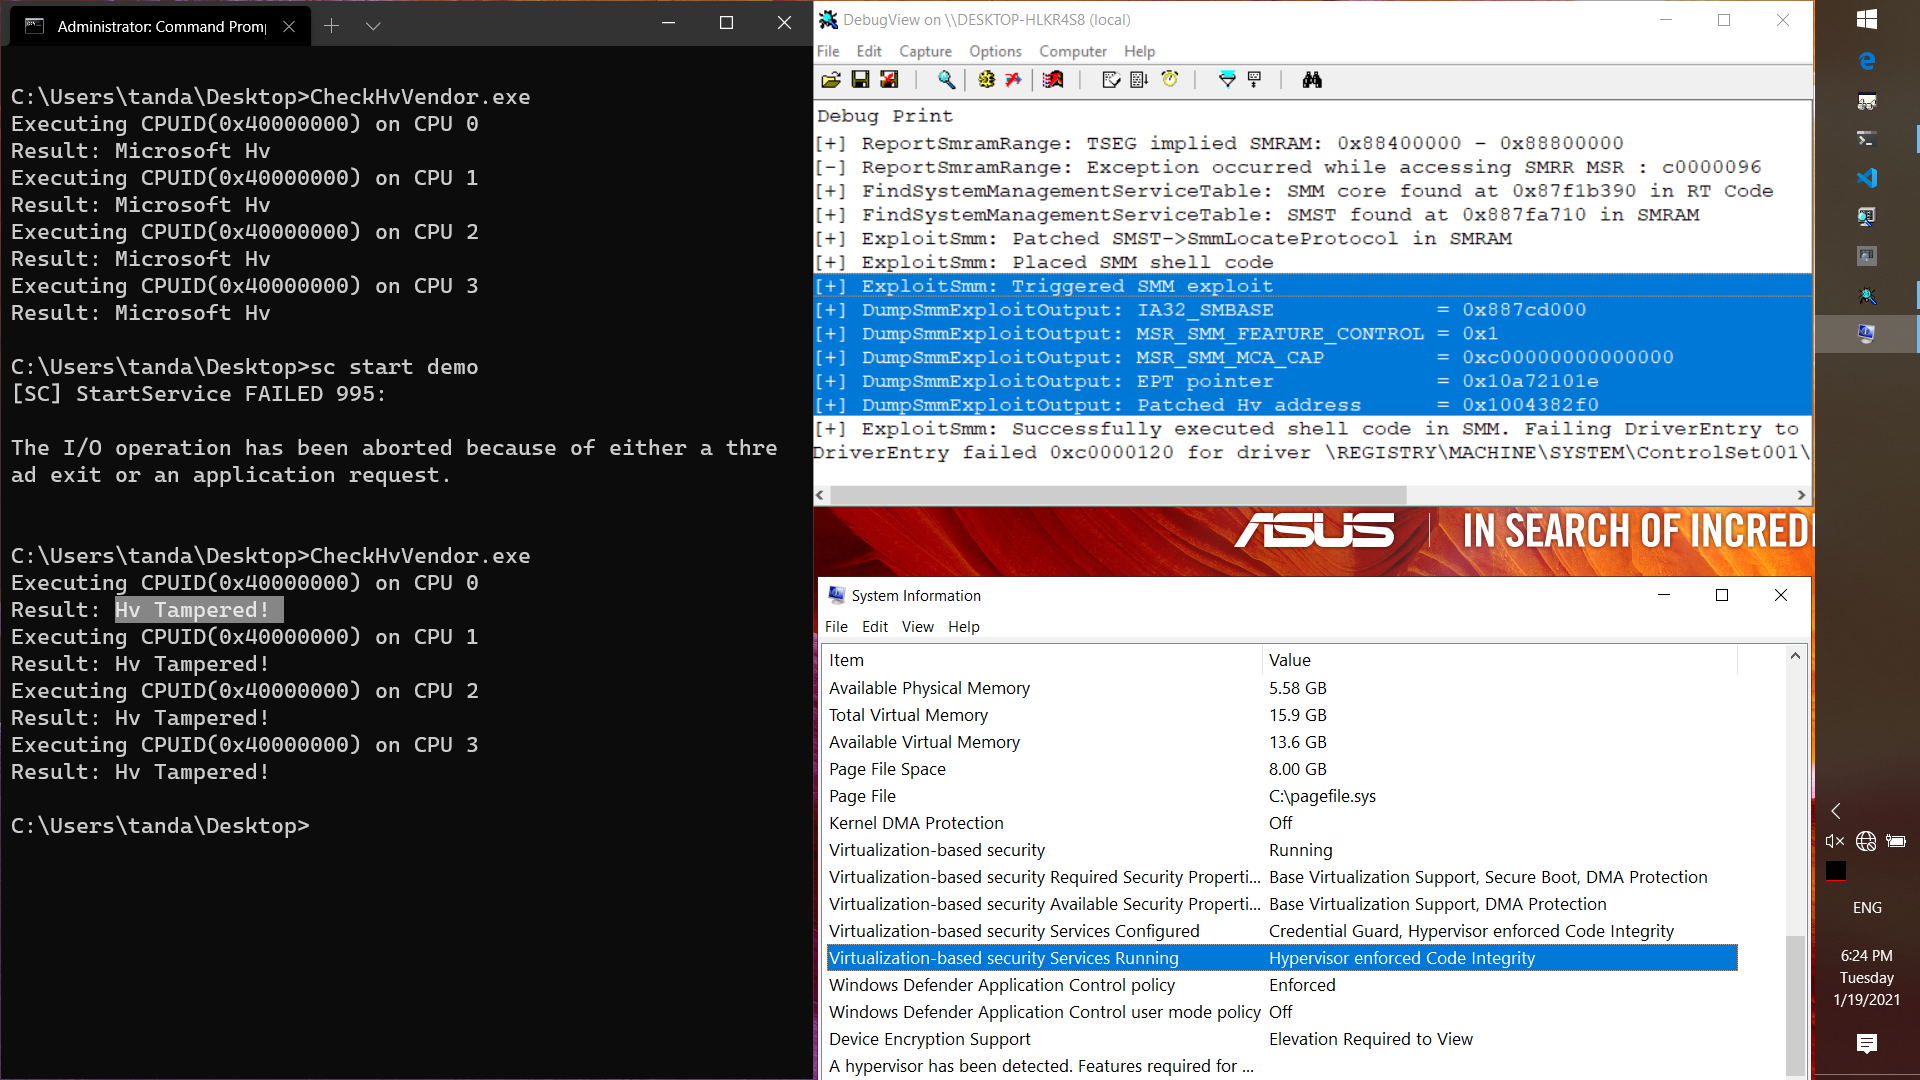 tandasat/smmexploit
CVE-2021-26943のレポートとエクスプロイト、ASUS UX360CA BIOSバージョン303におけるカーネルからSMMへのローカル権限昇格の脆弱性。
 scriptingxss/iotgoat
IoTGoatは、OpenWrtをベースにした意図的に脆弱性を持たせたファームウェアです。
 nccgroup/asafw
Cisco ASAファームウェアを扱うためのスクリプト集 [パック/アンパックなど]
 mncoppola/rpef
コンシューマー/SOHOルーター向けのストックファームウェアイメージにバックドアを仕込むプロセスを抽象化し、迅速化します。
 ultrasina/androidreverse
Androidリバースエンジニアリングを完全にオンデバイスで実行。Radare2によるバイナリ解析、8つのJavaデコンパイラ、Flutter & Unity il2cppサポート。
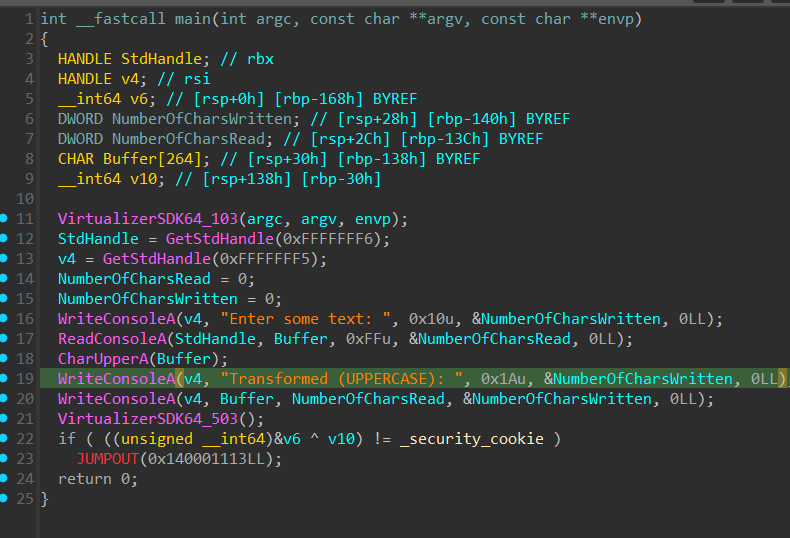 backengineering/themida-devirt
Themida Devirt 結果
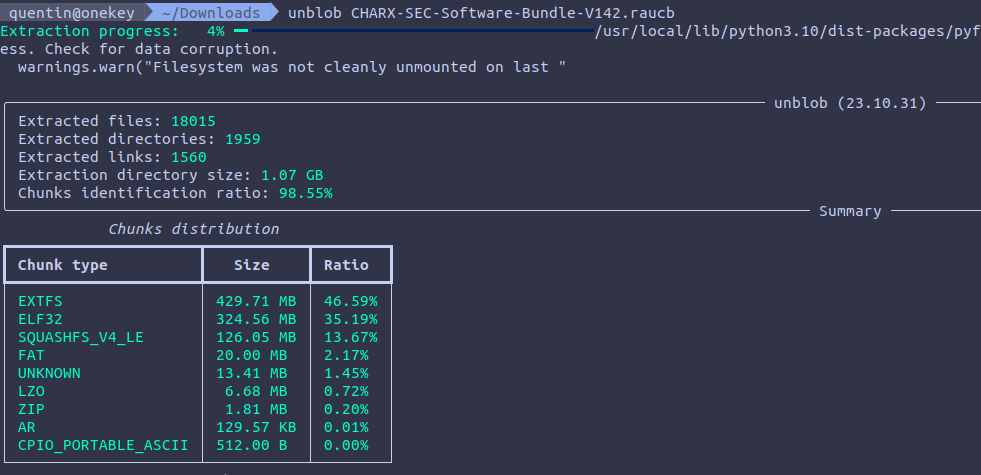 onekey-sec/firmware-workshop
このワークショップセッションでは、EV充電器からファームウェアを抽出し、そのファームウェアを詳しく解析して、最終的にエミュレートすることで、サービスとリアルタイムにやり取りできるようにします。
 amd2g2zz/kunglao-agent
リバースエンジニアリングのエキスパートエージェント:自ら分析経路を計画し、あらゆる事実を生の証拠から導き出し、機械的な検証ゲートの下で収束する — ファームウェア、プロトコル、Web/JS、リスク管理、バイナリ。
 wolfssl/wolfcose
組み込みシステム向けの高速、ポータブル、軽量なCOSE + CBOR実装。PQC、FIPS 140-3、DO-178、MISRA Cをサポート。wolfSSL採用。