#1
 quarkslab/binbloom
生バイナリファームウェア解析ソフトウェア
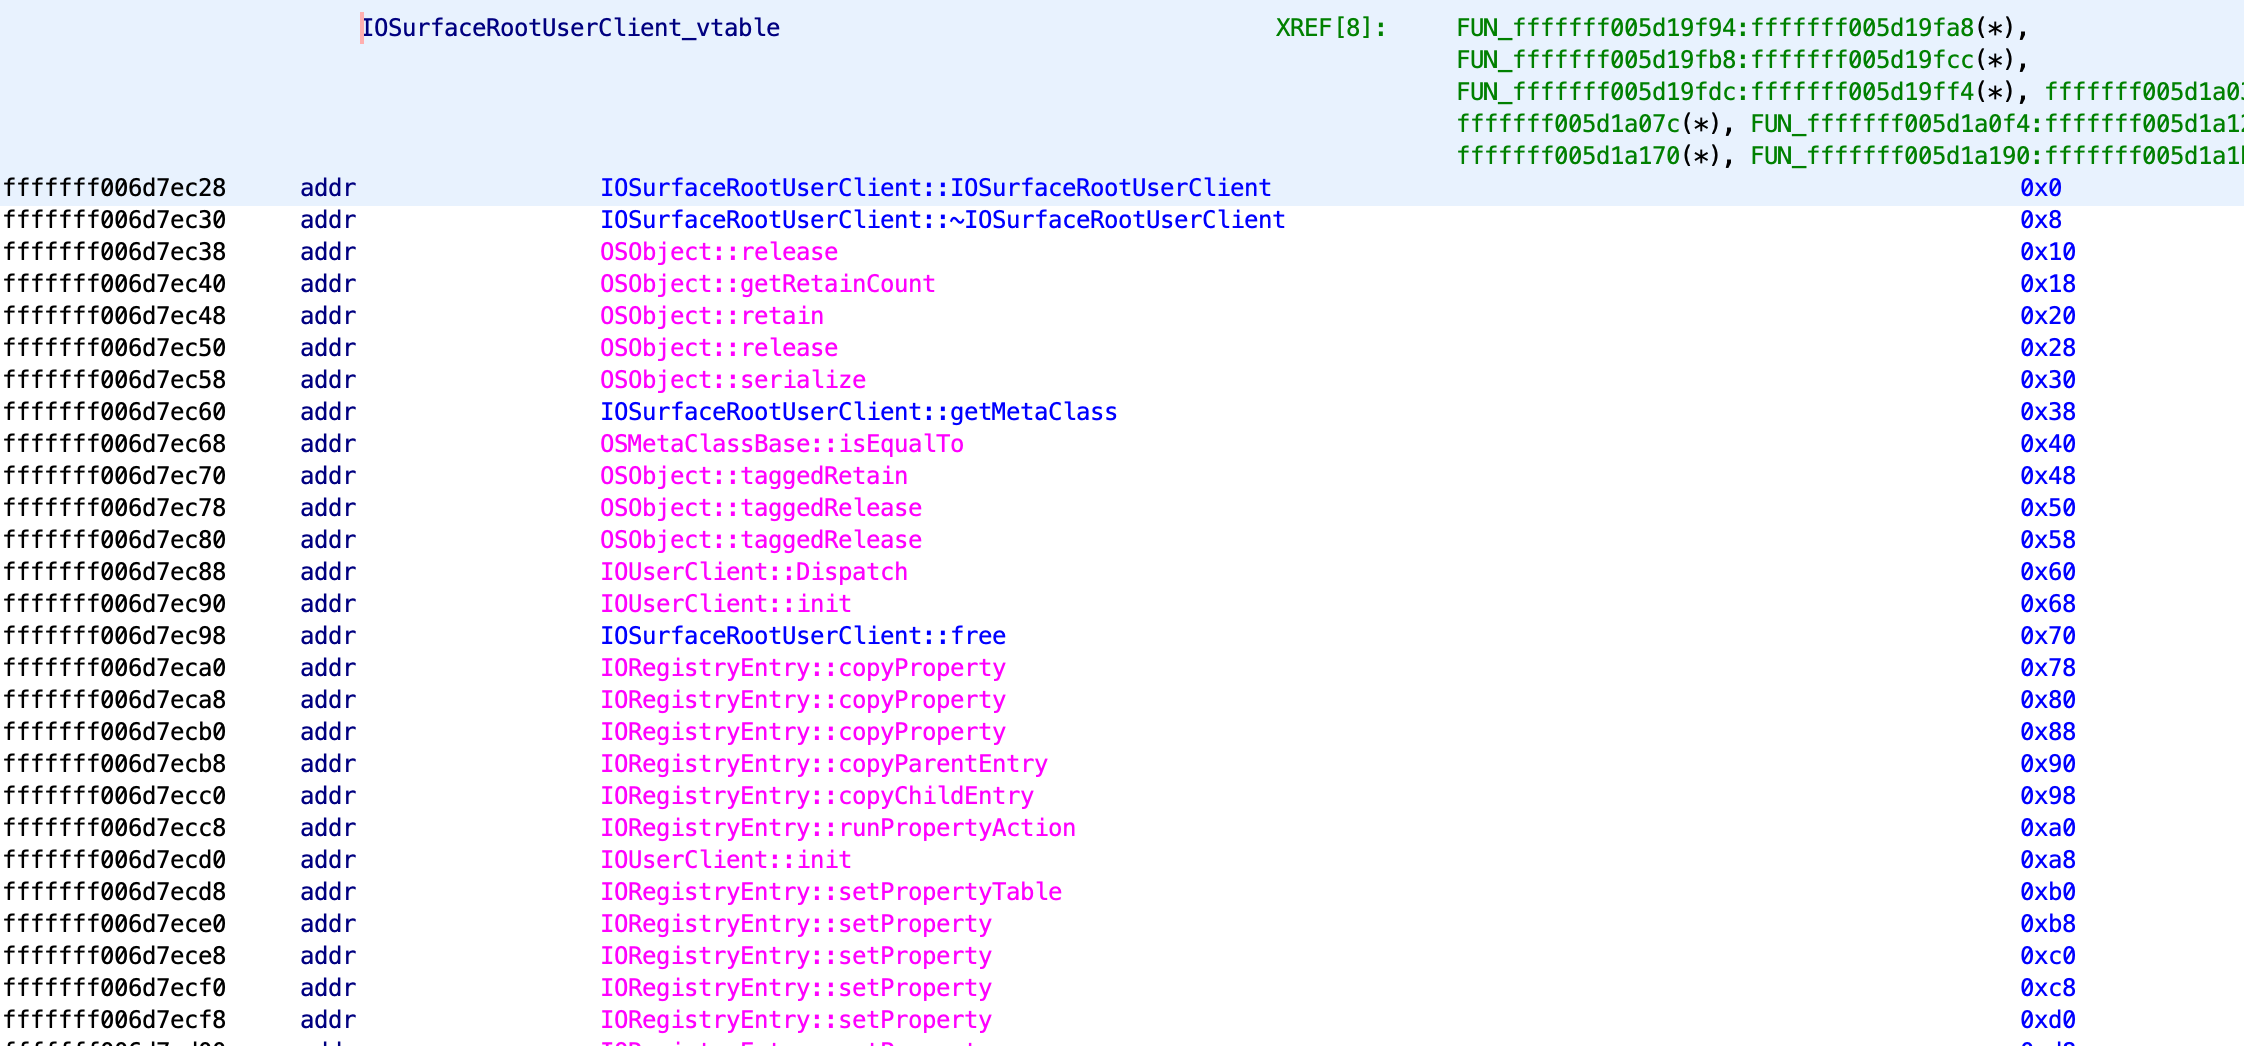 0x36/ghidra_kernelcache
iOS kernelcache リバースエンジニアリングのための Ghidra フレームワーク
 pixel-props/build.prop
自分だけのsystem.propを構築するためのBashスクリプト
 forescout/project-memoria-detector
ネットワークデバイス上の16種類の組み込みTCP/IPスタックをICMP、TCP、HTTP、SSH、FTPプロービング技術を使用して識別するアクティブフィンガープリンティングツール。脆弱性評価用。
 ablation-tool/ablation
逆アセンブリ、逆コンパイル、テイント解析、バージョン差分、セマンティック検索を備えたリバースエンジニアリングフレームワーク。さらにLLM駆動の自律的なバイナリおよびファームウェア解析も可能。
 infobyte/cve-2022-27255
30以上のルーターモデルに影響するRealtek eCos SDK SIP ALGバッファオーバーフローであるCVE-2022-27255向けの自動ファームウェア解析・エクスプロイトツールキット。PoCエクスプロイト、Ghidra検出スクリプト、DEFCON講演資料を含みます。
 microsoft/igvm
Independent Guest Virtual Machine (IGVM) ファイルを作成および読み込むためのRustライブラリおよびフォーマット仕様。AMD SEV-SNPおよびIntel TDXテクノロジーを備えたハードウェア分離VMをサポート。
 zhuowei/cheese
CVE-2025-21479 の概念実証、だと思う
 owenpawl/cerberus-re-skill
cerberus-reは、Ghidra、LLDB、Fridaを中心とした再現可能な静的/動的/インストゥルメンテーションの三要素ループを構築するための、ローカルかつApple向けのリバースエンジニアリングワークベンチです。
 binarly-io/supplychainattacks
文書化されたファームウェアサプライチェーン攻撃のキュレーション済みリポジトリです。IoC、検出ツール、参考情報を備え、防御者がファームウェアサプライチェーン侵害を理解し、対策するのに役立ちます。
 intel/device-modeling-language
ドメイン固有言語で、仮想プラットフォーム向けの高速な機能デバイスモデルを記述します。DMLをC言語にコンパイルし、Intel Simicsシミュレーター向けに調整されたAPIコールを生成することで、ハードウェアシミュレーションとセキュリティテストを可能にします。
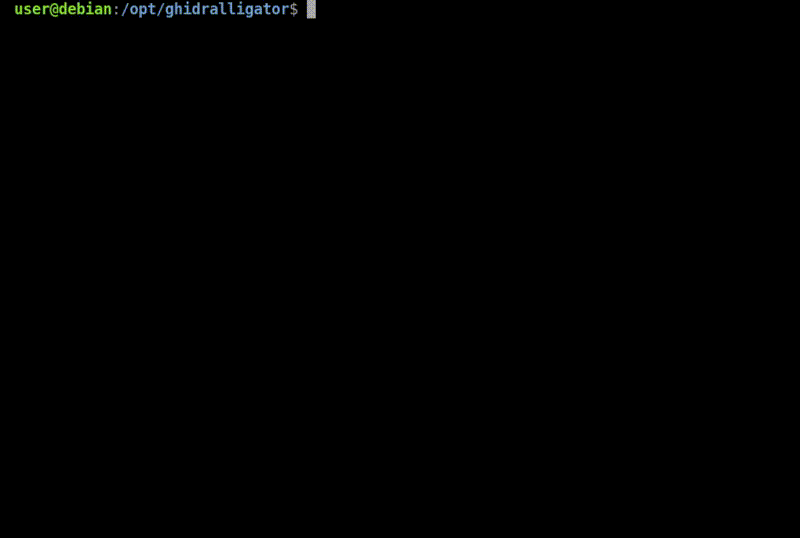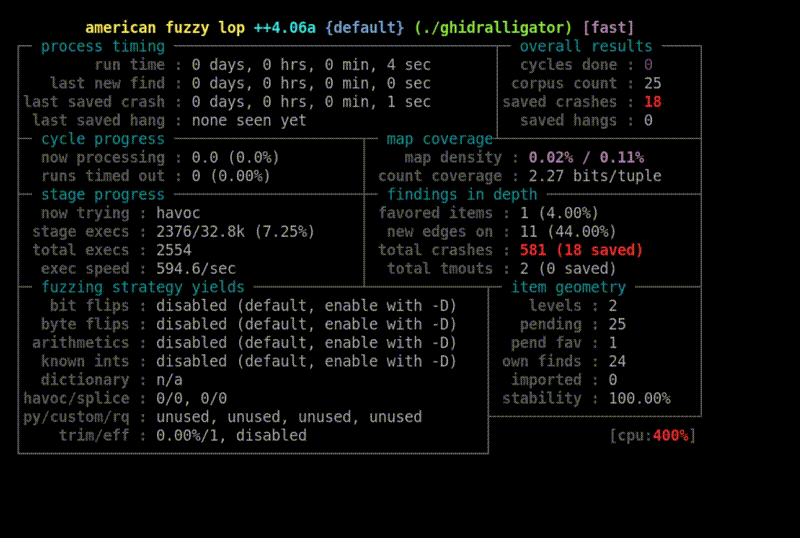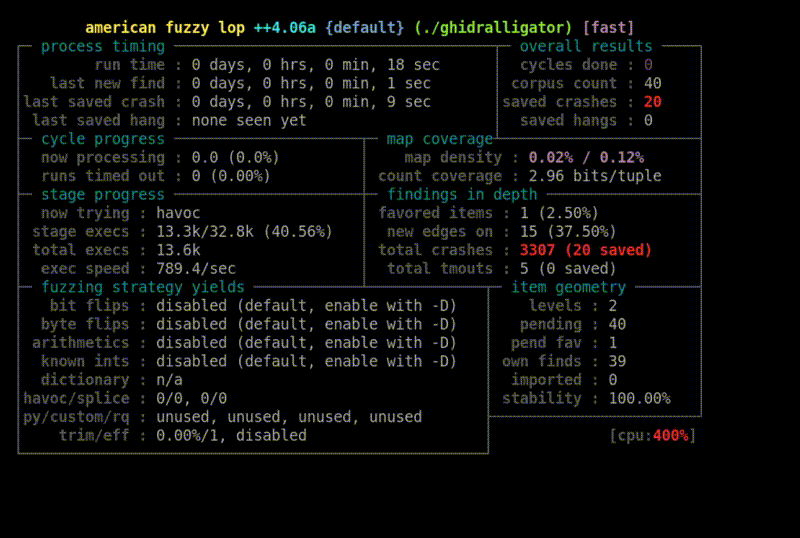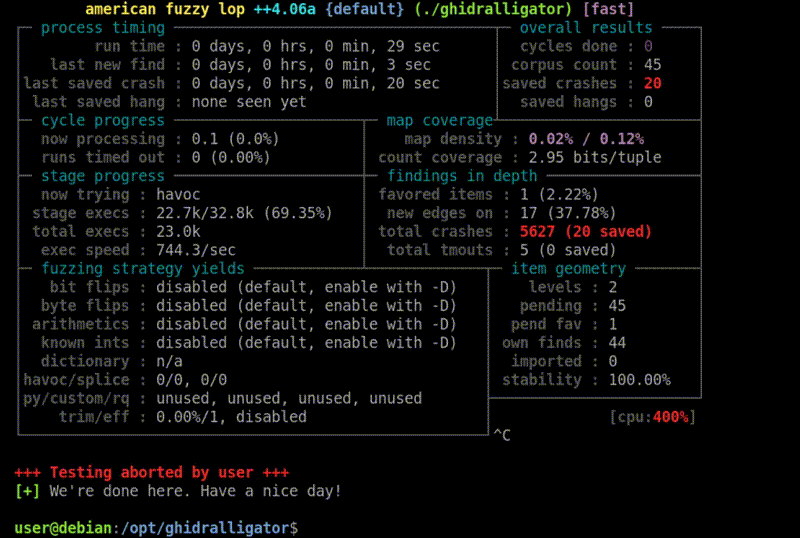 airbus-cyber/ghidralligator
Ghidra/Sleighを使用したマルチアーキテクチャpcodeエミュレータ。AFL++によるバイナリ、ファームウェア、組み込みターゲットのファジングに対応し、ASANでメモリ破壊バグを検出します。
 nccgroup/asatools
NCC GroupのCisco ASA関連ツールプロジェクトをすべて取得するためのメインリポジトリ。
 theldus/bread
注入可能なリアルモード x86 デバッガ。BIOSリバースエンジニアリングおよびシリアルケーブルを介した任意のリアルモードコードデバッグ用。GDB統合とハードウェアブレークポイント/ウォッチポイントサポート付き。
 binarly-io/fwhunt
Binarly Firmware Hunt (FwHunt) 规则格式旨在扫描 UEFI 固件中的已知漏洞。
 binarly-io/fwhunt-scan
UEFIファームウェアを解析し、FwHuntルールを使用してUEFIモジュールを検査するツール
 florianmattana/sass-king
NVIDIA SASS命令辞書のリバースエンジニアリング、カーネル監査、およびGPUアーキテクチャ間のパターン認識。