#1
 lr-m/icseeu
これは、iCSeeアプリケーションを使用するカメラ向けのツール/PoC/エクスプロイトのスイートです。そして、そうです - NESゲームを実行できます!
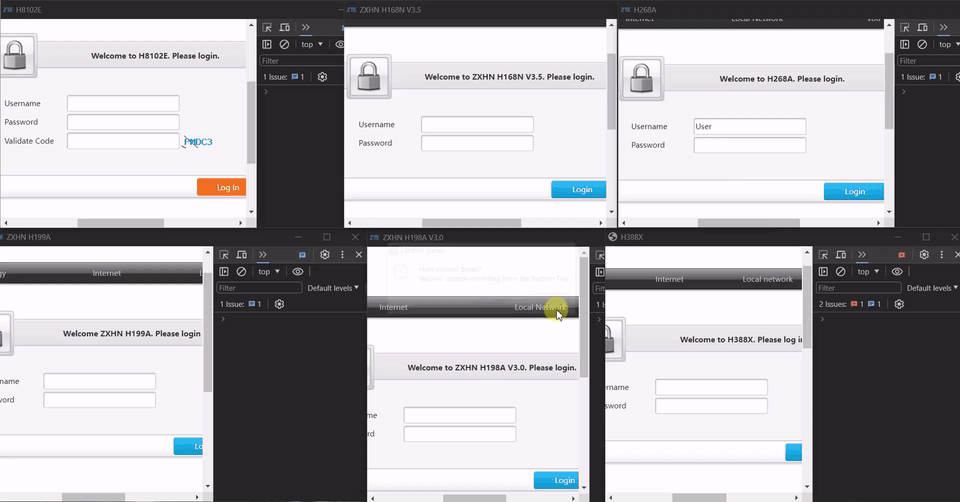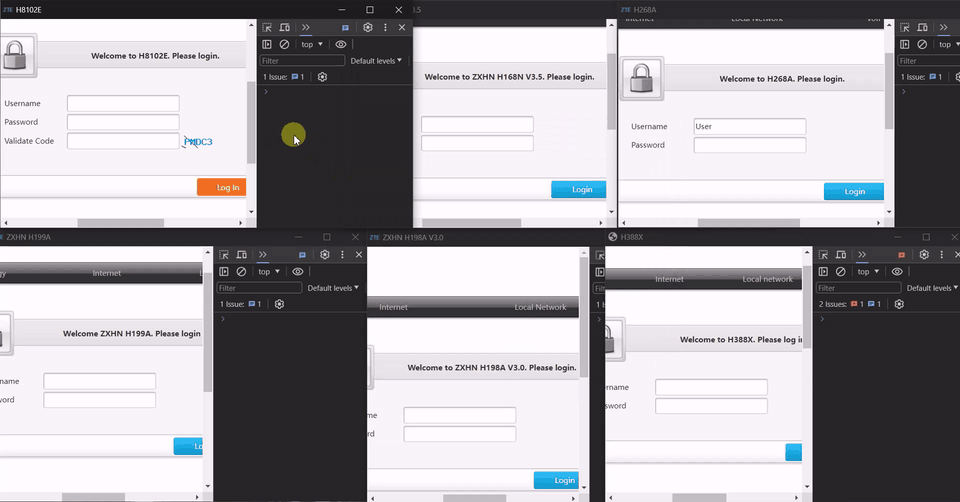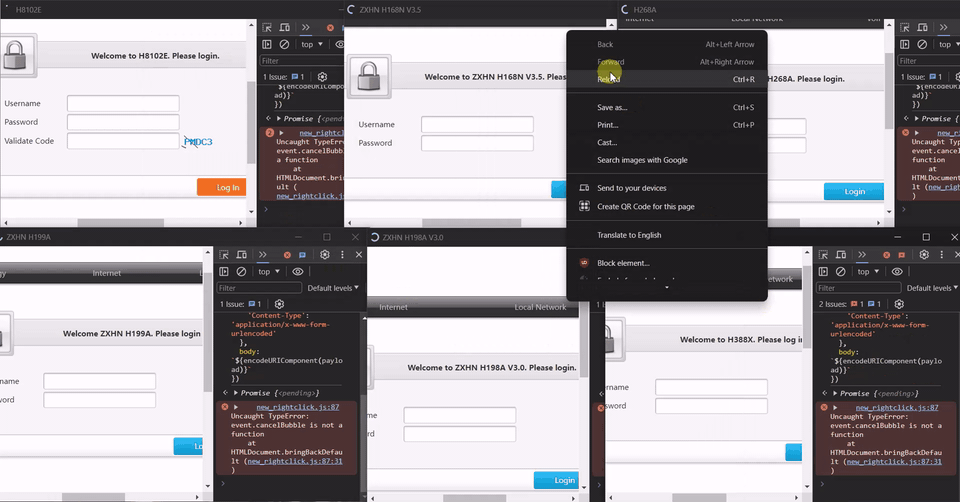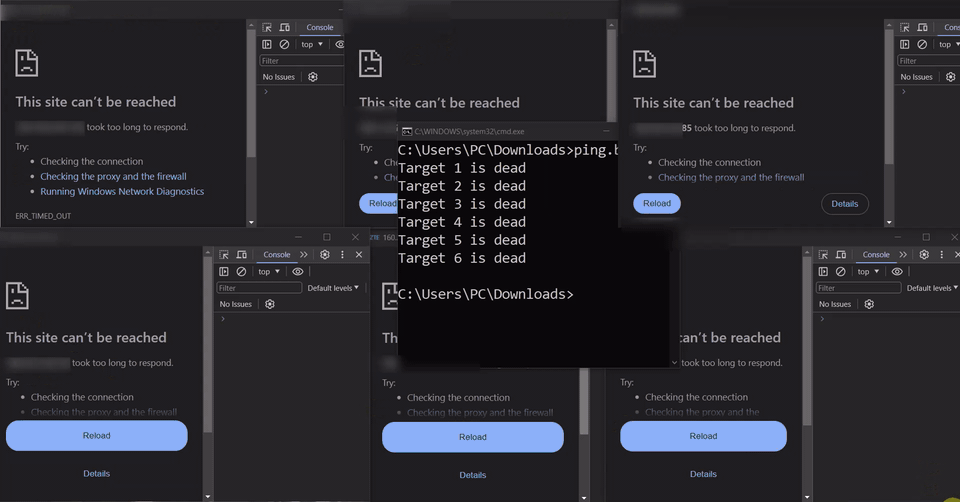 minanagehsalalma/cve-2026-34473-unauthenticated-dos-zte-routers
CVE-2026-34473の技術的な分析:17以上のZTEルーターモデルに影響を与える未認証のサービス拒否。
 themalwareguardian/cve-2022-34301
CVE-2022-34301 の Secure Boot バイパスを、Eurosoft 署名済み UEFI Shell (esdiags.efi) 経由で実演し、mm コマンドを使って gSecurity2 を無効化し、未署名の UEFI アプリケーションをロードします。
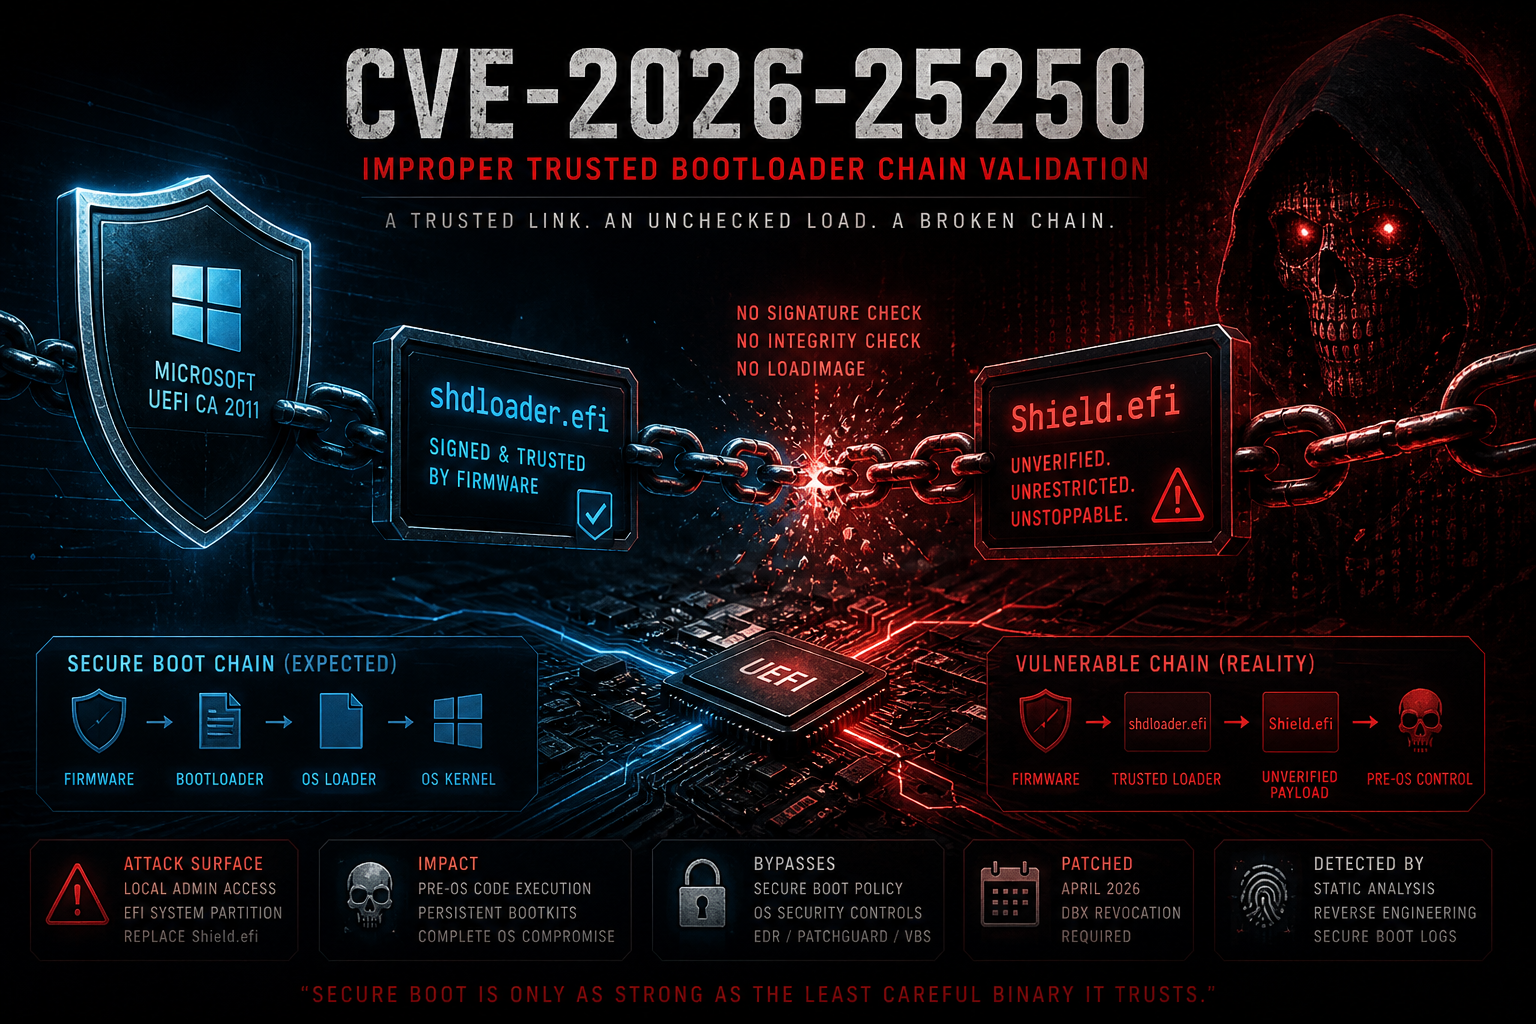 themalwareguardian/cve-2026-25250
CVE-2026-25250の解析とエクスプロイト。Horizon DataSys Reboot RestoreにおけるSecure Bootバイパスで、shdloader.efiが検証なしにShield.efiを読み込みます。
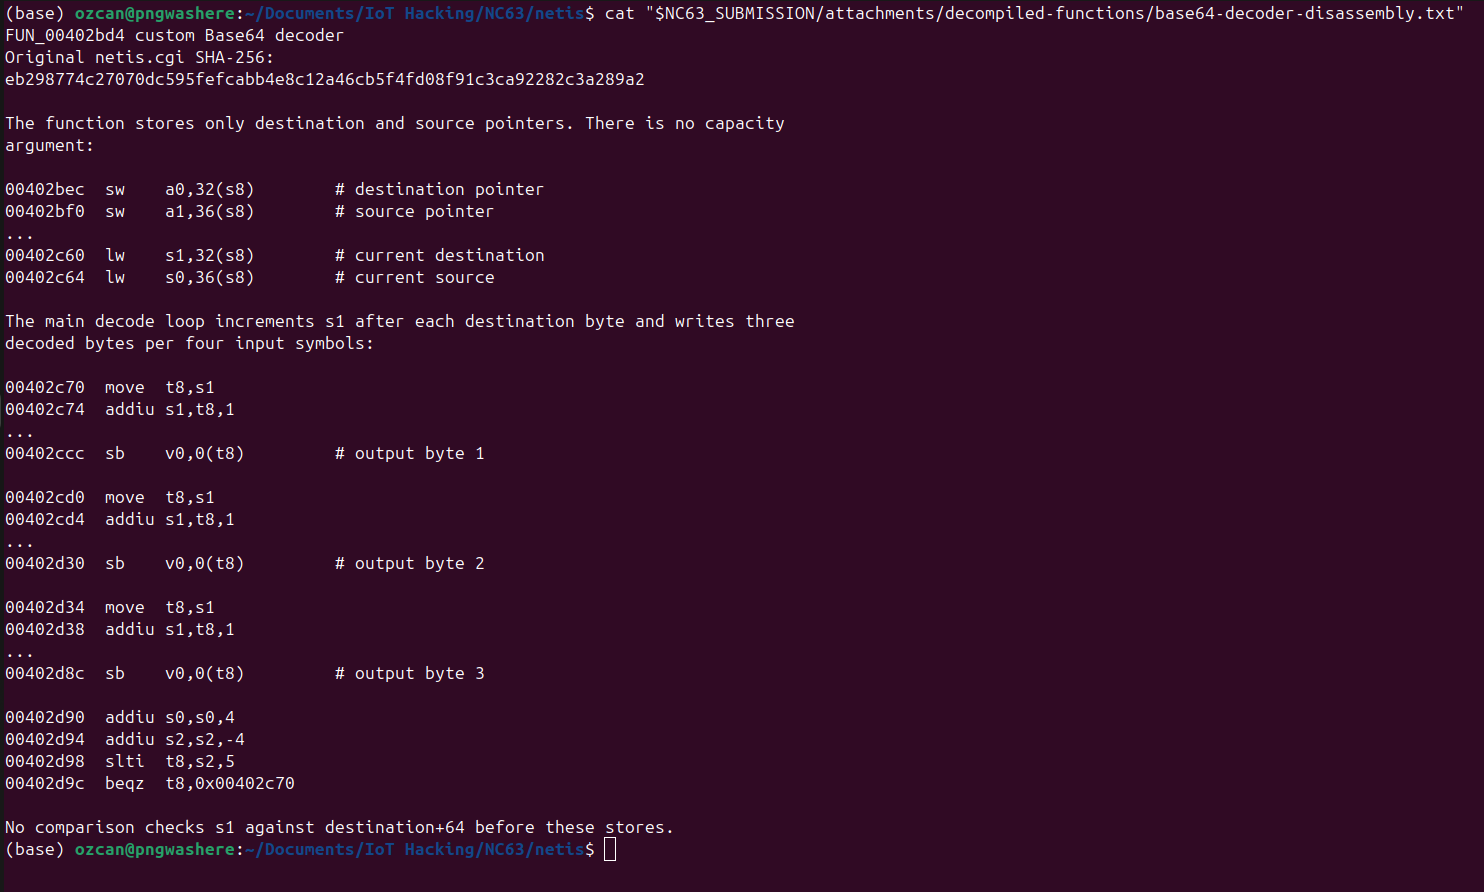 ozcanpng/cve-2026-76070
Original research and PoC for a pre-auth Base64-decoded password stack buffer overflow in Netis NC63 login.cgi
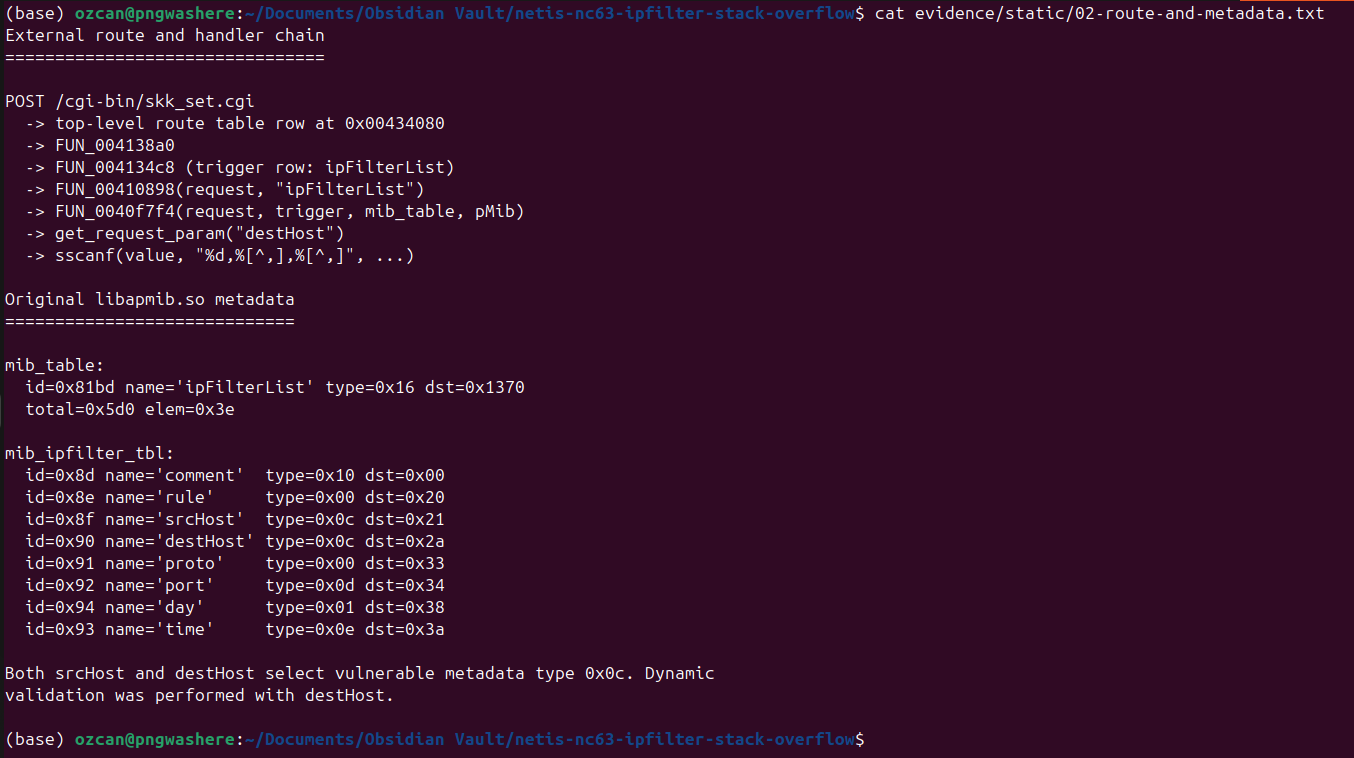 ozcanpng/cve-2026-76071
Original research and PoC for a pre-auth stack buffer overflow via unbounded sscanf scanset in the Netis NC63 ipFilterList handler
 ret5et/watchguard_webui_unpacker
Watchguard Sysa-dl ファイル形式
 hoangrealer/cve-2023-27216
ファームウェアハッキングへの初心者のアプローチ
 tobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research
GIGABYTE H510M K V2 (`H510MKV2.F3`) BIOS イメージの静的リバースエンジニアリング: PI-spec SMM Core メモリアロケータの完全な UEFI ファームウェアボリューム抽出分析と、GIGABYTE/Binarly が2025年に開示した4つの…
 squirre17/cve-2019-8985
CVE–2019–8985 Netis WF2411 RCE
 voltaireyoung/cve-2024-31719----ami-aptio-5-vulnerability
AMI Aptio 5 NvLockモジュールのローカルアクセス制御バイパスを示します。管理者パスワードを含むNVRAM変数の変更を可能にし、概念実証ビデオ付きです。
 0xbekoo/cve-2026-8863
CVE-2026-8863の影響を受けるUEFI Secure Boot shimのハッシュとshimバージョン
 mr-zapi/cve-2024-54085
CVE 2024-54085 用の単なる PoC
 fwnavy/rmasmoke
RMASmoke メインリポジトリ。 CVE-2025-1122
 victorique-123/cve-2023-38829-netis-wf2409e_report
NETIS WF2409Eルーターに対して実施した完全なハードウェアセキュリティ分析研究。デバイスの分解分析、デバッグインターフェースの識別、ファームウェアの抽出などを通じて、ハードウェア分析の全工程、脆弱性の詳細、および対応するセキュリティアドバイスを記録しました。IoTデバイスのセキュリティ向上…
 hunt-benito/the-same-key-opens-every-box-cve-2026-71960-hard-coded-jwt-secret-in-cudy-wr3000-mesh-mqtt
PoCツールキット:ルーターファームウェアを展開し、デバイスのシークレットを復号化し、JWTトークンを偽造して、CVE-2026-71960/71961を悪用し、Cudy WR3000メッシュMQTTブローカーを乗っ取ります。
 micaelmaciel/cve-2024-55211
Tk-Rt-Wr135G における Cookie ベースの認証脆弱性