
 #1
システムまたはデータへの不正アクセスを取得するために脆弱性を悪用するためのツール。
Kitploit おすすめ
 s1ko/cve-2026-52618
executeDeployment extraVars を介した @webfer/mcp-ansible-drupal における OS コマンドインジェクションの PoC を含む CVE-2026-52618 を文書化し、さらに検出ガイダンスと緩和策も提供します。
 s1ko/cve-2026-52616
nmap MCPサーバーにおけるOSコマンドインジェクションに関するアドバイザリと良性のPoC。重複CVEの追跡、検出ガイダンス、および緩和策を含みます。
 hypnguyen1209/log4j2-rce
Apache Log4j 2 における FilteredObjectInputStream MarshalledObject バイパスを介した事前認証 RCE
 horkimhab/cve-2026-19912-cve-2026-19913-cve-2026-19914
CVE-2026-19912、CVE-2026-19913、CVE-2026-19914の概念実証エクスプロイト。Kalturaにおけるファイル読み取りとリモートコード実行を実証し、許可されたセキュリティテストと教育を目的としています。
 ioallocate/immapper
AMDの脆弱なドライバーAmdTools64.sysを悪用して物理メモリの読み書き(Physical R/W)を行うデモンストレーション。
 khashayarnzk/cve-2025-2945-pgadmin-rce
# CVE-2025-2945 のPoC — pgAdmin 4 認証済み eval() インジェクション RCE、CVSS 9.9
 hackspeak/cve-2026-75604
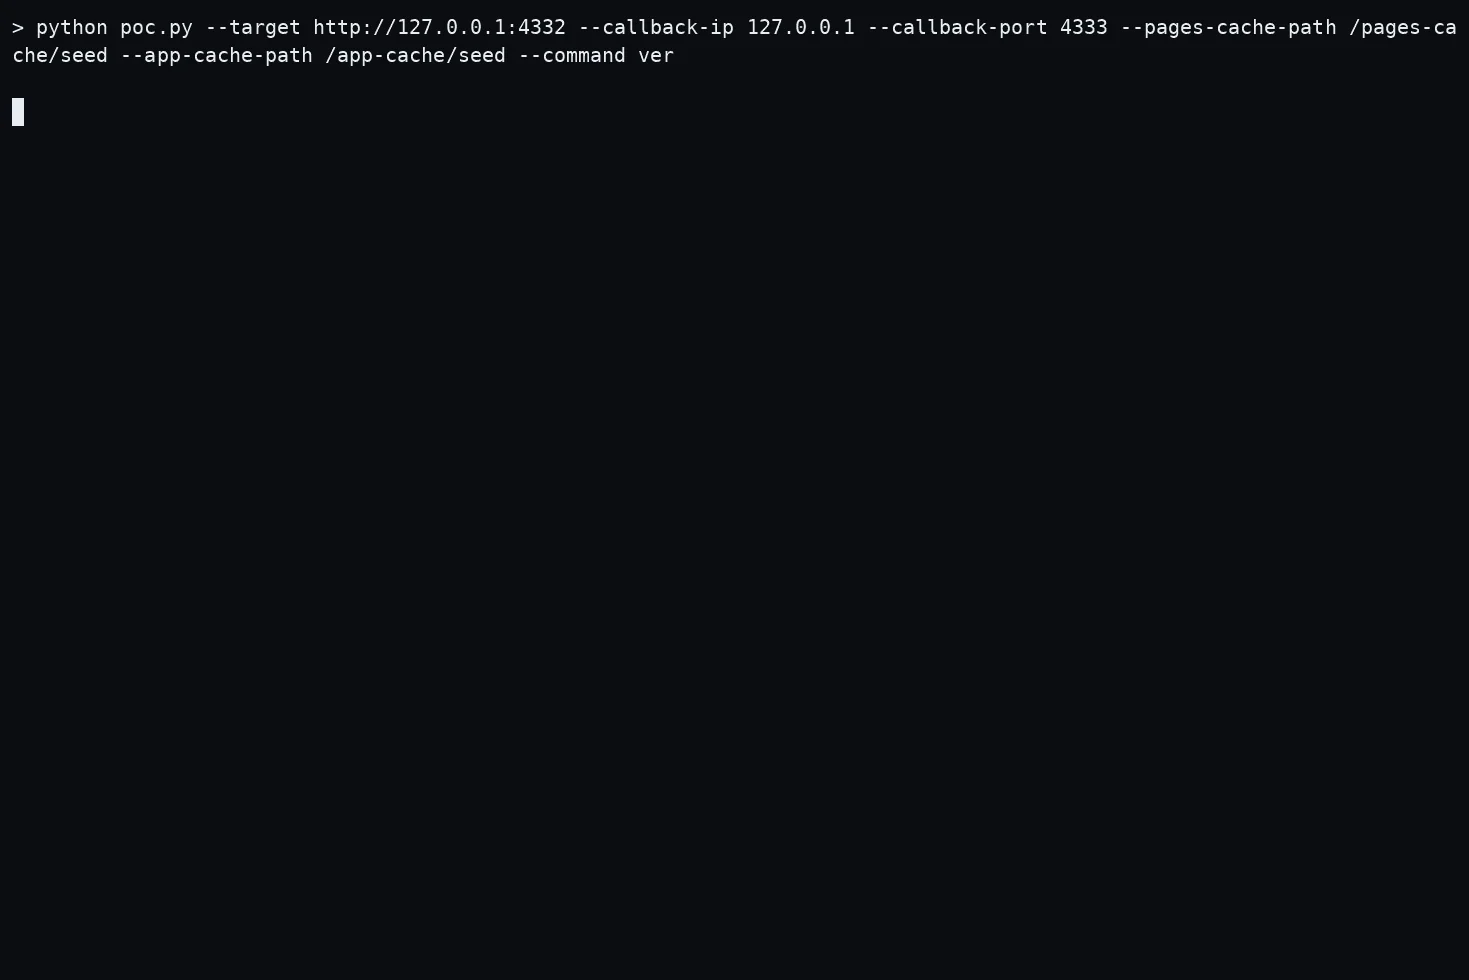
CVE-2026-75604の概念実証エクスプロイト。Windowsホスト上のNext.jsにおける、キャッシュパストラバーサルと偽造されたServer Actionを介した未認証RCEであり、許可されたセキュリティテストを目的としています。
 0xblackash/cve-2026-63072
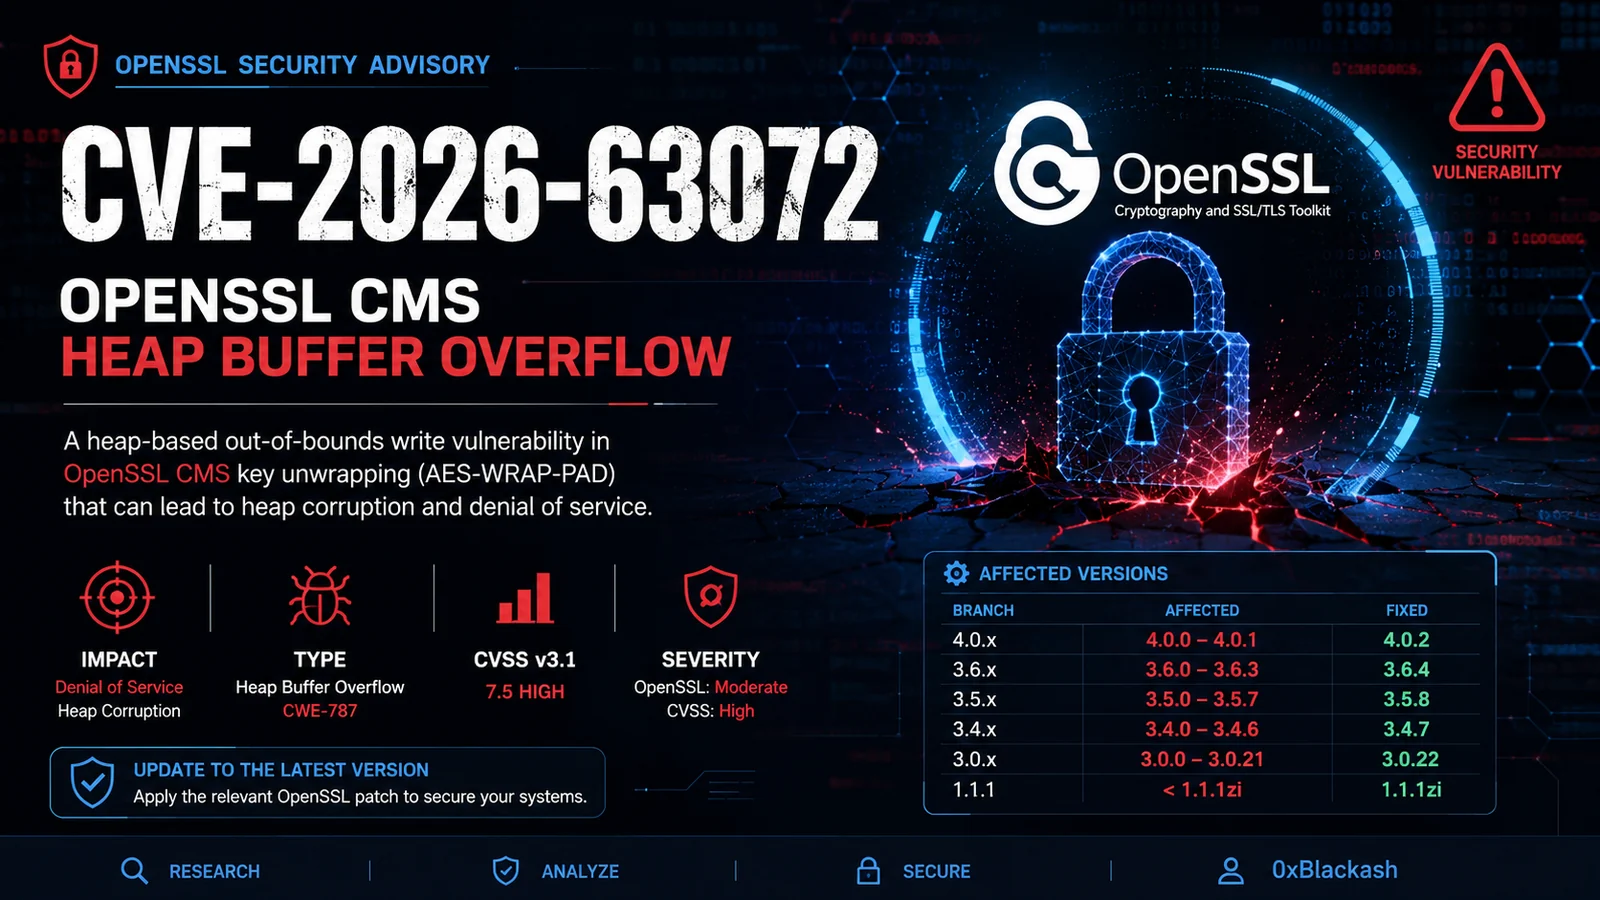
CVE-2026-63072の技術的分析。OpenSSL CMSキーアンラッピングにおけるヒープバッファオーバーフローについて、根本原因、影響を受けるバージョン、検出方法、および緩和策を解説します。
 ksotaria1337/-cve-2026-48907-
CVE-2026-48907のエクスプロイトコードで、この脆弱性の概念実証を提供します。
 kongqbin/cve-2016-5195
Dirty COW(CVE-2016-5195)権限昇格エクスプロイトの教育用実装。競合状態ペイロードと、Linuxシステム向けのSUIDベースのルートシェル昇格を含む。
 mohamedjawady/cve-2026-53613-poc
CVE-2026-53613の概念実証エクスプロイト。mount(8)におけるTOCTOU脆弱性で、シンボリックリンクレースを介してローカル権限昇格によりroot権限を取得可能。
 yonliud/cve-2026-19632
CVE-2026-19632の1日限りの概念実証エクスプロイト。TranslatePress WordPressプラグインにおける認証されていない重大なアカウント乗っ取りの脆弱性で、パスワードリセットリンクの開示と管理者乗っ取りを実証します。
 dinosn/log4j-4255
Apache log4j2 #4255を再現するエンドツーエンドのDockerラボ — java.rmi.MarshalledObjectによるFilteredObjectInputStreamの許可リストバイパス(フィルタリングなしのデシリアライゼーション → RCE)をLog4j 2.26.1…
 ehaoxiongdiycw/cve-2014-085
NucleiテンプレートとPoC:ZooKeeperの未認証アクセス脆弱性(CVE-2014-085)を悪用するためのもので、対象IPに対する自動化されたセキュリティテストを可能にします。
 prot0tw/keycloak_cve-2026-18963_poc
このリポジトリはcve-2026-18963のPoCです。法的な製品(ラボ、ローカルなど)でのみ使用してください。
 zenzue/cve-2026-55040
CVE-2026-55040のエクスプロイトコード。特定の脆弱性に対する概念実証または悪用機能を提供します。
 lincolino/lab-annie
AnyDesk 5.5.2 の重大なリモートコード実行脆弱性である CVE-2020-13160 の悪用を自動化し、ペネトレーションテスターがその影響を検証・実証できるようにします。
 chiefyoru/exploit-cve-2026-56705
CVE-2026-56705 — Adminer < 5.4.3 における MSSQL PDO DSN インジェクションを介した未認証の RCE








