
 #1
システムまたはデータへの不正アクセスを取得するために脆弱性を悪用するためのツール。
Kitploit おすすめ
 0xjohnnydev/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder タイムアウト UAF — iOS/macOS カーネルの脆弱性により遅延パニックが発生(A19 Pro、iOS 26.3 RC)
 0xjohnnydev/cve-2026-20637-applesepkeystore-uaf
CVE-2026-20637: AppleSEPKeyStore の Use-After-Free — iOS/macOS カーネルの脆弱性(26.4 でパッチ適用済み)
 dead-lamer/cve-2026-27654
CVE-2026-27654 の n-day 脆弱性に関するロシア語の概要と分析。悪用の詳細と技術的な解説を含む。
 thisistfs/rogue-framework
エクスプロイト開発のためのAFL++ファジング、クロスアーキテクチャQEMUエミュレーション、ハーネス開発、Ghidraヘッドレス解析、カスタムミューテーター、パッチ比較を行うデスクトップワークベンチ。
 hyderpwn/weblogic
Oracle WebLogic Server向けの未認証認証バイパスおよびリモートコード実行エクスプロイト。CVE-2020-14882およびCVE-2020-14750を標的としています。
 e4zyy/project-cve-2026-65351
ブラウザのリソース枯渇ペイロード。メモリ、GPU、オーディオ、レンダリングの過負荷により、対象システムをクラッシュさせます。認可されたセキュリティテストおよび研究用に設計されています。
 hyderpwn/veritas-backup
Metasploitモジュール。Veritas Backup Exec AgentのSHA認証NDMP脆弱性を悪用し、リモートコード実行を達成するためのものです。
 ocfagb/hacktivity-vulns-exploits-lab
Hacktivity「脆弱性、エクスプロイト、リモートアクセスペイロード」ラボ(netcatシェル、Metasploit、CVE-2010-1240、CVE-2004-2687)に関するWriteup + CVE分析 + 対策
 maxprog-svg/cve-2026-55040-mass-exploit
CVE-2026-55040 の Microsoft SharePoint 向けエクスプロイト。アルゴリズム none、脆弱な HS256 シークレット、RS256 置換による JWT トークンの偽造でユーザーをなりすまし、大量攻撃モードにも対応。
 e4zyy/project-cve-2026-75604
Pythonベースのエクスプロイトフレームワークで、CVE-2026-75604に対応し、認可されたペネトレーションテスターがNext.js Windowsキャッシュトラバーサル脆弱性を検証できるようにします。リバースシェルとウェブシェルの展開、ターゲット検証、プロキシサポートを備えています。
 nawalacheker1/cve-2026-46331
CVE-2026-46331 脆弱性のエクスプロイト実装であり、悪用手法を実証するものです。
 eqstlab/cve-2026-72898
Metabase用の認証なしブラインドSQLインジェクションエクスプロイト。パスワードリセットエンドポイントの生のSQLインジェクションを悪用し、時間ベースの手法でデータを抽出します。
 horkimhab/cve-2015-3246
教育用リポジトリ。CVE-2015-3245 および CVE-2015-3246 に関する概念実証と分析を提供し、管理された環境での認可されたセキュリティ研究と学習を目的としています。
 horkimhab/cve-2015-5287
CVE-2015-5287向けのローカル権限昇格エクスプロイトで、abrt/sosreportを介してRHEL 7.0/7.1を標的とし、許可されたセキュリティテストと教育を目的としています。
 eqstlab/cve-2026-19478
CVE-2026-19478の概念実証エクスプロイト。GitLab CE/EEにおける未認証のGraphQLインジェクションであり、任意のメソッド呼び出しとプロジェクト削除を可能にします。
 swisskyrepo/payloadsallthethings
Webアプリケーションセキュリティおよびペンテスト/CTFのための有用なペイロードとバイパスのリスト
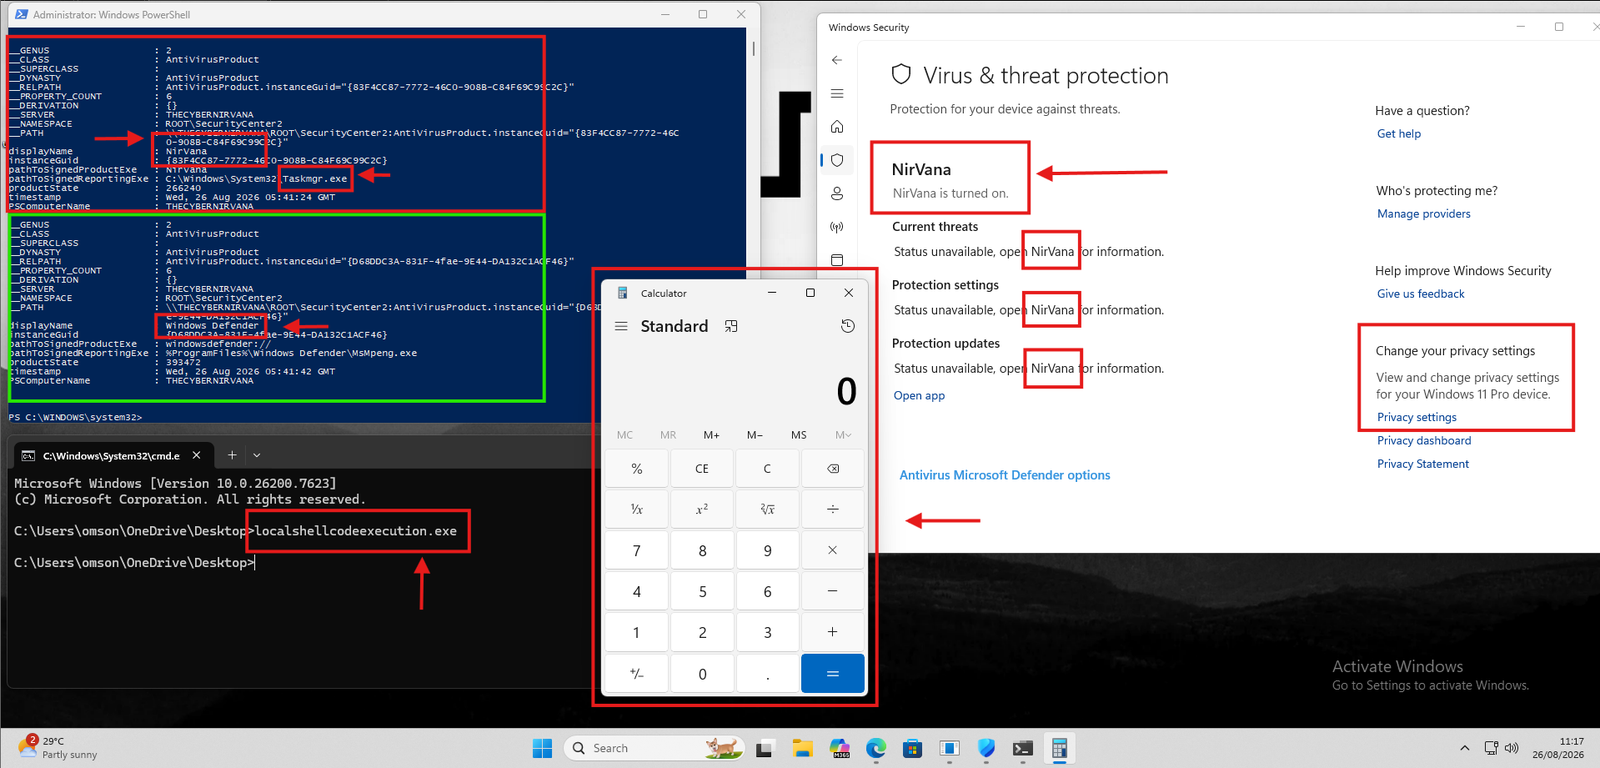 nirvanaon/own-defender
Windows Security CenterのCOMインターフェースをリバースエンジニアリングし、ATL、vtable、WSCAPI、RPCを通じてAV登録を追跡する研究プロジェクト。WMIによるランタイム検証を備えています。
 horkimhab/cisco-cve-2026-20303-more
CVE-2026-20303, CVE-2026-20304, CVE-2026-20310, CVE-2026-20312, CVE-2026-20313








