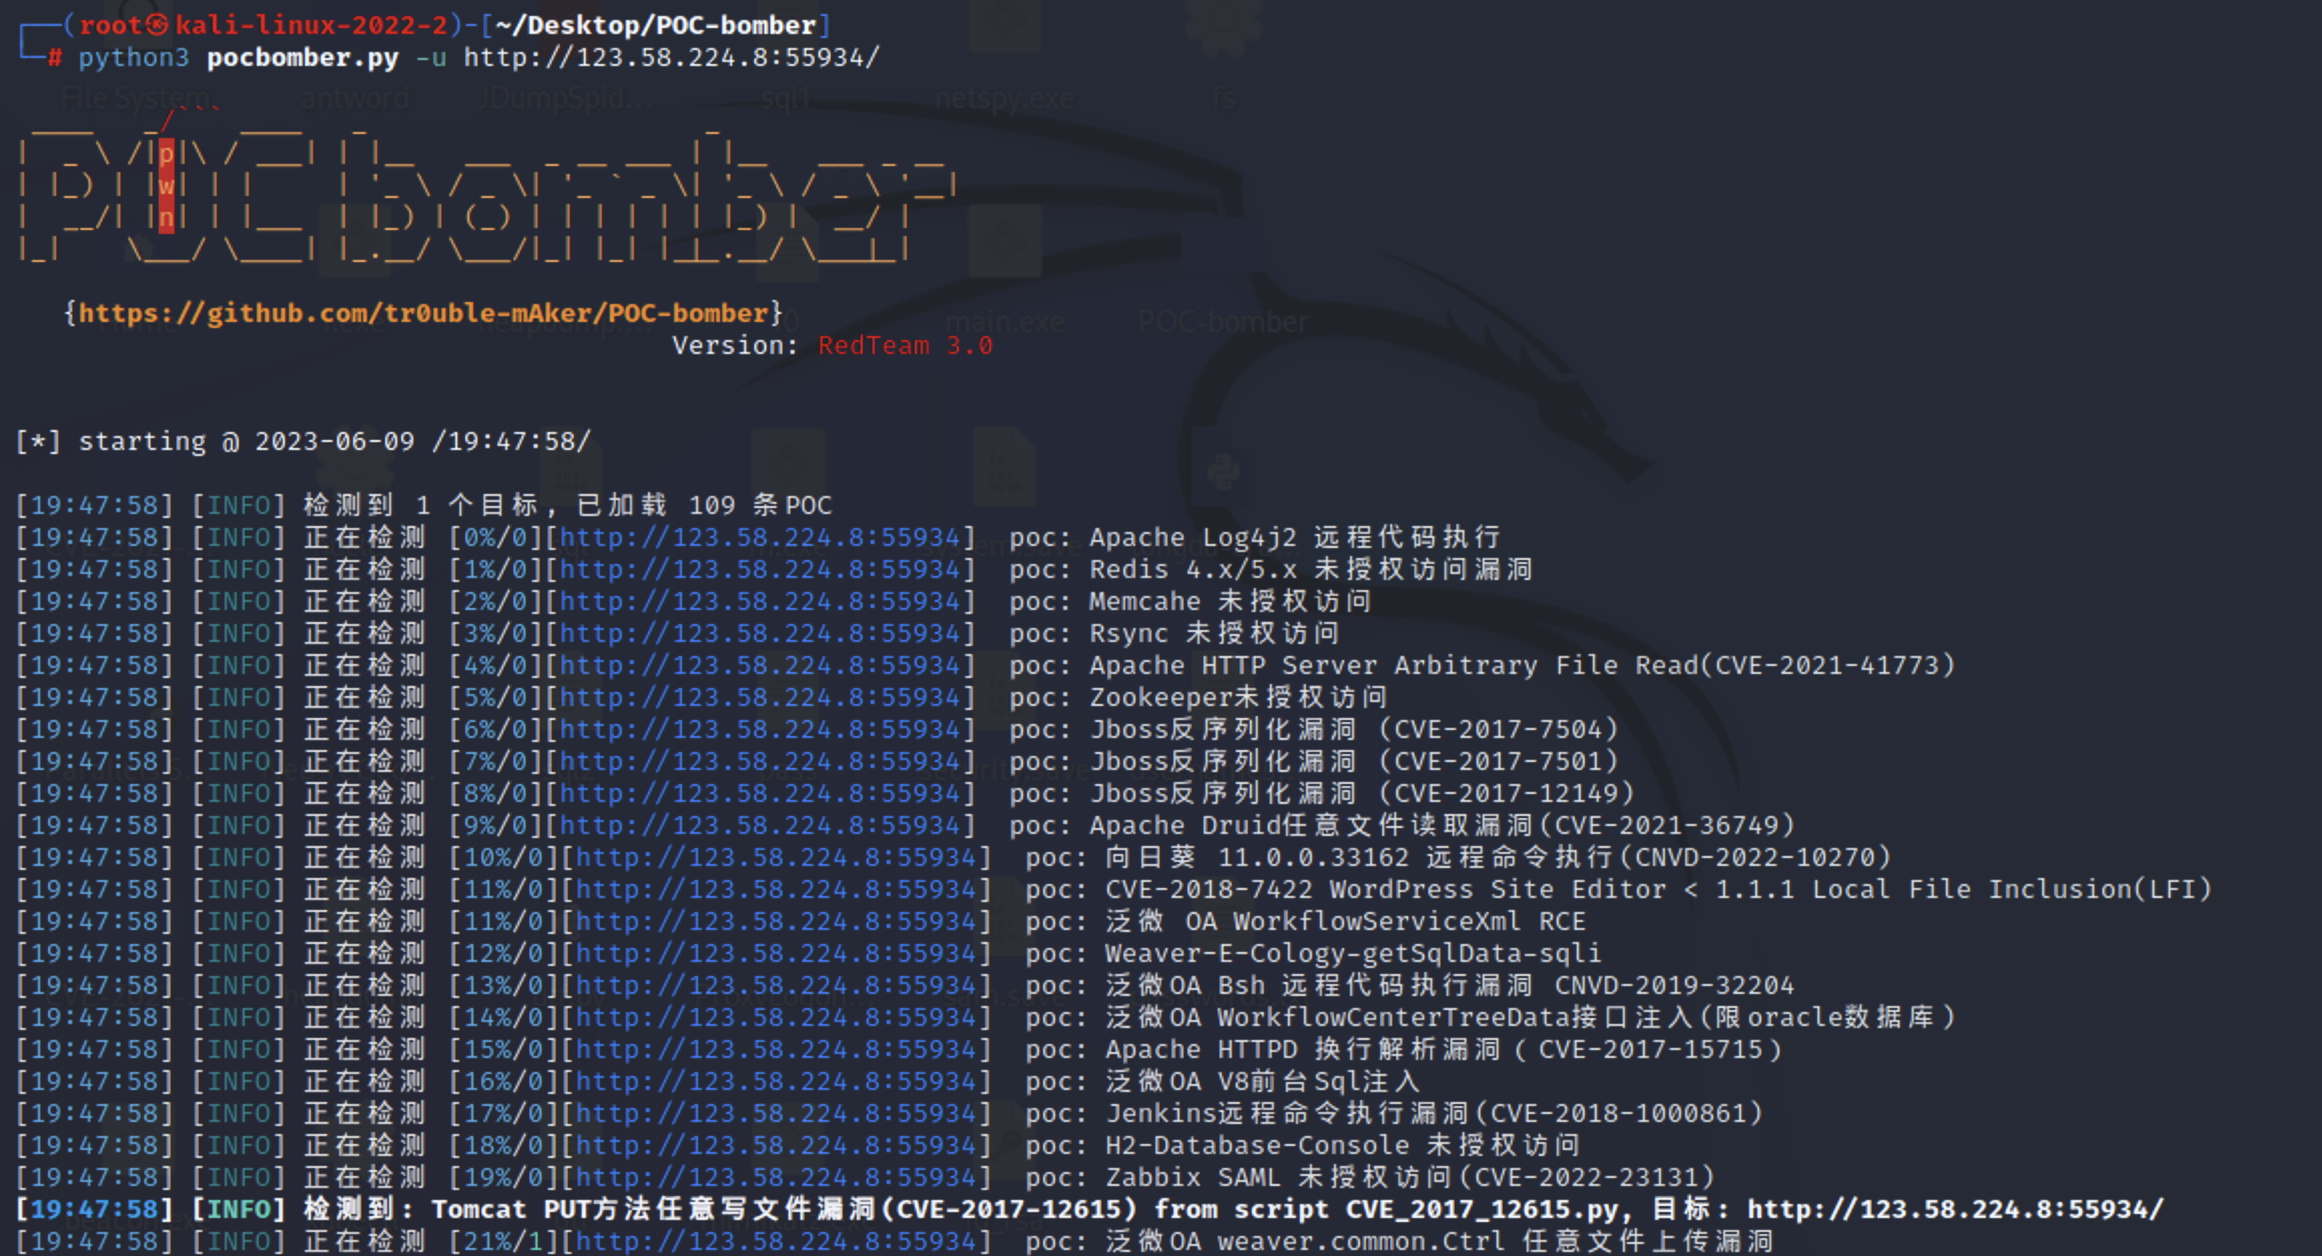
#1

 ascit31/dark-moon
自律型AIペンテストエンジン。Web、クラウド、AD、Kubernetesにわたる継続的な攻撃的セキュリティ。エージェント型推論と実際のエクスプロイト実行により、証拠に基づく脆弱性を提供。プライバシーゲートウェイ:…
 r00ts3c/ddos-rootsec
RootSecのDDOSアーカイブを探索しましょう。トップクラスのスキャナー、強力なボットネット(Mirai & QBot)やその他の亜種、影響力の大きいエクスプロイト、高度な手法、効率的なスニファーを備えています。サイバーセキュリティ専門家や研究者に最適です。
 boku7/bokuloader
概念実証のCobalt Strikeリフレクティブローダー。Cobalt Strikeの回避機能を再現、統合、強化することを目的としています!
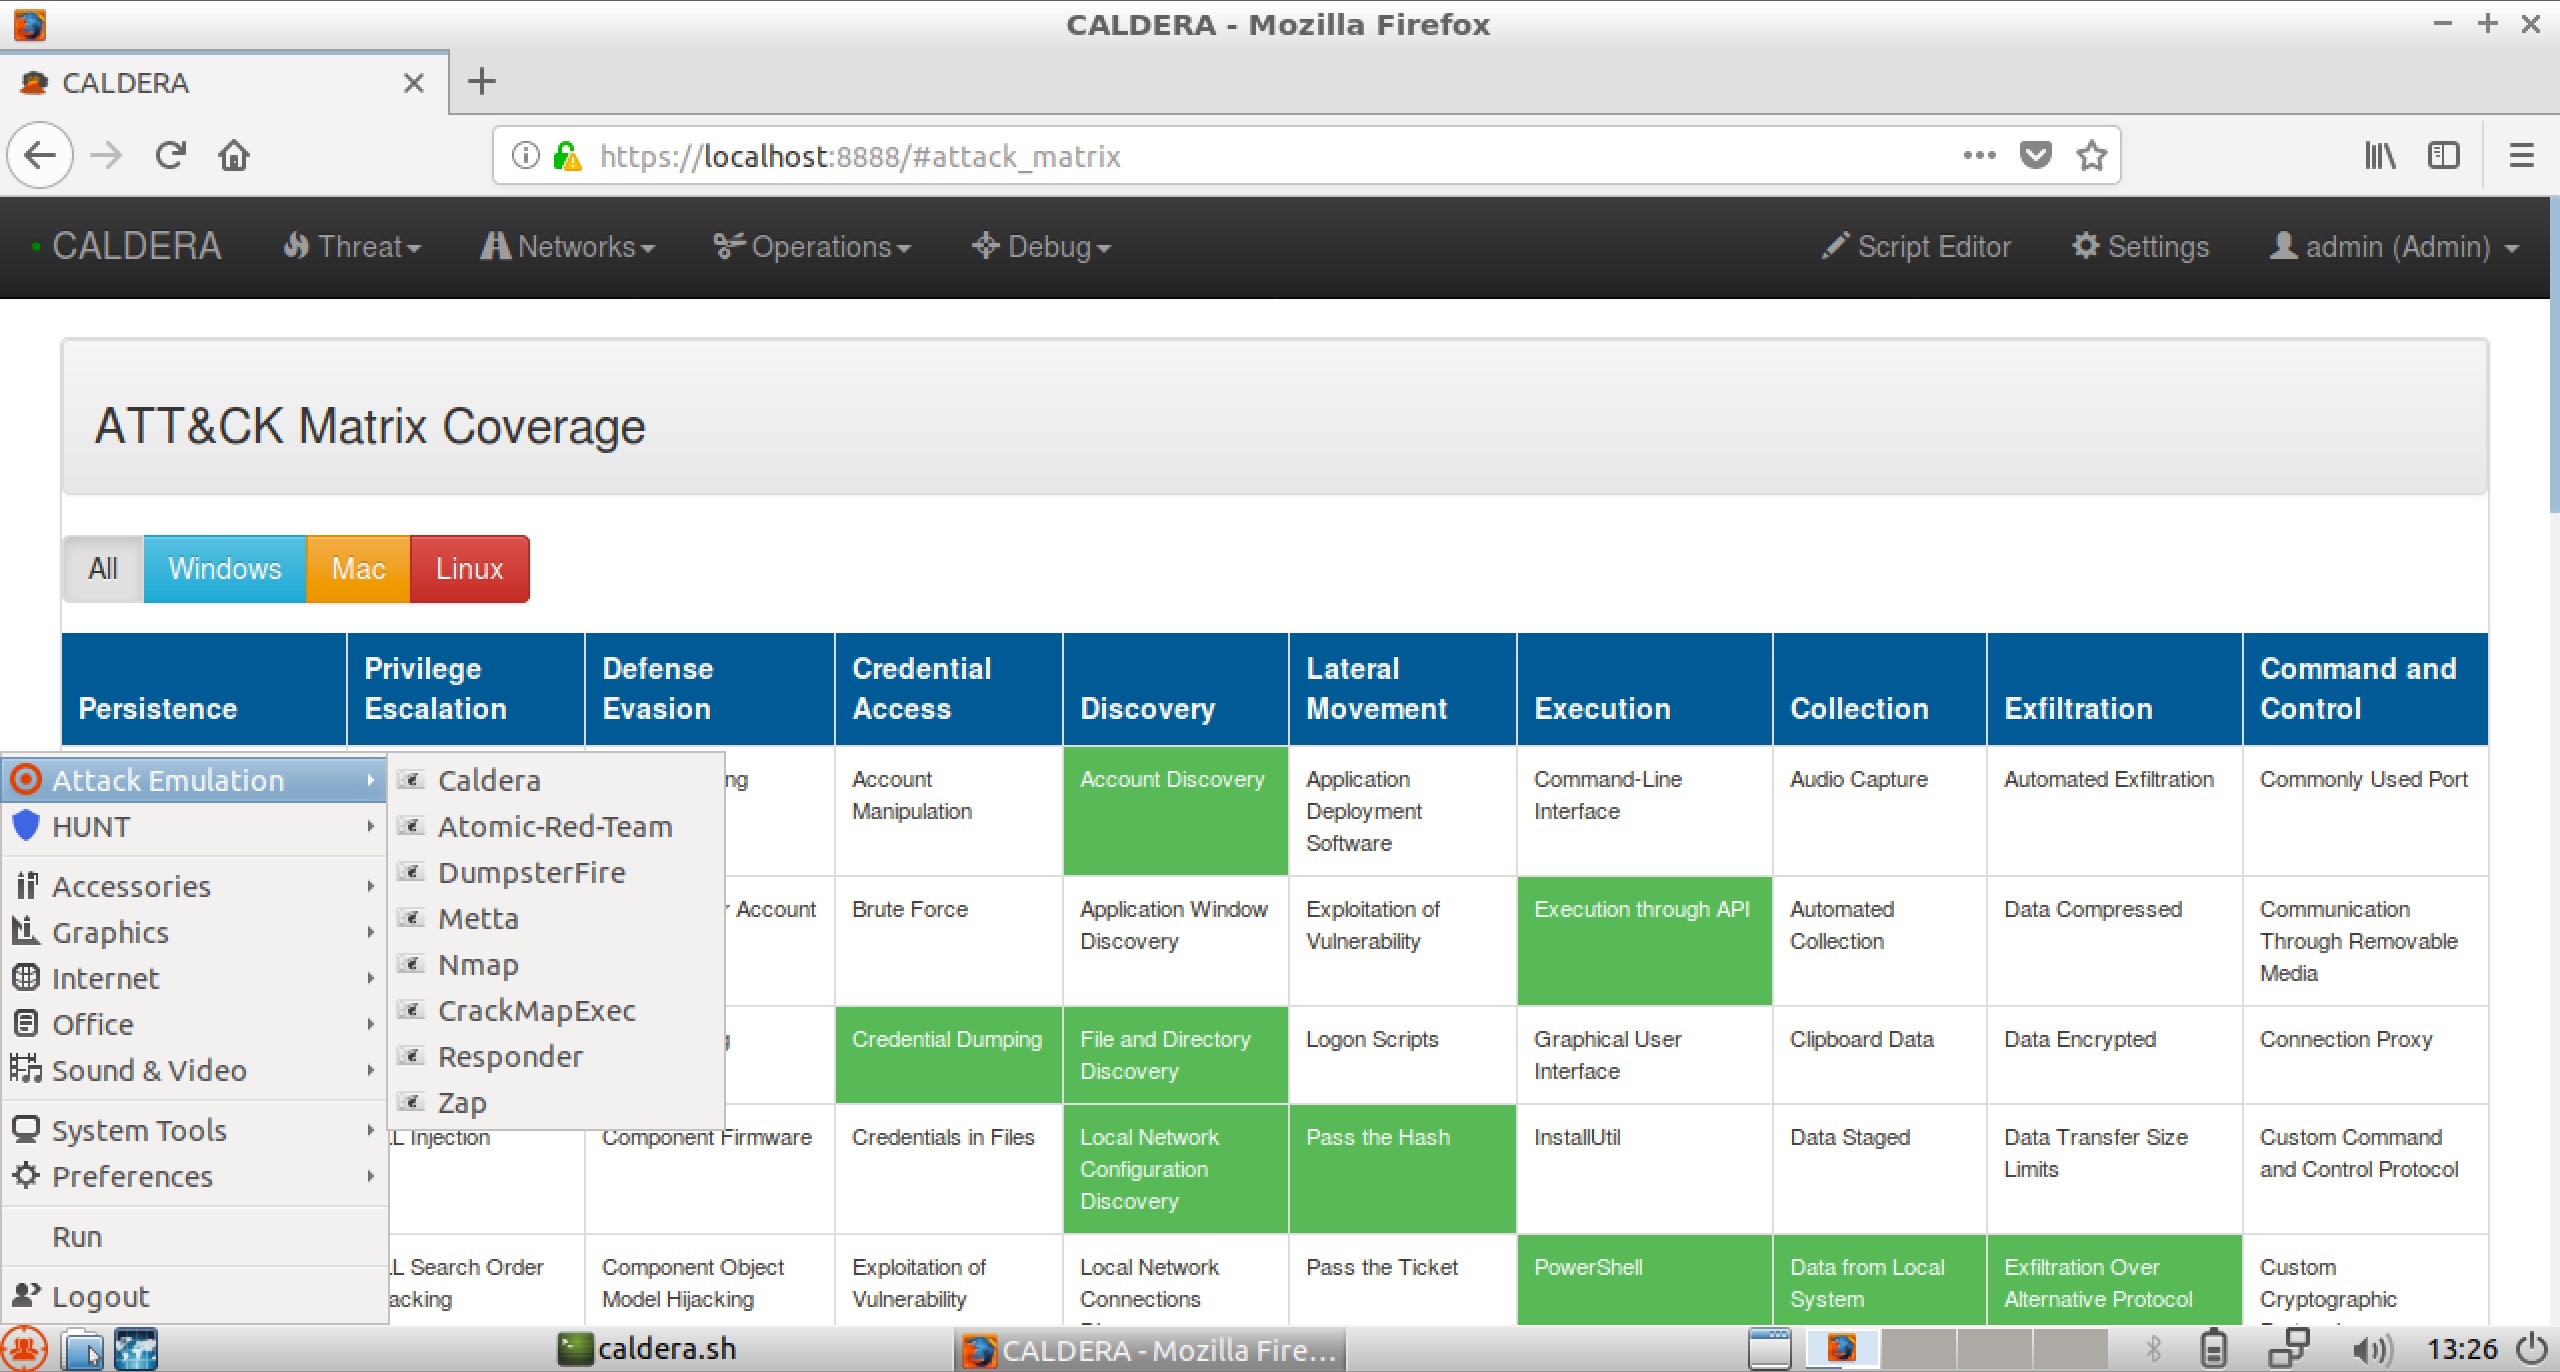 redhuntlabs/redhunt-os
敵対エミュレーションと脅威ハンティングのための仮想マシン
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
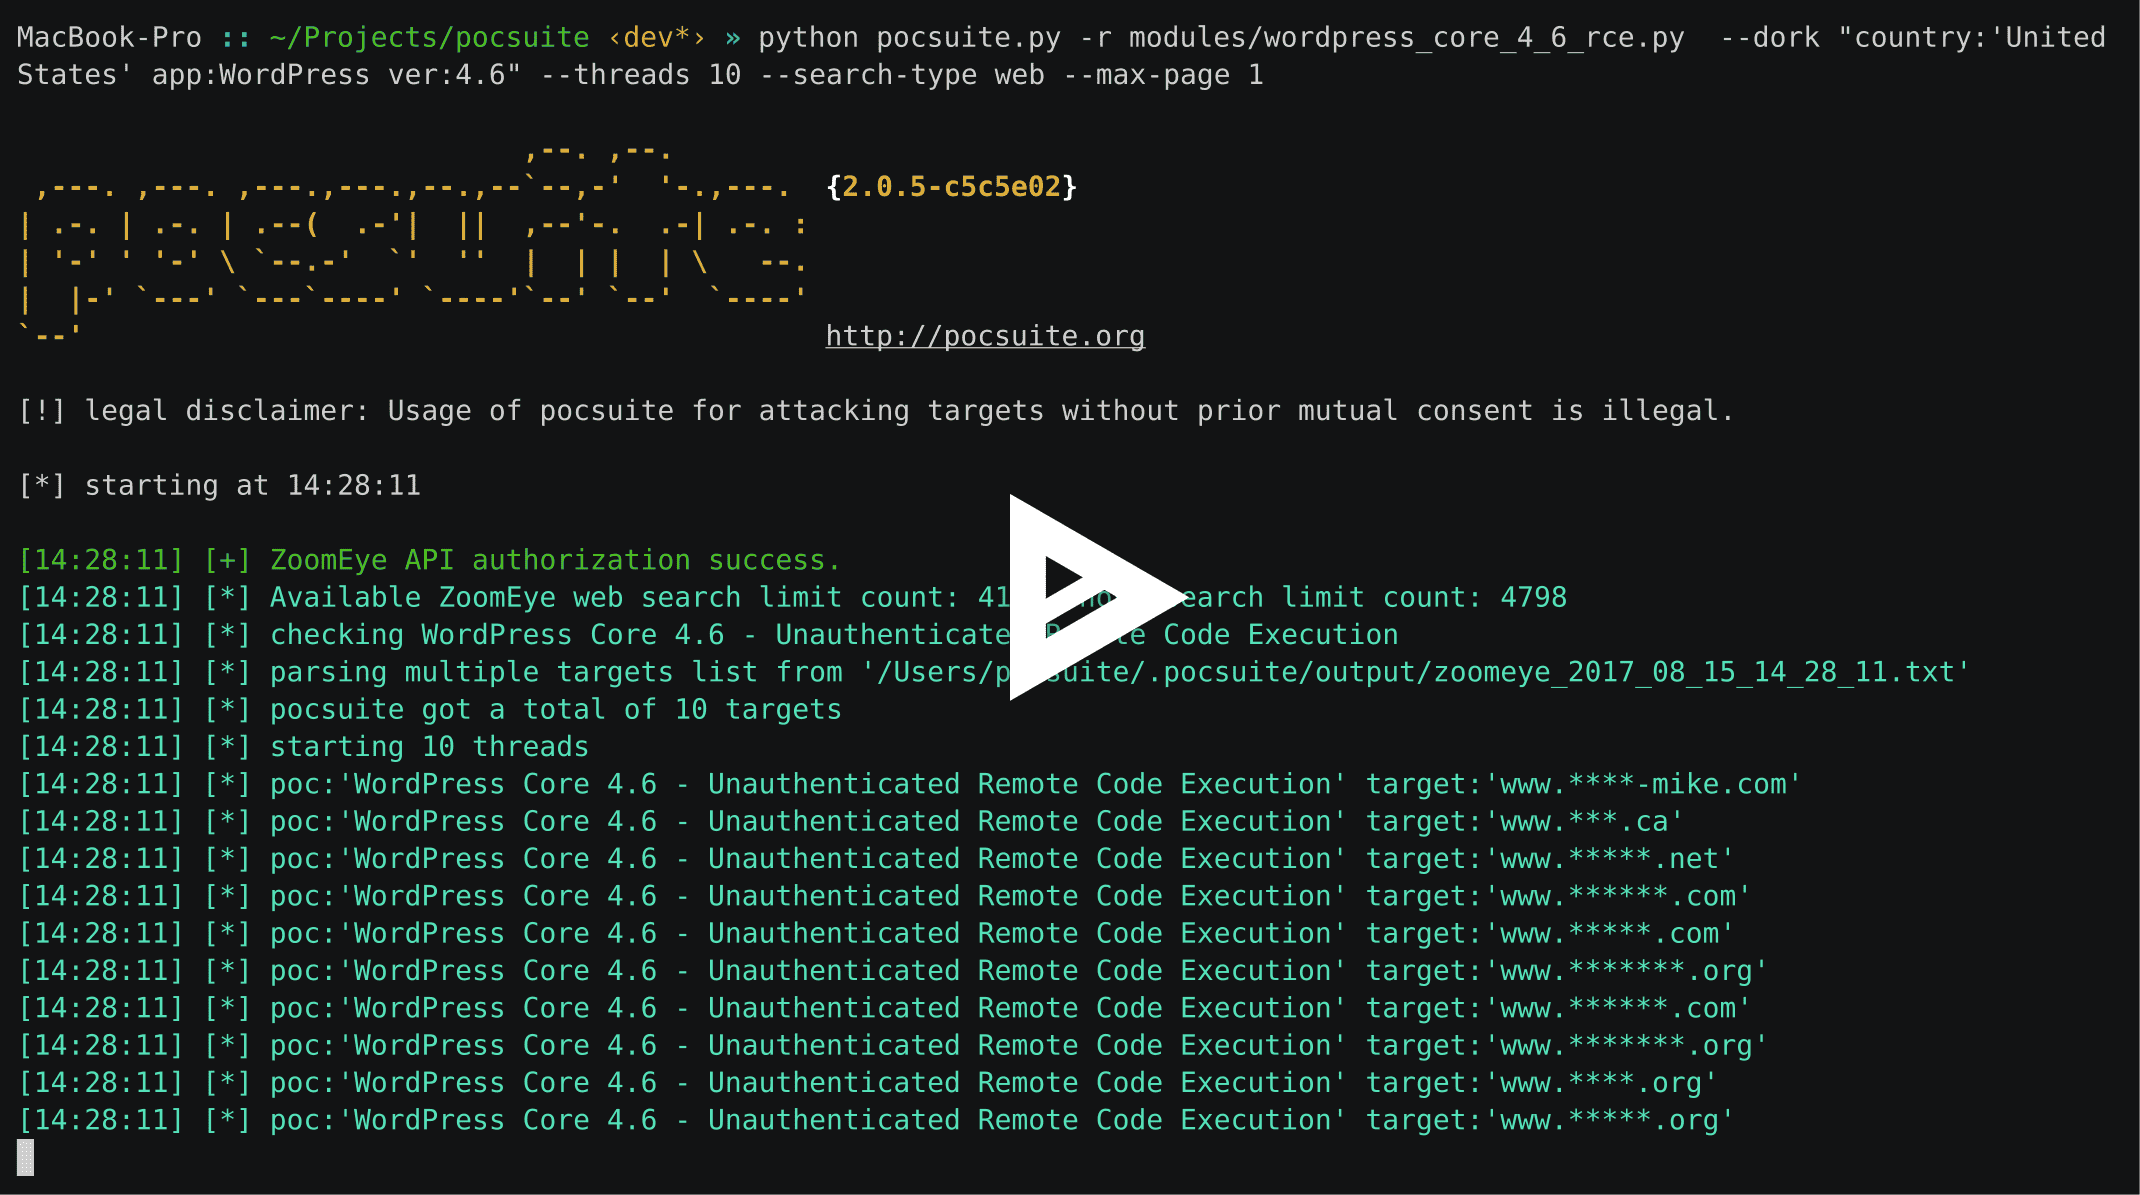 knownsec/pocsuite
このプロジェクトはメンテナンスを終了しました。詳細は https://github.com/knownsec/pocsuite3 プロジェクトを参照してください。
 sunblaze-ucb/exploitgym
ExploitGymは、実際の脆弱性から構築された大規模で現実的なベンチマークであり、AIエージェントのエクスプロイト開発能力を評価するために設計されています。
 zakirkun/guardian-cli
Guardianは、Google GeminiとLangChainを活用して、倫理的ハッキング基準を維持しながらインテリジェントなステップバイステップのペネトレーションテストワークフローを統制する、プロダクションレディなAI駆動ペネトレーションテスト自動化CLIツールです。
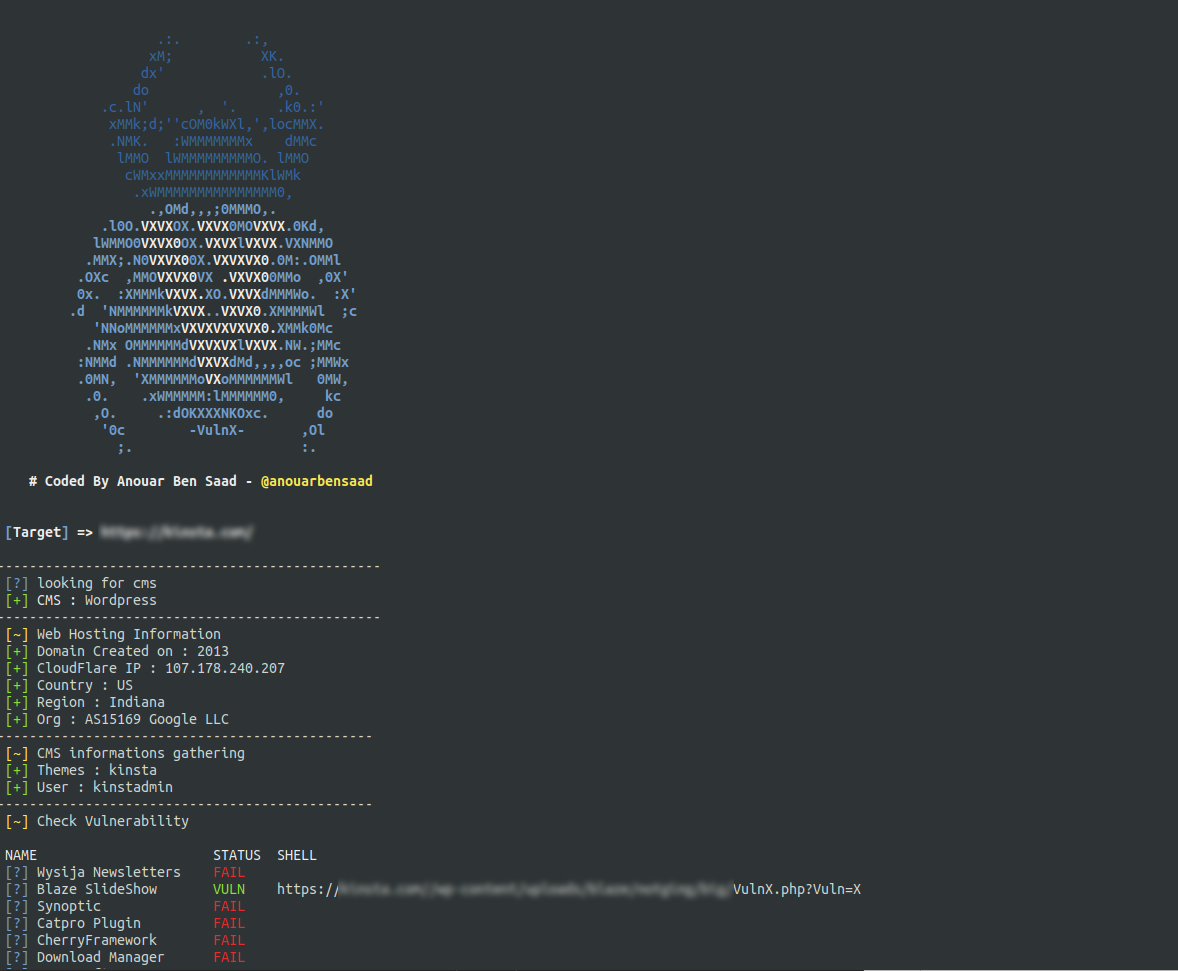 anouarbensaad/vulnx
vulnx 🕷️ は、自動インジェクションを実行できるインテリジェントなボット/シェルであり、研究者がCMSシステムのセキュリティ脆弱性を検出するのに役立ちます。迅速なCMSセキュリティ検出、情報収集(サブドメイン名、IPアドレス、国情報、組織情報、タイムゾーンなど)、および脆弱性スキャンを実行で…
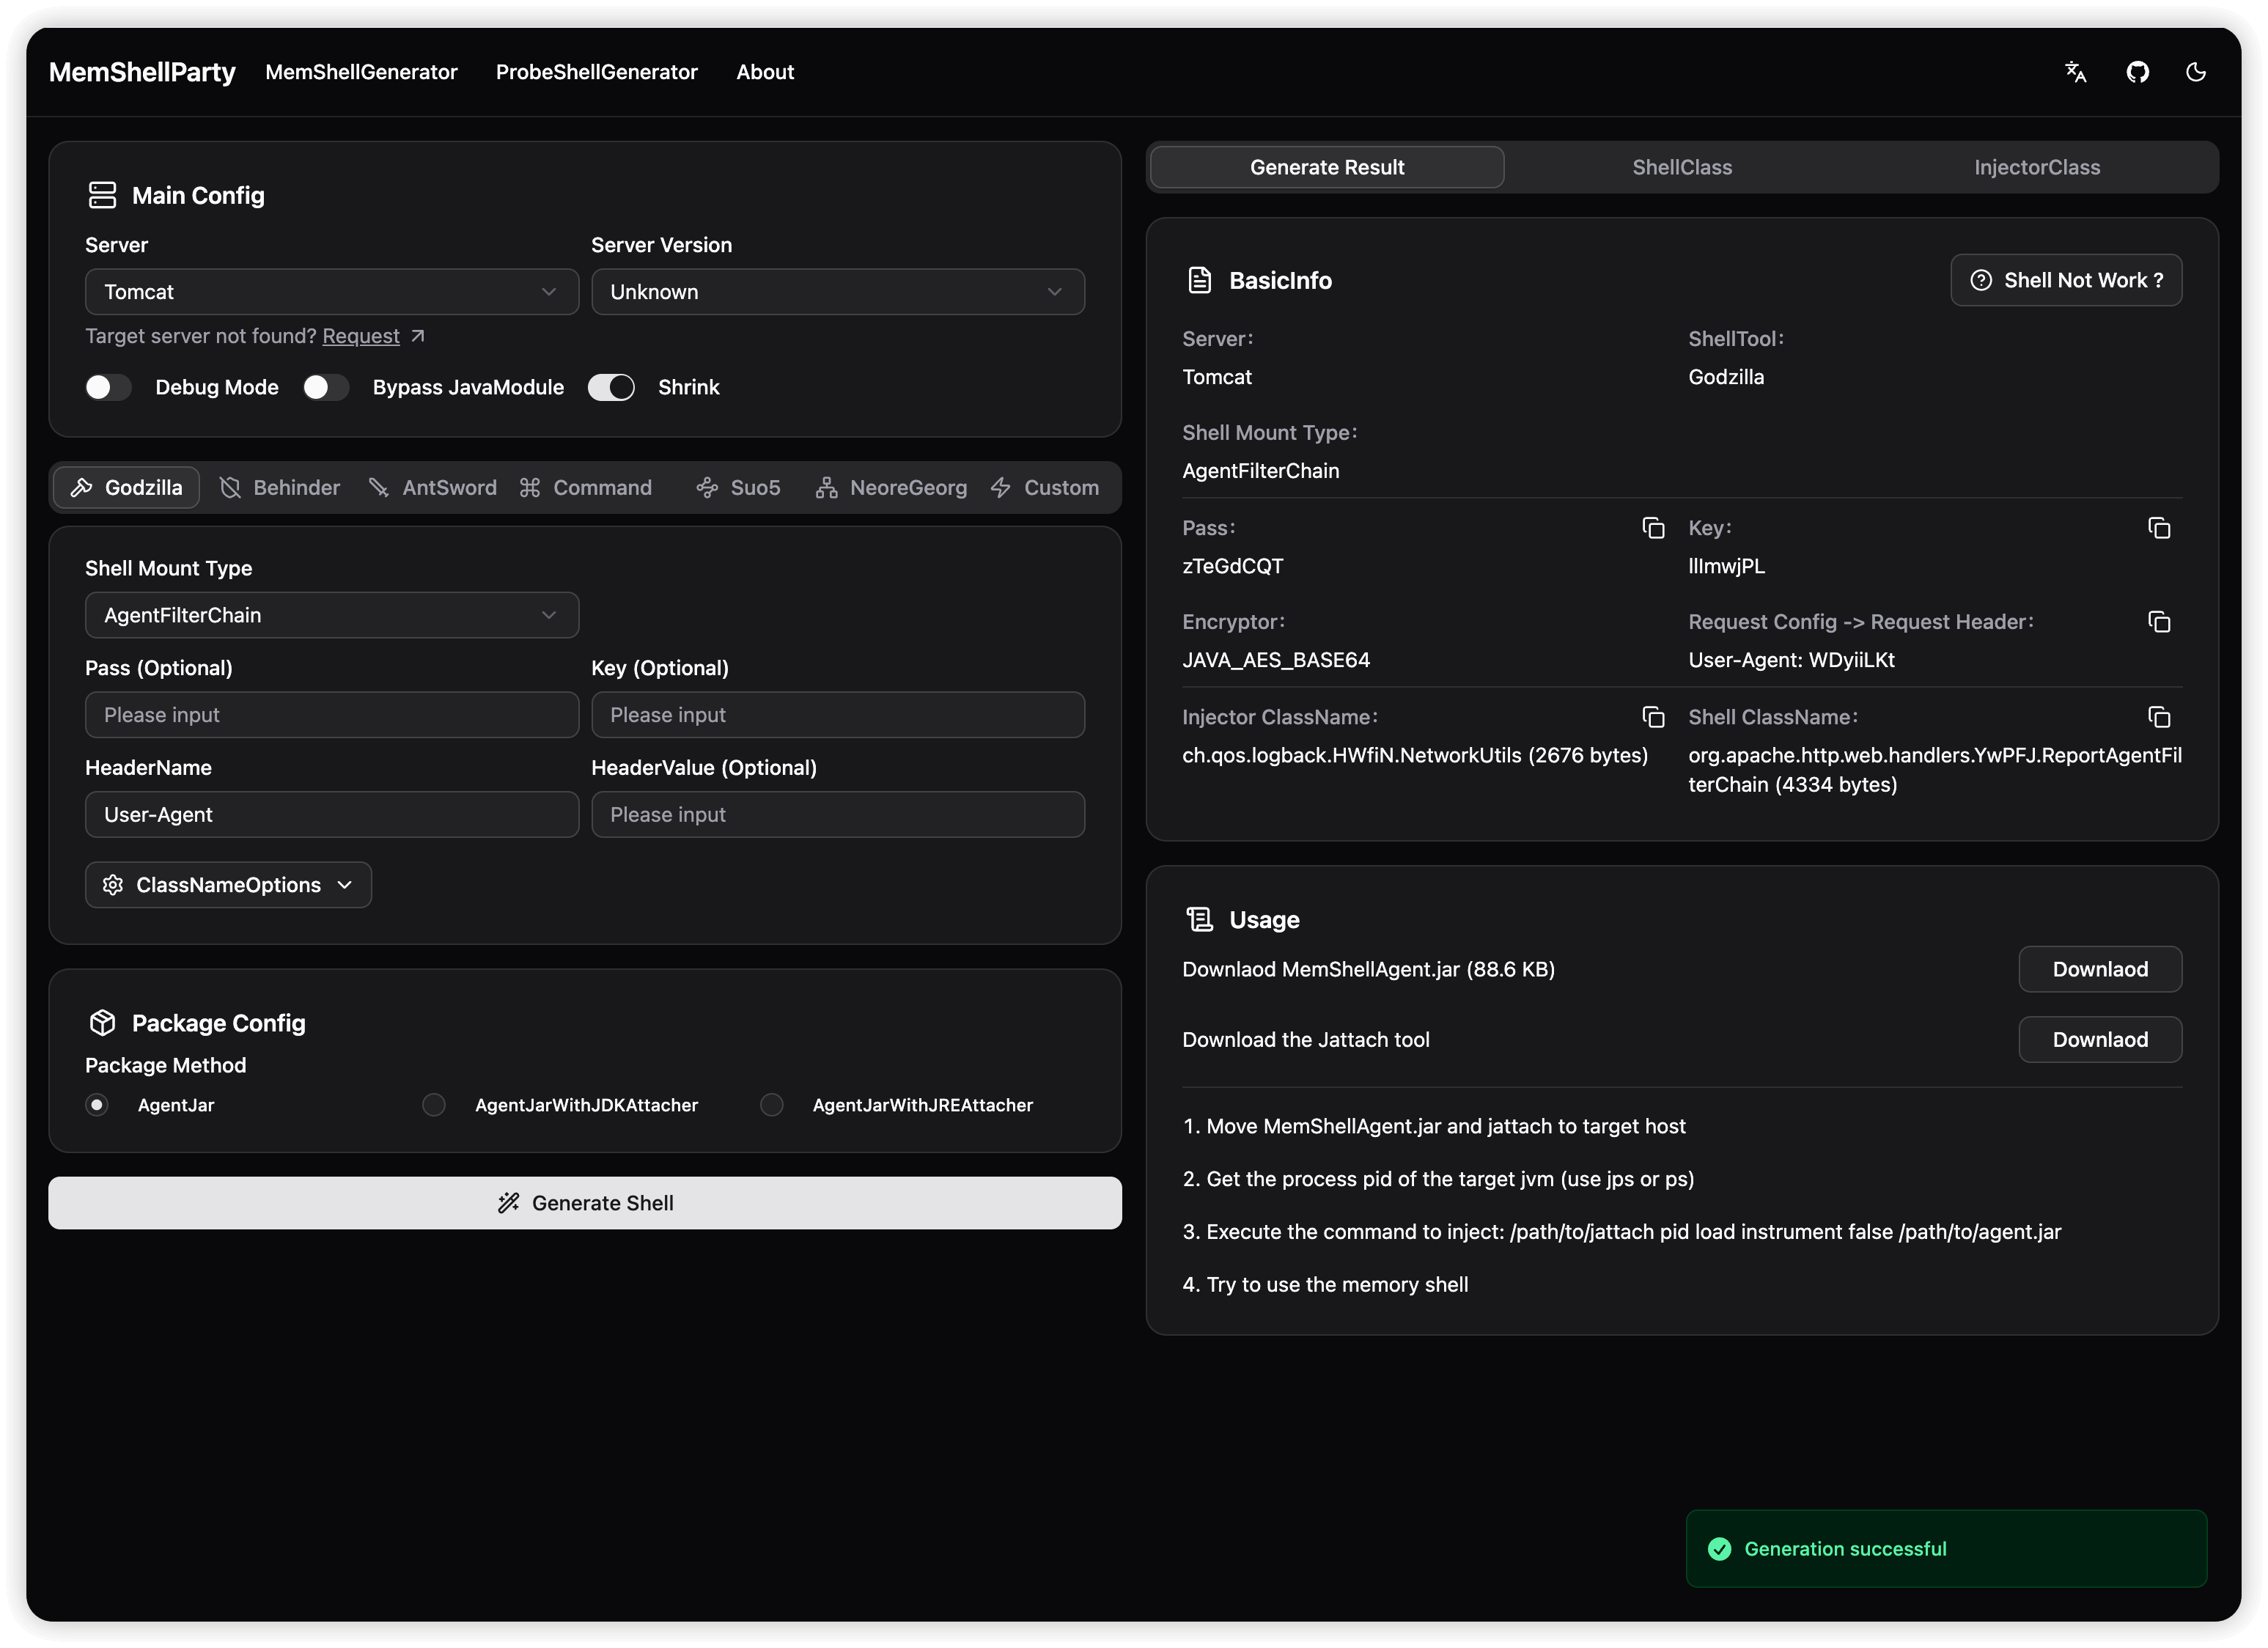 reajason/memshellparty
Javaの主要Web中間処理系に特化したメモリマルウェア迅速生成ツール。セキュリティ研究者とレッドチームメンバーのワークフローを簡素化し、攻防効率を向上させることを目指しています。
 bats3c/shad0w
高度に監視された環境で秘密裏に動作するように設計されたポストエクスプロイテーションフレームワーク
 outflanknl/c2-tool-collection
Cobalt Strike(およびその他のC2フレームワーク)とBOFおよびリフレクティブDLLローディング技術を通じて統合するツールのコレクション。
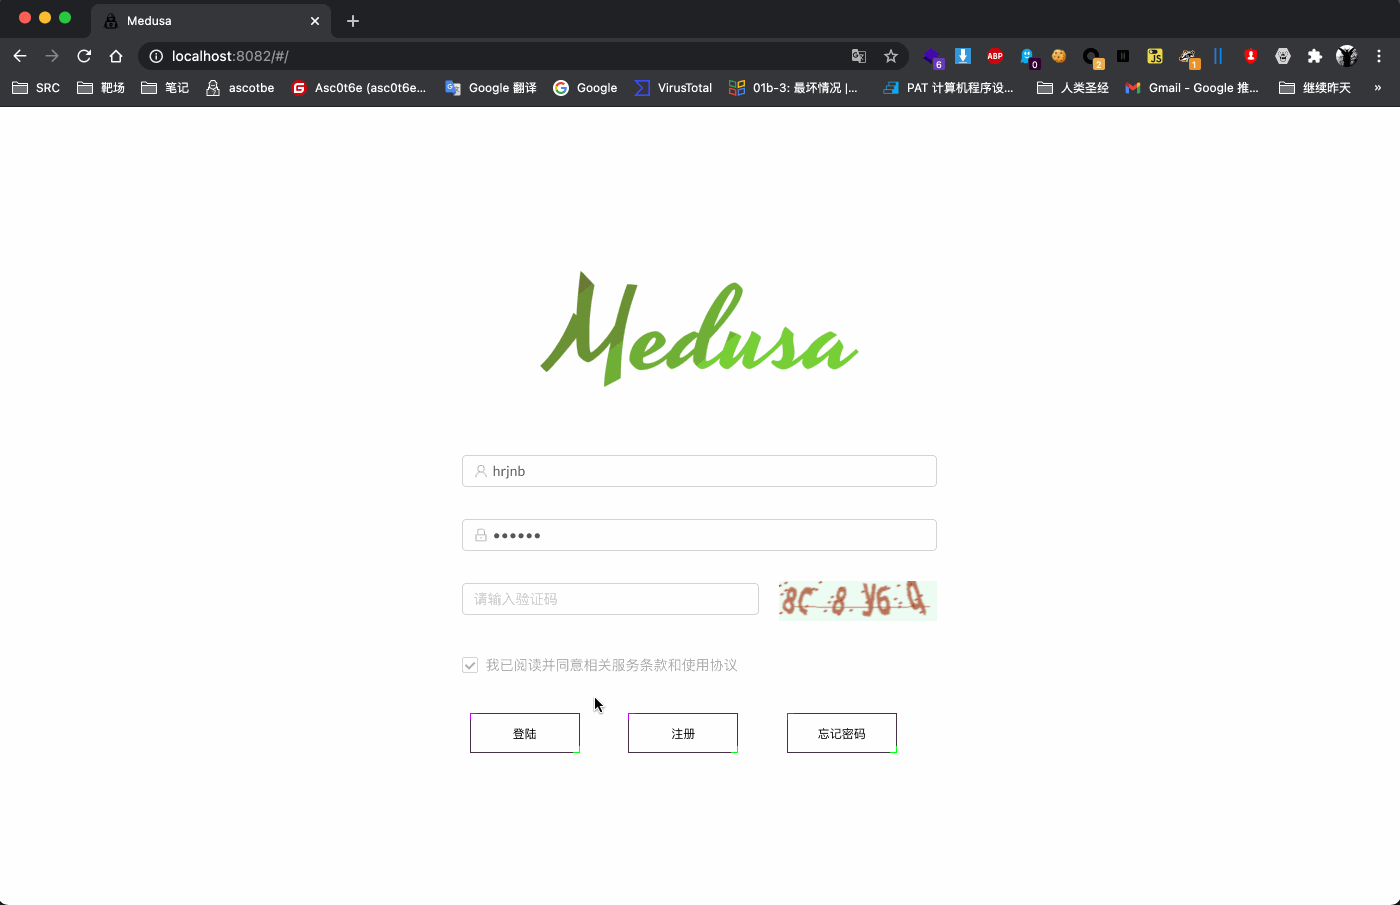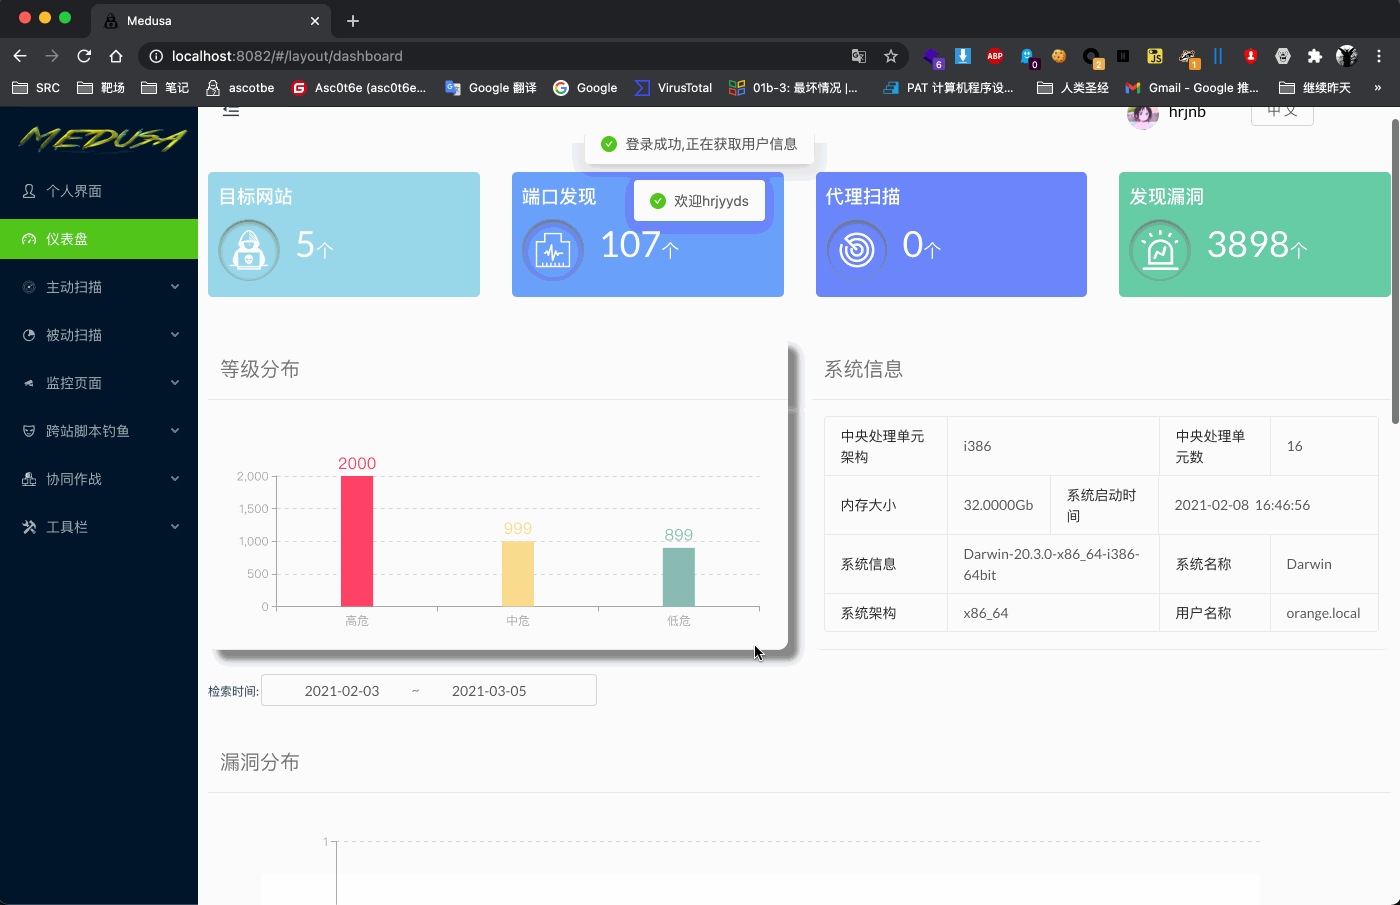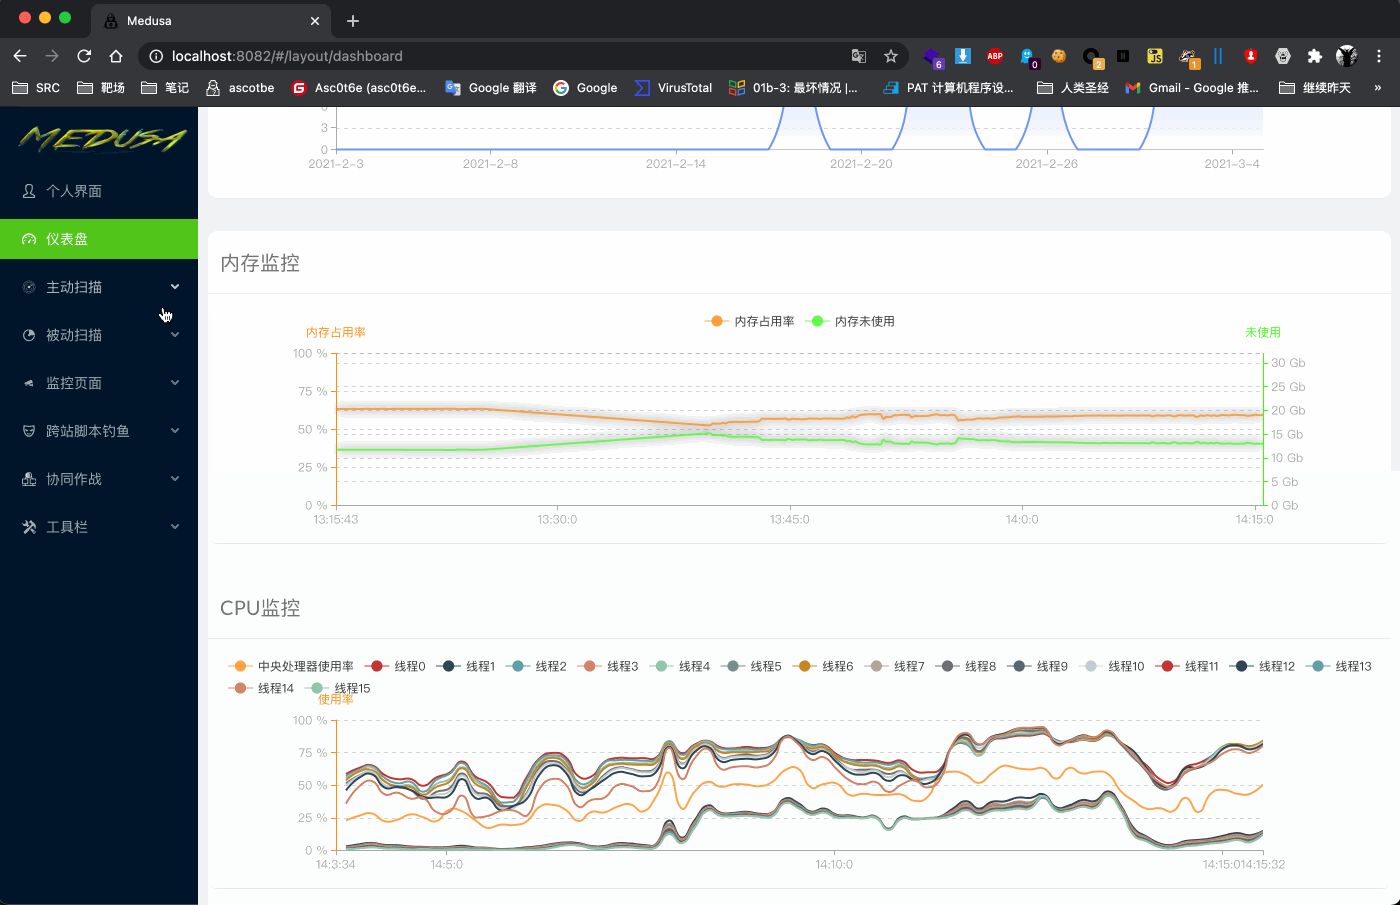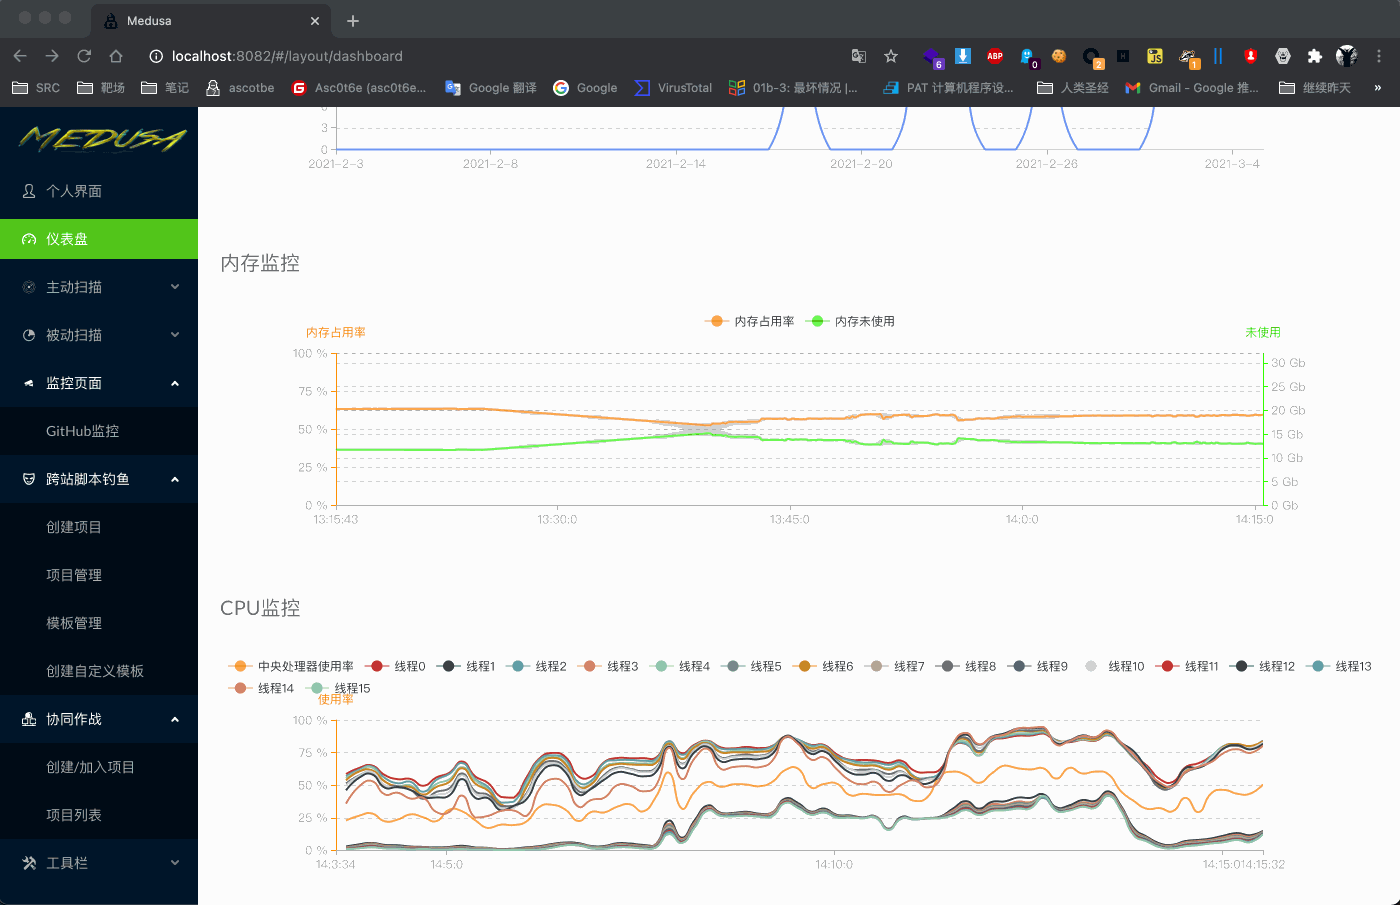 ascotbe/medusa
🐈Medusaはレッドチーム武器庫プラットフォームであり、現在XSSプラットフォーム、コラボレーションプラットフォーム、CVE監視、アンチウイルス回避生成、DNSLOG、フィッシングメール、ファイル取得などの機能を含んでいます。継続的に開発中です。
 reverseclabs/c3
Custom Command and Control (C3)。既存の攻撃用ツールキットとの統合を提供しつつ、カスタムC2チャネルを迅速にプロトタイピングするためのフレームワーク。
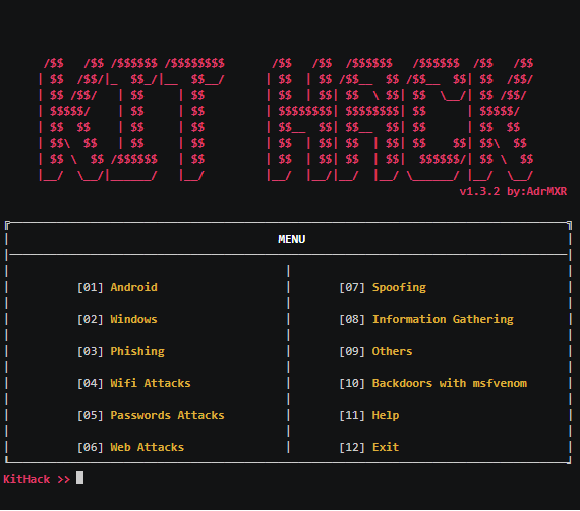 adrmxr/kithack
ハッキングツールパック&バックドアジェネレーター。
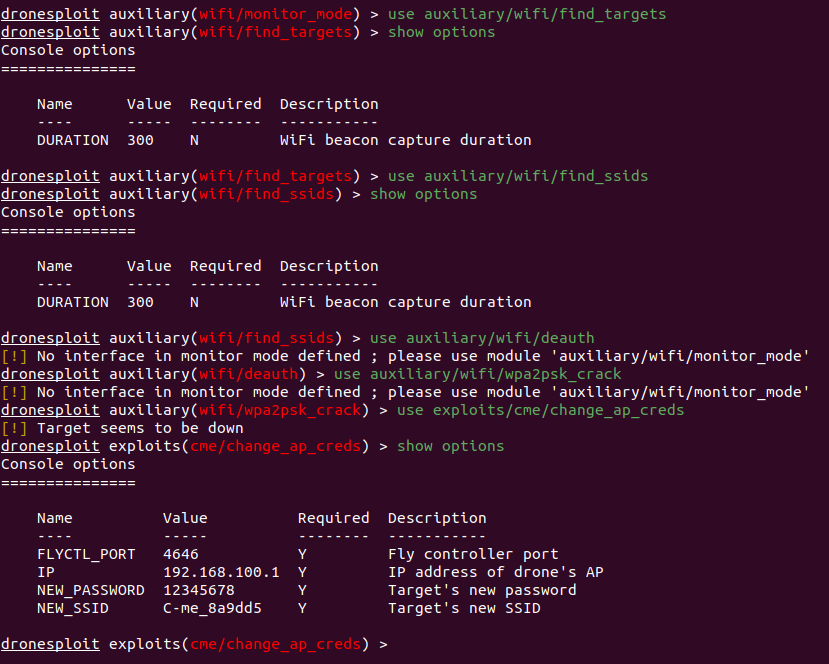 dronesploit/dronesploit
Metasploitスタイルのコンソールフレームワークで、商用ドローン向けのペネトレーションテストを実施。ワイヤレス攻撃、SSID/パスワード操作、ドローン固有のハッキング技術を備えたモジュラー型エクスプロイトを特徴とする。
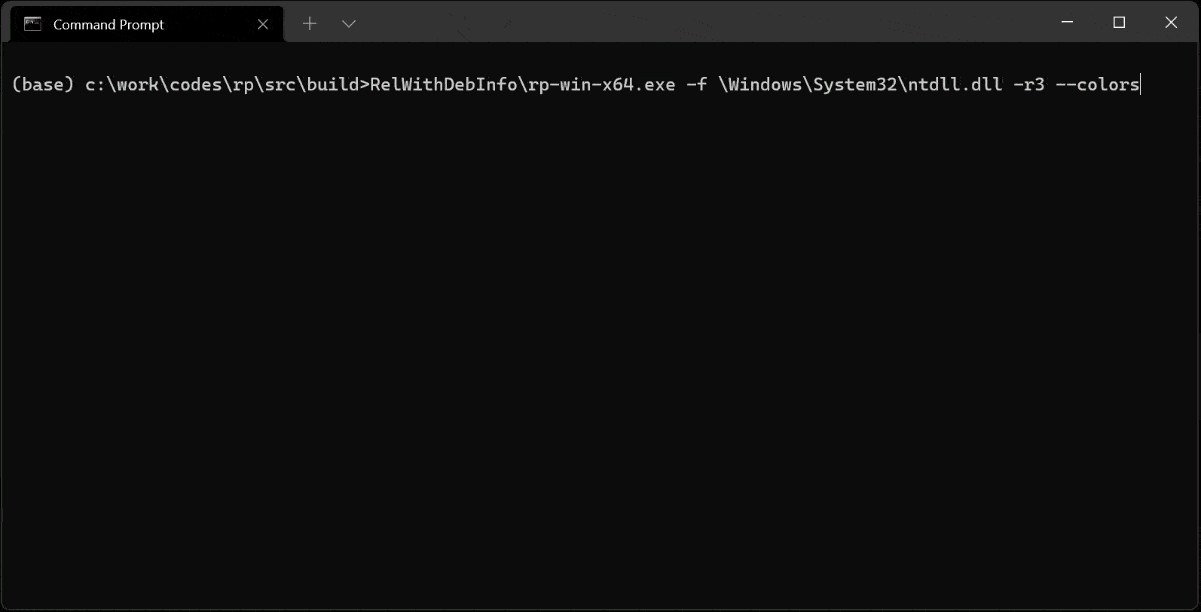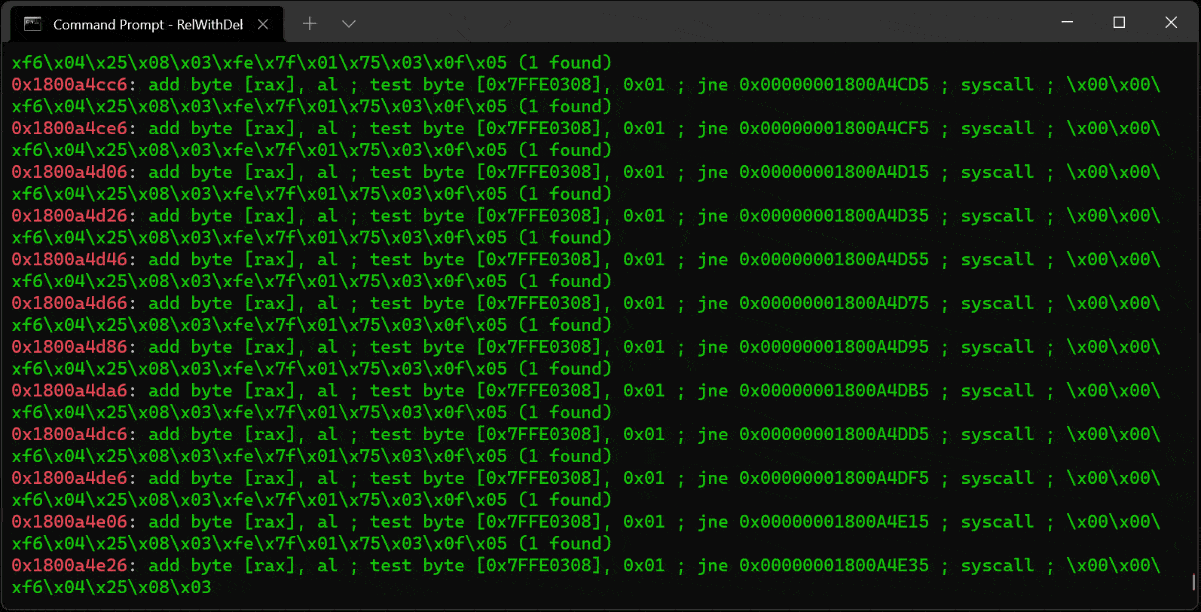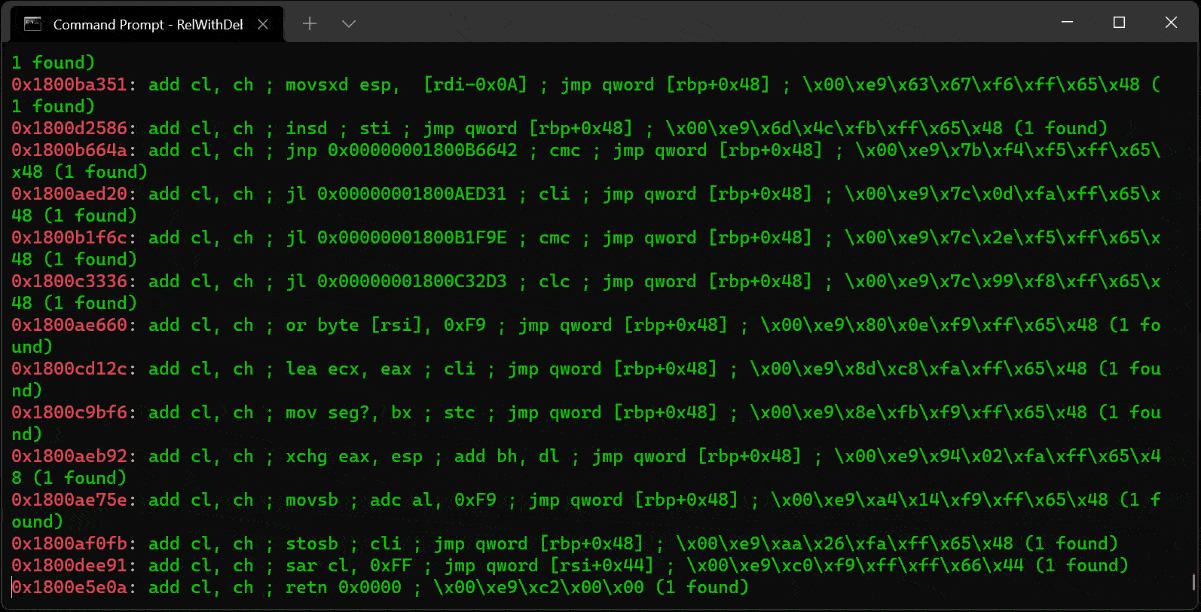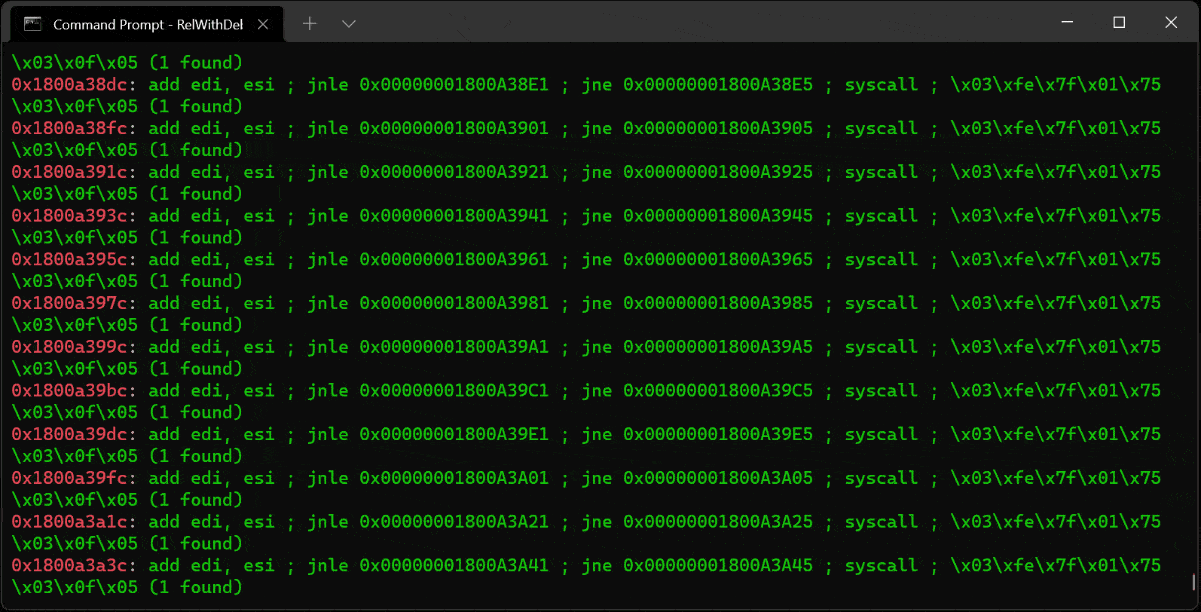 0vercl0k/rp
PE/ELF/Mach-Oバイナリ向けの高速C++ ROPガジェットファインダー。x86/x64/ARM/ARM64アーキテクチャに対応し、効率的なリターン指向プログラミングチェーン構築を可能にします。