#1
 dark-lbp/isf
ISF(Industrial Control System Exploitation Framework),Pythonベースのエクスプロイトフレームワーク。
 rastating/wordpress-exploit-framework
WordPressシステムのペネトレーションテストを支援するRubyフレームワーク。
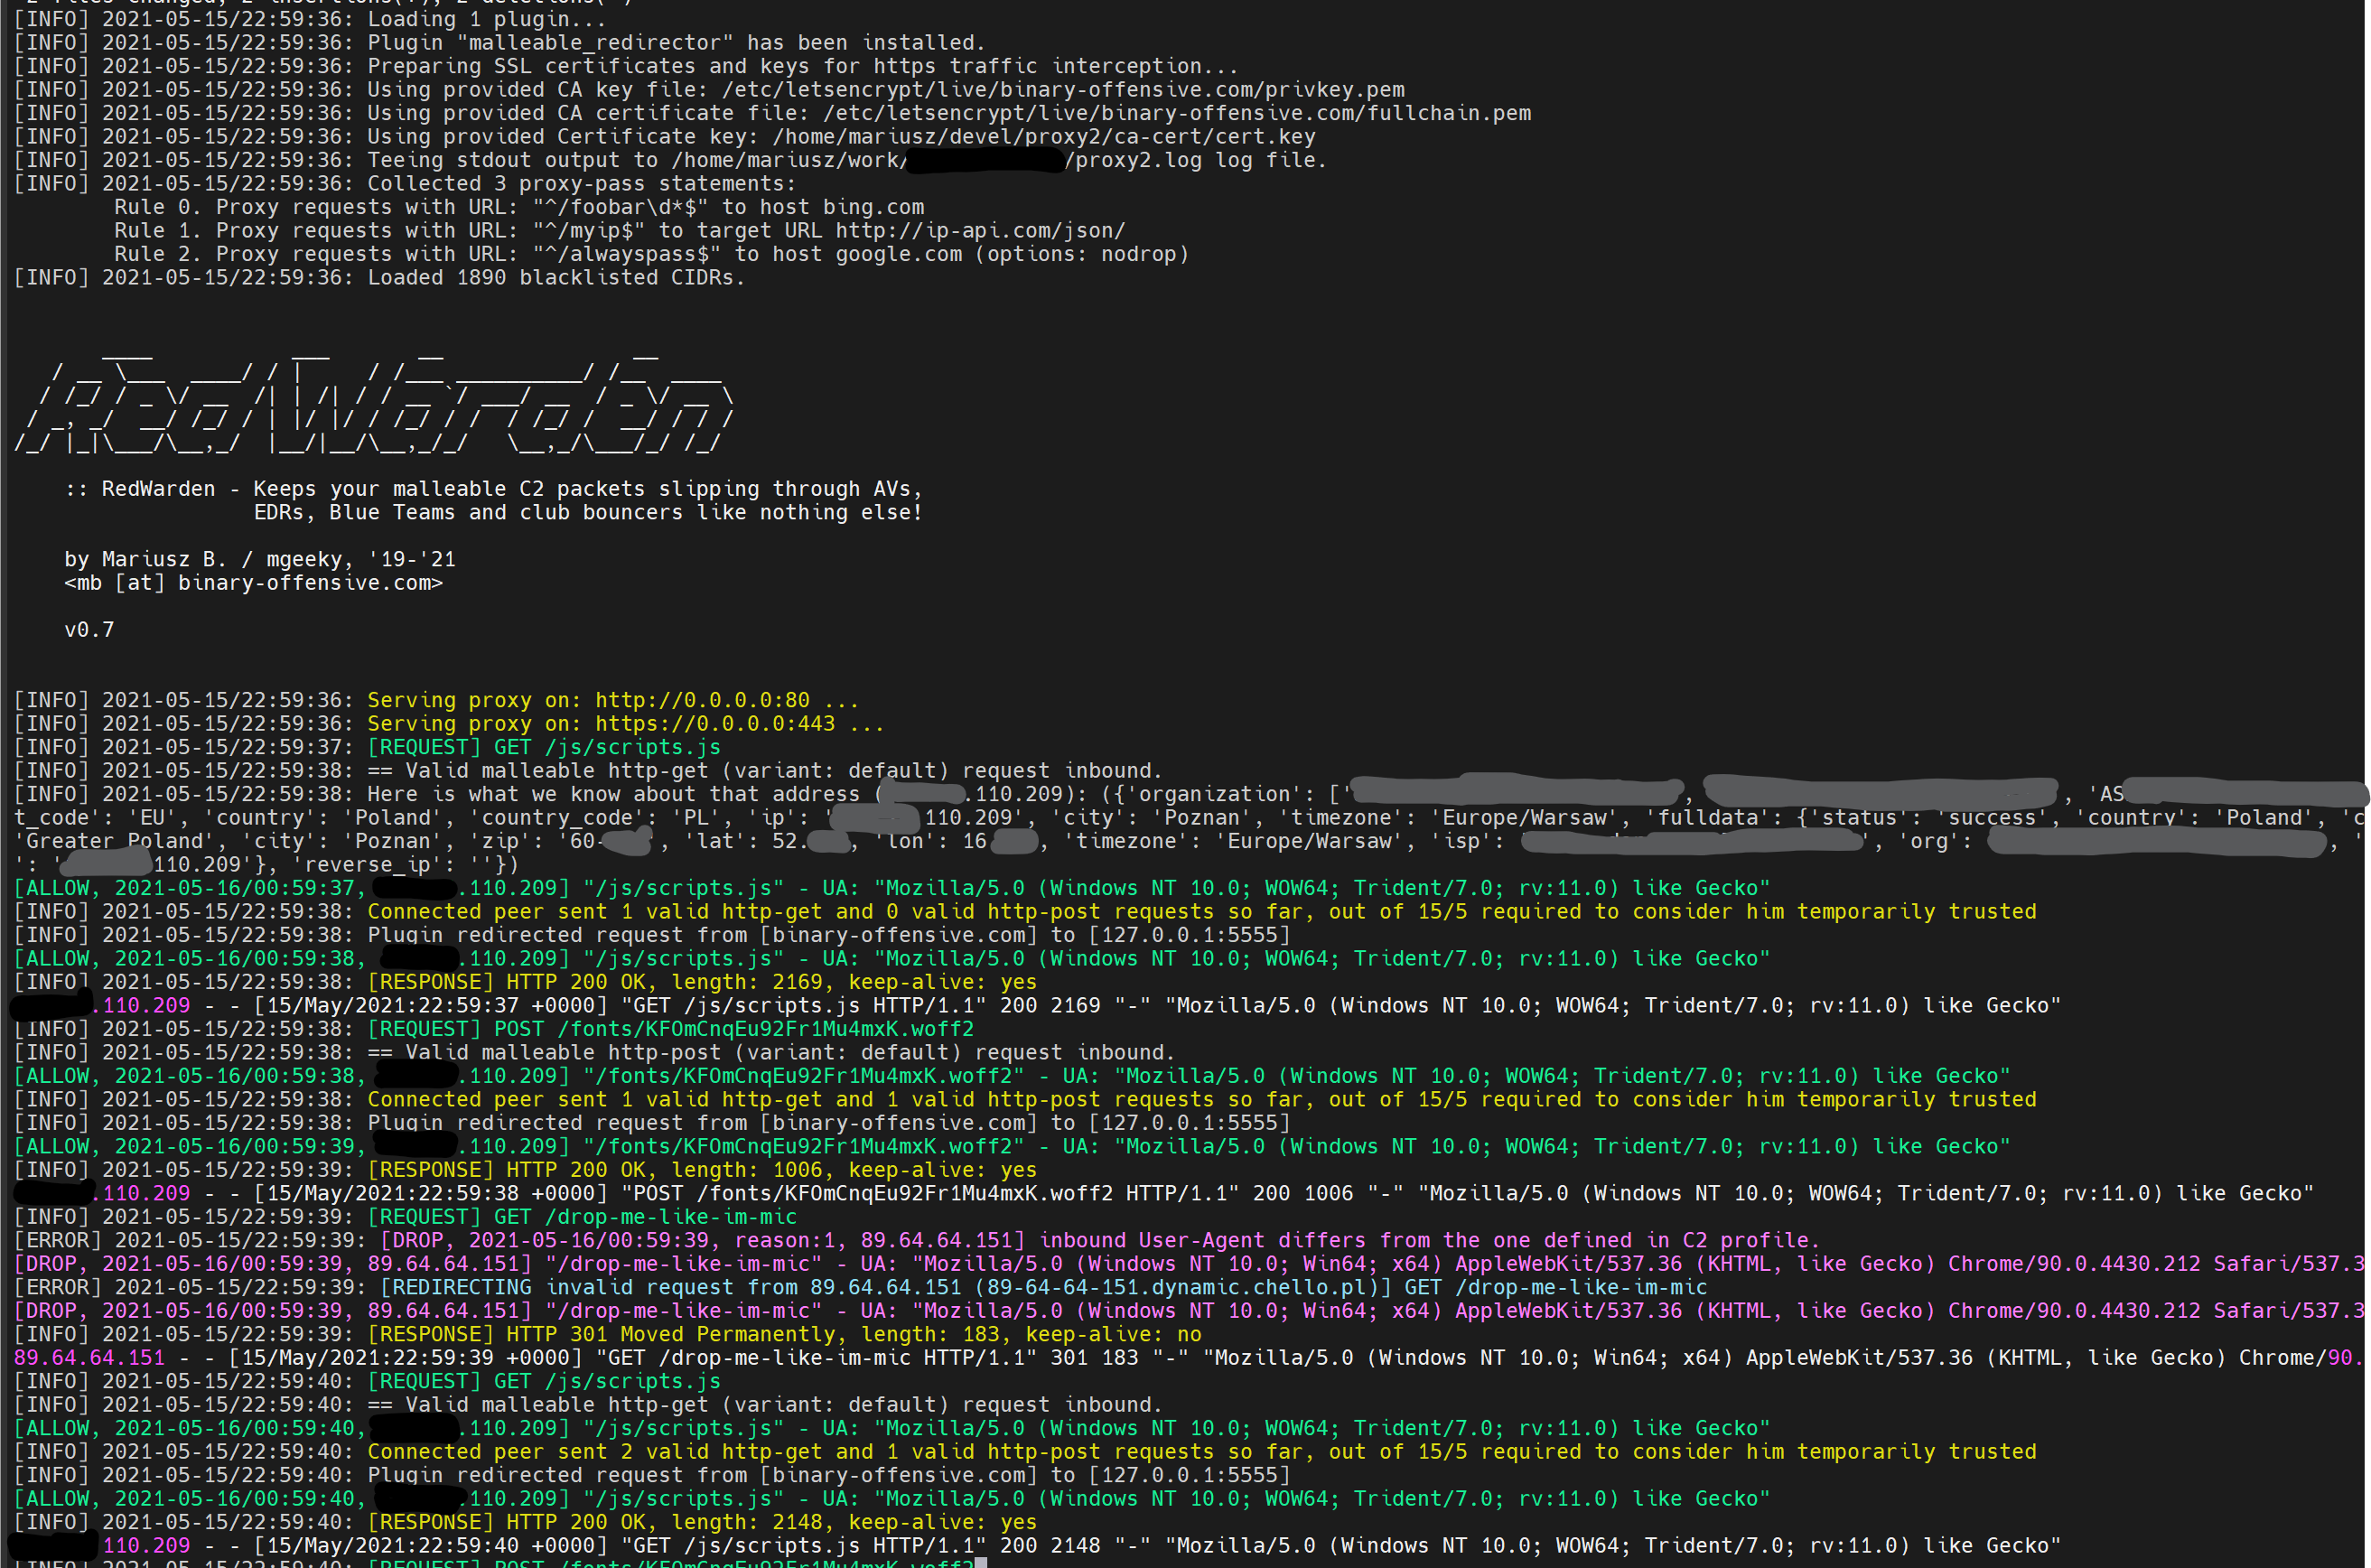 mgeeky/redwarden
パケットインスペクションとMalleable C2プロファイルの相関を通じて、Blue Teams、AV、EDR、スキャナーを撃退するCobalt Strike C2リバースプロキシ
 toolswatch/vfeed
関連付けられたCVE脆弱性および脅威インテリジェンスデータベースAPI
 hlldz/spookflare
ローダー、ドロッパージェネレータ。クライアントサイドおよびネットワークサイドの対策をバイパスするための複数の機能を備えています。
 tenable/routeros
RouterOS セキュリティリサーチツールと概念実証
 egebalci/hercules
HERCULESは、アンチウイルスソフトウェアを回避できる特別なペイロードジェネレーターです。
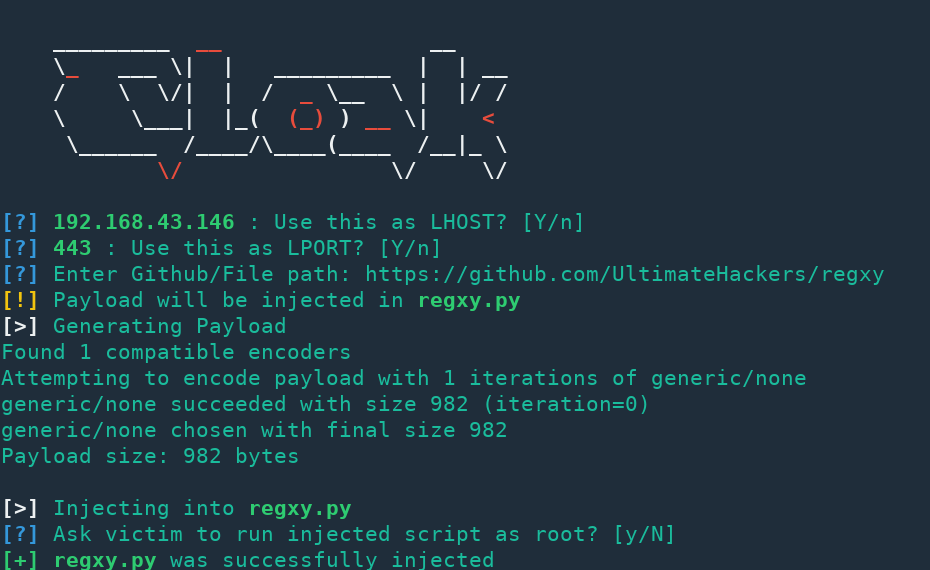 s0md3v/cloak
Cloakは、いくつかのトリックを使って、あらゆるPythonスクリプトにバックドアを仕込むことができます。
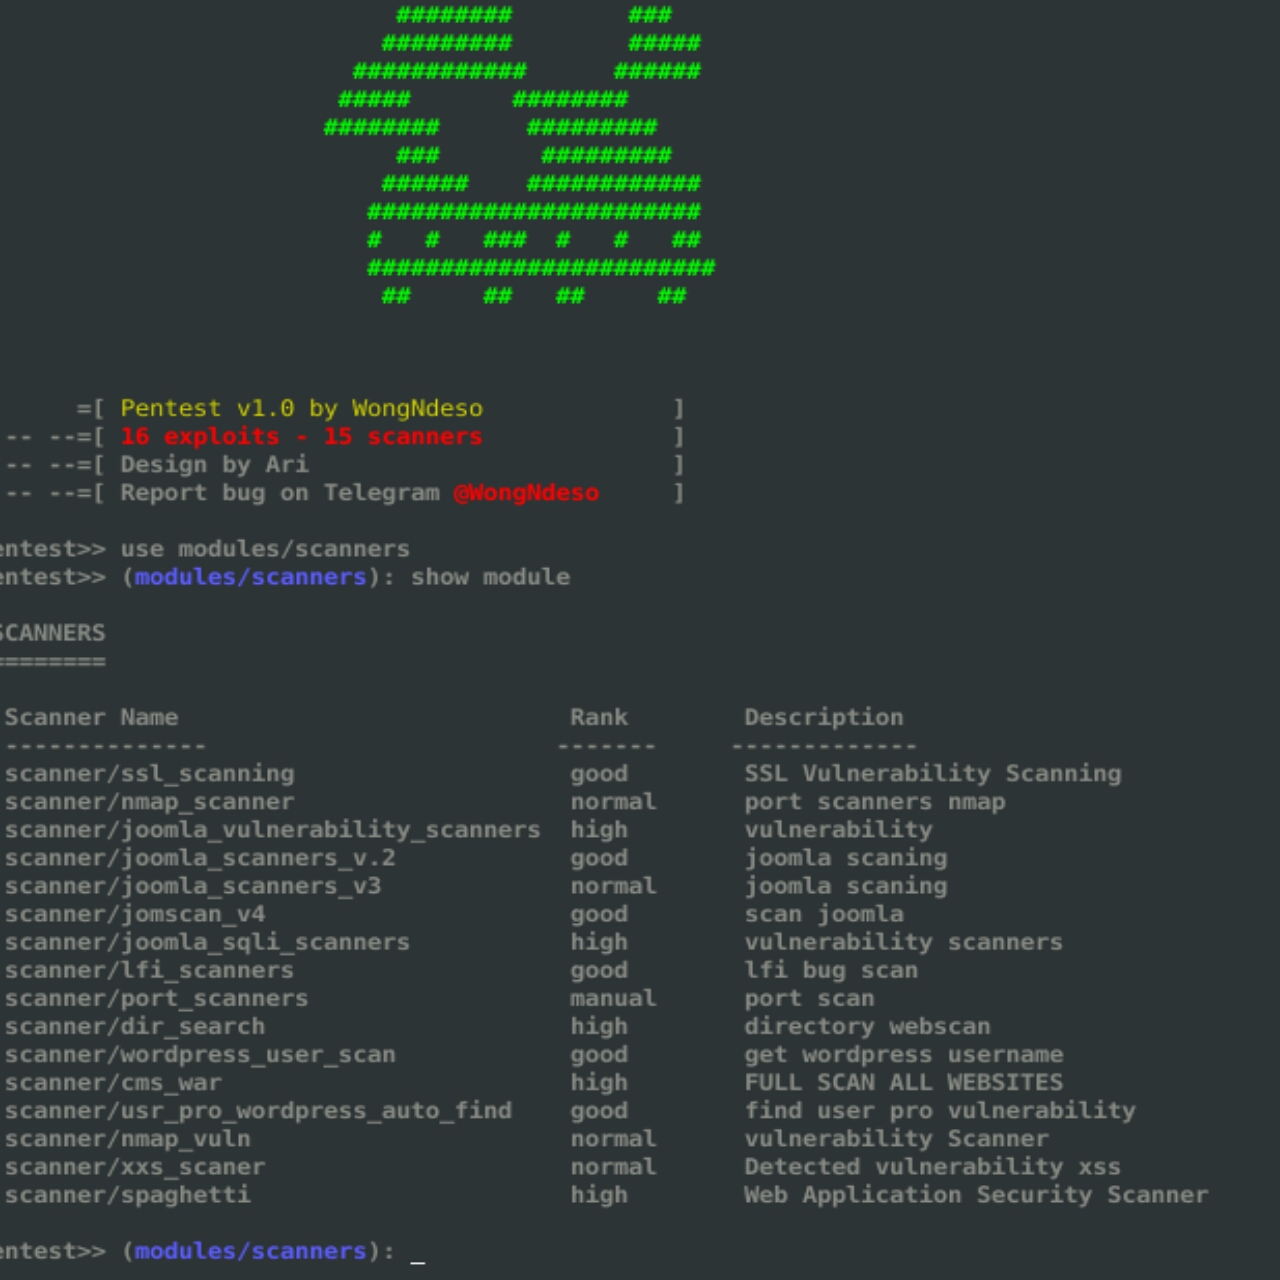 pikpikcu/pentest-tools-framework
Pentest Tools Framework は、ペネトレーションテスト用のエクスプロイト、スキャナー、ツールのデータベースです。Pentest は、初心者向けのツールを多数含む強力なフレームワークです。カーネルの脆弱性やネットワークの脆弱性を調査できます。
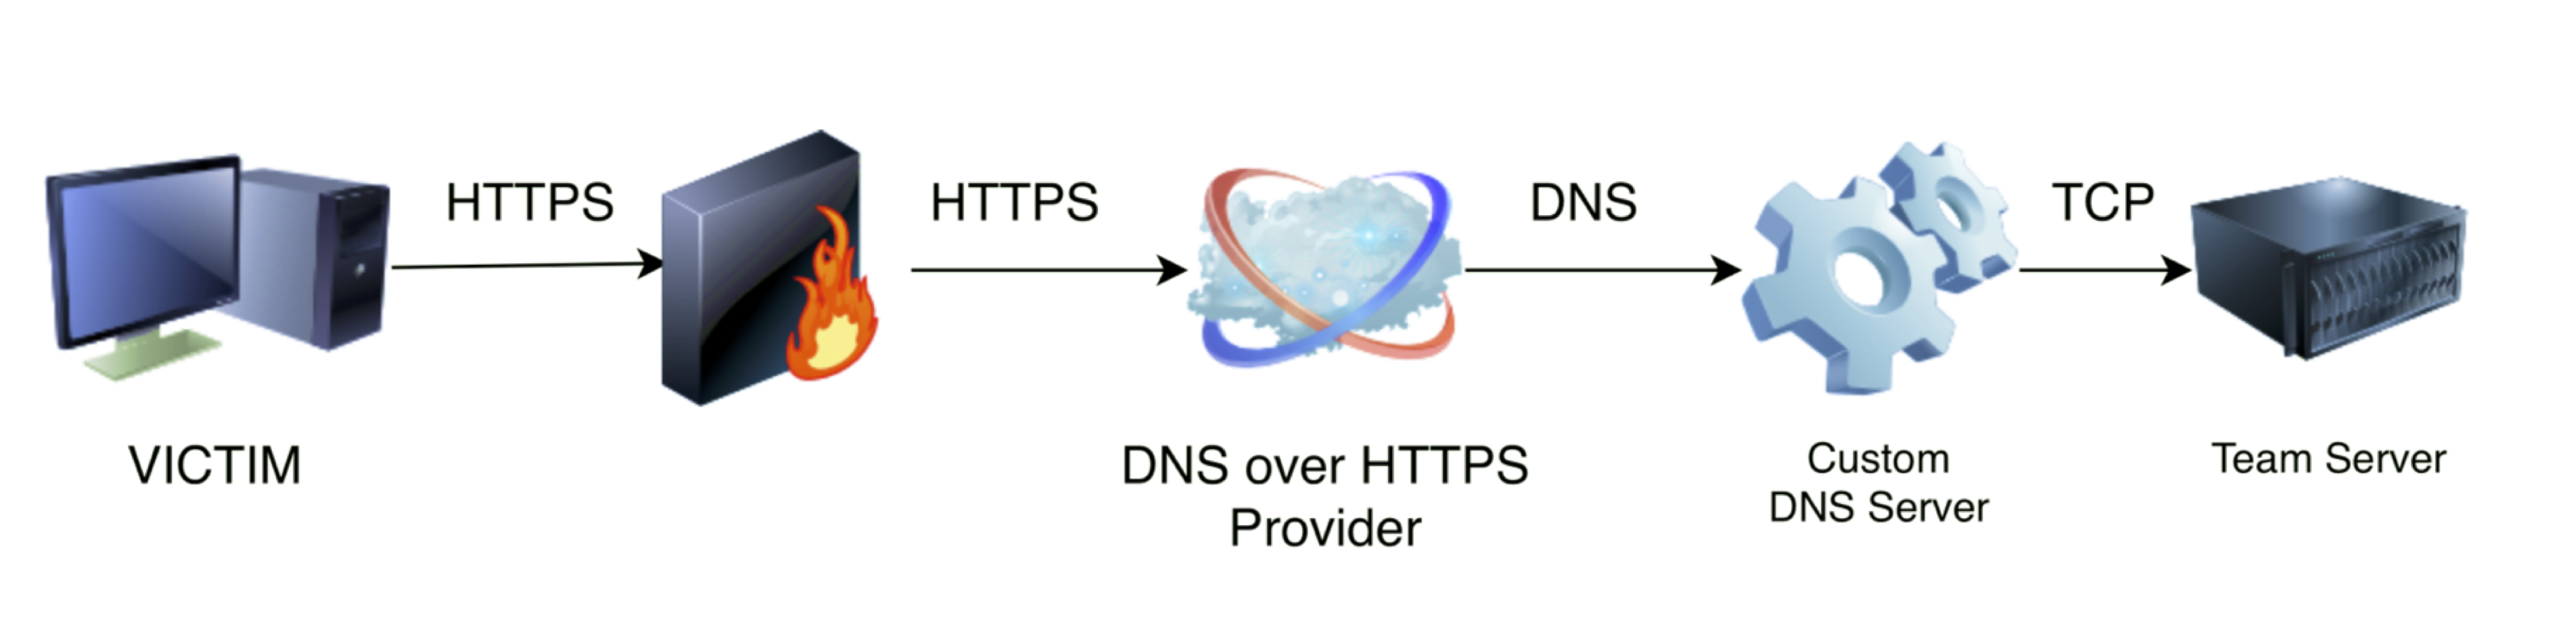 spiderlabs/dohc2
DoHC2は、Ryan Hanson氏のExternalC2ライブラリ(https://github.com/ryhanson/ExternalC2)を、DNS over HTTPS(DoH)を介したコマンド&コントロール(C2)に活用できるようにします。
 didi/kemon
macOSカーネルモニタリングのためのオープンソースのプリ/ポストコールバックベースフレームワーク
 tegal1337/nekobotv1
NekoBot | 500以上のエクスプロイトと2000以上のシェルを搭載した自動エクスプロイター
 wavestone-cdt/abaddon
レッドチーム運用管理プラットフォーム。インフラストラクチャのデプロイ、C2のセットアップ、フィッシングキャンペーン、偵察を自動化し、統合されたツールオーケストレーションとレポート機能を備えています。
 phoenixc2/phoenixc2
python3でのコラボレーションのために作成されたCommand & Control-Framework
 chrisallenlane/novahot
ペネトレーションテスター向けウェブシェルフレームワーク。
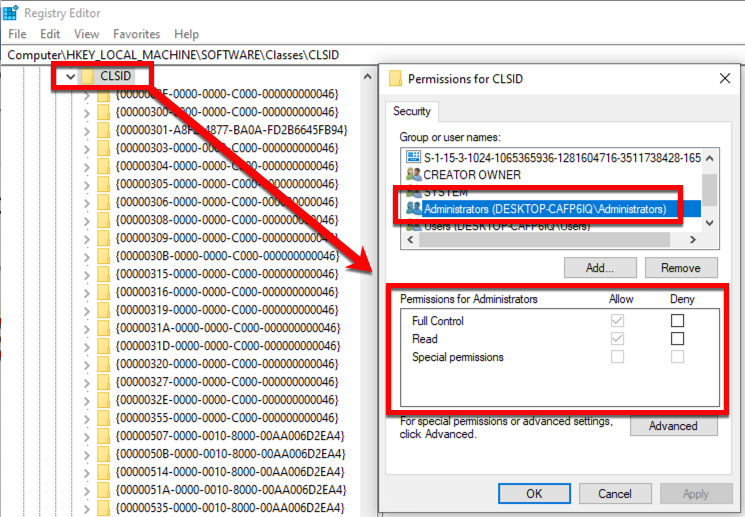 optiv/dent
MicrosoftのWDAPTセンサーの脆弱性を利用したCOMベースのバイパスを作成するためのフレームワーク。
 hfiref0x/cve-2015-1701
Win32k 権限昇格エクスプロイト(CVE-2015-1701 向け)。脆弱な Windows システム上でカーネルモードの権限昇格を実証するための概念実証コードを提供します。