
 #1
エクスプロイトの開発、テスト、および実行のための包括的なフレームワーク。
Kitploit おすすめ

 facundomfernandez/pentesting-obioba
ブラックボックス・ペネトレーションテスト: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228)。rootへの権限昇格。エグゼクティブレポートおよび技術レポート。
 erman-bolukbasi/web-penetration-drupal
Drupalウェブアプリのペネトレーションテスト — CVE-2018-7600 (Drupalgeddon 2) をNmap、Burp Suite & Metasploitを使用して悪用 | BB CyberSecでのインターンシップ
 indiquarks/vsftpd-cve-2011-2523-lab
Pen Tesing Lab が Metasploit Framework 経由で VSFTPD 2.3.4 のバックドアを悪用する
 trex1e/copyfail-cve-2026-31431
# CVE-2026-31431向け拡張Linuxローカル権限昇格PoC。自動カーネルバージョン検出と、認可されたセキュリティテストのための脆弱性範囲チェックを備えています。
 mfloresdacunha/cve-2026-31431
CVE-2026-31431(Linuxカーネルのalgif_aead)向けのローカル権限昇格エクスプロイト。spliceを使用してページキャッシュを上書きし、root権限を取得します。読み取り専用の検出器を含みます。
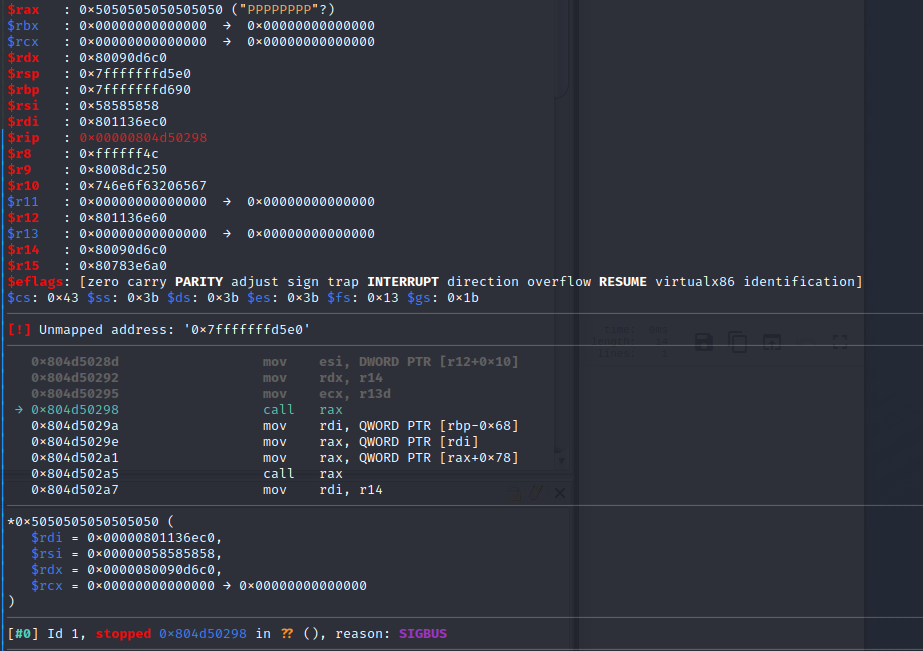 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: メールからroot権限でのzero-click RCE - リモートコード実行/メモリ破壊/ROPチェーン
 lucabarile/zdi-can-16318
CVE-2023-32162 のエクスプロイトとレポート
 rakesh143/cve-2019-0808
CVE-2019-0808の概念実証エクスプロイト、Windowsカーネルの特権昇格の脆弱性。win32k.sysのuse-after-freeバグの悪用を実証し、SYSTEM権限を取得します。
 dgrobinson0/copyfile_cve-2026-31431
# CVE-2026-31431 のローカル権限昇格エクスプロイト AF_ALG と splice を介してページキャッシュ内の setuid バイナリを破壊し、root シェルを取得するローカル権限昇格エクスプロイト。
 v-rzh/cve-2021-4034
# CVE-2021-4034(PwnKit)のルートエクスプロイト pkexec の領域外書き込みを悪用して、Linux システム上で権限を root に昇格させるエクスプロイトです。
 sandiyochristan/oo
Bad Spin: Android Binder 特権昇格エクスプロイト (CVE-2022-20421)
 mauricelambert/cve-2022-47986
CVE-2022-47986: 脆弱性を悪用するためのPython、Ruby、NMAP、Metasploitモジュール
 dennisdgr/cve-2026-31431-poc
適応版のcopy failエクスプロイトで、ルートシェルに落とす代わりにパラメータを使用するようにしたもの
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — CVE-2018-7600(Drupalgeddon2)を悪用してRCEを実現し、settings.phpからDB認証情報を抽出して管理者パスワードハッシュを偽造し、SUID findを介してrootへ権限昇格する。
 armircetaj/tetragon-dirtyfrag
Cilium Tetragon TracingPolicy を使用して、実行時に DirtyFrag Linux LPE チェーン (CVE-2026-43284 / CVE-2026-43500) をブロックする
 dirtyfilthy/gxv3175-remote-code-exec
Grandstream GXV3175 VoIP電話機向けリモートコード実行。
 darioomatos/cve-2026-31431-copyfail
# CVE-2026-31431の教育的分析:AF_ALG AEADインプレース操作によるLinuxカーネルのローカル権限昇格 技術的な根本原因、検出方法、および緩和策を含む、AF_ALG…
 fsn4k3/dahua-dvr-metasploit
CVE-2013-6117(Dahua DVR認証バイパス)向けの改良版Metasploitモジュール








