#1
 r3dw4n48m3d/cve-2021-3493-exploit
CVE-2021-3493向けのCベースのローカル権限昇格エクスプロイトで、Linuxカーネル5.11以前のOverlayFSを対象としています。認可されたセキュリティテスト用のコンパイルおよび使用方法の手順を提供します。
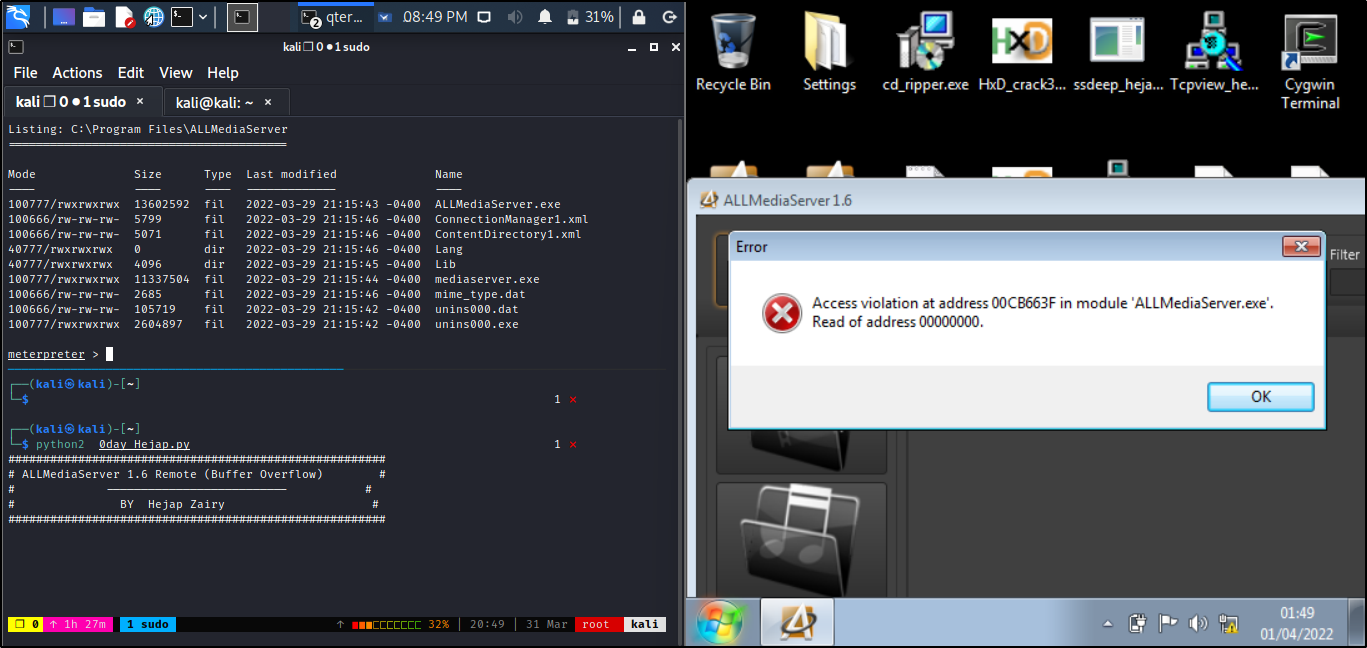 matrix07ksa/allmediaserver-1.6-buffer-overflow
ALLMediaServer 1.6 向けの SEH オーバーライトを伴うリモートバッファオーバーフローエクスプロイトです。CVE-2022-28381 を標的とした Metasploit モジュールとして提供されます。
 flags-alt/abyss-c2
IoTエクスプロイト(CVE-2020-25078)用のフルスタックC2フレームワーク。リアルタイムWebパネル、マルチソースターゲット取得、脆弱性スキャン、ポストエクスプロイテーション、永続化、ラテラルムーブメント、ボットネットオーケストレーションを備えています。
 0b0111100/2009
Linuxカーネルエクスプロイトのコレクションで、CVE-2009-1185、CVE-2009-1337、CVE-2009-2692、CVE-2009-2698、CVE-2009-3547を標的とし、権限昇格のための概念実証コードを提供します。
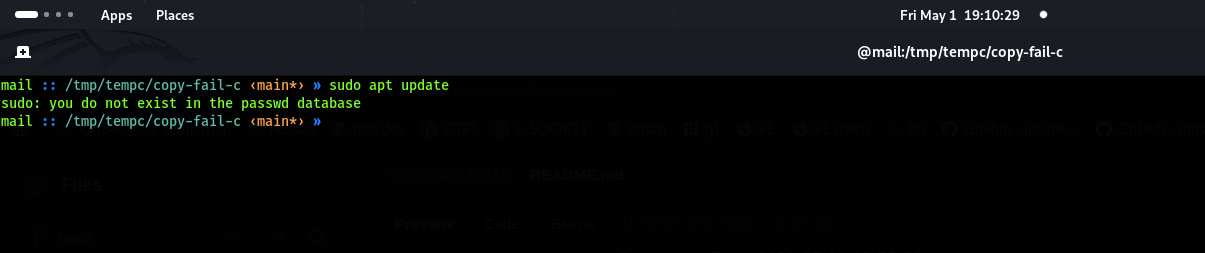 exploiteoom/cve-2026-31431
CVE-2026-31431のエクスプロイト。ユーザーIDを変更して権限を昇格させ、algif_aead脆弱性に対する検証スクリプトと緩和手順を備えています。
 jnamerz/copyfail-cve-2026-31431
CVE-2026-31431の概念実証エクスプロイトのC実装であり、脆弱性を実証し、セキュリティテスト用のコンパイル・実行可能なエクスプロイトを提供します。
 s1eezer/cve-2026-8069
CVE-2026-8069の技術解説と概念実証。Acer NitroSenseおよびPredatorSenseサービスにおけるローカル権限昇格であり、名前付きパイプを悪用してSYSTEMとして任意のコードを実行するものです。
 ckq7703/cve-2020-1472
CVE-2020-1472(Zerologon)のエクスプロイト。Netlogonの暗号上の欠陥を悪用し、Active Directory環境でドメイン管理者への権限昇格を実現します。
 callrbx/pkexec-lpe-poc
CVE-2021-4034の概念実証エクスプロイト。pkexecにおけるローカル権限昇格の脆弱性であり、任意のペイロードをroot権限で実行できるようにするものです。
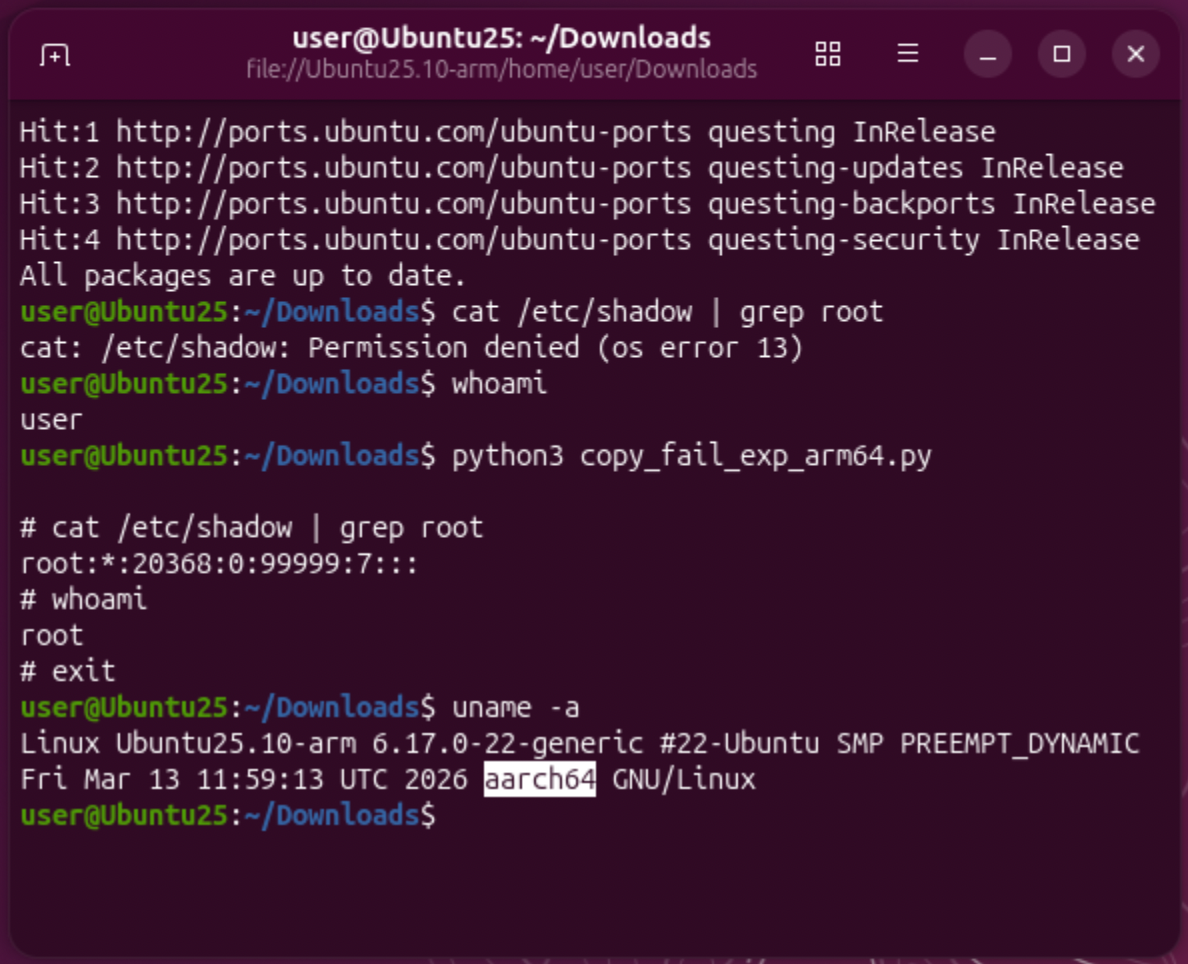 pascal-gujer/cve-2026-31431
CVE-2026-31431の概念実証エクスプロイト。authencesnのロジックバグを介したLinuxローカル権限昇格であり、認可されたラボ検証用のARM64バリアントを備えています。
 0x00-0x00/cve-2015-3224
Ruby-On-Rails ConsoleにおけるRCE(CVE-2015-3224)のためのMetasploitモジュールの修正
 abraxas/fortigate-ssl-vpn-exploit-kit
FortiGate SSL-VPNの金塊。CVE-2024-21762およびCVE-2023-27997。79の動作するエクスプロイトクライアント。53のハードウェアSKU。55のFortiOSビルド。
 diegslva/cve-2015-3306-lab
再現可能なDockerラボ + CVE-2015-3306(ProFTPD mod_copyの認証前任意ファイルコピー)用のraw-socketエクスプロイト — パッチ差分解析の学習演習
 baba01hacker666/cve-2026-46242
CVE-2026-46242
 boos4721/copyfail-rs
Rust製エクスプロイト CVE-2026-31431 用。AF_ALG splice を介した Linux カーネルのページキャッシュ書き込みプリミティブであり、/etc/passwd のパッチ適用やシェルコード実行による root への権限昇格を可能にします。
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Firefox BrowsingContext 認可バイパス(CVE-2026-4692)の概念実証エクスプロイト。偽造したIPCメッセージを使用してInRDMPaneを設定し、特権UIタッチイベント注入を可能にすることを実証します。
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
隔離されたAD/Linux攻撃ラボ: Metasploit経由でCVE-2007-2447を悪用し、MITRE ATT&CK (T1190, T1059) にマッピングされたWazuh SIEMで検出