
 #1
CTFや厳選された教育リソースを含む、サイバーセキュリティの研究、教材、ラボ、学習パス。
Kitploit おすすめ
 jakabakos/cve-2023-36664-ghostscript-command-injection
Ghostscript コマンドインジェクション脆弱性 PoC (CVE-2023-36664)
 dor00tkit/cve-2024-30090
CVE-2024-30090 - LPE PoC
 01rabbit/pakuri
TUIを備え、Nmap、OpenVAS、Metasploit、Faradayを統合して情報収集・脆弱性スキャン・エクスプロイトを効率化する半自動ペネトレーションテストフレームワーク。
 therealdreg/masm32-kernel-programming
masm32カーネルプログラミング、ドライバー、チュートリアル、例、およびツール(クレジット:Four-F)
 justinltodd/security-interview-questions
厳選されたinfosec面接対策。基本原則、監査、アクセス制御、セキュリティアーキテクチャを網羅するQ&Aと、学習リソースへのリンクを収録。
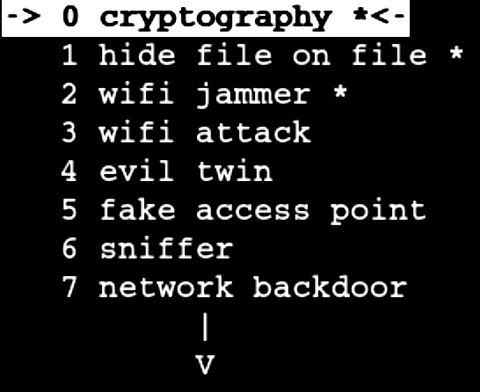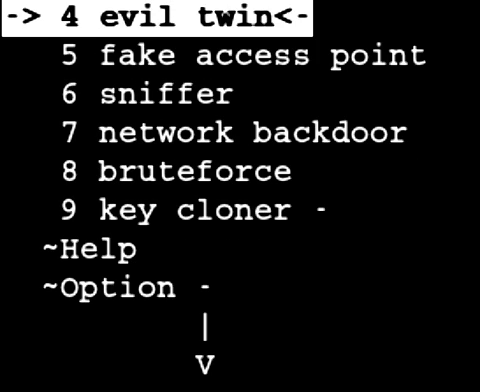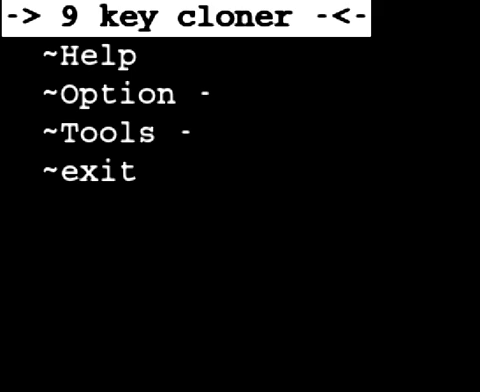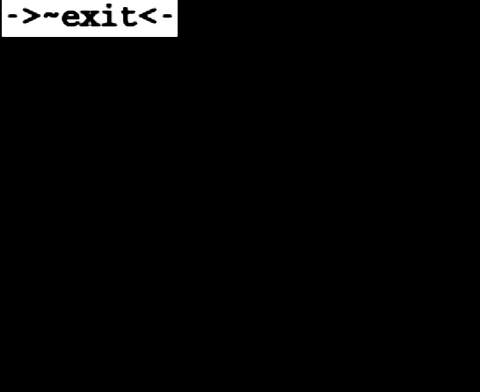 marcrowproject/bramble
Brambleは、ハッキング用のオープンソーススイートです。
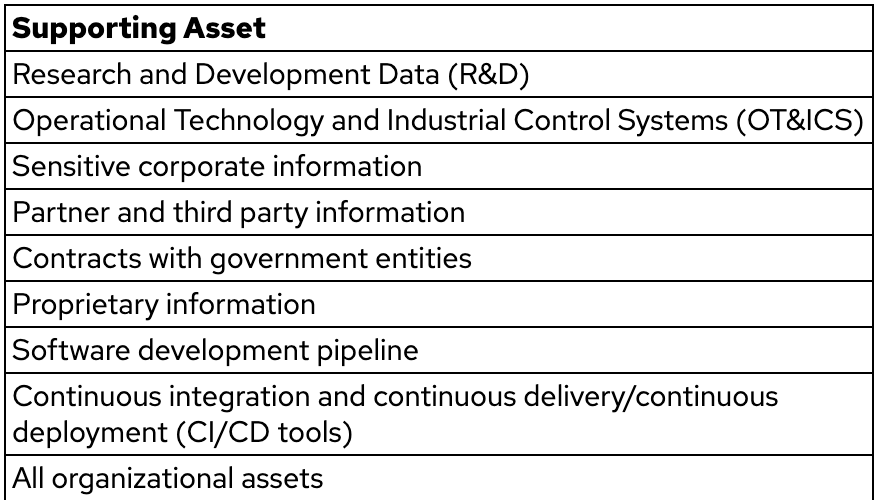 redhat-infosec/priority-intelligence-requirements-dev
このガイドは、サイバー脅威インテリジェンス(Cyber Threat Intelligence)の優先インテリジェンス要件(Priority Intelligence Requirements)を開発するプロセスについて説明しています。
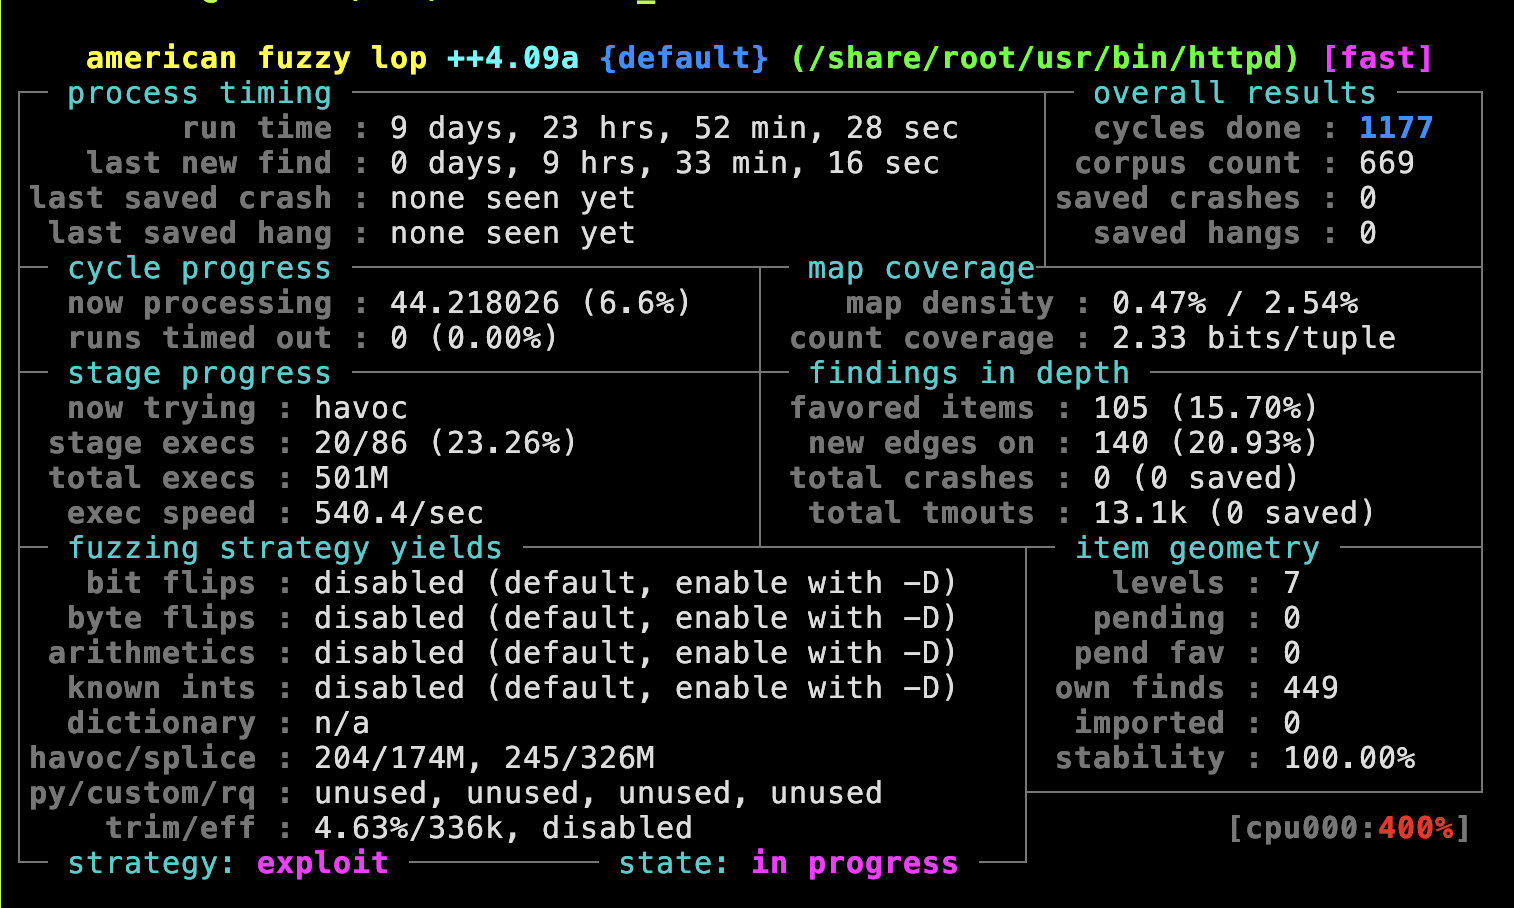 otsmr/blackbox-fuzzing
TL-WR902ACルーターを例にしたIoTデバイスのファジング
 damnvulnerablecryptoapp/damnvulnerablecryptoapp
非常に安全でない暗号を実装したアプリ。脆弱な暗号実装を閲覧・テスト・悪用するために使われ、また背後にある数学に深く踏み込むことなく暗号について少し学ぶために使用される。
 eclypsium/boothole
BootHole脆弱性(CVE-2020-10713)用の検出スクリプトと緩和リソース。失効した署名付き実行可能ファイルについてEFIシステムパーティションを監査するPowerShellおよびBashツールが含まれています。
 deeptempo/socbench
サイバーセキュリティ運用におけるAIのためのオープンハーネスとベンチマーク。
 quarkslab/qsynthesis
グレーボックスシンセサイザーは、アセンブリ命令の難読化解除に特化しています。
 malwaresupportgroup/polydrop
BYOSI (Bring-Your-Own-Script-Interpreter) 高速ペイロード展開ツールキット
 safebuffer/cve-2024-32002
CVE-2024-32002 RCE PoC
 raytheonbbn/maude-hcs
隠れた通信システムのための形式的モデリングおよび解析フレームワーク。これにより、隠れチャネル、敵対者モデルの仕様記述、そして不可検出性とパフォーマンスのトレードオフに関する統計的モデル検査が可能になります。
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCEラボ — 標準のDockerイメージ上でuid 999(mysql)としてsystem()への権限昇格 + ヒープUAF + JOPチェーン。RAPTORおよびraptor-loop-huntで発見。
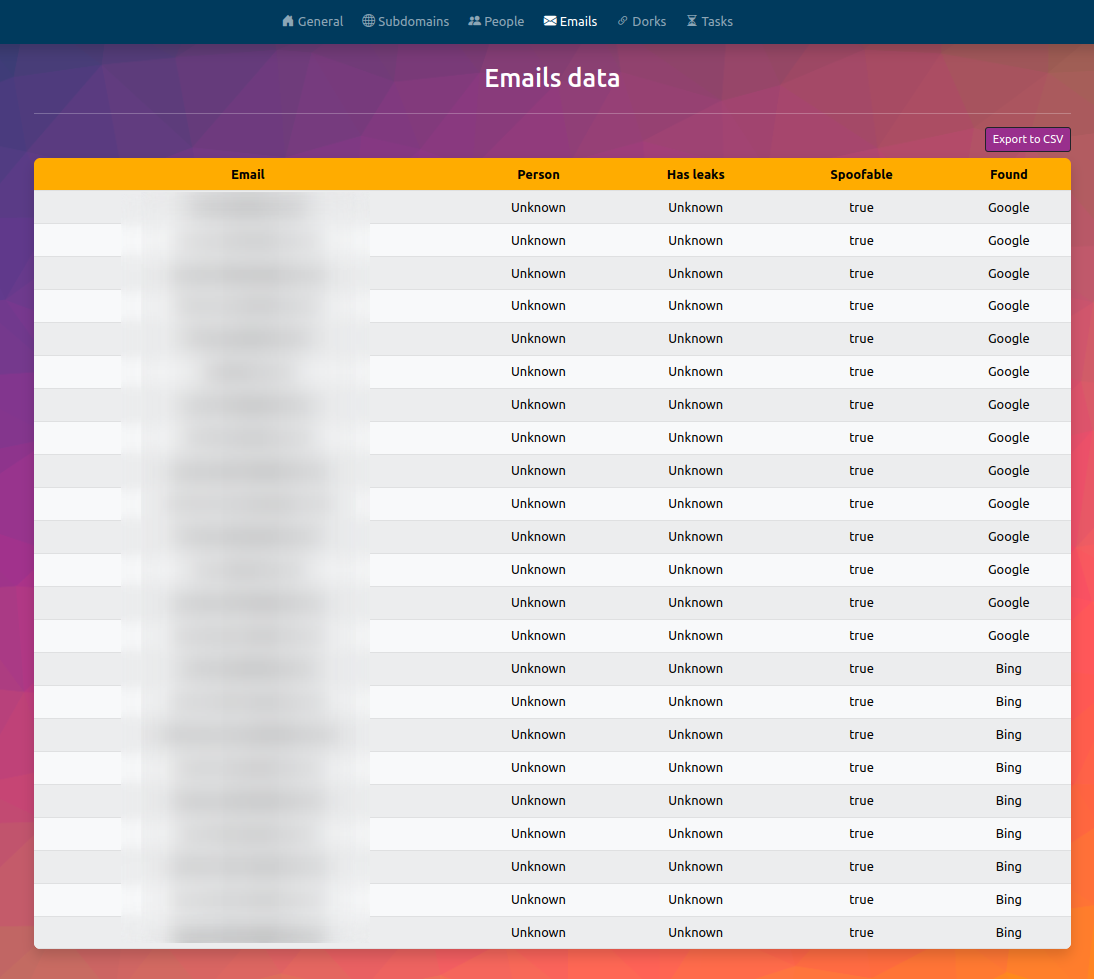 fundacio-i2cat/infohound
InfoHoundは、Webドメイン名から大量のデータを抽出するOSINTツールです。








