
 #1

 asaotomo/hx0-hawkeye
軽量なブラウザトラフィックキャプチャとセキュリティ分析拡張機能で、ブラウザのサイドバーからキャプチャ、インターセプト、変更、リプレイ、ルールベースの検出、AI支援分析の完全なワークフローを実行できます。(A lightweight browser extension for traffic…
 naksyn/processstomping
実行可能ファイルのセクション上でシェルコードを実行するためのProcessOverwritingのバリエーション
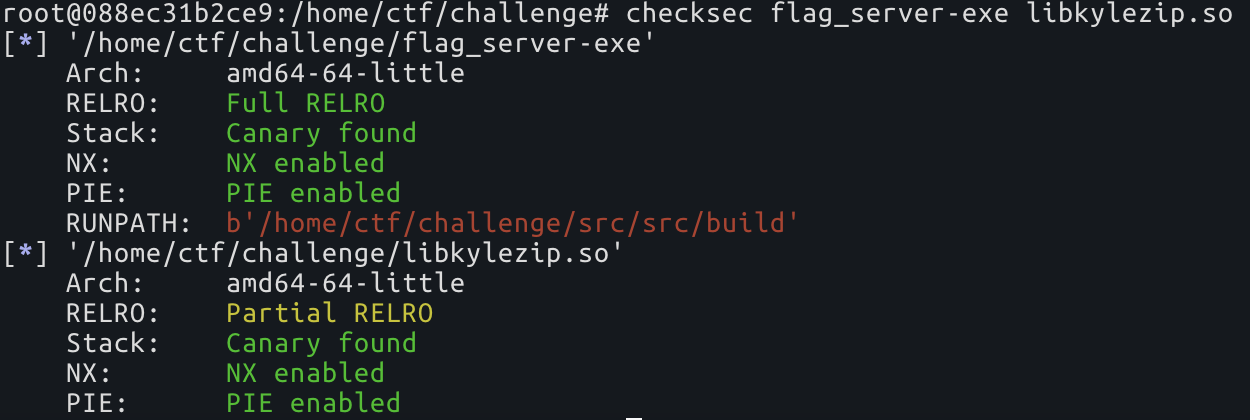 nick0ve/how-to-bypass-aslr-on-linux-x86_64
ASLRバイパス(情報漏洩なし)
 spectrixdev/diy_whisperpair
Google Fast Pairを使用したBluetoothアクセサリのハイジャック: WhisperPair CVE-2025-36911 参照実装および脆弱性検証ツールキット
 payatu/cve-2015-6086
PoC for CVE-2015-6086
 gobysec/weblogic
WebLogicの脆弱性探索を初心者からエキスパートまで。
 jm00nj/phantom-evasion-loader
SROPとゼロコピーインジェクションを利用してEDR/XDRおよびカーネルモニターを回避するx64アセンブリインジェクションエンジン。最小限の検出面でXOR暗号化ペイロードを配信します。
 bjrjk/cve-2022-4262
CVE-2022-4262 のフルチェーン分析 — V8 における非自明なフィードバックスロット型混同 (type confusion)
 k0keoyo/my_vulnerabilities
著者が報告した脆弱性に対する概念実証(PoC)エクスプロイトのコレクション。攻撃手法と脆弱性分析を実証しています。
 bi7s/cves
脆弱性分析および脅威インテリジェンスのための、Common Vulnerabilities and Exposures (CVE) に関連するデータとツールを含むリポジトリ。
 pathtofile/pplrunner
Windows上で署名済みの子プロセスをAnti-Malware Protected Process-Light (PPL) として起動するELAMドライバーとサービスを構築する、セキュリティ研究向けのツール。
 cado-security/dfir_resources_revil_kaseya
REvilランサムウェアKaseyaサプライチェーン攻撃に対応するDFIR専門家向けリソース
 elastic/labs-releases
Elastic Security Labs リリース
 fortra/cve-2024-30051
CVE-2024-30051の詳細な技術分析と概念実証エクスプロイト。Windows DWM Core Libraryにおけるヒープベースのバッファオーバーフローにより、整合性システムレベルへのローカル権限昇格が可能になります。
 owasp/owasp-scs
OWASP スマートコントラクトセキュリティ(SCS)プロジェクト










