
 #1

 yasodginige/autopentester
このリポジトリには、自動化されたペネトレーションテストのタスクに使用できるツールが含まれています。
 scriptingxss/embedos
EmbedOS - 組み込みセキュリティテスト用仮想マシン
 bhavsec/autopentest-ai
Agentic Pentesting MCPサーバー - ウェブアプリケーションの脆弱性を発見、悪用、報告する。
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965

 nomi-sec/nvd-exploit-list-ja
🔍NVDエクスプロイト & JVN(日本脆弱性ノート)の簡単な説明
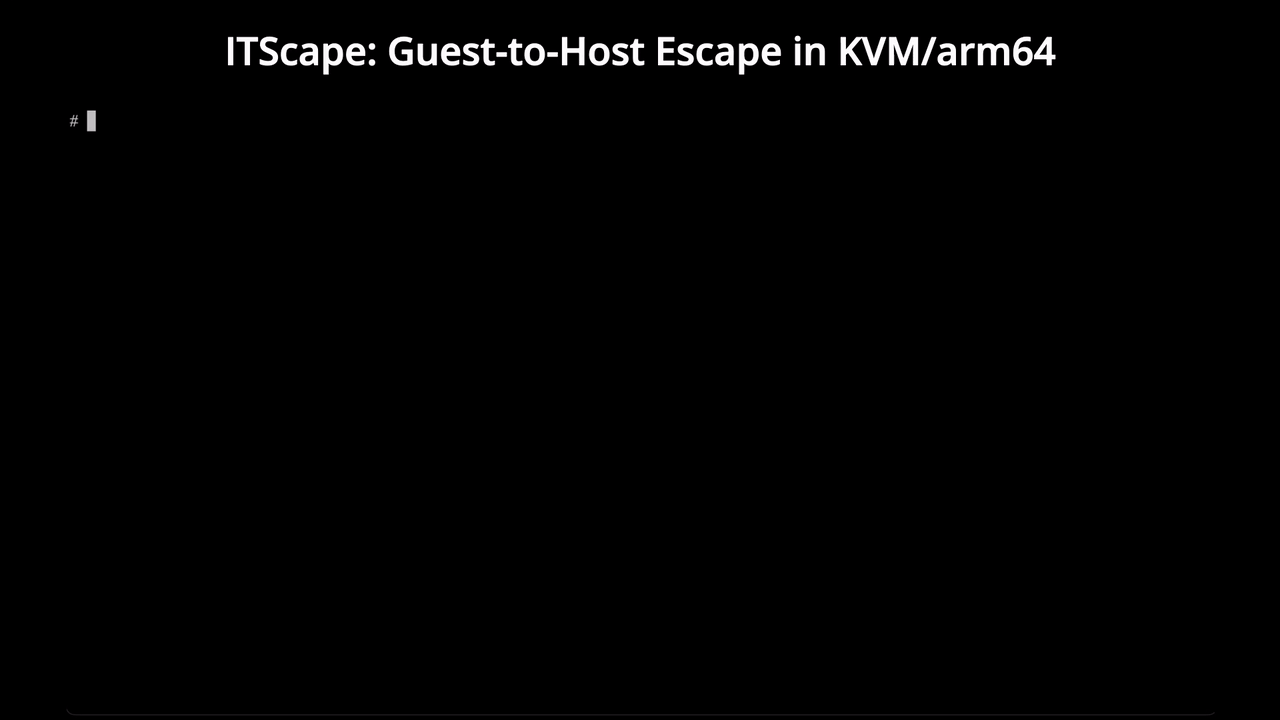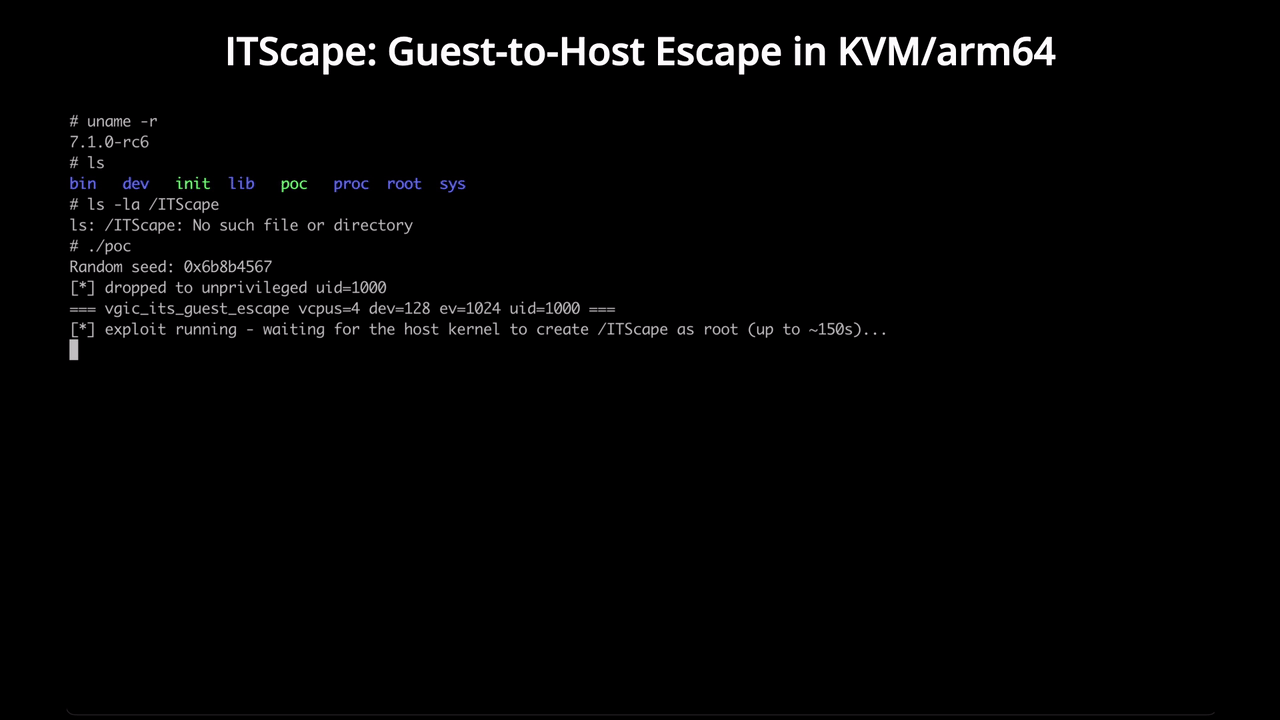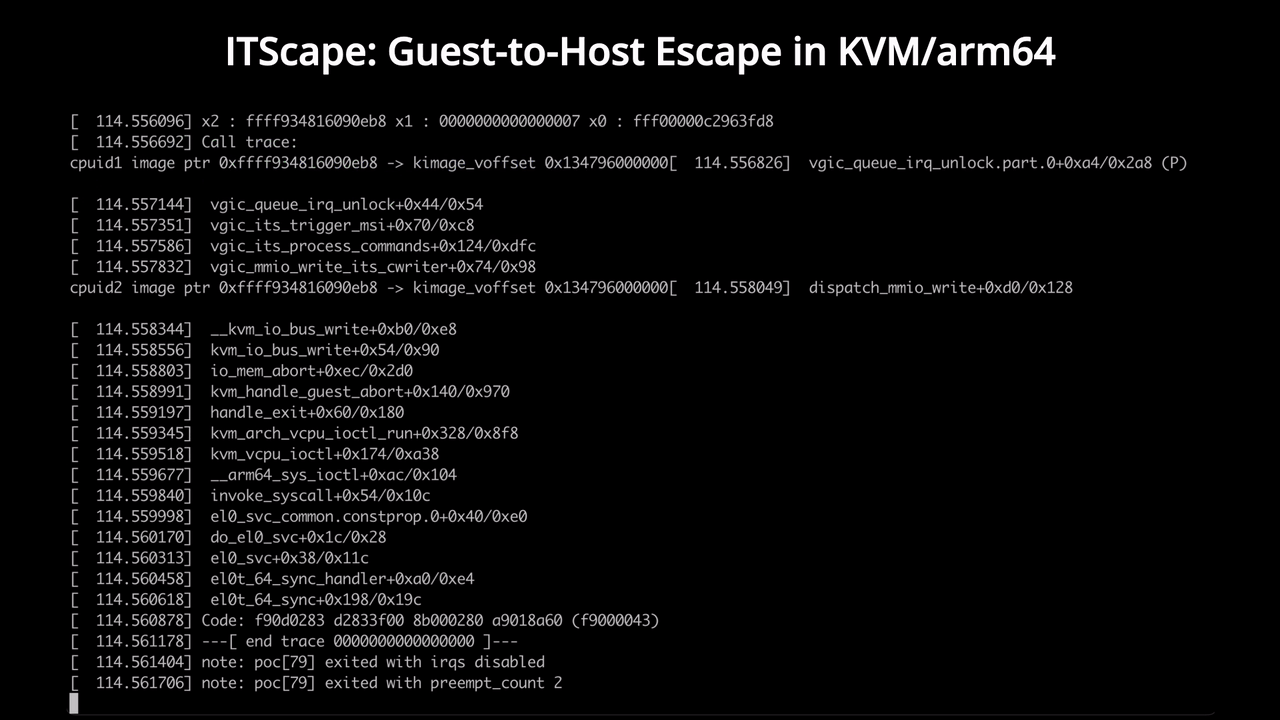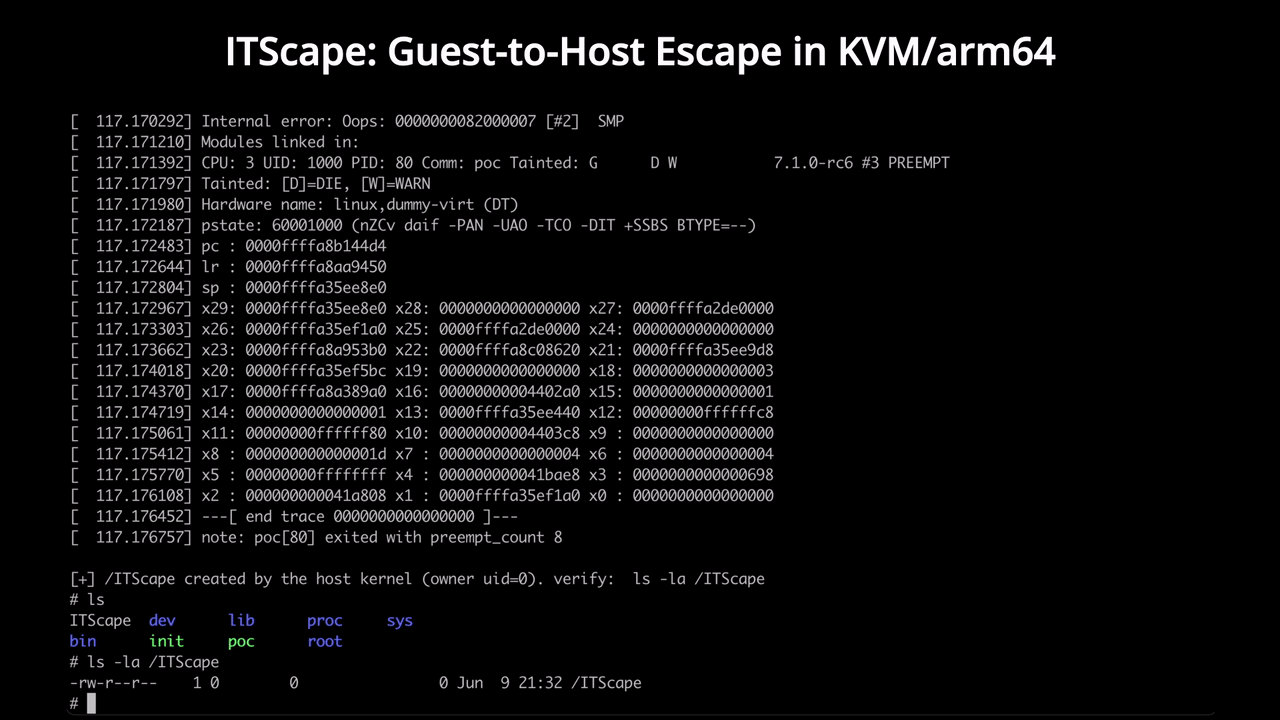 v4bel/itscape
CVE-2026-46316 ゲストからホストへのKVM/arm64エスケープエクスプロイト。vGIC-ITSエミュレーションの競合状態を悪用し、非特権ゲストからホストカーネルのコード実行を達成します。
 logicalhacking/dvhma
セキュリティ専門家がツールや技術をテストし、開発者が一般的なハイブリッドモバイルアプリのセキュリティ上の落とし穴を学ぶための、意図的に脆弱性を持たせたハイブリッドAndroidアプリ。
 x-3306/project-onyx
AIテレメトリ・スプーフィングとWASMサンドボックスによる高度なEDR回避。Project Onyxは、最新のEDRシステムに対する高度な回避技術を実証するために設計されたPoCレッドチームパイプラインです。従来のシグネチャベースの難読化から、行動的カモフラージュと厳格な環境キーイングへと移行しま…
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) リモートコマンド実行エクスプロイトと脆弱なコンテナ
 jenyraval/phishing-simulation
フィッシングシミュレーションは、直感的なチュートリアルとカスタマイズされた評価を提供することで、主にフィッシング認識を高めることを目的としています。
 demonslay335/cryptotester
暗号を扱うためのユーティリティ、ランサムウェア分析向け。
 kn0x0x/cve-2025-32756-poc
CVE-2025-32756 の概念実証 - 複数の Fortinet 製品に影響を与える重大なスタックベースのバッファオーバーフローの脆弱性

 0xkirisame/spica
eBPFベースのLinuxルートキット検出器。マルチチャンネルクロスビュー分析(sched_switch、NMI、/proc)を使用して、DKOM、トレースポイント改ざん、プロセス隠蔽を検出し、ハードウェアレベルの整合性検証を実施します。
 g4sp4rcs/cve-2026-42980-poc
CVE-2026-42980 向けの公開エクスプロイトおよび研究資料。これは Windows カーネル WMI の整数アンダーフロー脆弱性であり、SYSTEM へのローカル権限昇格を可能にします。ソースコード、ビルドスクリプト、および防御研究用の二言語解説が含まれています。
 rub-softsec/onelogon
論文「Onelogon: Taking over Active Directory Accounts via Netlogon」(WOOT’26)のコードとデータ。









