
 #1

 appsecco/vulnerable-mcp-servers-lab
ペネトレーションテスト MCP サーバーを学ぶための、意図的に脆弱なサーバーのコレクション。
 zer0condition/gdrvloader
CVE-2018-19320を使用した未署名ドライバローダー
 zhuyansen/awesome-ai-reverse-engineering
コーディングエージェント向けのオープンソースAIリバースエンジニアリングツール:Ghidra MCP、IDA Pro MCP、jadx、Frida、skills、REA。122リポジトリをそれぞれ精読し、セキュリティ評価を実施。EN + 中文。
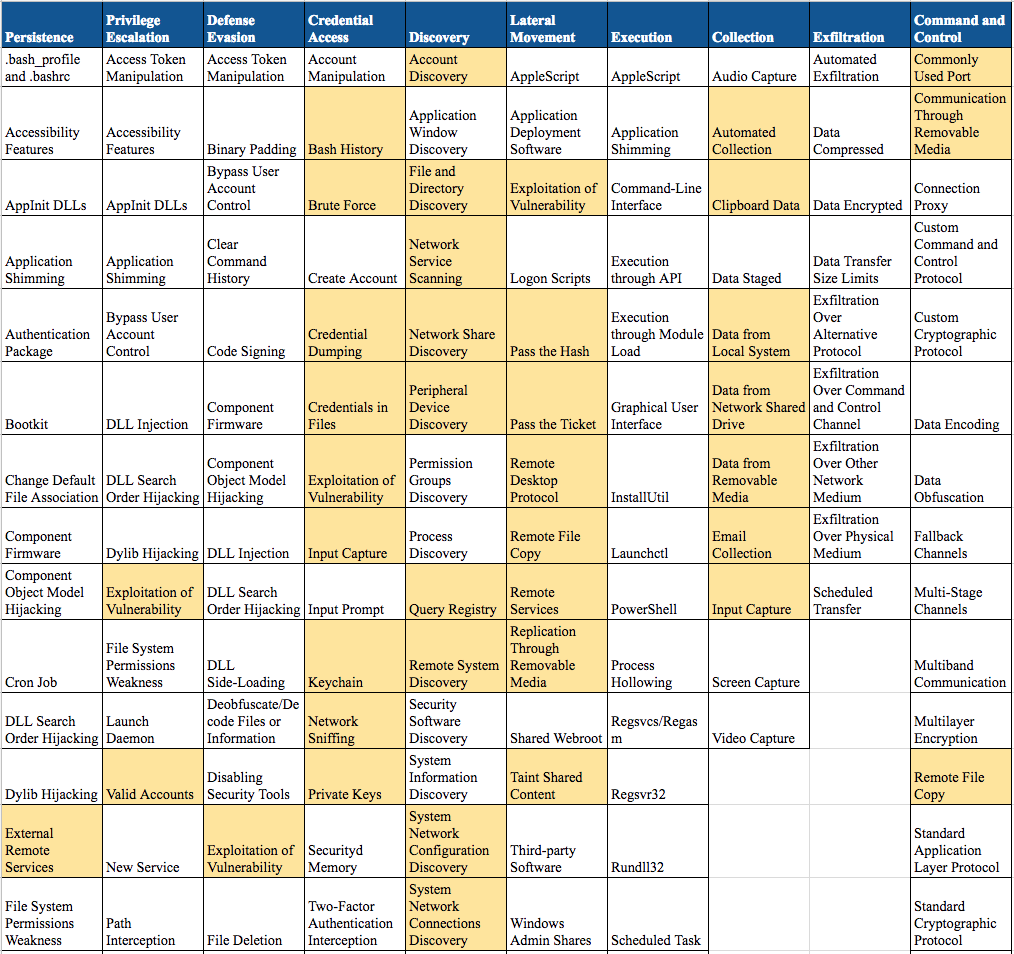 0x4d31/deception-as-detection
欺瞞に基づく検出技術をMITRE ATT&CKフレームワークにマッピング
 jymcheong/autottp
自動化された戦術・技術・手順
 nextronsystems/ransomware-simulator
安全なランサムウェアシミュレーションツール。ウイルス対策ソフトの検出をテストするためのものです。実際のファイルを害することなく、マクロステージング、ボリュームシャドウコピーの削除、ドキュメントの暗号化、およびノートのドロップをシミュレートします。
 arosenmund/defcon33_silence_kill_edr
実践的なDEFCONワークショップ資料: EDRエージェントを無効化・沈黙させるためのラボ環境のセットアップ、BYOVD、カスタムC/C++製の回避ツール、リバースエンジニアリング。
 fknmega/aether
公開データからライブのナレッジグラフを構築するAI駆動のOSINTおよびセキュリティリサーチエージェント。偵察ツールと、許可された調査向けの攻撃的セキュリティプレイブックを同梱しています。
 fportantier/vulpy
安全な開発を学ぶための脆弱なPythonアプリケーション
 samyk/quickjack
Quickjackは、高度なクリックジャッキングおよびフレームスライシング攻撃を直感的に生成するためのポイントアンドクリックツールです。
 cy4nguy/python-ransomware
完全なPythonランサムウェアソースコードと完全なドキュメント。
 gojue/ehids-agent
eBPFに基づくLinuxホストベースの侵入検知システム。
 helixo32/crimsonedr
マルウェア開発トレーニングのためのAV/EDRの動作をシミュレートします。
 chompie1337/linux_lpe_ebpf_cve-2021-3490
eBPFベースのLinuxカーネルのローカル特権昇格エクスプロイトで、CVE-2021-3490を対象とします。脆弱なUbuntuカーネル5.8.0-25から5.11.0-16においてルートシェルアクセスを提供します。
 iss4cf0ng/openpetya
Petya ランサムウェアにインスパイアされた、Assembly、C、および C++ で記述された Proof-of-Concept ブートキットおよび UEFI ブートアプリケーション。
 binarly-io/supplychainattacks
文書化されたファームウェアサプライチェーン攻撃のキュレーション済みリポジトリです。IoC、検出ツール、参考情報を備え、防御者がファームウェアサプライチェーン侵害を理解し、対策するのに役立ちます。
 antropos17/aegis
AIエージェント向けのオープンソースEDR。プロセス、ファイルアクセス、ネットワークアクティビティ、および行動異常をリアルタイムで監視し、110のエージェントシグネチャと73の検出ルールを備えています。ローカルのみで動作し、テレメトリはありません。









