#1
 zxgio/ghidra_stack_strings
Unicornを活用したエミュレーションでスタック文字列を検出するスクリプト
 hasherezade/pesieve-go
PE-sieve用のGolangバインディング
 dragonjar/burpia
Burp Suite 拡張機能で、人工知能による受動的な脆弱性検出を組み込んでいます。
 kaisonox/apiscope
Windowsアプリケーションをインターセプトおよび監視するためのAPIフッキングフレームワーク
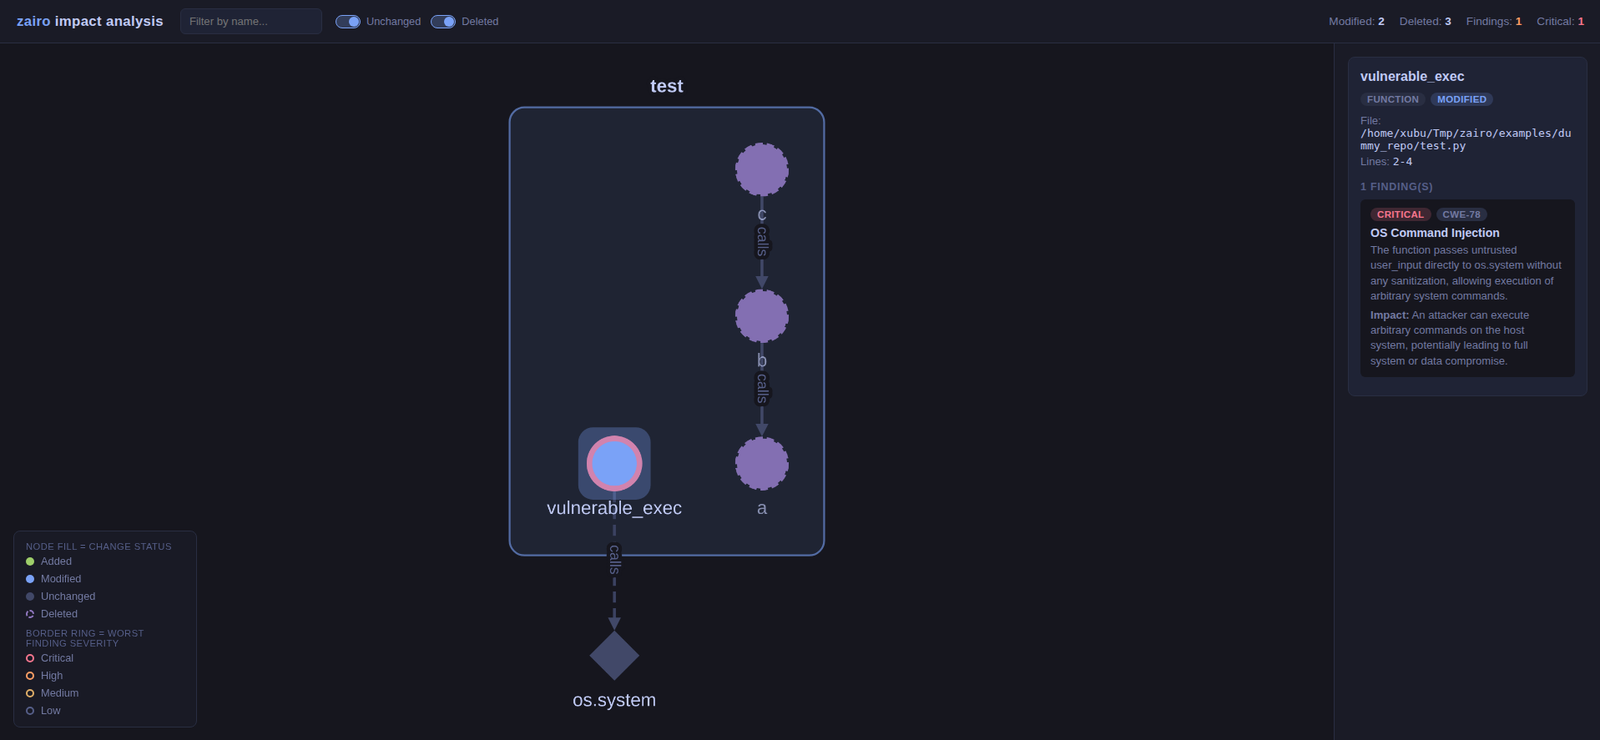 iamavu/zairo
Scans code diffs with context to build an impact graph and uses LLMs to find vulnerabilities, supporting multi-repo scans and CI gating with SARIF…
 fkie-cad/sandroid_dexray-intercept
Androidマルウェア解析ツール。暗号化、ファイルシステム、データベース、ネットワーク通信、プロセス操作にわたるアプリケーションの動作にフックすることで、包括的なランタイムプロファイルを作成します。
 veridiff/veridiff
ネイティブコード向けの動的な分岐発散ファインダー -- 2つのFrida実行をトレースし、それらが発散する正確な命令を特定します。
 sunghoojung/reverse-engineering-browser
ローカルファーストのmacOSリサーチブラウザ。カスタムBraveビルド上に構築され、Webアプリのリバースエンジニアリングのためにネットワークトラフィック、フィンガープリント、スクリプト、ランタイム証跡をキャプチャします。
 lolcaken/javascript-deobfuscator
javascript-obfuscator 5.x の出力(文字列配列、制御フローの平坦化、自己防御、RC4/base64)に対応した難読化解除ツール
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 anonmoty/xxstrike
XSStrikeベースのカスタム機能付きXSSスキャナー。WebアプリケーションのXSS脆弱性を検出します。
 bishopfox/mauidll
MAUI Androidアセンブリストアからマネージド(.NET)アセンブリを抽出します。
 nccgroup/android_demystification_toolbox
ADTは、アプリケーションの動作をモデル化し、セキュリティ脆弱性の調査・テストを行い、悪意のあるコードのリバースエンジニアリングを容易にするために設計されたツールセットです。
 open-flaw/cve-2026-56848
CVE-2026-56848 のエクスプロイト PoC。Node.js HTTP/2 の heap-use-after-free(ヒープ解放後使用)を利用し、リモートからの未認証 DoS を可能にします。raw ソケットトリガー、ASan ビルド手順、Docker ベースのターゲットを含みます。
 hunt-benito/one-multiply-too-many-cve-2026-70638-llama-cpp-android-jni-integer-overflow
CVE-2026-70638の整数オーバーフローをllama.cpp Android JNIで再現し、安全な算術デモ、悪意のあるGGUF生成ツール、および許可されたセキュリティ研究用のFridaフックを備えています。
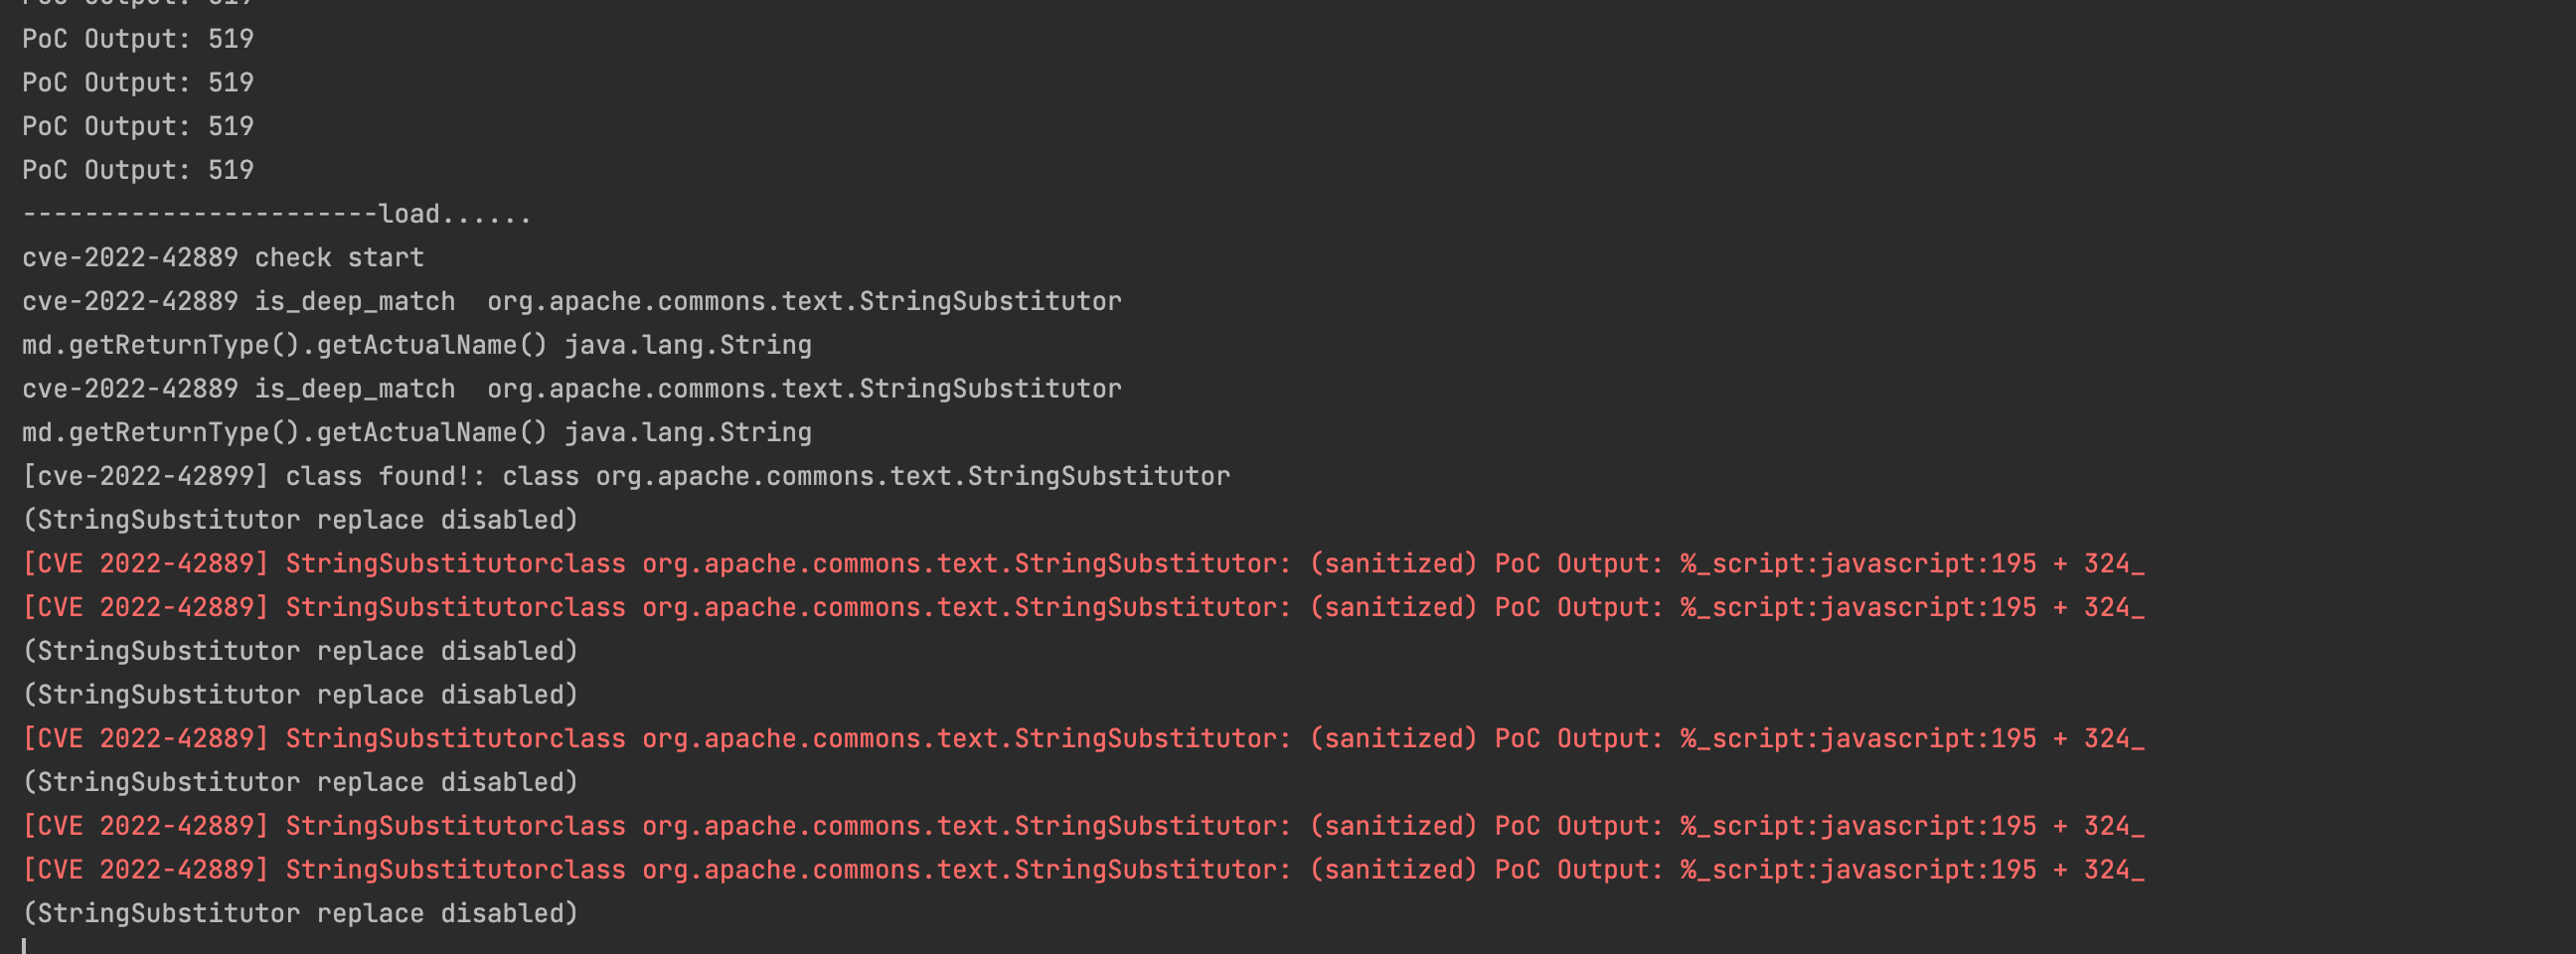 uk0/cve-2022-42889-intercept
JVM起動パラメータおよびjps pidを使用して、不正なパラメータをブロックします。
 gmh5225/enigma-
Ghidraの解析コアをJVM依存なしでC++で再実装し、組み込み可能なバイナリ解析、Pcode/Sleighの基盤、リバースエンジニアリング向けのAI対応インターフェースを提供します。