#1
 cvemaster/cve-2020-1350
DNS脆弱性 - CVE-2020-1350
 trinadh465/external_tcpdump_cve-2018-14880
ネットワーク監視とデータ取得のためのコマンドラインパケットアナライザ。ネットワークトラフィックをキャプチャして表示し、トラブルシューティングとセキュリティ分析に役立てます。
 trinadh465/external_tcpdump_cve-2018-14469
ネットワーク監視とデータ取得のためのコマンドラインパケットアナライザ。ネットワークトラフィックをキャプチャして表示し、トラブルシューティングとセキュリティ分析に使用します。
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
コマンドラインベースのパケットアナライザで、ネットワーク監視とデータ取得を行い、ネットワークトラフィックをキャプチャして表示することで、トラブルシューティング、分析、セキュリティ監査を支援します。
 trinadh465/external_tcpdump_cve-2018-14879
ネットワーク監視とデータ取得のためのコマンドラインパケットアナライザー。ネットワークトラフィックをキャプチャして表示し、トラブルシューティングとセキュリティ分析を行います。
 coolyin001/cve-2021-26295--
CVE-2021-26295-POC DNSlogを使用してCVE-2021-26295の脆弱性を検証します。 pocの使用方法:ターゲットをtarget.txtに配置した後、python…
 diegovargasj/cve-2025-32407
CVE-2025-32407の概念実証エクスプロイト:Galaxy Watch向けSamsung InternetにおけるTLS証明書検証のバイパスにより、HTTPSトラフィックに対する中間者攻撃を可能にします。
 bluebluelan/cve-2015-7547-proj-master
glibc getaddrinfo()のスタックベースのバッファオーバーフローであるCVE-2015-7547の概念実証エクスプロイト。脆弱性をトリガーしてクライアントをクラッシュさせるサーバーとクライアントのコンポーネントが含まれます。
 june-in-exile/cve-2021-26700
CVE-2021-26700のVS Code npm拡張機能における教育目的のRCEエクスプロイト。悪意のあるpackage.jsonの実行を介してCaldera C2サーバーへのDNSトンネリングを示す。
 pablodiz/cve-2023-50387
CVE-2023-50387のDNS脆弱性エクスプロイト。自動化されたRRSIGキー生成と、脆弱なUnboundリゾルバとパッチ適用済みリゾルバに対するDockerベースの攻撃シミュレーションを備えています。
 shivamdey/cve-2021-23017
CVE-2021-23017の概念実証エクスプロイト。NGINXのDNSリゾルバの脆弱性であり、細工されたDNS応答を介したリモートコード実行を実証します。
 xycloops123/tkey-remote-dos-vulnerability-exploit
CVE-2015-5477 POC のエクスプロイトコード
 moften/cve-2021-23017
NGINX DNS オーバーフロー脆弱性チェック - CVE-2021-23017 PoC
 scheibling/py-log4shellscanner
Log4Shell(CVE-2021-44228)として知られるLog4jの脆弱性のスキャナー
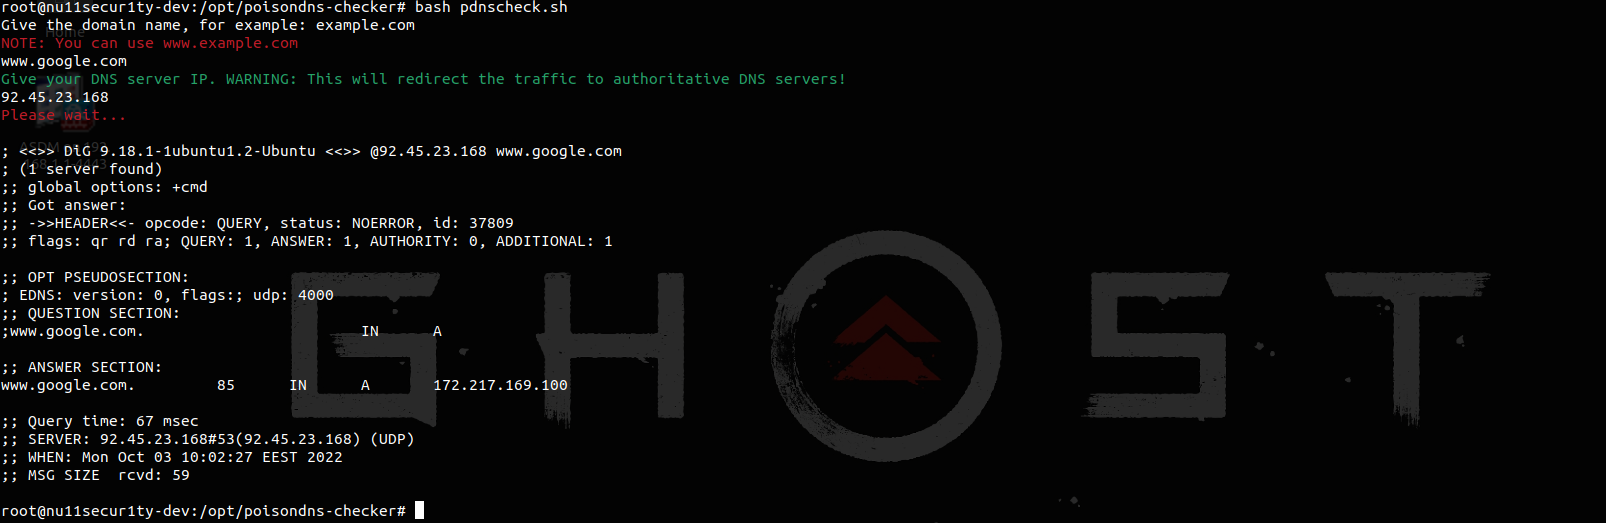 nu11secur1ty/dns-resolve-checker
DNS解決確認のためのBashスクリプトで、コマンドラインから素早いドメインからIPへのルックアップと基本的なネットワーク偵察を可能にします。
 likekabin/sharedoc_cve-2015-5477
BIND DNSのサービス拒否の脆弱性CVE-2015-5477に関する共有技術ノートとデバッグドキュメント。再現、分析、緩和策のガイダンスに焦点を当てています。
 randomrobbiebf/subdomain-tko
DNSレコードとHTTPレスポンスを分析してサブドメイン乗っ取りの脆弱性を検出します。セキュリティ評価のために、乗っ取られやすいサブドメインを自動的に特定します。