#1
 internon/inter-recon
Webと脆弱性の自動初期偵察を実行するスクリプト
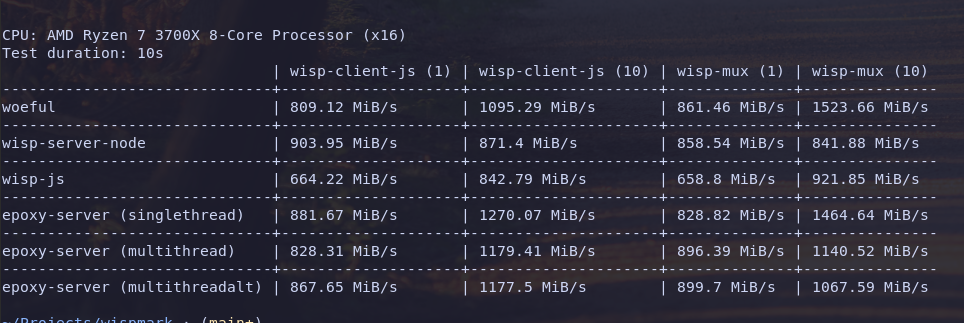 mercuryworkshop/woeful
Woefulは、複雑なバックエンドなしでWebアプリが外部インターネットに安全かつセキュアに接続できるようにするツールです。
 aarocy/recon-scan
Recon-Scan: AIを活用したセキュリティ分析を備えた、オープンソースの受動的偵察ツール。ゼロタッチ、開発者ファースト、プライバシー重視。
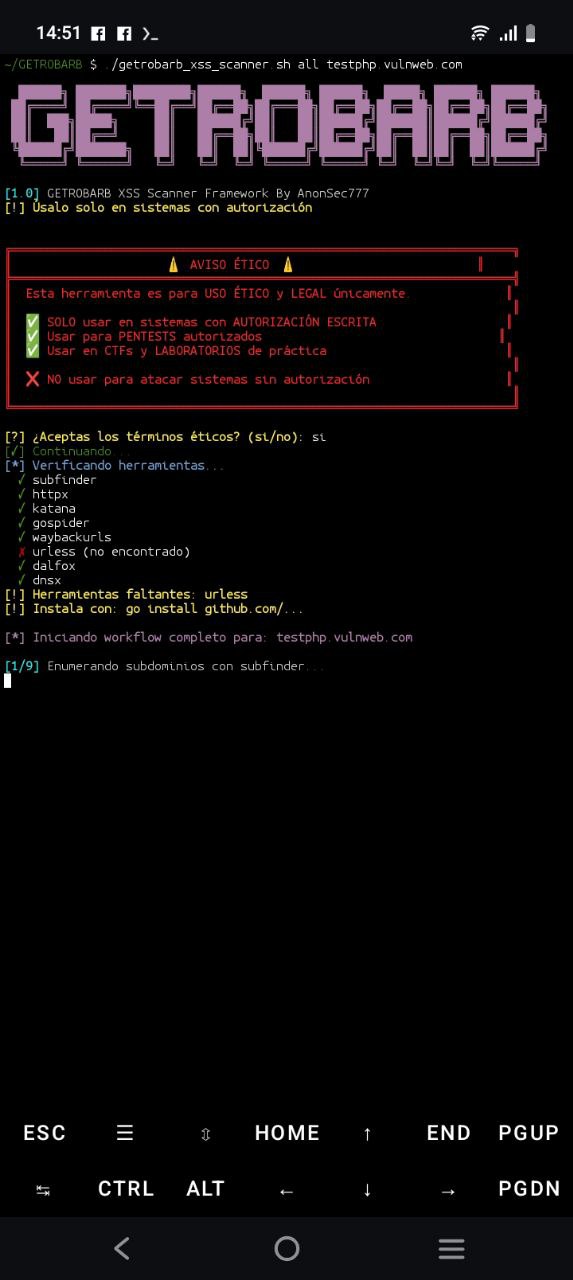 hackingteamoficial/getrobarb
subfinder、httpx、katana、gospider、waybackurls、dalfoxを統合した9段階のパイプラインによる自動偵察およびXSS検出フレームワークで、Webセキュリティ監査とバグバウンティハンティングのためのものです。
 tegal1337/pocketpentester
オフラインファーストのAndroid向けオフェンシブセキュリティツールキット。偵察、ポートスキャン、サブドメイン列挙、SQLi/XSS/JWTエクスプロイト、ペイロード生成、ハッシュ解析のための21のモジュールを備えています。
 jgajek/cve-2015-7547
CVE-2015-7547 向け PoC エクスプロイトサーバ
 ipfinder-io/ip-finder-cli
公式コマンドラインクライアント 用の IPFinder
 mattimustang/firepwner
CVE-2015-6357 Cisco FireSIGHT Management Center 証明書検証の脆弱性のエクスプロイト
 flex36ty/ps5-pihost
PS5のUSBポートで駆動するRaspberry Pi上のPS5 Exploit Webサーバー
 msadministrator/czds
ICAAN がホストする Centralized Zone Data Service からゾーンファイルをダウンロードするための Python パッケージ。
 awesom3alex/osint-menace
メール、ユーザー名、ドメイン、IP、暗号通貨ウォレットの偵察のための受動的OSINTトリアージコンソール。ケース管理、厳選されたリソースリンク、防御研究のためのエクスポート可能なレポートを備えています。
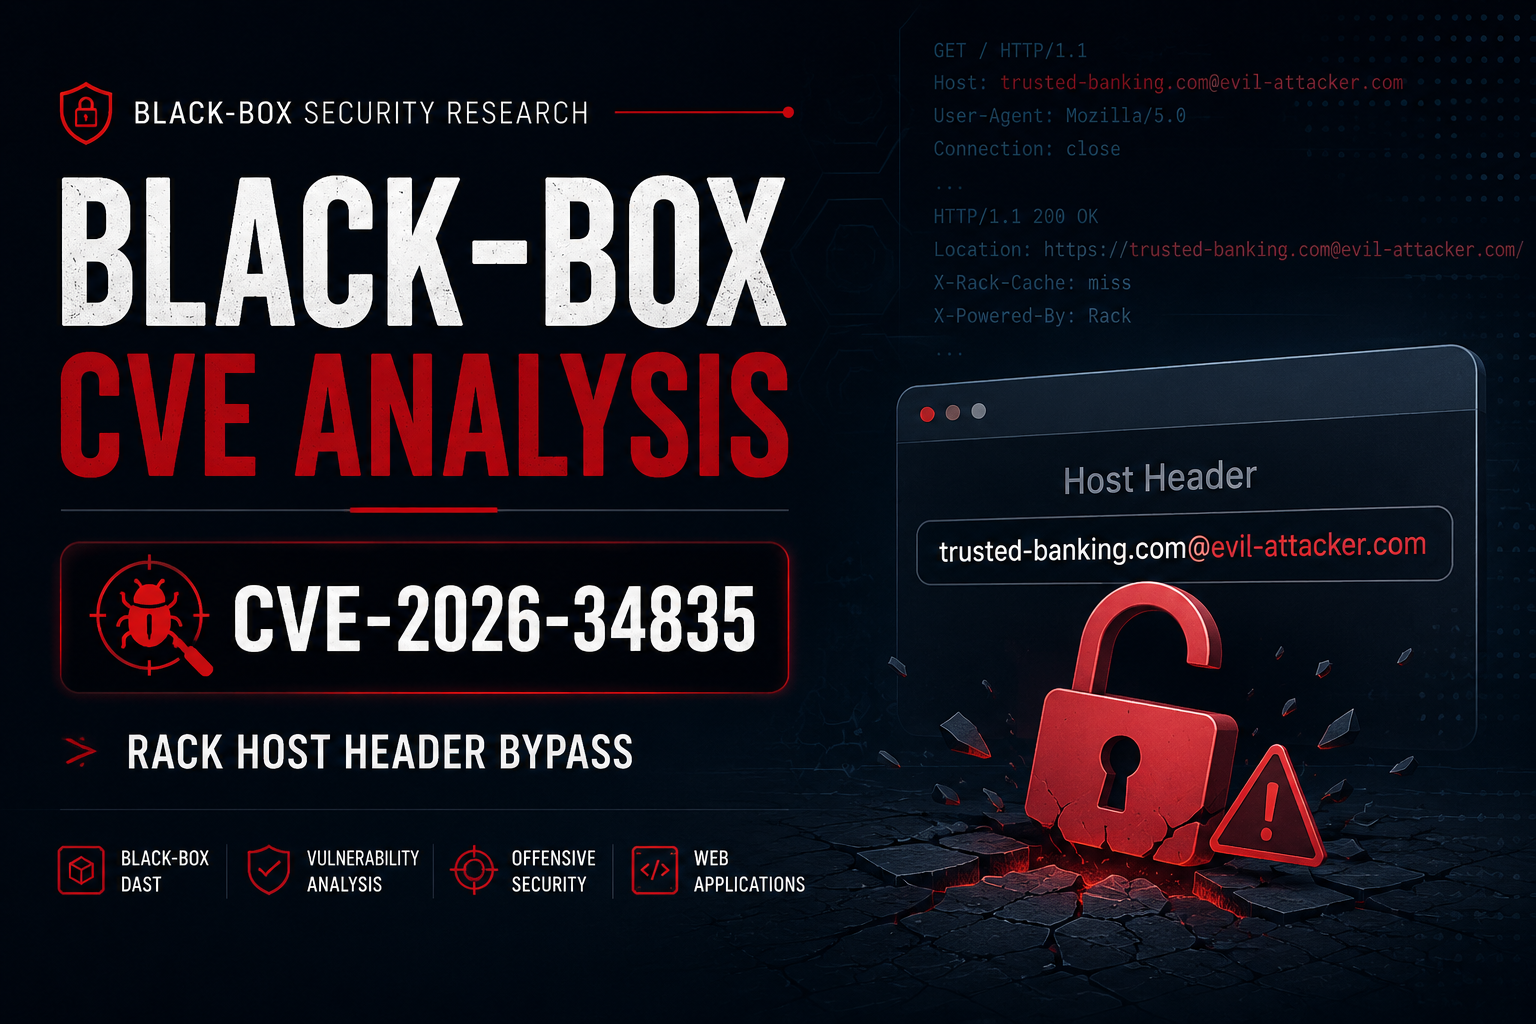 cyber-note/cve-2026-34835-black-box-analysis
CVE-2026-34835におけるブラックボックス(DAST)セキュリティ分析:外部検証手法、観察可能な動作、セキュリティ影響、および防御推奨事項に焦点を当てています。
 corelight/icanntld
公式ICANNトップレベルドメイン(TLD)リストをInput Frameworkと併用するZeekスクリプトで、DNSクエリから関連情報を抽出し、信頼できるかどうかをマークします。ICANN TLDのソースはこちらにあります:…
 chundefined/torward
すべてのシステムトラフィックをTorネットワーク経由で強制し、IPv6リーク防止、厳格なiptablesルール、DNSルーティングにより匿名性を高め、データ漏洩を防ぎます。
 qruiqai/leakish
ブラウザのプライバシー漏洩検出器 — 8つの検出モジュール、リスクスコアリング、アカウントごとの履歴をすべてブラウザ内で提供します。
 papayajackal/ipeeyoupeewepee
IPIPおよびGREプロトコルを介して認証されていないパケットを転送するホスト向けのスキャナー兼攻撃スイート。(CVE-2020-10136 CVE-2024-7595)
 principlebreach/waybend
セルフホスト型SSRFリダイレクト、ペイロード、コールバック、DNSワークベンチ