
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
カテゴリ

デジタルフォレンジック

法的または調査目的でデジタル証拠を取得、保存、および分析するためのツール。

Kitploit おすすめ

おすすめツール

10 選択中
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6ヶ月前
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k12日前
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k27日前
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k1日前
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k28日前
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k3日前
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k5日前
mvt preview#8

mvt

GitHubmvt-project/mvt
15.8k10日前
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23019日前
avml preview#10

avml

GitHubmicrosoft/avml
1.1k3日前
最新関連度人気最近更新
1415 件
grapl preview
Archived

grapl

GitHubgrapl-security/grapl

検出と対応のためのグラフプラットフォーム

reconnaissancethreat-feeds-aggregatorsforensics+8
6993年前
Mandiant-Azure-AD-Investigator preview
Archived

Mandiant-Azure-AD-Investigator

GitHubmandiant/mandiant-azure-ad-investigator

Azure AD内のUNC2452およびその他の脅威アクターの痕跡を検出し、フェデレーションドメイン、サービスプリンシパル、アプリケーション、メールボックス権限を監査して侵害の兆候を確認するための読み取り専用PowerShellモジュールです。

digital-forensicscloud-securitythreat-intelligence+4
6503年前
DumpChromeSecrets preview
Archived

DumpChromeSecrets

GitHubmaldev-academy/dumpchromesecrets

現代のChromeバージョンから、リフレッシュトークン、クッキー、保存された認証情報、オートフィルデータ、ブラウジング履歴、ブックマークなどのデータを抽出します。

password-crackingreconnaissancedata-exfiltration+8
55810ヶ月前
linux-explorer preview
Archived

linux-explorer

GitHubintezer/linux-explorer

Linuxエンドポイント向けの使いやすいライブフォレンジックツールボックス
osintmemory-forensicsvulnerability-analysis+7
4052年前
android-forensics preview
Archived

android-forensics

GitHubnowsecure/android-forensics

オープンソースのAndroidフォレンジックアプリとフレームワーク
android-securityforensicsmobile-forensics+2
39711年前
matrix-rs preview
Archived

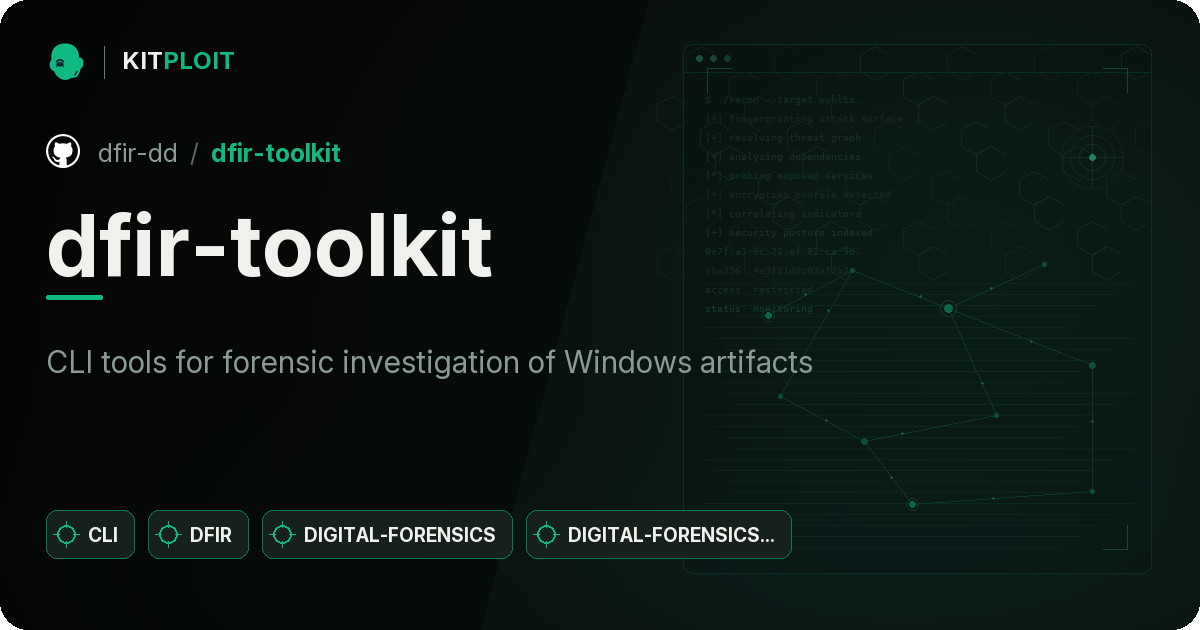
matrix-rs

GitHubmemn0ps/matrix-rs

Rusty Hypervisor - Rust製Windowsカーネル Blue Pill Type-2ハイパーバイザー(コードネーム: Matrix)
memory-forensicsdynamic-code-analysisids-ips-evasion+3
3565ヶ月前
dfir-toolkit preview
Archived

dfir-toolkit

GitHubdfir-dd/dfir-toolkit

Windowsアーティファクトのフォレンジック調査用CLIツール

disk-forensicsforensicsdigital-forensics+2
3551年前
invoker preview
Archived

invoker

GitHubivan-sincek/invoker

ペネトレーションテスト用ユーティリティおよびアンチウイルス評価ツール。

privilege-escalationmemory-forensicsexploitation+6
3123年前
CVE-2022-21971 preview
Archived

CVE-2022-21971

GitHub0vercl0k/cve-2022-21971

CVE-2022-21971「Windows Runtime リモートコード実行の脆弱性」のPoC

memory-forensicsvulnerability-analysisexploitation+3
3024年前
keyfinder preview
Archived

keyfinder

GitHubcertcc/keyfinder

秘密鍵(および公開鍵)ファイルの検索と分析を行うツール。Android APKファイルのサポートも含まれています。

android-securityencryption-decryption-toolsvulnerability-analysis+4
2784年前
EDRSandblast-GodFault preview
Archived

EDRSandblast-GodFault

GitHubgabriellandau/edrsandblast-godfault

EDRSandblast-GodFault

defensive-toolsprivilege-escalationmemory-forensics+4
2733年前
varc preview
Archived

varc

GitHubcado-security/varc

Volatile Artifact Collector はシステムから揮発性データのスナップショットを収集します。システム上で何が起きているかを把握でき、特にセキュリティインシデントの調査時に有用です。

container-securitymemory-forensicsforensics+3
2541年前
DAMM preview
Archived

DAMM

GitHub504ensicslabs/damm

メモリ内のマルウェアの差分分析

memory-forensicsvulnerability-analysisforensics+3
2159年前
FAMA preview
Archived

FAMA

GitHublabcif/fama

モバイルアプリのフォレンジック分析(FAMA)-- Autopsy Forensic Browser用モジュール
android-securityforensicsinformation-gathering+3
1532年前
CVE-2020-1206-POC preview
Archived

CVE-2020-1206-POC

GitHubjamf/cve-2020-1206-poc

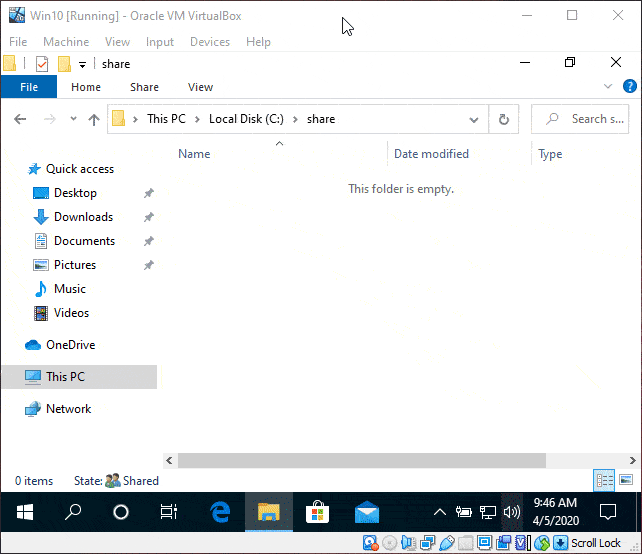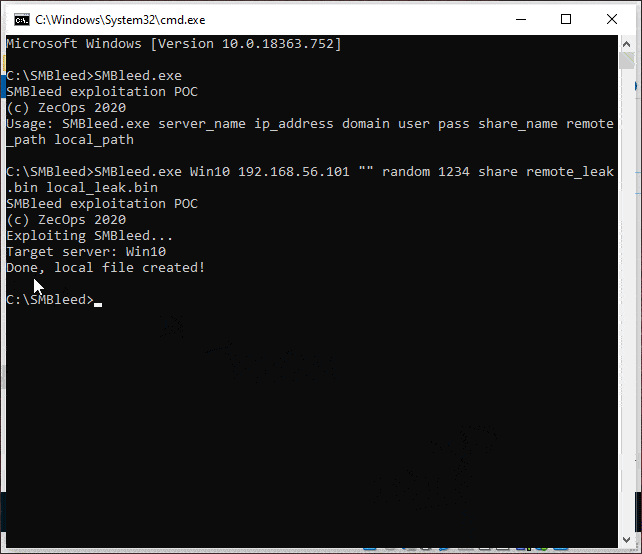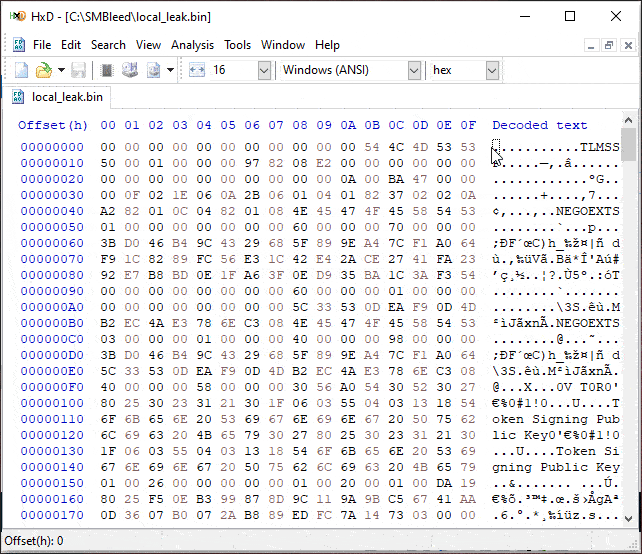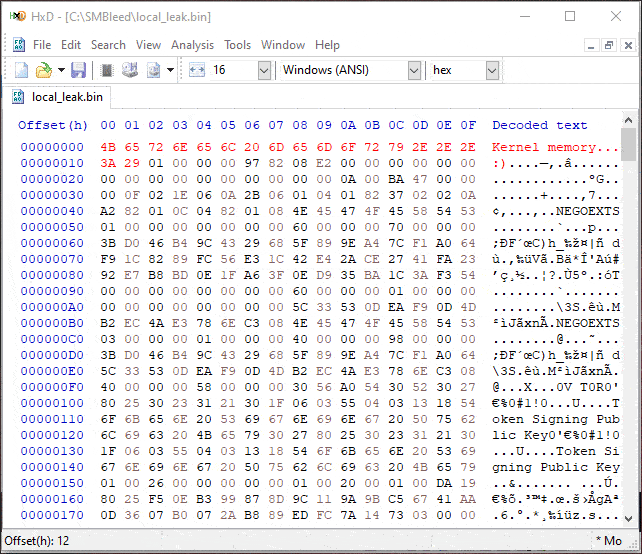
CVE-2020-1206 未初期化カーネルメモリ読み取り POC
memory-forensicsvulnerability-analysisexploitation+3
1446年前
rip_raw preview
Archived

rip_raw

GitHubcado-security/rip_raw

Rip Raw は、侵害されたLinuxシステムのメモリを分析するための小さなツールです。
memory-forensicsforensicsdata-recovery+3
1334年前
Audix preview
Archived

Audix

GitHub0x0v1/audix

Audixは、セキュリティ監視のためにWindowsイベント監査ポリシーを迅速に構成するPowerShellツールです。

defensive-toolsconfiguration-auditingforensics+4
1181年前
dumpscan preview
Archived

dumpscan

GitHubdaddycocoaman/dumpscan

カーネルとユーザーメモリ内のシークレットを発見する

encryption-decryption-toolsmemory-forensicsforensics+4
1183年前
前へ1…777879次へ