#1
 safedep/gryph
AIコーディングエージェント向けのセキュリティレイヤー。Claude Code、Cursor、Windsurf、Gemini CLI、OpenCode、Pi Agentなどで動作します。
 projectdiscovery/depx
悪意のあるパッケージ&サプライチェーンインテリジェンス
 kstenerud/yoloai
あなたのエージェントはセキュリティリスクです。だから、そのように扱ってください。yoloAIはAIエージェントのサンドボックス化を正しく実現します。
 videns/vulners-scanner
vulners.comの監査APIに基づく脆弱性スキャナー
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
 praetorian-inc/trajan
マルチプラットフォーム対応のCI/CD脆弱性検出および攻撃自動化ツールで、パイプライン構成のセキュリティ上の弱点を特定します。
 shipsecai/studio
セキュリティチーム向けのワークフロー自動化
 robocoder/rips-scanner
RIPS - PHPスクリプトの脆弱性を検出する静的ソースコード解析ツール
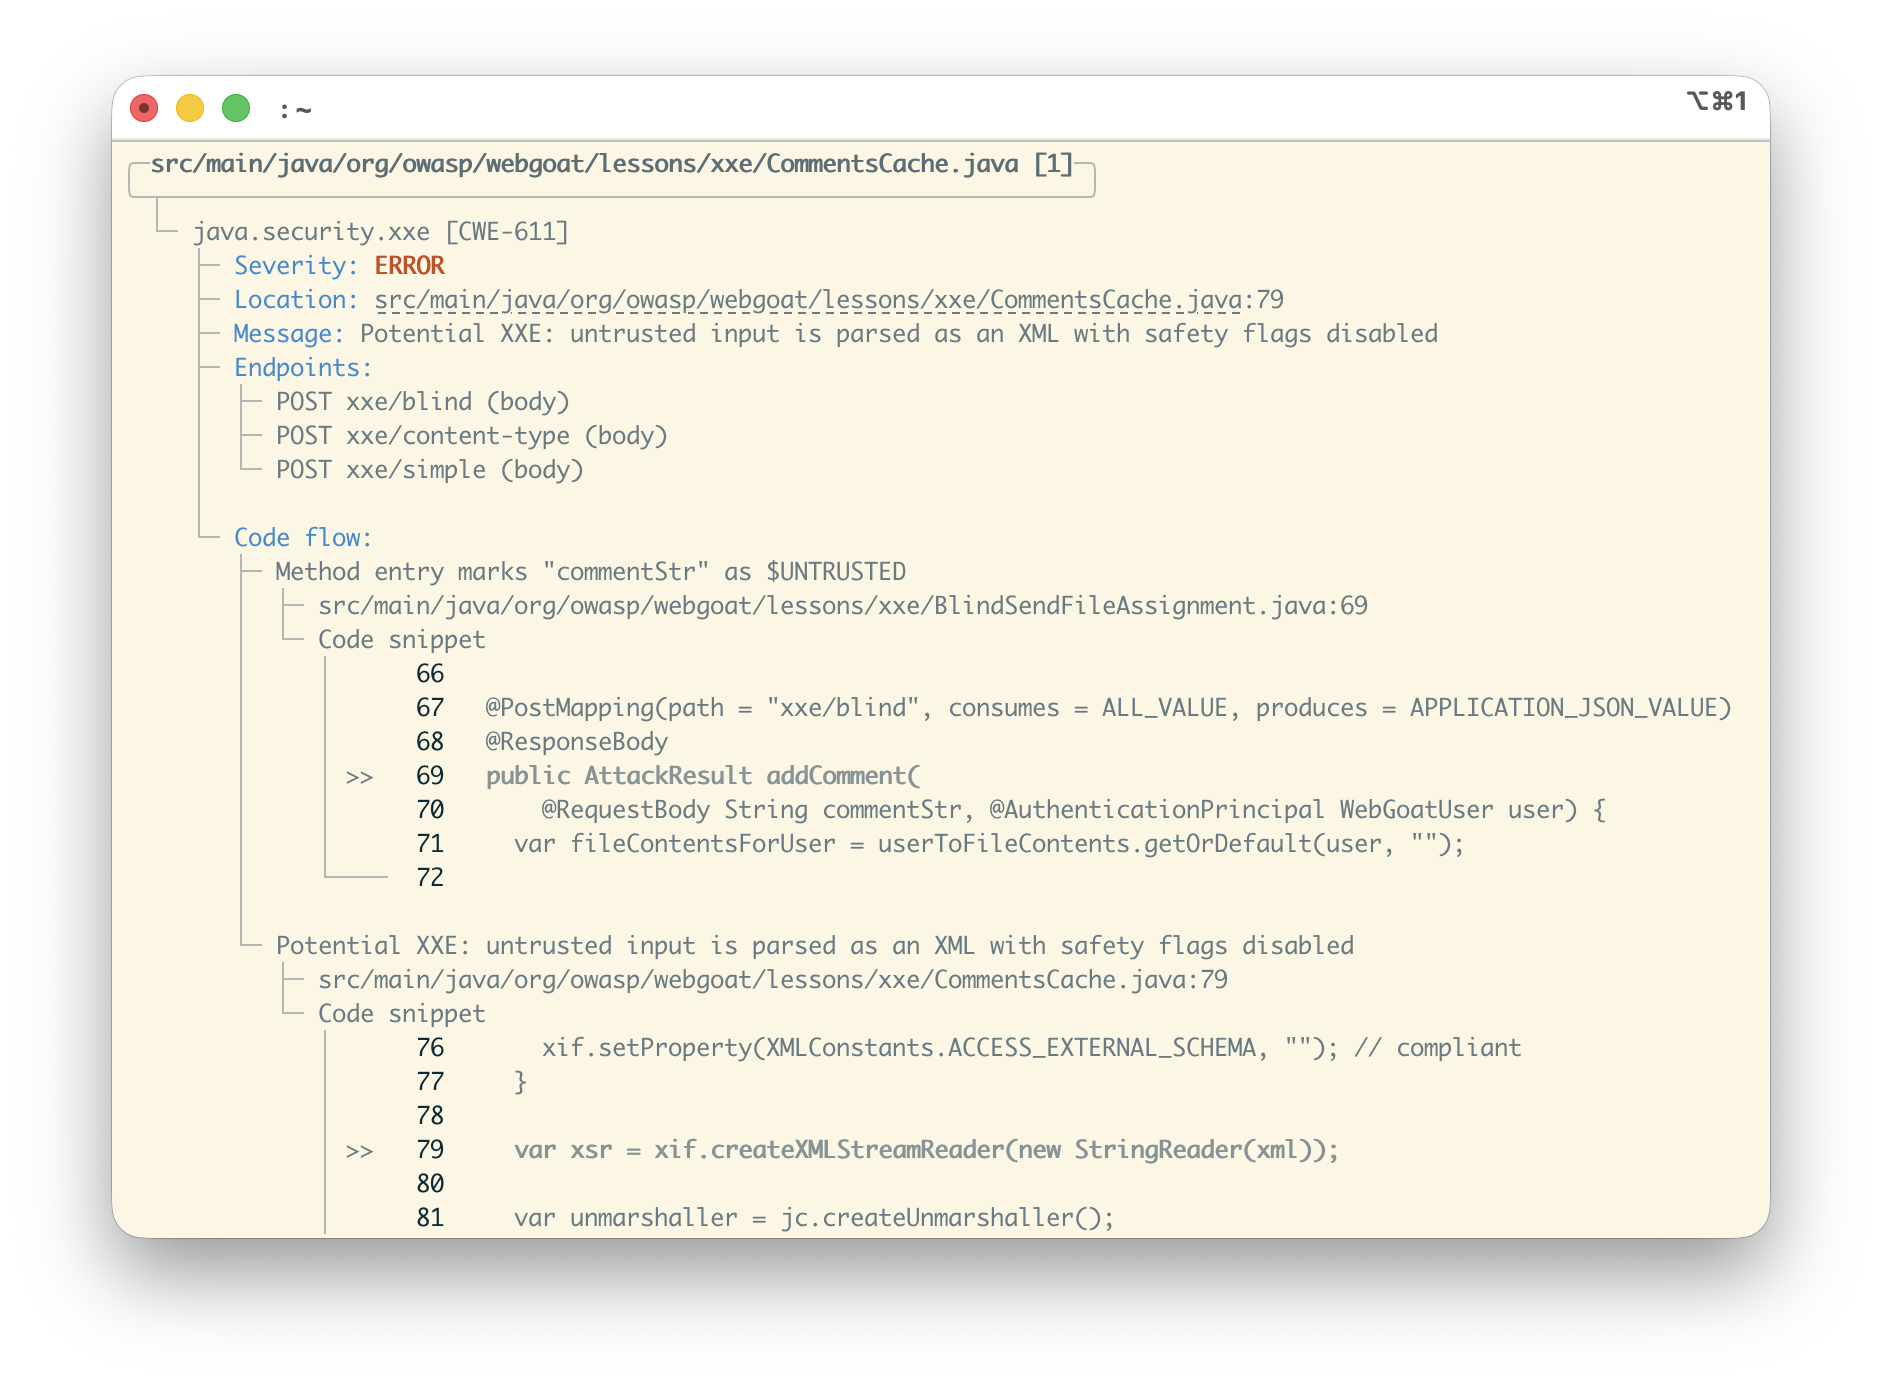 seqra/opentaint
形式的手続き間汚染解析エンジン。アプリケーションセキュリティにおいて、関数境界、永続化レイヤー、非同期コードをまたいで信頼できないデータを追跡します。決定論的ルールリプレイによりAIエージェント対応。Semgrep Pro と CodeQL のオープンソース代替。
 dipjyotimetia/hybridtestframework
Web、API、クラウド、イベント、およびセキュリティのエンドツーエンドテスト
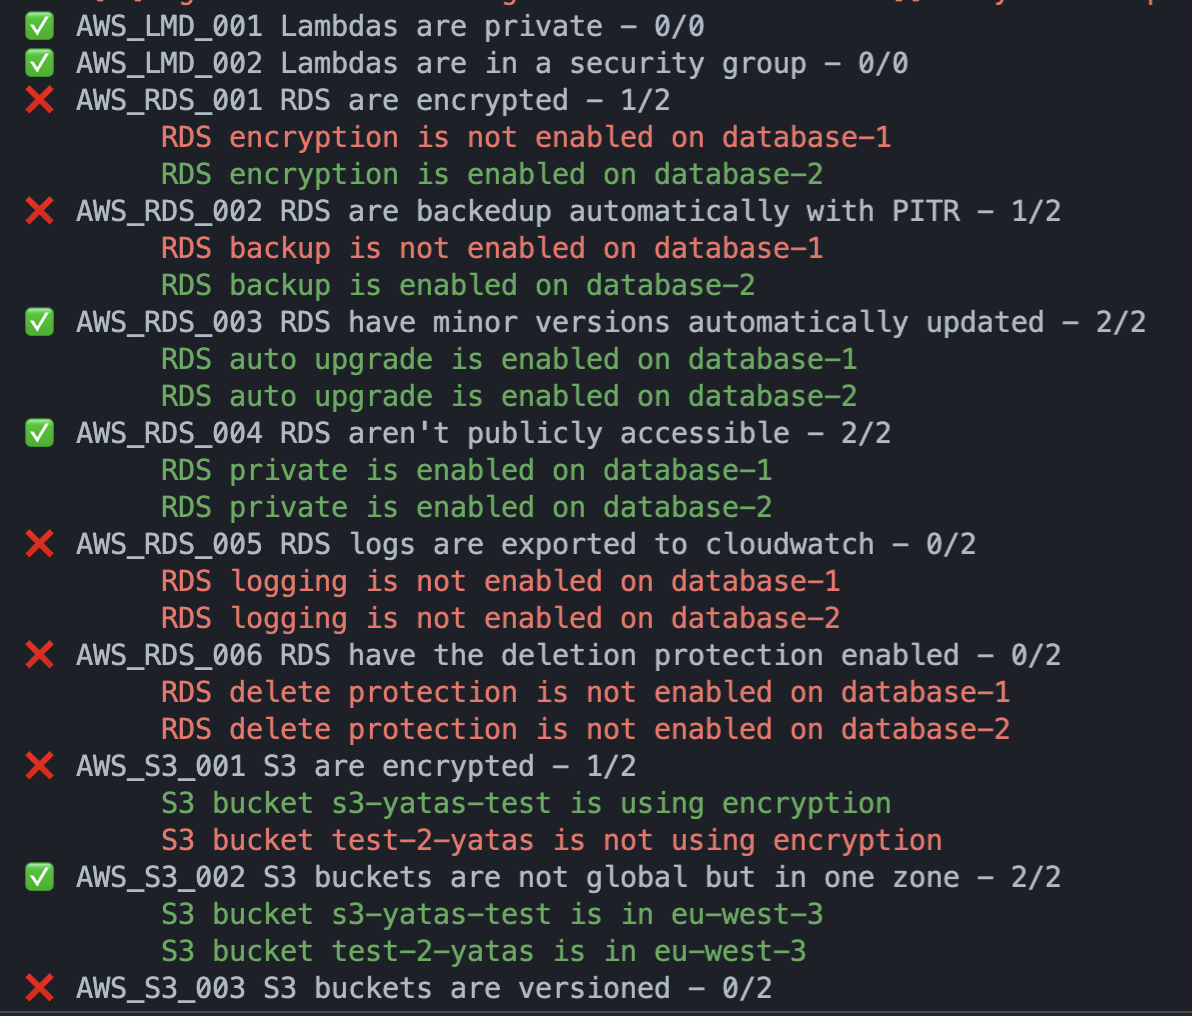 padok-team/yatas
:owl::mag_right: AWS/GCPインフラストラクチャの設定ミスや潜在的なセキュリティ問題をプラグイン統合によって監査するシンプルなツール
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 owasp/user-security-stories
user-security-stories のマッピングを保持するリポジトリ
 dsccommunity/certificatedsc
Windows Server 上の証明書管理を簡素化するための DSC リソース
 arnica/depsguard
サプライチェーン攻撃に対してパッケージマネージャーの設定を強化します。
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 mhaskar/bughound
Elasticsearch ベースの静的コード解析ツール