#1
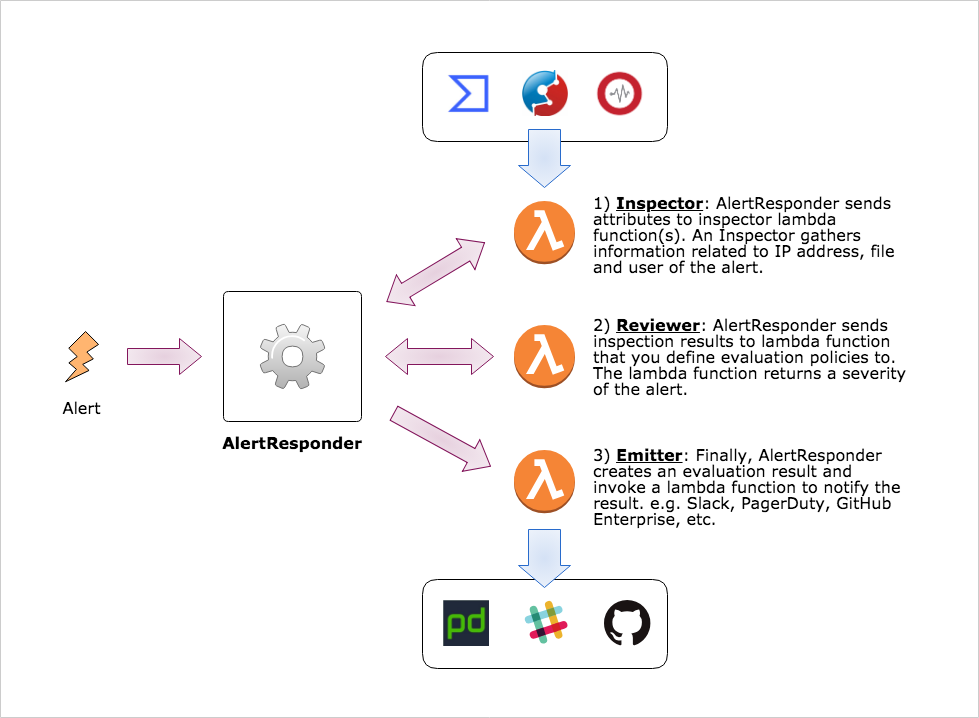
 m-mizutani/alertresponder
AWS Serverless Application Modelによる自動セキュリティアラート応答フレームワーク
 itinerisltd/trellis-cve-2018-6389
CVE-2018-6389 WordPress load-scripts / load-styles 攻撃を緩和する
 cosmo121/follina-remediation
MSDTの実行機能を無効化し、CVE-2022-30190(Follina)に対応します。
 fusion1110/ebpf-hid_guard
eBPFを使用したLinuxカーネル空間のHIDインジェクション攻撃検出器。USBおよびBluetooth HIDデバイスの異常なキーストロークタイミングを監視し、攻撃完了前に悪意のあるデバイスを自動的にアンバインドします。
 lopqto/cve-2021-41773_honeypot
Apache HTTP Serverのパストラバーサル脆弱性CVE-2021-41773向けの軽量ハニーポットで、悪用試行の捕捉とログ記録を目的として設計されています。
 gamingwithevets/msdt-disable
MSDTプロトコル無効化ツール(CVE-2022-30190 パッチツール)
 spinfosecurity/rail-ot-protector
Rail-OT-Protector (ROP) — 鉄道・交通機関のOT/SCADAネットワーク向けの無料・オープンソースのサイバーセキュリティスキャンツール。CVE-2025-1727、RailSafeレガシーAPI、ICSプロトコル露出、リモートアクセスリスクに対応するPowerShell +…
 spinfosecurity/bas-guardian
ビルディングオートメーションシステム向けの無料BACnet/BMS脆弱性スキャナー。PowerShellまたはBashでCVE-2026-3611(CVSS 10.0)、CVE-2026-24060、および露出したHVAC/BASコントローラーを検出します。
 avalahee/pdfjs_disable_eval
CVE-2024-4367 の Odoo 14.0 向け緩和策
 jotaqc/cve-2022-30190_temporary_fix_source_code
これらは、CVE-2022-30190 脆弱性(Follina)に対する一時的な保護を適用するためのPythonスクリプトのソースコードです。
 rastating/modsecurity-cve-2018-6389
CVE-2018-6389 を利用した潜在的な攻撃を検出するための ModSecurity ルールセット