
 #1

 winnpixie/log4noshell
Apache Log4JのJNDI Lookupを無効化し、CVE-2021-44228("Log4Shell")を緩和するJava Agent
 shanker-sec/hlf-time-oracle
Hyperledger Fabric ブロックチェーン向けチェーンコードは、他のチェーンコードに正確な時刻を提供します。これにより、トランザクション時刻の改ざんに関連するセキュリティ問題(CVE-2024-45244)を解決します。

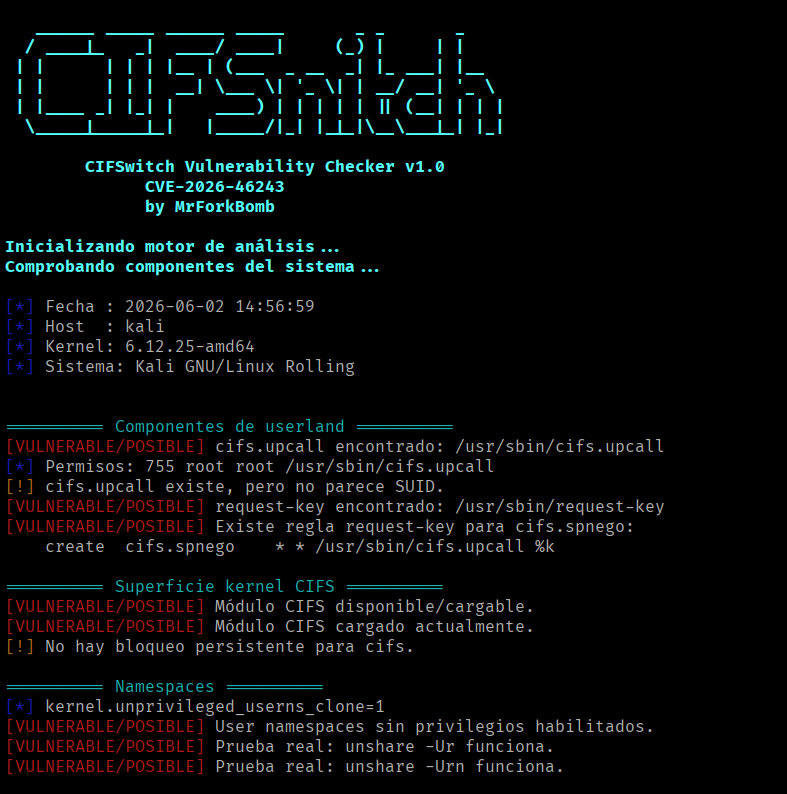 mrforkbomb/cifswitch-checker-cve-2026-46243
Linux CIFSwitch (CVE-2026-46243) の脆弱性が自環境に影響するかどうかを確認するスクリプト。エクスプロイトを実行せずに、潜在的に脆弱な構成や緩和策を検出します。
 rhymeswithmogul/set-zerologonmitigation
Zerologon(CVE-2020-1472)からドメインコントローラーを保護します。
 mlsebrell/amthoneypot
Intel AMTファームウェアの脆弱性CVE-2017-5689用ハニーポット
 masahiro-yamada/ognlcontenttyperejectorvalve
これは、Struts 2 のリモートコード実行の脆弱性 (CVE-2017-5638) をブロックするための Tomcat7 用 Valve です。
 aka76bm/google-chrome-emergency-update
CVE-2023-7024 およびその他の重大な脆弱性に関する緊急 Chrome アップデート情報とツール
 zedocun/soc-investigation-powershell-edrfreeze
CVE-2024-49138の悪用アラートに関するSOC調査。シミュレーション環境におけるPowerShell、EDRFreezeの実行、および防御回避動作を含む。
 acharaf06/cve-2017-5638-attack-and-defense
Dockerベースのセキュリティラボで、Apache Struts2 S2-045(CVE-2017-5638)の悪用と防御を実演し、脆弱性のあるアプリケーションとパッチ適用済みアプリケーションをWAF保護付きで提供して、実践的なトレーニングを可能にします。
 suominen/pintheft
PinTheft(CVE-2026-43494、CVE-2026-43502)、RDS zerocopy double-free権限昇格の追跡
 nickops87/spring4shell-python-firewall-poc
悪意のあるリクエストボディを検査してブロックすることでSpring4Shell (CVE-2022-22965) RCE攻撃を緩和するように設計された、Python製のシンプルなファイアウォールのProof-of-Concept (POC)。
 kulik-labs-development/ghost-cms-code-injection-audit-cve-2026-26980
旧バージョンのGhost CMSウェブサイトがCVE-2026-26980によって侵害され、ページへのスパムコードインジェクション被害を受ける可能性があります。これを使用して、コードインジェクションフィールドを一括でクリアおよび編集できます。
 francescodisalesgithub/quick-fix-cve-2024-38063
CVE-2024-38063 を修正するクイック PowerShell スクリプト
 eliushhimel/citrix-honeypot
Citrix ADC (NetScaler) ハニーポット。CVE-2019-19781 とログイン試行の検出をサポート。
 geekbrett/cve-2021-34527-printnightmare-workaround
このシンプルなPowerShellスクリプトは、「PrintNightmare」脆弱性への対応として作成されました。Microsoftからの修正を待つ間、エンドユーザーが自分のコンピューター上の「Print Spooler」サービスを停止および無効化できるように設計されています。
 smileyface101/crushftp-as2-bypass-research-cve-2025-54309
CrushFTP AS2認証バイパスに関する研究。認証なしの管理者アクセスを可能にします。PoCスクリプト、検出ルール、技術分析を教育および防御目的で含みます。









