#1
 al1ex/cve-2021-27928
CVE-2021-27928 MariaDB/MySQL-'wsrep provider' 命令注入漏洞
 dwisiswant0/cve-2025-49844
Redis 8.2.1 Luaパーサーのuse-after-free脆弱性に対する概念実証(PoC)エクスプロイト。細工されたloadstring呼び出しによりガベージコレクションとの競合を引き起こし、リモートコード実行(RCE)を達成する。
 mhaskar/blinder
時間ベースのブラインドSQLインジェクションを自動化するPythonライブラリ
 tjnull/cygor
Python製のモジュール式アセットディスカバリーフレームワーク。反復的な手動作業を自動化します。
 neo23x0/mongobleed-detector
MongoBleedエクスプロイトの検出スクリプト
 lorenzotullini/influxdb-exploit-cve-2019-20933
InfluxDB CVE-2019-20933 脆弱性エクスプロイト
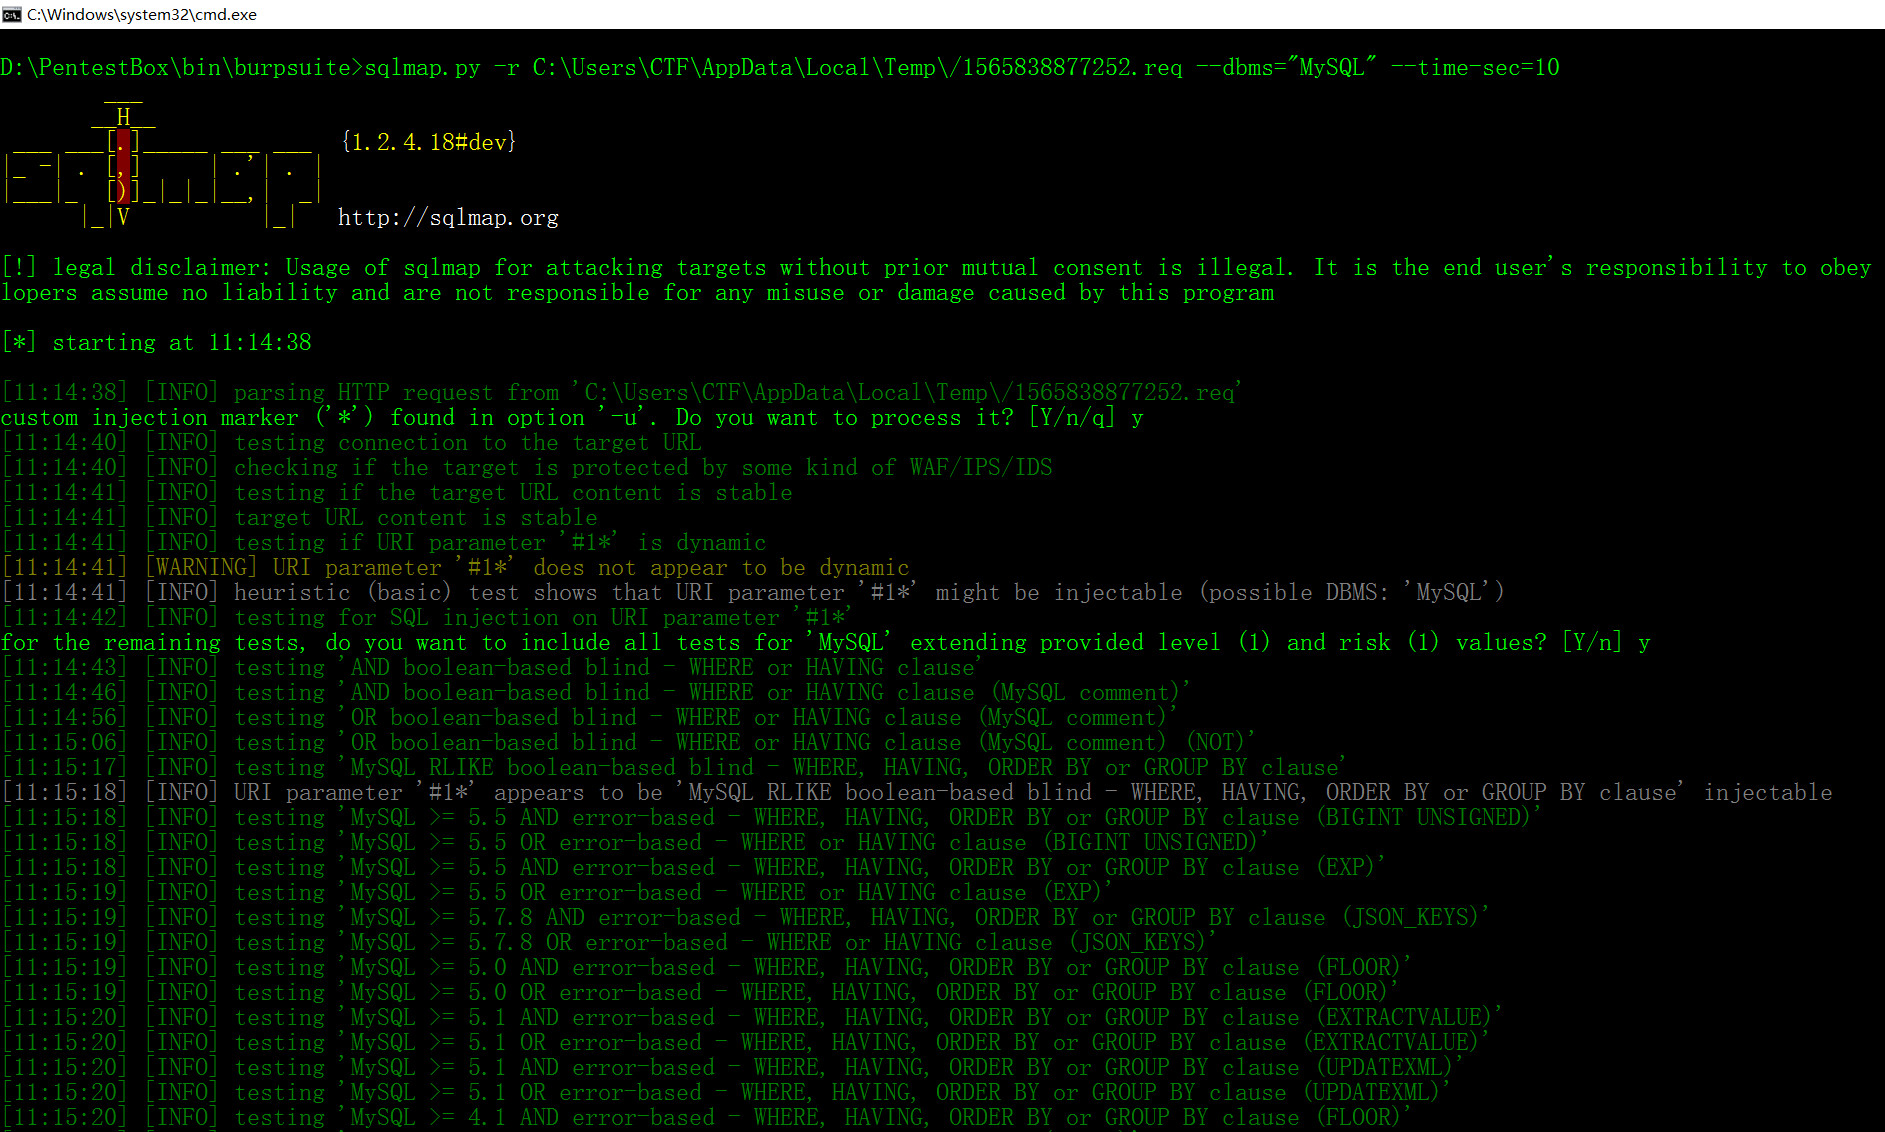 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 daniel2005d/mapxplore
sqlmapでダウンロードした情報を、Postgresやsqliteのようなリレーショナルデータベースにエクスポートできるようにします。
 rootsecdev/microburstsecretshunter
エクスポートされたAzureドメインダンプをスキャンして、平文パスワード、接続文字列、ストレージキー、その他のシークレットを検出します。読み取り専用の監査ワークフロー向けに、マスク処理されたCSV/HTMLレポートを生成します。
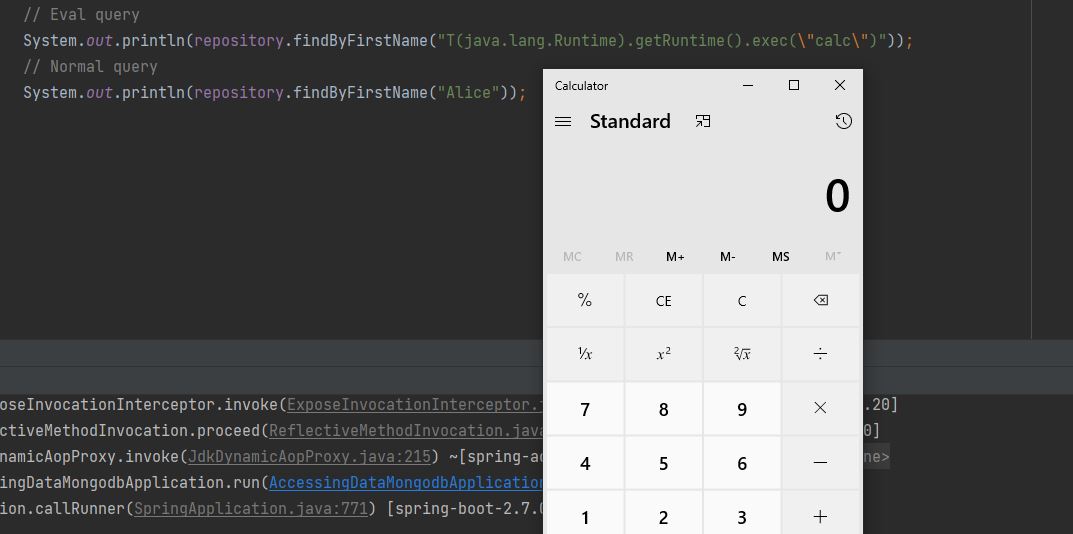 trganda/cve-2022-22980
Spring Data MongoDB を標的とした CVE-2022-22980 の Proof-of-Concept エクスプロイト。細工された MongoDB クエリを介したリモートコード実行を実証します。ローカルの MongoDB インスタンスが必要です。
 codelatteid/carina
Webshell、仮想プライベートサーバー (VPS)、および cPanel データベース
 jas502n/mssql-command-tool
mssql ターミナル接続ツール|コマンド実行
 var77/cve-2026-2005
CVE-2026-2005 の PoC
 yoyosh/darkreplica
CVE-2026-23631 (DarkReplica) Redis エクスプロイト
 shieldersec/cve-2020-11579
CVE-2020-11579のエクスプロイトコード。PHPKBのMySQLクライアントを介した任意のファイル開示の脆弱性。
 adityaks/strafer
Strafer: Elasticsearchインスタンス内で潜在的な感染を検出するツール
 trailofbits/cvedb
CVE照会ライブラリおよびユーティリティ。ローカルストアを使用し、National Vulnerability Databaseと直接同期します。