#1
 againstthelight/cve-2022-37206
CVE-2022-37206 PoC
 geraldoalcantara/cve-2023-49968
顧客サポートシステム 1.0 - manage_department.php における「id」URLパラメータを介したSQLインジェクションの脆弱性
 emad-almousa/cve-2020-2969
CVE-2020-2969の概念実証エクスプロイト。Oracle Databaseのパスワードハッシュへの不正アクセスを標的とし、セキュリティ研究者が脆弱性をテスト・検証できるようにします。
 dovankha/cve-2024-34226
SourceCodester Visitor Management System 1.0 の id パラメータを介した SQL インジェクションの概念実証であり、任意の SQL コマンドの実行を可能にします。
 yuma-tsushima07/cve-2024-40443
CVE-2024-40443 - Computer Laboratory Management System v1.0 におけるSQLインジェクションの脆弱性により、攻撃者が任意のSQLコマンドを実行できる可能性があります。
 h3x0v3rl0rd/mysql-udf-exploit
MySQL UDF エクスプロイト
 ahrixia/cve-2024-57430
CVE-2024-57430: PHPJabbers Cinema Booking System v2.0 は SQL インジェクションの脆弱性があり、不正なデータアクセスや権限昇格につながります。
 agarma/cve-2020-24913-poc
CVE-2020-24913のPoC。qcubed(バージョン3.1.1を含む全バージョン)のprofile.phpにおける、strQueryパラメータを介したSQLインジェクション脆弱性により、未認証の攻撃者が細工されたPOSTリクエストを介してSQLコードを注入し、データベースにアクセスできるよ…
 charondefalt/wordpress--cve-2022-21661
CVE-2022-21661の概念実証エクスプロイトで、WordPress Core WP_QueryのSQLインジェクション脆弱性であり、攻撃を示し、悪用の詳細を提供します。
 dovankha/cve-2024-34222
SourceCodester Human Resource Management System 1.0のSQLインジェクション脆弱性の概念実証。/hrm/country.phpのsearccountryパラメータを介した任意のSQLコマンド実行を実証。
 g37sys73m/cve-2023-27742
IDURAR ERP/CRM v1 は、コンポーネント /api/login を介して SQL インジェクションの脆弱性を含むことが発見されました。
 dovankha/cve-2024-35468
SourceCodester Human Resource Management System 1.0 のSQLインジェクション脆弱性に対する概念実証エクスプロイト。細工されたパスワードパラメータを介して、認証なしの管理者ログインを可能にします。
 bde574786/sequelize-1day-cve-2023-25813
CVE-2023-25813の概念実証と技術分析。Sequelize ORMの6.19.1より前のバージョンに存在するSQLインジェクションの脆弱性であり、悪用の詳細とパッチ情報を含みます。
 akshadjoshi/cve-2023-38890
poc
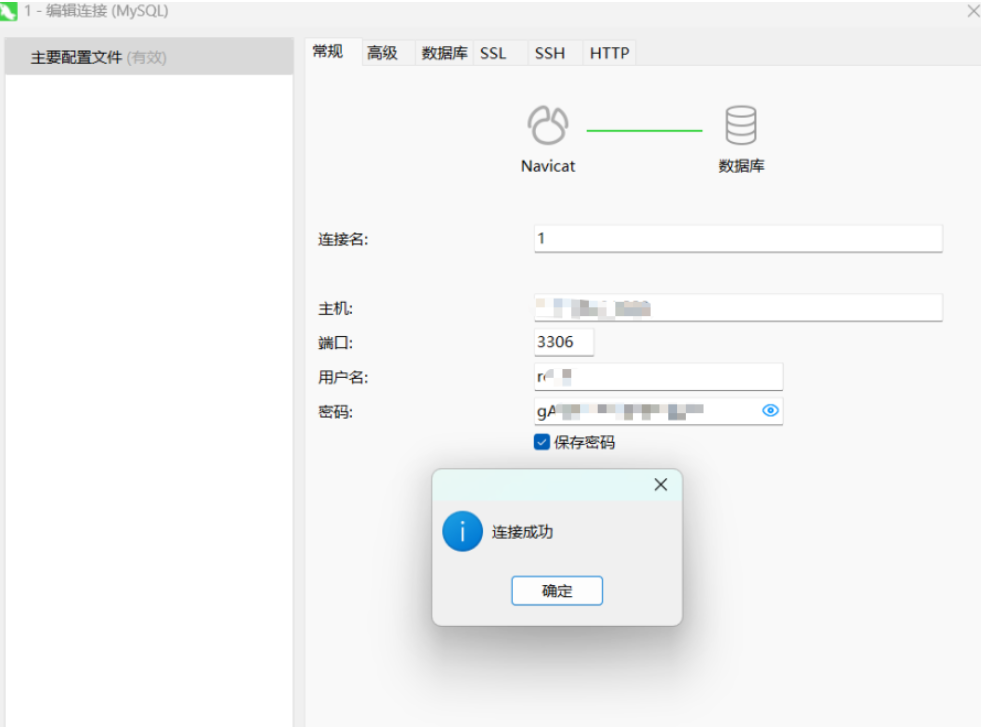 yxzrw/cve-2025-29705
CVE-2025-29705
 geraldoalcantara/cve-2023-49969
カスタマーサポートシステム 1.0 - "id" URLパラメータを介したedit_customerのSQLインジェクション脆弱性
 vighneshnair7/cve-2024-51030
Sourcecodester Cab Management System 1.0のSQLインジェクションの概念実証エクスプロイト。manage_client.phpおよびview_cab.phpのidパラメータを介した任意のSQL実行を示します。