
 #1
データベース評価、SQLインジェクションテスト、監査、暗号化、アクティビティ監視ツール。
Kitploit おすすめ
 junghyeonkum/cve-2022-24706
CVE-2022-24706向けの概念実証エクスプロイト。Apache CouchDB 3.2.1以下を対象とする。デフォルトのクッキー認証を使用したErlang Distribution Protocolを介したリモートコマンド実行を実証する。
 meersjo/ansible-mysql-cve-2016-6662
CVE-2016-6662 に対して mysql サーバーにパッチを適用するためのシンプルな ansible プレイブック
 phusion/rails-cve-2012-5664-test
Rails CVE-2013-5664 の脆弱性がどのように機能するかを示すデモアプリ。
 lysophavin18/cve-2026-9082
CVE PoC
 0xblackash/cve-2026-42569
CVE-2026-42569
 kamal-marouane/cve-2022-28346
Djangoパッケージに、SQLインジェクションにつながる欠陥が見つかりました。この欠陥により、悪意のあるSQLクエリを含む巧妙に細工された辞書を使用する攻撃者が、データベースを完全に侵害することが可能になります。
 rafaelchriss/redteambrasil-cve-2025-64459
NEO-SQLi — Django _connector SQLインジェクション(CVE-2025-64459)を悪用する | RedTeam Brasilチャンネル
 fantasy-fql/esapi-sqlinjection-cve-2025-5878-exploit
OracleCodecを使用したESAPIのencodeForSQL()メソッドを標的としたCVE-2025-5878のエクスプロイト。時間ベースのブラインドSQLインジェクションを可能にします。データベース列挙、テーブル/カラムダンプ、Cookieベースの認証をサポートします。
 learner202649/cve-2025-45809-poc
LiteLLM v1.65.4の時間ベースブラインドSQLインジェクションの概念実証。`/key/block`エンドポイントを悪用し、PostgreSQLのpg_sleep()を介してデータベース内容を抽出し、サーバーファイルを読み取る。
 machine-farmer/vicidial-cve-2024-8503-blind-sqli-poc
VICIdial CVE-2024-8503 向けの未認証時間ベースブラインドSQLインジェクションPoC。メタデータ抽出、再開可能なスキャン、厳格な安全制限を備えています。
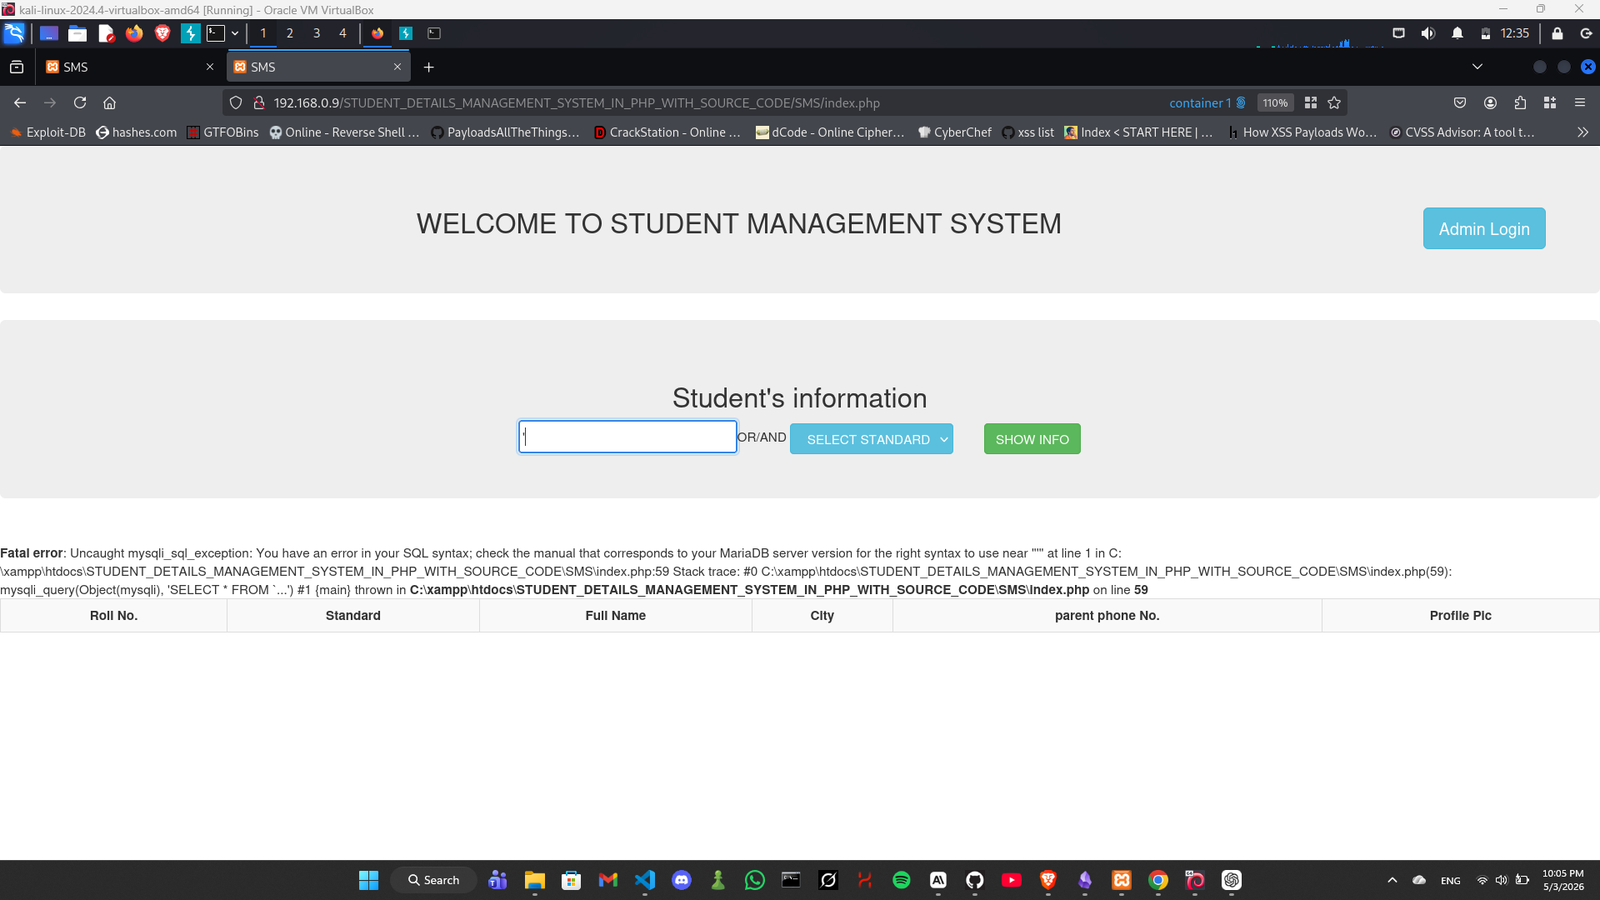 xmyronn/cve-2026-10110-sqli
Student Details Management System 1.0における未認証SQLインジェクションの概念実証であり、UNIONベースのデータ抽出と認証情報の窃取を実証します。
 xmyronn/cve-2026-10290-sqli
ホテル・観光予約システム 1.0 における未認証SQLインジェクションの概念実証。tourパラメータを介したデータベース抽出を実証します。
 biitts/cve-2026-54350-budibase-nosql-injection
CVE-2026-54350 の PoC — Budibase の認証不要の NoSQL オペレーターインジェクション(CVSS 10.0)。公開クエリを介して任意のドキュメントコレクションの読み取り/一括書き込みが可能。
 iltosec/cve-2026-54596
CVE-2026-54596の概念実証エクスプロイト: ITFlowのrecurring_invoice_frequencyパラメータにおける認証済みSQLインジェクションにより、管理者ハッシュと認証情報を含むデータベース全体の外部流出が可能になります。
 jjcjgo/cve-2026-38812-ruoyi-sql-injection
RuoYi v4.8.2の/tool/gen/createTableエンドポイントを介したSQLインジェクション脆弱性であるCVE-2026-38812の概念実証エクスプロイトで、不正なデータベースアクセスを可能にします。
 orderby99/cve-2025-8714-poc
PostgreSQLにおけるRCEのPoC — CVE-2025-8714
 nullbyte3117/cve-2025-60357
CVE-2025-60357- NoSQL(MongoDB)インジェクション POC
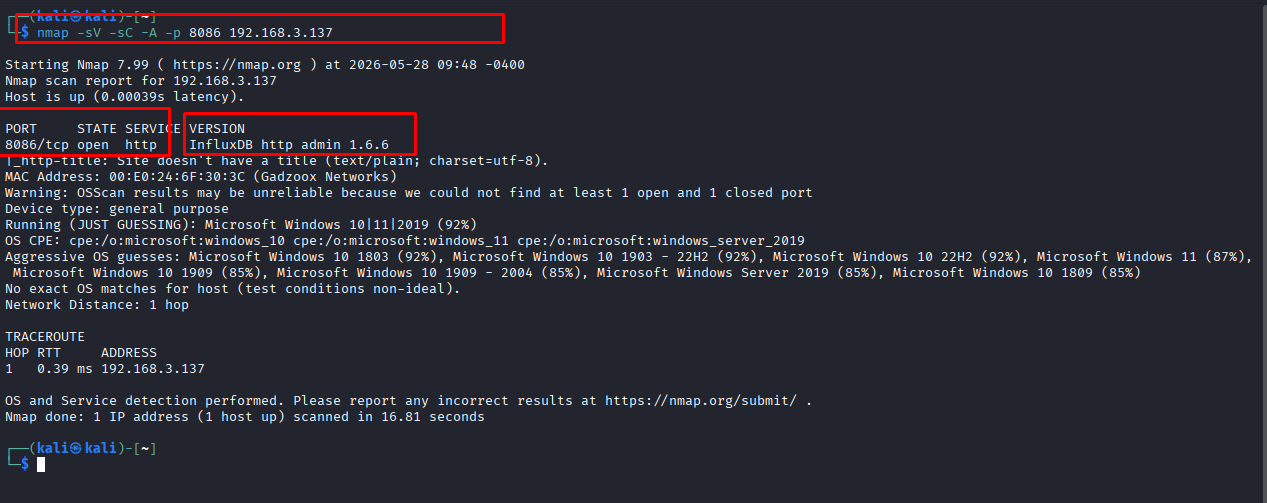 dungsocool/cve-2019-20933
CVE-2019-20933 の InfluxDB 認証バイパスを偽造 JWT トークンで実証するステップバイステップのラボ解説。エクスプロイト、ポストエクスプロイト、および修復の指針を含みます。








