#1
 ivaavimusic/react19-fix-vibecoders
CVE-2025-55182 Vibe Coders向け修正
 plsrcoin/cve-2022-40769
profanity 1.60までのバージョンでは、可能なRNG初期化はわずか40億しかありません。そのため、攻撃者はEthereumのバニティアドレスから秘密鍵を回復し、暗号通貨を盗むことができます。これは2022年6月に実際に悪用されました。@Sn0wAliceによるCVEプロジェクト
 tpower2112/writing-sample-1
CVE-2021-44228 Log4j 概要
 lukasz-rybak/cve-2026-1434
CVE-2026-1434 - Omega-PSIR は、lang パラメータを介した Reflected XSS に対して脆弱です。攻撃者は...
 saykino/cve-2026-31281
Totara LMSの19.1.5より前のバージョンに影響する、認証済みHTMLインジェクションの脆弱性を詳述したアドバイザリ。細工されたメッセージを介して、セッションハイジャックとコマンド実行を可能にします。
 vianic/cve-2023-40361
セキュリティ脆弱性 - SECUDOS Qiata
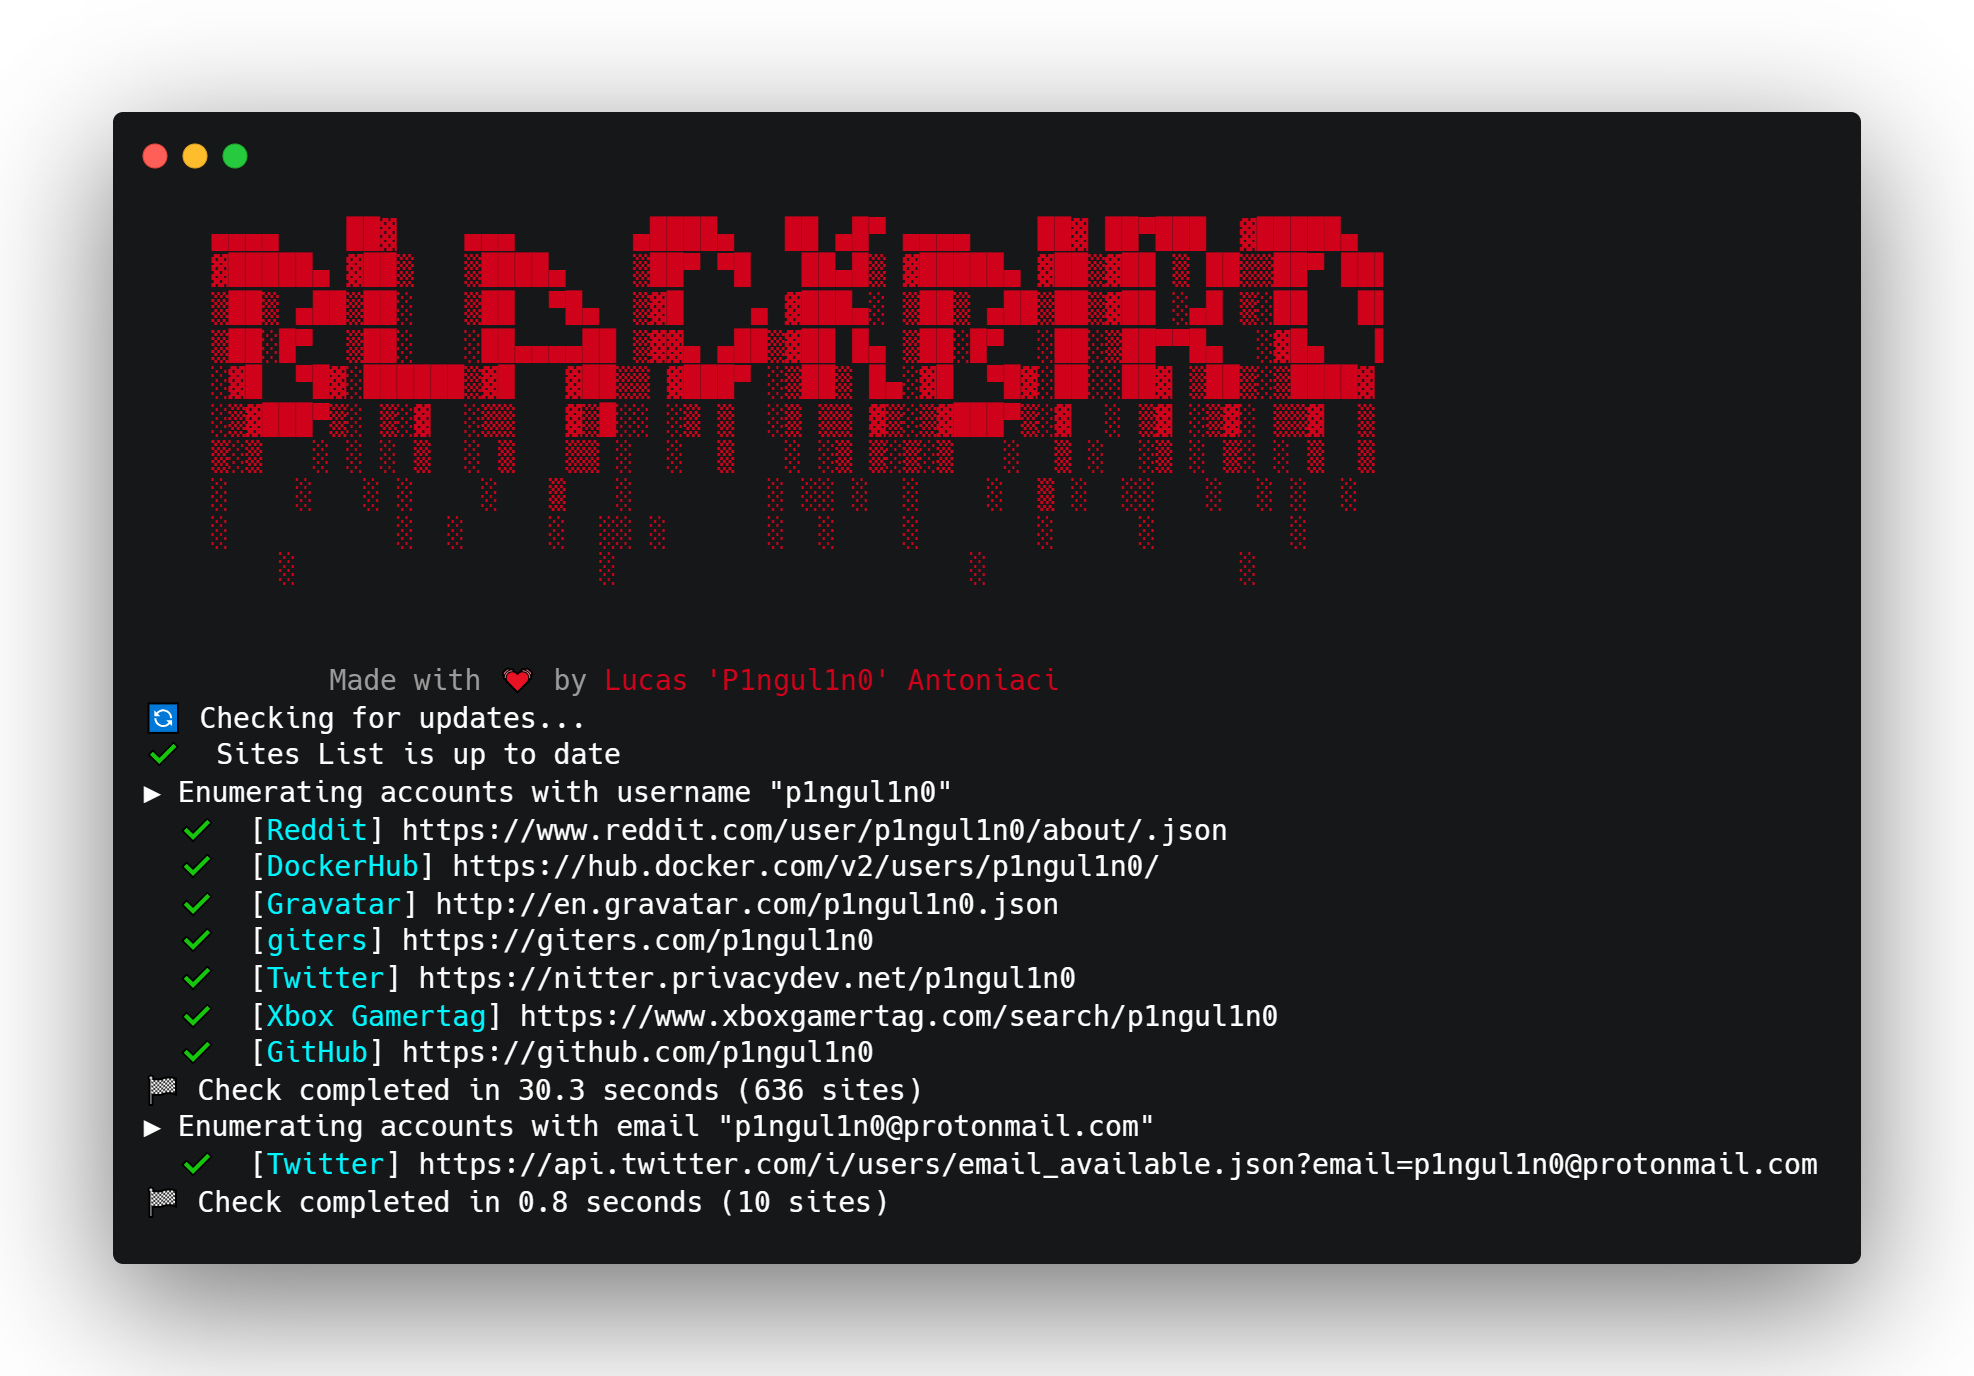
 gcabc123/blackbird
ソーシャルネットワーク上でユーザー名からアカウントを検索するOSINTツール。
 snorlyd/https-nj.gov---cve-2020-11022
ニュージャージー州公式サイトの脆弱性レポート
 horkimhab/cve-2026-65643
CVE-2026-65643を管理された環境で学習・研究するための教育用リポジトリ。認可されたセキュリティテスト用のセットアップスクリプトと参考資料を含む。
 redyank/cve-2026-35492
CVE-2026-35492(kedro-datasets の PartitionedDataset におけるパストラバーサル脆弱性)を実証し、任意のファイル書き込みを可能にする影響分析とパッチ適用のガイダンスを提供します。
 jason996/maritime-security-paper
自律型海事船舶におけるセキュリティ脆弱性と防御推奨事項に関する包括的研究
 rickidevs/cve-2026-32913
OpenClaw にゼロデイ脆弱性を発見した — その経緯はこうだ
 alkimcoskun/cve-2025-69848-security-advisories
CVE-2025-69848 に関するセキュリティアドバイザリ – NetBox の ProtectedError 処理における反射型XSS
 codermohammed1/cve-2025-63848
SWISH Prolog バージョン 2.2.0 までの保存型クロスサイトスクリプティング (XSS) の CVE 開示。細工された Web IDE ノートブックを介して、任意のコード実行とアカウント乗っ取りを可能にします。
 kaleth4/cve-2026-28363
# CVE-2026-28363 のセキュリティアドバイザリ OpenClaw における重大な RCE(リモートコード実行)脆弱性である CVE-2026-28363 を詳述したセキュリティアドバイザリ。技術的分析、CVSS メトリクス、および防御目的の緩和策を含む。
 rivek619/cve-2025-65670
classroomio 0.1.13 における (IDOR) により、学生が管理者/教師の機密エンドポイントにアクセスできるようになる。発見者 - Rivek Raj Tamang (RivuDon)、シッキム州、インド。
 bx33661/cve-2026-30039
# セキュリティアドバイザリとバイリンガル解説:CVE-2026-30039 rarfileのバージョン4.2以前に影響するシンボリックリンクトラバーサル脆弱性であり、任意のローカルファイル開示につながるCVE-2026-30039についてのセキュリティアドバイザリとバイリンガル解説です。