#1
 gkweb76/exploits
既知の脆弱性に対するシェルコードと概念実証(PoC)エクスプロイトのコレクションで、ソフトウェアやネットワークのセキュリティをローカル環境でテスト・検証することを目的としています。
 abdelkabirouadoukou/cve-2026-31431-analysis-and-fix
LinuxカーネルCVE-2026-31431(Copy Fail)の詳細な技術分析。AF_ALGのインプレースscatterlistバグを介したローカル権限昇格について、根本原因、悪用経路、パッチ提出ガイドを含む。
 3zizme/cve-2023-49339
クリティカルなセキュリティ脆弱性がEllucian Bannerシステムに発見される
 0xblackash/cve-2026-22557
CVE-2026-22557
 threatmonit/log4j-iocs
log4j CVE-2021-44228 に関する公開IOC
 pentestfunctions/cve-2024-3094
CVE-2024-3094 - チェッカー (arch 等向けの修正)
 thel1nus/cve-2004-1561-notes
CVE-2004-1561 IceCast エクスプロイトに関するメモ
 olbat/nvdcve
毎日更新されるNVD/CVE脆弱性データのJSONリポジトリ。CVEの変更履歴を簡単に取得し、gitベースで探索できるため、セキュリティ研究や脆弱性管理に役立ちます。
 pvharmo2/gha-lab-8aba6b05dc
セキュリティ研究ラボで、CVE-2026-45132(generate-schema.yaml における pull_request_target chart-name インジェクションを介した pwn リクエスト)を再現 — CloudPirates-io/helm-charts @…
 horkimhab/cve-2026-67276
CVE-2026-67276 の教育用概念実証であり、MikroTik RouterOS の脆弱性を対象としています。認可されたセキュリティ研究および隔離環境でのテスト用のセットアップスクリプトとリファレンスが含まれています。
 0xblackash/cve-2026-4480
CVE-2026-4480
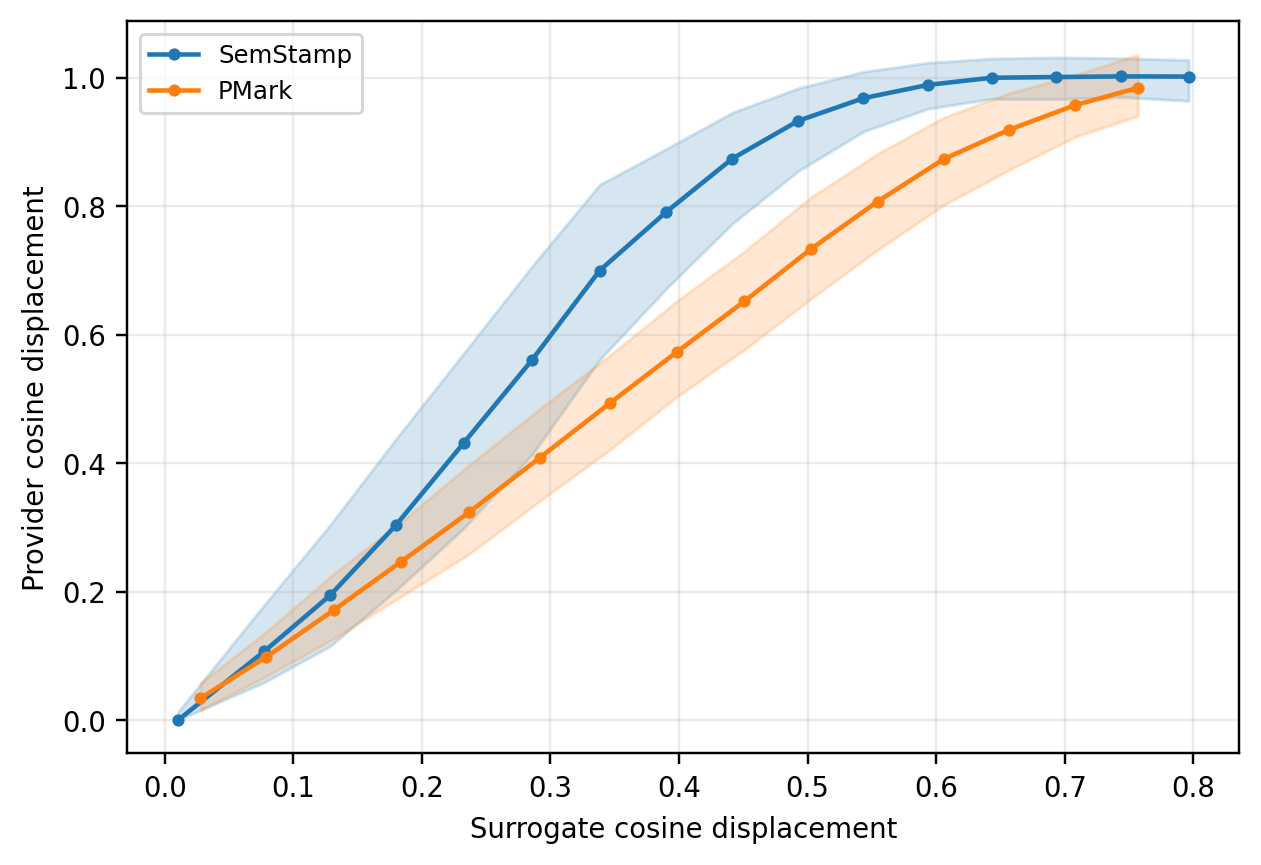 d-diaa/swordstamp
意味的透かし(セマンティックウォーターマーキング)と、サブセンテンス単位での順序ロバスト検出
 pvharmo2/gha-lab-360f77d0d4
CVE-2026-39866を再現するツールです。GitHub Actionsワークフローにおけるworkflow_dispatch入力テンプレートインジェクションを、脆弱性のあるコミットの固定スナップショットを使用して、許可されたセキュリティ研究目的で再現します。
 lukeslp/redtail-ioc
IOCsと、実際のLinuxルート侵害から得られた読み取り専用のトリアージチェックリスト: RedTailマイナー、XorDDoSの永続化、MoneroOceanマイナー、DirtyFrag LPE (CVE-2026-43284/43500)。CC0。
 m8seven/cve-2026-22874-gitea-ssrf-allowlist
CVE-2026-22874 の解説: Gitea の webhook/マイグレーションにおける不完全な SSRF 許可リスト(IPv6 移行とクラウドメタデータ)。Gitea 1.26.3 で修正。
 sohanbhowmik/cyberthreat_dbsproject
構造化された脅威インテリジェンスデータセット。CVSSスコア、KEVステータス、公開日とともにCVE脆弱性を追跡するためのものです。
 owasp/agent-skills-security-standard
エージェントスキル向けセキュリティ標準。クラウドおよびAPI環境におけるAI駆動の自律エージェントを保護するためのガイドラインとベストプラクティスを提供します。